

প্রায় ৩৩% Chromium ব্যবহারকারীর পাশে কোনো না কোনো ব্রাউজার প্লাগইন ইনস্টল করা থাকে। পাওয়ার ইউজারদের দ্বারা একস્ક্লুসিভলি ব্যবহৃত একটি ниশ, এজ-টেকনোলজি হওয়ার বদলে, অ্যাড-অনগুলো পজিটিভলি মেইনস্ট্রিম, অধিকাংশ Chrome Web Store এবং Firefox Add-Ons Marketplace থেকে আসে।
তবে তারা কতটা নিরাপদ?
IEEE Symposium on Security and Privacy-এ প্রেজেন্ট করা যাবে এমন একটি গবেষণ অনুযায়ী, উত্তর হলো খুব নিরাপদ নয়। গুগল-অনুরোধিত গবেষণা পেল দশ লাখের chrom 사용কারীদের কিছু রকম অ্যাড-অন ভিত্তিক ম্যালওয়্যার ইনস্টল করা আছে, যা গুগল ট্রাফিকের ৫% উপস্থাপন করে।
গবেষণার ফলাফল প্রায় ২০০টি প্লাগইন Chrome App Store-এ থেকে সরিয়ে ফেলা, এবং পুরো মার্কেটপ্লেসের সামগ্রিক নিরাপত্তা প্রশ্ন আনে।
তাহলে, গুগল আমাদের নিরাপদ রাখতে কী করছে, এবং আপনি কীভাবে একটি রোগ অড-অন চিনবেন? আমি খুঁজে বের করলাম।
অ্যাড-অনগুলো কোথা থেকে আসে
সেগুলকে আপনি যা বলুন—ব্রাউজার এক্সটেনশন, প্লাগইন বা অ্যাড-অন—সেগুলো সব একই জায়গা থেকে আসে। স্বতন্ত্র, থার্ড-পার্টি ডেভেলপাররা প্রোডাক্ট তৈরি করেন যেগুলো তারা মনে করে একটি দরকার পূরণ করে, বা একটি সমস্যা সমাধান করে।
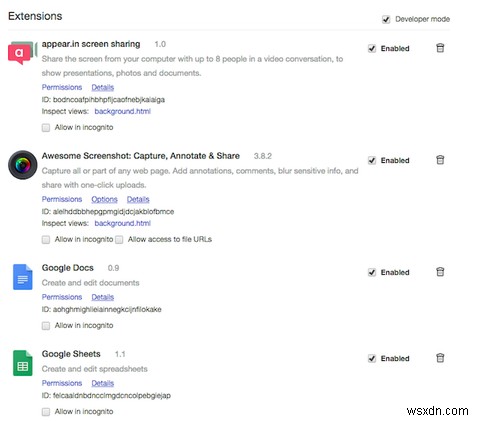
ব্রাউজার অ্যাড-অনগুলো সাধারণত ওয়েব টেকনোলজি ব্যবহার করে লেখা হয়, যেন HTML, CSS, এবং জাভাস্ক্রিপ্ট, এবং সাধারণত একটি নির্দিষ্ট ব্রাউজারের জন্য বানানো হয়, যদিও কিছু থার্ড-পার্টি সার্ভিস আছে যা ক্রস-প্ল্যাটফর্ম ব্রাউজার প্লাগইন তৈরির সুবিধা দেয়।
একবার একটি প্লাগইন সম্পূর্ণতার একটি স্তরে পৌঁছালে এবং টেস্ট হয়ে যায়, তবে সেটি রিলিজ করা হয়। একটি প্লাগইন স্বতন্ত্রভাবে বিতরণ করা সম্ভব, যদিও অধিকাংশ ডেভেলপার মোজিলা, গুগল এবং মাইক্রোসফ্টের এক্সটেনশন স্টোরের মাধ্যমে বিতরণ করতে বেছে নেন।
যদিও, কোনো ইউজারের কম্পিউটারে পৌঁছানোর আগে, এটি টেস্ট করা হয় নিশ্চিত করার জন্য যে এটি ব্যবহার করার জন্য নিরাপদ। Google Chrome App Store-এ এটি কীভাবে কাজ করে সেটি এখানে।
Chrome নিরাপদ রাখা
একটি এক্সটেনশন সাবমিশন থেকে এর চূড়ান্ত পাবলিকেশন পর্যন্ত, ৬০ মিনিটের অপেক্ষা থাকে। এখানে কী হয়? এটা 舞台ের পেছনে, গুগল নিশ্চিত করে যে প্লাগইনে কোনো ম্যালিশিয়াস লজিক নেই, বা কিছু ऐसा নেই যা ব্যবহারকারীদের গোপনীয়তা বা নিরাপত্তা কমপ্রোমাইজ করতে পারে।
এই প্রক্রিয়াটিকে 'Enhanced Item Validation' (IEV) নামে ডাকা হয়, এবং এটি একটি কঠোর চেকের সিরিজ যা একটি প্লাগইনের কোড এবং ইনস্টল হওয়ার পর এর আচরণ পরীক্ষা করে ম্যালওয়্যার শনাক্ত করতে।
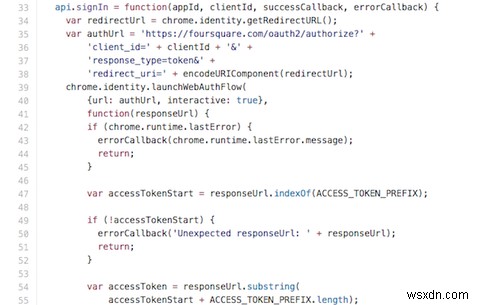
গুগল একটি 'স্টাইল গাইড' এবং প্রকাশ করেছে যা ডেভেলপারদের বলে দেয় কোন আচরণ অনুমোদিত, এবং স্পষ্টভাবে অন্যদের নিষেধ করে। উদাহরণস্বরূপ, ইনলাইন জাভাস্ক্রিপ্ট ব্যবহার করা নিষিদ্ধ—জাভাস্ক্রিপ্ট যা একটি আলাদা ফাইলে স্টোর করা নয়—ক্রস-সাইট স্ক্রিপ্টিং আক্রমণের রিস্ক কমানোর জন্য।
গুগল 'eval'-এর ব্যবহারকে شدتে নিরুৎসাহিত করে, যা একটি প্রোগ্রামিং কনস্ট্রাক্ট যা কোডকে কোড এক্সিকিউট করতে দেয়, এবং সব ধরনের নিরাপত্তা রিস্ক আনতে পারে। তারা প্লাগইনগুলোর রিমোট, নন-গুগল সার্ভিসের সাথে কানেক্ট করাও পছন্দ করেন না, কারণ এটি ম্যান-ইন-द-মিডল (MITM) আক্রমণের রিস্ক বহন করে।
এই সহজ ধাপগুলো, কিন্তু অধিকাংশ ক্ষেত্রে ব্যবহারকারীদের নিরাপদ রাখতে কার্যকর। Alienware-এ সিকিউরিটি অ্যাডভোকেট জাভাদ মালিক মনে করেন এটি সঠিক দিকের একটি ধাপ কিন্তু নোট করেন যে ব্যবহারকারীদের নিরাপদ রাখতে সবচেয়ে বড় চ্যালেঞ্জ হলো শিক্ষার একটি ইস্যু।
"ভালো এবং খারাপ সফটওয়্যারের মধ্যে পার্থক্য করা ক্রমশ কঠিন হচ্ছে। অন্য কথায়, একজনের লেজিটিমেট সফটওয়্যার অন্যজনের আইডেন্টিটি-স্টিলিং, প্রাইভেসি-কমপ্রোমাইজিং ম্যালিশিয়াস ভাইরাস নরকের গভীরতায় কোডেড। আমাকে ভুলবোঝাবেন না, আমি গুগলের এই খারাপ এক্সটেনশন সরানোর উদ্যোগকে স্বাগত জানাই—এই مواردে কখনো পাবলিক করা উচিত নই ছিল। কিন্তু কোম্পানিগুলোর জন্য যেন গুগল-এর মতো আগামীর চ্যালেঞ্জ হলো এক্সটেনশনগুলো পুলিস করা এবং কী আচরণ গ্রহণযোগ্য সেটির সীমা সংজ্ঞায়িত করা। একটি কথোপকথন যা সিকিউরিটি বা টেকনোলজির চেয়ে বেশি এবং ইন্টারনেট-ব্যবহারকারী সমাজের প্রশ্ন।"
গুগল লক্ষ্য রাখে যে ব্যবহারকারীদের ব্রাউজার প্লাগইন ইনস্টল করার সাথে জড়িত রিস্ক সম্পর্কে জানানো হয়। Google Chrome App Store-এ প্রতিটি এক্সটেনশন স্পষ্টভাবে প্রয়োজনীয় পারমিশনগুলো বলে, এবং আপনি যা পারমিশন দিয়েছেন তার বাইরে যেতে পারে না। যদি একটি এক্সটেনশন অদ্ভুত কিছু করার জন্য অনুরোধ করে, তবে আপনার সন্দেহের কারণ আছে।
কিন্তু মাঝে মাঝে, যেন আমরা সবাই জানি, ম্যালওয়্যার স্লিপ করে যায়।
যখন গুগল ভুল করে
গুগল, আশ্চর্য, খুব টাইট শিপ রাখে। তাদের নজর থেকে জ্যাদা কিছু স্লিপ করে না, কমপক্ষে Google Chrome Web Store-এ। কিন্তু যখন কিছু স্লিপ করে, তবে সেটি খারাপ।
- AddToFeedly একটি ক্রোম প্লাগইন যা ব্যবহারকারীদের তাদের Feedly RSS রিডার সাবস্ক্রিপশনে একটি ওয়েবসাইট যোগ করতে দিত। এটি একটি হবিস্ট ডেভেলপার দ্বারা রিলিজড একটি লেজিটিমেট প্রোডাক্ট হিসেবে শুরু হয়েছিল, কিন্তু ২০১৪ সালে চার ফিগার সমনে কেনা হয়েছিল। নতুন মালিকরা তখন প্লাগইনে SuperFish অ্যাডওয়্যার যোগ করল, যা পেজে বিজ্ঞাপন ইনজেক্ট করত এবং পপ-আপ Спаন করত। SuperFish এই বছর awalেই খ্যাতি পেয়েছিল যখন প্রকাশ পেল যে Lenovo তাদের সব লো-এন্ড উইন্ডোজ ল্যাপটপের সাথে সেটি শিপ করছিল।
- WebPage Screenshot ব্যবহারকারীদের যেসব পেজ ভিজিট করছেন সেগুলোর সম্পূর্ণ ছবি ক্যাপচার করতে দেয়, এবং ১ মিলিয়নেরও বেশি কম্পিউটারে ইনস্টল করা হয়েছে। তবে, এটি একটি একক IP ঠিকানায় USA-তে ব্যবহারকারীর ইনফরমেশন ট্রান্সমিট করত। WebPage Screenshot-এর মালিকরা যেকোনো ভুলকর্ম অস্বীকার করেছে, এবং দাবি করেছে যে এটি তাদের কোয়ালিটি অ্যাসুরেন্স প্র্যাকটিসের অংশ ছিল। গুগল এরপর Chrome Web Store-এ থেকে এটি সরিয়ে ফেলল।
- Adicionar Ao Google Chrome একটি রোগ এক্সটেনশন যা ফেসবুক অ্যাকাউন্ট হাইজ্যাক করত, এবং অনুমতিহীন স্ট্যাটাস, পোস্ট এবং ফটো শেয়ার করত। ম্যালওয়্যারটি একটি সাইট দিয়ে ছড়িয়ে দিয়েছিল যা YouTube-এর নকল করত, এবং ব্যবহারকারীদের প্লাগইন ইনস্টল করতে বলত ভিডিও দেখতে। গুগল এরপর প্লাগইনটি সরিয়ে ফেলল।
যেহেতু অধিকাংশ মানুষ Chrome ব্যবহার করে তাদের অধিকাংশ কম্পিউটিংয়ের জন্য, এটি চিন্তার বিষয় যে এই প্লাগইনগুলো কীভাবোরের মাধ্যমে স্লিপ করল। তবে কমপক্ষে একটি প্রক্রিয়া ছিল ফেল होने জন্য। আপনি যখন অন্য জায়গা থেকে এক্সটেনশন ইনস্টল করেন, আপনি সুরক্ষিত নন।
অ্যান্ড্রয়েড ব্যবহারকারীরা যেকোনো অ্যাপ ইনস্টল করতে পারেন যেন, গুগল আপনাকে যেকোনো ক্রোম এক্সটেনশন ইনস্টল করতে দেয়, যেসব Chrome Web Store-এ থেকে আসে না। এটি শুধু কনসিউমারদের একটু এক্সট্রা চয়স দেওয়ার জন্য নয়, বরং ডেভেলপারদের তাদের লেখা কোড টেস্ট করার অনুমতি দেয় aprobación-এর জন্য পাঠানোর আগে।
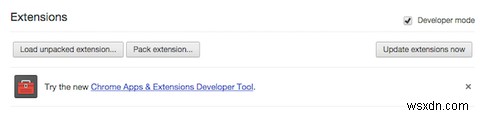
তবে, মনে রাখতে হবে যে যেকোনো এক্সটেনশন যা ম্যানুয়ালি ইনস্টল করা হয়েছে সেটি গুগলের কঠোর টেস্টিং প্রসিডিউরের মধ্য দিয়ে গেছে না, এবং সব ধরনের অনিচ্ছাকর আচরণ থাকতে পারে।
আপনি কতটুকু রিস্কে আছেন?
২০১৪ সালে, গুগল মাইক্রোসফ্টের ইন্টারনেট এক্সপ্লোরারকে পেছনে ফেলে ডমিন্যান্ট ওয়েব ব্রাউজার হয়ে উঠল, এবং এখন ইন্টারনেট ব্যবহারকারীদের প্রায় ৩৫% উপস্থাপন করে। ফলস্বরূপ, যেকোনো কেউ দ্রুত টাকা আয়ের জন্য বা ম্যালওয়্যার বিতরণ করার জন্য চান, সেটি একটি আকর্ষণীয় টার্গেট বने রেখেছে।
গুগল, অধিকাংশ অংশে, সেটি হ্যান্ডল করতে পেরেছে। ঘটনাগুলো হয়েছে, কিন্তু সেগুলো আইসোলেটেড। যখন ম্যালওয়্যার স্লিপ করে গিয়েছে, তারা ত্বরান্বিত এবং পেশাদারিতার সাথে সেটি হ্যান্ডেল করেছে যা গুগল থেকে আপনি আশা করবেন।
তবে, এটি স্পষ্ট যে এক্সটেনশন এবং প্লাগইন একটি পটেনশিয়াল অ্যাটাক ভেক্টর। আপনি যদি কিছু সংবেদনশীল করার পরিকল্পনা করেন যেন আপনার অনলাইন ব্যাংকিং-এ লগ ইন করা, তবে আপনি সেটি একটি আলাদা, প্লাগইন-ফ্রি ব্রাউজার বা একটি ইNCognito উইন্ডোতে করতে চাইতে পারেন। এবং আপনার যদি উপরের এক্সটেনশনগুলো থেকে কোনো থাকে, তবে chrome://extensions/ আপনার ক্রোম অ্যাড্রেস বারে টাইপ করুন, তারপর সেগুলো খুঁজে বের করে ডিলিট করুন, শুধু নিরাপদ থাকতে।
আপনি কি কখনো ভুলে কোনো ক্রোম ম্যালওয়্যার ইনস্টল করেছেন? বাঁচে কাহিনী বলতে পেরেছেন? আমি শুনতে চাই। নিচে একটি কমেন্ট ড্রপ করুন, আমরা কথা বলব।
