

"ফিশিং" ২০০৫ সালে Oxford English Dictionary-এ যোগ হয়, এবং তা যথার্থোক্ত: এটি একটি বড় অনলাইন সিকিউরিটি নাইটমের যা ব্যবহারকারীদের ভালোভাবে অবগত থাকা উচিত। গুগলের এই ভয়ঙ্কর তথ্যগুলো চেক করুন:
- ফিশিং আক্রমণ ৪৫ শতাংশ সময় সফল হয়।
- প্রায় ২ শতাংশ Gmail মেসেজ লোকেদের পাসওয়ার্ড দিয়ে ফাঁসি দেওয়ার জন্য ডিজাইন করা।
এই বছর পূর্বে, গুগল ডক্সও একটি বড় ফিশিং আক্রমণের লক্ষ্য হয়েছিল। এটা দেখাচ্ছে সাইবার ক্রিমিনেলদের সাথে আমাদের দৈনন্দিন হাই-স্টেক্স যুদ্ধ। আপনি কখন অ্যামবাশ হবেন সেটি জানেন না। আপনার হাতে থাকা সব টুল দরকার।
গুগলের একটি সফিস্টিকেটেড সিকিউরিটি সিস্টেম পেছনে থেকে আপনার কাজ করে, কিন্তু একটি অফিশিয়াল গুগল এক্সটেনশনও আছে যা হতে পারে অবশ্যই আরেক লাইন অফ ডিফেন্স হতে चाहिये।
Password Alert হলো Chrome Web Store থেকে কুইক ইনস্টল। ইনস্টলেশনের পর, ওপেন-সোর্স এক্সটেনশন আপনার Google এবং Google Apps for Work একাউন্টস (Google Drive ও) রক্ষা করে ফিশিং আক্রমণ থেকে।
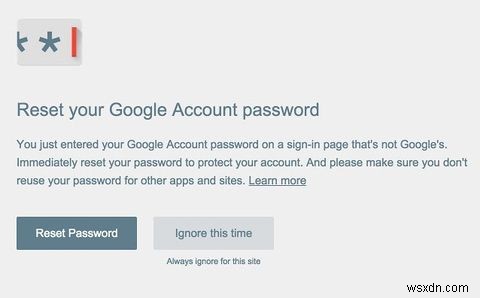
এক্সটেনশন একটি আসল Google সাইন-ইন পেজ ভ্যালিডেট করে। আপনি যদি আপনার Google পাসওয়ার্ড কোনো সাইটে টাইপ করেন যা Google সাইন-ইন পেজ নয়, এক্সটেনশন একটি অ্যালার্ট দেখাবে এবং সন্দেহজনক ওয়েবপেজের বিষয়ে সতর্ক করবে।
সতর্কতার কারণে, আপনি নকল পেজে যা পাসওয়ার্ড দিয়েছিলেন সেটি দ্রুত পরিবর্তন করতে পারবেন। তাই প্রতিটি সাইটের জন্য আলাদা পাসওয়ার্ড ব্যবহার করার অভ্যাস করুন। তাহলে, কমপ্রোমাইজড পাসওয়ার্ড সব সাইটে পরিবর্তন করা ততটুকু কষ্টদায়ক হবে না।
Password Alert কীভাবে আপনার পাসওয়ার্ড মনে রাখে?
এক্সটেনশনটি কীস্ট্রোক লগার নয়। Chrome আপনার পাসওয়ার্ডের একটি স্ক্র্যাম্বলড রিডিউসড-বিট থাম্বনেইল Chrome-এর লোকাল স্টোরেজে রাখে। তারপর এটি প্রতিটি পাসওয়ার্ড যা আপনি accounts.google.com ছাড়া যেকোনো ওয়েবসাইটে টাইপ করেন সেটির সাথে এই থাম্বনেইল তুলনা করে। আপনি যদি আপনার পাসওয়ার্ড কোনো সাইটে টাইপ করেন যা Google সাইন-ইন পেজ নয়, Password Alert সেটিকে সেভ করা থাম্বনেইলের সাথে তুলনা করে।
এই ইনফরমেশন শুধু সিকিউরিটি উদ্দেশ্যে এবং গুগল কারো সাথে শেয়ার করে না।
আপনি আর কী ফিচার সেট আপ করেছেন? আপনি কি টু-ফ্যাক্টর অথেনটিকেশন এবং রেগুলার সিকিউরিটি চেকআপ ব্যবহার করেন?
