

অ্যান্ড্রয়েড এখন কিছু দূরত্বে বিশ্বের সবচেয়ে জনপ্রিয় মোবাইল অপারেটিং সিস্টেম। ২০১৪ সালে এক বিলিয়ন ডিভাইস শিপ করা হয়েছিল (দ্বিতীয়स्थানীয় অ্যাপলের চেয়ে ৮০০ মিলিয়ন বেশি), এবং এটি ৮২ শতাংশ মার্কেট কন্ট্রোল করে।
এটি গুগলের জন্য দুর্দান্ত খবর, কিন্তু এটিই মানে যখন বাগ এবং ত্রুটি পাওয়া যায় — সমস্যাগুলো প্ল্যানেটের জনসংখ্যার একটি বিশাল শতাংশকে প্রভাবিত করতে পারে।
দুর্ভাগ্যবশত, এই সপ্তাহের শুরুতে টেক্সাস বিশ্ববিদ্যালয়ের গবেষকদের দ্বারা একটি নতুন অ্যান্ড্রয়েড সিকিউরিটি ফ্ল অঙ্কুর হয়েছে।
আমরা দেখছি সেটি কী এবং আপনি এর সম্পর্কে কী করতে পারেন।
সমস্যাটি কী?
একটি আধুনিক অ্যান্ড্রয়েড ফোনে তার লকস্ক্রিন সিকিউর করার তিনটি উপায় আছে; একটি PIN কোড, একটি প্যাটার্ন, বা একটি পাসওয়ার্ড। নতুন ফ্লটি তাদের সম্পর্কিত যারা পাসওয়ার্ড ব্যবহার করেন।
গবেষকরা বিশ্ববিদ্যালয়ের ওয়েবসাইটে একটি পোস্টে ভালনারেবিলিটি ব্যাখ্যা করেছেন, বলে "ক্যামেরা অ্যাপ এক্টিভ থাকাকালীন পাসওয়ার্ড ফিল্ডে একটি পর্যাপ্ত বড় স্ট্রিং ম্যানিপুলেট করলে, একজন আক্রমণকারী লক-স্ক্রিনকে ডেস্টাবিলাইজ করতে সক্ষম, এটিকে হোম-স্ক্রিনে ক্র্যাশ করিয়ে দেয়"।
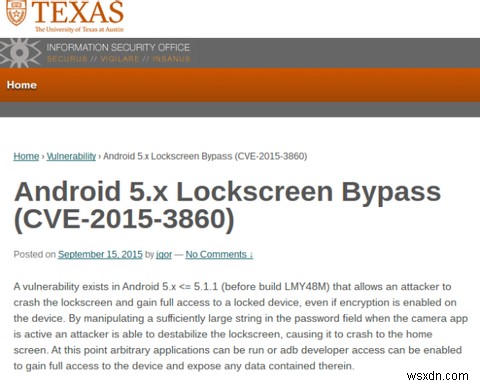
প্র্যাক্টিসে, এর মানে একটি জিজ্ঞাসু হ্যাকার আপনার ফোন, কন্টাক্ট, প্রাইভেট অ্যাপ ইনফরমেশন, ক্লাউড স্টোরেজ স্পেস, এবং অনেক বেশি পারসোনাল ডেটা অ্যাক্সেস করতে পারে, কোনো চমৎকার ব্যাক-এন্ড ট্রিক ছাড়াই। এমনকি একটি সাধারণ টেক-সেavier ব্যক্তি যিনি রাস্তায় একটি হারানো ফোন পেয়েছেন, তারা ভেতরে ঢুকে পেতে পারেন।
হ্যাকটি কাজ করে ফোনের "ইমার্জেন্সি কল" ডায়াল প্যাডে একটি র্যান্ডম ক্যারেক্টার সিরিজ এন্টার করে, এবং তারপর ক্যামেরার "টেক ফটো" বাটন বারবার চাপা দিয়ে। এটি লক-স্ক্রিনকে ব্যর্থ করতে পারে, ফোন 궁극적으로 রিবুট হয়ে ইউজারের হোম-স্ক্রিনে চলে যায়।
একবার সেখানে পৌঁছালে, একটি হ্যাকার ডিভাইসে পূর্ণ অ্যাক্সেস পাবে, চাহে ফাইল-সিস্টেম এনক্রিপ্টেড থাকে কিনা — এর মানে তারা ডেভেলপার অ্যাক্সেসও ডিভাইসে ইনেবল করতে পারেন।
নিচের ভিডিওতে হ্যাকটি ডেমো देखकर পারবেন:
আপনি কি ঝুঁকিতে আছেন?
خوشকিসমتی से, ফ্লটি Android-এর প্রতিটি একক ভার্সনে প্রেজেন্ট নয় — আপনি শুধু প্রভাবিত হবেন যদি আপনার একটি Android Lollipop ডিভাইস থাকে যা ভার্সন ৫.০ থেকে ৫.১.১ চলে।
উল্লেখ্য, হ্যাকটিও শুধু তখন কাজ করে আপনি পাসওয়ার্ড প্রোটেকশন ব্যবহার করছেন। PIN নম্বর বা প্যাটার্ন ব্যবহারকারীরা নিরাপদ।
যে দুটি κριটেরিয়া নিশ্চিতভাবেই প্রভাবিত মানুষের সংখ্যা সীমাবদ্ধ করে, একটি সাইড-ইফেক্ট হলো এটি সম্ভবত সবচেয়ে সিকিউরিটি-কনশাস ইউজারদের টার্গেট করে — যারা মনে করে একটি লম্বা পাসওয়ার্ড PIN বা প্যাটার্ন চেয়ে বেশি নিরাপদ। সাধারণ পরিস্থিতিতে তারা সঠিক, কিন্তু এই লুপহোল প্রমাণ করে যে কিছুই কখনোই ততটুকু নিরাপদ নয় যতটুকু আপনি মনে করেন।
আপনি কী করতে পারেন?
সবচেয়ে গুরুত্বপূর্ণ জিনিস হলো আপনার লক-স্ক্রিন যত দ্রুত সম্ভব সিকিউর করা।
ভালনারেবিলিটি LMY48M Android 5.1.1 বিল্ডে ফিক্স করা হয়েছে যা গুগল গত সপ্তাহে রিলিজ করেছিল। এই মুহূর্তে এটি শুধু Nexus 4, 5, 6, 7, 9, এবং 10-এ উপলব্ধ।
যদিও এটি উপলব্ধ, বেশ কিছু ইউজার রিপোর্ট করেছেন তারা এখনও তাদের ওভার-দ-এয়ার আপডেট পায়নি। আপনি যদি সেটি হন, আপনি সরাসরি googlesource.com-এ যেতে পারেন এবং নতুন বিল্ড ম্যানুয়ালি ডাউনলোড করতে পারেন।
আপনার যদি Nexus নয় অথবা আপনি এখনও OTA আপডেট পায়নি, আপনাকে কমপক্ষে আপনার লক-স্ক্রিন লগইন ক্রেডেনশিয়াল একটি PIN নম্বরে পরিবর্তন করা উচিত।
কেন আপনি প্যাটার্নের বদলে PIN বেছে নেবেন?
অ্যান্ড্রয়েড লক প্যাটার্ন (ALPs) ২০০৮ থেকে আছে এবং অনেক লোক ব্যবহার করে, কিন্তু একজন গবেষক সম্প্রতি সাজেস্ট করেছেন এগুলো সabolism সুরক্ষিত নয় "password", "12345678", এবং "qwertyuiop" সাধারন পাসওয়ার্ডের চেয়ে।
গবেষকটি ছিলেন মার্টে লোগ, ২০১৫ সালের নরওয়েজিয়ান ইউনিভার্সিটি অফ সায়েন্স অ্যান্ড টেকনোলজি থেকে গ্র্যাজুয়েট। তিনি আবিষ্কার করেন যে বিস্ময়কর ৪৪ শতাংশ ALPs টপ লেফট কор্নার থেকে শুরু হয় এবং বিশাল ৭৭ শতাংশ তাদের চারটি কোর্নারের যেকোনো একটি থেকে শুরু হয়।
তিনি আরও খুঁজে পেয়েছেন অধিকাংশ ALPs শুধু পাঁচটি "নোড" ধারণ করে, যদিও ইউজাররা নয়টি পর্যন্ত সিলেক্ট করতে পারে। এর মানে সম্ভাব্য কম্বিনেশনের সংখ্যা ৩৮৯,১১২ থেকে মাত্র ৭,১৫২-এ নেমে এসেছে। যদি একটি ALP শুধু চারটি নোড ধারণ করে, এটি আরও নিচে নামে শুধু ১,৬২৪-এ।
"মানুষ পূর্বানুমানযোগ্য," তিনি বলেন। "আমরা প্যাটার্ন লক তৈরি করার সময় যেসব দিক ব্যবহার করি সেগুলো PIN কোড এবং অ্যালফানিউমেরিক পাসওয়ার্ডে ব্যবহৃত দিকগুলোর সাদৃশ্য।"
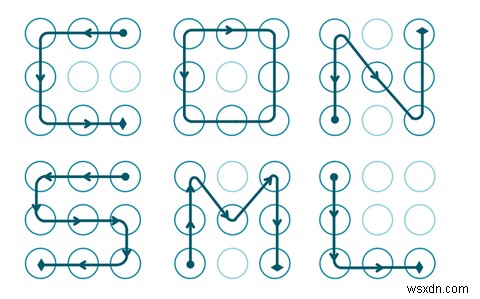
আপনি যদি ALPs ব্যবহার করার ওপর জোর দেন, আপনাকে নিশ্চিত করতে হবে আপনার প্যাটার্ন জটিল রাখবেন এবং প্রিয়জন বা পেটের অক্ষর পুনরায় তৈরি করা এড়াবেন। তাঁর গবেষণা দাবি করে এই অক্ষরগুলো ব্যবহার করলে, আক্রমণকারীরা ১০০ অনুমানের মধ্যে এক-দশ সانسের সুযোগ পাবে ALP অনুমান করার।
নিচের ছবিতে কিছু সবচেয়ে সাধারণ ALPs দেখুন, আপনি যদি সেগুলোর একটা ব্যবহার করেন তবে সেটি তৎক্ষণাৎ পরিবর্তন করুন।
একটি বুদ্ধিমান PIN বেছে নিন
এর মানে আপনার অ্যান্ড্রয়েড ডিভাইস সিকিউর করার সবচেয়ে নিরাপদ উপায় হলো একটি PIN কোড ব্যবহার করা, কিন্তু এখনও কিছু বেসিক সিকিউরিটি গাইডলাইন আছে যেগুলো আপনাকে মেনে চলা উচিত।
উদাহরণস্বরূপ, নিশ্চিত করুন আপনি আপনার ব্যাংক কার্ড বা অন্য যেকোনো লগইন যেটি PIN প্রয়োজন সেটির থেকে আলাদা একটি কোড ব্যবহার করছেন। একই পাসওয়ার্ড সব অনলাইন অ্যাকাউন্টের জন্য ব্যবহার করলে আপনার ভালনারেবিলিটি বাড়ে ঠিক একইভাবে, একই PIN একাধিকবার ব্যবহার করলে সিস্টেমের ইফেক্টিভনেস প্রতিটি ডুপ্লিকেশনের সাথে কমে যায়। এর পাশাপাশি, সালগিরাহ, জন্মদিন, এবং রিপিটেড নম্বর এড়িয়ে চলুন।
Microsoftও এই ধারণার সাথে একমত; তারা সম্প্রতি সুপারিশ করেছেন Windows 10 ইউজাররা তাদের মেশিনে লগ ইন করার জন্য PIN কোড ব্যবহার করুন। তাদের লজিক হলো যদিও একটি ক্র্যাকড পাসওয়ার্ড একটি হ্যাকারকে আপনার পুরো Microsoft Account-এ অ্যাক্সেস দেবে, একটি ক্র্যাকড PIN শুধু সে নির্দিষ্ট ডিভাইসে ভেতর ঢুকতে দেবে।
আপনি কি নিজেকে রক্ষা করেছেন?
আপনি কি আপাতত ঝুঁকিপূর্ণ ইউজাররা? আপনি নিজেকে রক্ষা করতে কী ধাপ নিয়েছেন?
এই ব্রিচ আপনাকে অ্যান্ড্রয়েডের নিরাপত্তা নিয়ে চিন্তিত করে? আর কী ব্রিচ বাইরে আছে? অপারেটিং সিস্টেমের ফ্র্যাগমেন্টেশন দেওয়া আছে, নিশ্চিতভাবেই আরো কিছু আছে যা আবিষ্কার হওয়ার জন্য অপেক্ষা করছে।
হয়তো আপনি কিছু অন্য নবীন বা অনন্য অথরাইজেশন মেথড খুঁজে পেয়েছেন?
সদা ভাবেই, আমরা আপনার কথা শুনতে চাই। নিচে কমেন্টে আপনার মতামত ও মতবодор জানাতে পারেন।
