

অ্যান্ড্রয়েড ভালনারেবিলিটি একই অনুভূতি দেয় একটি বিশাল ডেটা ব্রিচ (data breach) যেন: একটি অল-টু-কমন (all-too-common) ঘটনা যেন আমি নিজেকেও অংশ হতে পাই। কমপক্ষে একটি বিশাল ডেটা ব্রিচে আমার কাছে অ্যাকাউন্ট কাটা এবং ডেটা-ঘায় কটেরাইজ (cauterize) করার সুযোগ থাকে। কিন্তু লেটেস্ট অ্যান্ড্রয়েড বাগ—QuadRoot-এ এটা একদম অসম্ভব।
এটি কোন ছোট কারণে নয় যে ভালনারেবিলিটি পুরোপুরি অ্যান্ড্রয়েডের সাথে লিগে থাকা নয়। না, আপনার ডিভাইস アメリカর হার্ডওয়্যার ম্যানুফ্যাকচারিং জায়েন্ট (hardware manufacturing giant) কোয়ালকম (Qualcomm) দ্বারা পটেনশিয়ালি কামপ্রোমাইজড, এবং তাদের সম্মানজনক জনপ্রিয়তা বিশ্বজুড়ের অ্যান্ড্রয়েড ডিভাইসের পাওয়ারহাউস হিসেবে।
এই বাগ কিছুটা অন্য। যেখানে অ্যান্ড্রয়েড বাগ সাধারণত একটি বা ছোট সংখ্যক ম্যানুফ্যাকচারারকে প্রভাবিত করে যারা নির্দিষ্ট হার্ডওয়্যার সেট ব্যবহার করে, QuadRoot অনুমান করা হয় বিশ্বজুড়ে প্রায় ৯০০ মিলিয়ন অ্যান্ড্রয়েড ব্যবহারকারীকে প্রভাবিত করে। সেটা আপনি, আমি, এবং সবাই যাকে আপনি ভালোবাসেন।
আসুন QuadRoot কী, আপনার জন্য এর কী মানে, এবং 세상에 কেউ আসলে কী করছে এটা ফিক্স করার জন্য তা দেখি।
QuadRoot বড় একটি সমস্যা
কয়েকটা জিনিস QuadRootকে অন্য অ্যান্ড্রয়েড বাগ থেকে আলাদা করে যা আমরা গত কয়েক বছর 见েছি। শুরুতে, চেক পয়েন্ট (Check Point), সিকিউরিটি রিসার্চ টিম যারা বাগটি আবিষ্কার করেছিল, ব্যাখ্যা করেন যে:
"QuadRooter হলো চারটি ভালনারেবিলিটির সেট যা কোয়ালকম চিপসেট ব্যবহার করে তৈরি অ্যান্ড্রয়েড ডিভাইসকে প্রভাবিত করে। কোয়ালকম বিশ্বের লিডিং ডিজাইনার LTE চিপসেটের সাথে ৬৫% শেয়ার LTE মডেম বেসব্যান্ড মার্কেটে। চারটি ভালনারেবিলিটির যেকোনো একটি এক্সপ্লویت করলে, একটি আক্রমকারী প্রিভিলেজ এস্ক্যালেশন (privilege escalation) ট্রিগার করতে পারে রুট অ্যাক্সেস (root access) পাওয়ার লক্ষ্যে একটি ডিভাইসে।"
তারা চারটি সিকিউরিটি ভালনারেবিলিটি লিস্ট করেছেন যেন:
- CVE-2016-2503 আবিষ্কার কোয়ালকমের GPU ড্রাইভারে এবং ফিক্সড গুগলস অ্যান্ড্রয়েড সিকিউরিটি বুলেটিন জুলাই ২০১৬-এ।
- CVE-2016-2504 খুঁজে পাওয়া কোয়ালকম GPU ড্রাইভারে এবং ফিক্সড গুগলস অ্যান্ড্রয়েড সিকিউরিটি বুলেটิน আগস্ট ২০১৬-এ।
- CVE-2016-2059 খুঁজে পাওয়া কোয়ালকম কার্নেল মডিউলে এবং ফিক্সড এপ্রিলে, যদিও প্যাচ স্ট্যাটাস অজানা।
- CVE-2016-5340 প্রেজেন্ট কোয়ালকম GPU ড্রাইভারে এবং ফিক্সড, কিন্তু প্যাচ স্ট্যাটাস অজানা।
আমার ডিভাইস কি ভালনারেবল?
যেহেতু কোয়ালকম বিশ্বের লিডিং ডিজাইনার এবং ম্যানুফ্যাকচারার LTE (Long Term Evolution) চিপসেটের, প্রায় ৬৫% LTE বেসব্যান্ড মডেম মার্কেটে কমান্ড করে, তাই উল্লেখযোগ্য চান্স আপনার ডিভাইস এক্সপোজড থাকবে। আপনি চেক করতে পারেন আপনার ডিভাইস ভালনারেবল কিনা QuadRooter Scanner [No Longer Available] ব্যবহার করে, যা ডেভেলপ ও পাবলিশ করা হয়েছে চেক পয়েন্ট (ভালনারেবিলিটি খুঁজে পাওয়া টিম) দিয়ে। আমার একটা OnePlus One আছে:
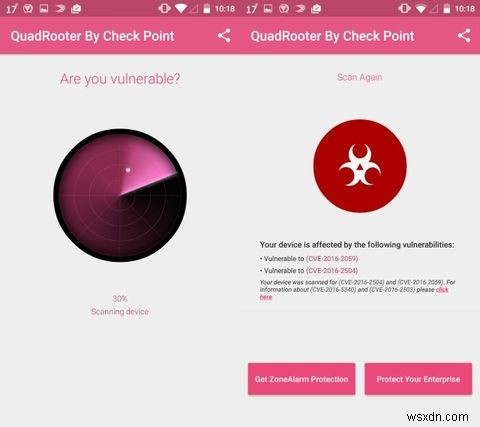
আমার জন্য দুর্ভাগ্যকর সময়, অবশ্য।
আমি কি এক্সপ্লویت হওয়ার সম্ভাবনা?
চেক পয়েন্ট পরামর্শ দেয় যে এই ভালনারেবিলিটির যেকোনো একটি দিয়ে ডিভাইস এক্সপ্লویت করা относительно সহজ।
"একজন আক্রমকারী এই ভালনারেবিলিটিগুলো এক্সপ্লویت করতে পারে একটি ম্যালিশিয়াস অ্যাপ দিয়ে। এমন একটি অ্যাপ কোনো স্পেশাল পারমিশন দরকার নেই এই ভালনারেবিলিটিগুলোর সুবিধা নেওয়ার জন্য, যাতে ব্যবহারকারীদের সন্দেহ দূর হয় ইনস্টল করার সময়।"
এটি কোনো ফার্মওয়্যার আপডেট দ্বারা চালিত ফ্ল aws নয়। ভালনারেবিলিটি আপনার ডিভাইস শিপ হওয়ার সময় থেকেই উপস্থিত ছিল। ফ্ল aws, সফ্টওয়্যার ড্রাইভারে পাওয়া গেল যা চিপসেট কম্পোনেন্টের মধ্যে কমিউনিকেশন কন্ট্রোল করে, যা বাস্তবে শুধু ডিভাইস ম্যানুফ্যাকচারার একটি OTA আপডেট দিয়ে ফিক্স করতে পারে।
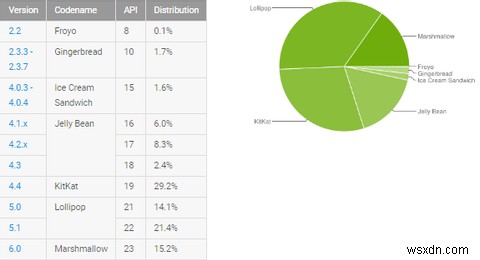
গেলে বছরের স্টেজফ্রাইট (Stagefright) বাগের মত নয়, QuadRoot আসলে একটি ম্যালিশিয়াস অ্যাপ ইনস্টলেশন দরকার করে, সম্ভবত "Unknown Sources." থেকে অ্যাপ ইনস্টলেশন ইনেবল করার পরে। এছাড়া, এবং যেমন গুগল তার স্টেটমেন্টে নির্দেশ করল (যেটা আপনি নিচের সেকশনে পড়তে পারেন), অ্যান্ড্রয়েডের "Verify App" ফিচার এই টাইপের ভালনারেবিলিটি থেকে রক্ষা করার জন্য ডিজাইন করা। এই ফিচার এসেছিল অ্যান্ড্রয়েড ৪.২ জেলি বিন (Jelly Bean) এর সাথে, এবং যেহেতু ৯০%+ সকল অ্যান্ড্রয়েড ডিভাইস এখন এই ভার্সন বা তার পরবর্তী ভার্সন চালাচ্ছে, এবং এই বাগ শুধু উপরের চিপসেটকে প্রভাবিত করে - আমি মনে করি সব ঠিক থাকবে।
এখন কী হবে?
একটি প্রফেশনাল সিকিউরিটি রিসার্চ কোম্পানি হলে, চেক পয়েন্ট কোয়ালকমকে ভালনারেবিলিটি কয়েক মাস আগে ইনফর্ম করেছিল। তাই তারা ইতিমধ্যে একটি চিপসেট প্যাচ ম্যানুফ্যাকচার করেছে যা আপনার ডিভাইস ম্যানুফ্যাকচারারের কাছে রোল আউট করা হয়েছে। বলটি এখন পুরোপুরি তাদের কোর্টে।
অনেক জনপ্রিয় ডিভাইস ম্যানুফ্যাকচারার ইতিমধ্যে তাদের ইউজার বেসকে নিশ্চিত করার ধাপ নিয়েছে। এক কেসে, ফিক্স ইতিমধ্যে রোল আউট হয়েছে। এখানে কিছু বড় ম্যানুফ্যাকচারার, এবং তাদের বর্তমান স্ট্যাটাস [ব্রোকেন URL সরানো হয়েছে]।
গুগল
গুগল দ্রুত lép দিয়ে তার ব্যবহারকারীদের রক্ষা করেছে।
"আমাদের সাম্প্রতিক সিকিউরিটি প্যাচ লেভেল সহ অ্যান্ড্রয়েড ডিভাইসগুলো ইতিমধ্যে তিনটি ভালনারেবিলিটি থেকে রক্ষিত। চতুর্থ ভালনারেবিলিটি, CVE-2016-5340, একটি আগামী অ্যান্ড্রয়েড সিকিউরিটি বুলেটিনে সমাধান হবে, যদিও অ্যান্ড্রয়েড পার্টনাররা আগে কর্মকাণ্ড নিতে পারেন পাবলিক প্যাচ কোয়ালকম প্রদান করেছে সেটা রেফারেন্স দিয়ে।"
অ্যান্ড্রয়েডের কোর ডেভেলপার হলে, গুগল অন্যান্য সিকিউরিটি মেজারও হাইলাইট করল যা ইতিমধ্যে অ্যান্ড্রয়েড ডিভাইসের জন্য inplace আছে।
"আমাদের Verify Apps এবং SafetyNet প্রোটেকশন হেল্প করে আইডেন্টিফাই, ব্লক, এবং রিমুভ অ্যাপ্লিকেশন যেগুলো এই মত ভালনারেবিলিটি এক্সপ্লویت করে।"
জনপ্রিয় ডিভাইস: Nexus 5X, Nexus 6, Nexus 6P
ব্ল্যাকবেরি (Blackberry)
যেমন আমি উপরে বললাম, একটি ম্যানুফ্যাকচারার ইতিমধ্যে ফিক্স রোল আউট করল তার ব্যবহারকারীদের কাছে। কুডোস (kudos) এবং প্রশংসা ঢেলে দেওয়া উচিত হ্যান্ডসেট ম্যানুফ্যাকচারিং stalwarts, ব্ল্যাকবেরিকে।
"চার ভালনারেবিলিটির মধ্যে তিনটি ইতিমধ্যে ফিক্সড PRIV ডিভাইসগুলোতে আগস্ট মার্শম্যালো প্যাচে এবং সব DTEK50 ডিভাইসগুলোতে। এছাড়া, সিকিউর বুট চেইন (secure boot chain) যেটা সব ব্ল্যাকবেরি ডিভাইসে রয়েছে, স্বাভাবিকভাবে বাকি ইস্যু মিটিগেট করে। আমরা ওয়াইল্ডে এই ভালনারেবিলিটির কোনো এক্সপ্লয়েট অবগত নই এবং আমরা মনে করি কোনো কাস্টমার বর্তমানে এই ইস্যু থেকে রিস্কে নেই।"
জনপ্রিয় ডিভাইস: ব্ল্যাকবেরি Priv
সোনি (Sony)
সোনি তাদের কোয়ালকম ডিভাইসের জন্য প্যাচ উপলব্ধ করার দিকে কাজ করছে।
"সোনি মোবাইল কাস্টমার ডেটার সিকিউরিটি এবং প্রাইভেসি খুব গम्भীরভাবে নেয়। আমরা 'QuadRooter' ভালনারেবিলিটি সম্পর্কে অবগত আছি, এবং নরমাল এবং রেগুলার সফ্টওয়্যার মেইনটেনেন্সের মধ্যে সিকিউরিটি প্যাচ উপলব্ধ করার দিকে কাজ করছি, ডাইরেক্টলি ওপেন-মার্কেট ডিভাইস এবং ক্যারিয়ার পার্টনারদের মাধ্যমে, তাই টাইমিং রিজন এবং/অথবা অপারেটর অনুযায়ী ভিন্ন হতে পারে।"
জনপ্রিয় ডিভাইস: সোনি এক্সপেরিয়া Z Ultra
মোটোরোলা (Motorola)
মোটোরোলা আরেকটি ম্যানুফ্যাকচারার যারা ভালো খবর দিতে পারে।
"সাম্প্রতিক একটি পটেনশিয়াল সিকিউরিটি ভালনারেবিলিটি, Quadrooter আবিষ্কার হয়েছে কিছু অ্যান্ড্রয়েড ডিভাইসে। এই পটেনশিয়াল ভালনারেবিলিটি শুধু এক্সপ্লویت হয় যদি ইউজার বিল্ট-ইন অ্যান্ড্রয়েড সিকিউরিটি মেজার ডিজেবল করে এবং একটি ম্যালিশিয়াস অ্যাপ্লিকেশন ডাউনলোড করে। কনসিউমাররা কীভাবে নিশ্চিত করবেন এটি ডিজেবল আছে সেটা জানার জন্য এই লিঙ্ক হেল্পফুল।"
জনপ্রিয় ডিভাইস: Moto X
এইচটিসি (HTC)
HTC QuadRoot সম্পর্কে কিছুটা চুপchap থাকছে, যেহেতু কমপক্ষে তাদের দুটি ডিভাইস এক্সপোজার রিস্কে।
"HTC কাস্টমার সিকিউরিটি খুব গम्भীরভাবে নেয়। আমরা এই রিপোর্টগুলো সম্পর্কে অবগত আছি এবং তদন্ত করছি।"
জনপ্রিয় ডিভাইস: HTC 10, HTC One M9
ওনপ্লাস (OnePlus)
ওনপ্লাস কনটিনজেন্সি প্ল্যান বানিয়েছে QuadRoot আপডেট তার পরবর্তী প্যাচে অন্তর্ভুক্ত করার।
"সিকিউরিটি ওনপ্লাসের টপ প্রায়োরিটি। প্রাসঙ্গিক সিকিউরিটি প্যাচগুলো সব ওনপ্লাস ডিভাইসের জন্য পরবর্তী OTAs (Over The Air updates)-এ অন্তর্ভুক্ত থাকবে।"
স্যামসাং (Samsung)
স্যামসাংর দিক থেকে কোনো অফিশিয়াল স্টেটমেন্ট এখনো নেই।
জনপ্রিয় ডিভাইস: Galaxy S7, Galaxy S7 Edge
এলজি (LG)
আবার, এলজির দিক থেকে কোনো অফিশিয়াল স্টেটমেন্ট এখনো নেই।
জনপ্রিয় ডিভাইস: LG G5, LG G4, LG V10
চিন্তার সময়?
অন্যান্য সিকিউরিটি ভালনারেবিলিটির মত, আপনাকে সতর্ক থাকতে হবে। এই ভালনারেবিলিটিগুলো আছে, কিন্তু আপনি যদি 대응하는 ম্যালিশিয়াস কোডের সাথে অ্যাপ ডাউনলোড না করেন, আপনার ডিভাইস কামপ্রোমাইজ হওয়ার সম্ভাবনা কম।
গুগল প্লে স্টোরে মিলিয়ন মিলিয়ন অ্যাপ আছে; যেটা এই নির্দিষ্ট বাগ এক্সপ্লویت করার ম্যালিশিয়াস কোড ধারণ করে সেটা যেকোনো একটা হতে পারে। তাই সতর্ক থাকুন। ফিডব্যাক চেক করুন। ডেভেলপার এবং পাবলিশার ইনফরমেশন ক্রস-চেক করুন। ডাউনলোড ফিগার লুক করুন। কমন স্ক্যাম বিবেচনা করুন। রিডিকুলাস অ্যাপ ডাউনলোড করবেন না যেগুলো আপনার ফোনকে কিছুতে বদলানোর অফার দেয়।
আপনি যেকোনো পটেনশিয়াল ম্যালফ্যাক্টর (malefactors) এড়াতে পারবেন আপনার ডিভাইস ম্যানুফ্যাকচারার প্যাচ রিলিজ করার আগে আপনার সিকিউরিটি আপ টু স্ক্র্যাচ আনার জন্য। কিন্তু এই লেটেস্ট বাগ একবার আবার হাইলাইট করলো অ্যান্ড্রয়েড সিকিউরিটি মডেলের অভ্যন্তরিন রিস্ক। অ্যাপলের মত নয়, যারা সহজে প্যাচ ডেভেলপ করে তাদের মিলিয়ন মিলিয়ন ব্যবহারকারীর কাছে রোল আউট করে, ক্রিটিক্যাল অ্যান্ড্রয়েড সিকিউরিটি প্যাচ প্রতিটি ম্যানুফ্যাকচারারের পুরো সাপ্লাই চেইন (supply chain) পার করে ব্যবহারকারীদের কাছে পৌঁছাতে হয় যেগুলো সেগুলো সাহায্য করার জন্য ডিজাইন করা।
আমি অ্যান্ড্রয়েড ভালোবাসি, এবং নিঃসন্দেহে ব্যবহার চালিয়ে যাব, কিন্তু একজন ব্যবহারকারী হিসেবে, আপনাকে গার্ডে থাকতে হবে।
QuadRoot নিয়ে চিন্তিত? অ্যান্ড্রয়েড ভালনারেবিলিটির সংখ্যা কি আপনাকে প্ল্যাটফর্ম রিকনসিডার করতে বাধ্য করছে? নিচে আপনার মতামত জানান!
