

লোকেরা WhatsApp বা Telegram-এর মতো এন্ড-টু-এন্ড এনক্রিপশনযুক্ত সিকিউর মেসেজিং সার্ভিস ব্যবহার করে কারণ তারা মনে করে এগুলো তাদের মেসেজ এবং ডিভাইস আরও নিরাপদ রাখবে। সাধারণত এটা সত্য হলেও, এই অ্যাপগুলোর সাথে কিছু সিকিউরিটি ইস্যু আছে যা ইউজারদের জানা দরকার।
সম্প্রতি, অ্যান্ড্রয়েড ডিভাইসে WhatsApp এবং Telegram-এ Media File Jacking নামে একটি এক্সপ্লয়েট প্রকাশ পায়। আপনি যদি এই দুটি অ্যাপের যেকোনো একটি ব্যবহার করেন, তবে আপনার নিজেকে এবং ডিভাইসকে রক্ষা করার জন্য কিছু পদক্ষেপ নিতে হবে।
মিডিয়া ফাইল কীভাবে একটি সিকিউরিটি রিস্ক?
সিকিউরিটি ফার্ম Symantec এই ভালনারেবিলিটি ঘোষণা করল, যা ফেক নিউজ ছড়িয়ে দেওয়া বা ইউজারকে ভুল ঠিকানায় পেমেন্ট পাঠাতে ফাসানোর জন্য ব্যবহার করা যায়। এটি সেই সিস্টেমের মাধ্যমে কাজ করে যা মেসেজিং অ্যাপকে মিডিয়া ফাইল রিসিভ করার অনুমতি দেয়, যেমন যখন কোনো বন্ধু আপনাকে ফটো বা ভিডিও পাঠায় অ্যাপ ব্যবহার করে।
ফাইল রিসিভ করতে, আপনার অ্যান্ড্রয়েড ডিভাইসের কাছে "write to external storage" পারমিশন থাকা দরকার। এর মানে অ্যাপটি আপনাকে পাঠানো ফাইলটি নেওয়া এবং আপনার ডিভাইসের SD কার্ডে সেভ করা।
আদর্শভাবে, Telegram বা WhatsApp-এর মতো অ্যাপগুলোর শুধু ইন্টারনাল স্টোরেজে রাইট করার পারমিশন থাকা উচিত। এর মানে ফাইলগুলো অ্যাপের ভিতর থেকে দেখা যাবে কিন্তু অন্য অ্যাপ অ্যাক্সেস করতে পারবে না। কিন্তু এটা মানে যদি কেউ আপনাকে ফটো পাঠায়, আপনি আপনার ক্যামেরা গ্যালারিতে অটোম্যাটিক্যালি দেখতে পাবেন না।
WhatsApp ডিফল্টরূপে ফাইল এক্সটার্নাল স্টোরেজে সেভ করে। Telegram SD কার্ডে সেভ করে যদি "Save to gallery" অপশন অন থাকে।
মিডিয়া ফাইল জ্যাকিং কী?
আক্রমণটি মেসেজিং অ্যাপ মিডিয়া ফাইল সেভ করার প্রক্রিয়া ইন্টারসেপ্ট করে কাজ করে।
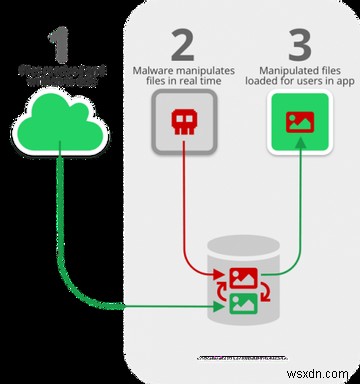
Image Credit: Symantec
প্রথমে, একজন ইউজার একটি মাসুম সা অ্যাপ ডাউনলোড করে যেমন একটি ফ্রি গেম, কিন্তু সেটির ভিতরে ম্যালওয়্যার লুকিয়ে থাকে যা ডিভাইসের ব্যাকগ্রাউন্ডে চলে।
এখন, ইউজার তাদের মেসেজিং অ্যাপে যায়। যদি অ্যাপটি মিডিয়া ফাইল এক্সটার্নাল স্টোরেজে সেভ করে, তবে ম্যালিশিয়াস অ্যাপটি ফাইলগুলিকে টার্গেট করতে পারে সেটি হার্ড ড্রাইভে সেভ হওয়ার সময় এবং অ্যাপে ডিসপ্লে হওয়ার সময়ের মাঝপথে।
এটি ম্যান-ইন-দ্য-মিডল আক্রমণের মতো। ম্যালিশিয়াস অ্যাপ আপনার ডিভাইস মনিটর করে এক্সটার্নাল স্টোরেজে যেকোনো পরিবর্তনের জন্য এবং সেটি সনাক্ত করার মুহূর্তে দখল দেয়। একবার আপনার মেসেজিং অ্যাপ থেকে একটি রিয়েল ফাইল আপনার ডিভাইসে সেভ হলে, ম্যালিশিয়াস অ্যাপ দখল দিয়ে সেটিকে নিজস্ব ফাইল দিয়ে ওভাররাইট করে দেয়। তারপর নকল ফাইলটি আপনার মেসেজিং অ্যাপে প্রদর্শিত হয়।
এটি ছবি এবং অডিও ফাইলের জন্য কাজ করে। এটা থাম্বনেইলও মেসেজিং অ্যাপে স왪াপ করে দেয়, তাই ইউজারদের কোনো ধারণা হয় না যে সেটি কখনো শicaridor তারা খুলছে সেটি তাদের কন্টাক্ট পাঠানো ফাইল নয়।
কী ধরনের ইনফরমেশন ম্যানিপুলেট করা যেতে পারে?
এটি কীভাবে দুরুপযোগ করা যেতে পারে তার একটি উদাহরণ: একজন বিক্রেতা WhatsApp বা Telegram ব্যবহার করে একটি ক্লায়েন্টকে ইনভয়েস পাঠায়। যদি ক্লায়েন্টের ডিভাইসে ম্যালওয়্যার থাকে, তবে সেটি রিয়েল ইনভয়েসকে একটি নকল ইনভয়েস দিয়ে রিপ্লেস করতে পারে। নকল ইনভয়েসে বিক্রেতার ব্যাংক ডিটেইলসের বদলে স্ক্যামারের ব্যাংক ডিটেইলস থাকবে।
ক্লায়েন্ট তখন ইনভয়েসের টাকা স্ক্যামারের একাউন্টে পেমেন্ট করবে। তারা কখনো বুঝতে পারবে না যে তাদের ফাঁসি দিয়েছে। ক্লায়েন্ট যা দেখবে, সেটি হলো তাদের বিক্রেতার একটি সাধারণ ইনভয়েস এবং তার ওপর শংকা করার কোনো কারণ নেই।
অন্যান্য ব্যক্তিগত এবং ব্যবসায়িক ডকুমেন্টও আশঙ্কিত। এক্সপ্লয়েট ব্যক্তিগত ফটো বা ভিডিও, ভয়েস মেমো, বা ব্যবসায়িক ডকুমেন্ট ম্যানিপুলেট করতে পারে। এটা কিছুটা ছোট হতে পারে যেমন অ্যাপের মাধ্যমে পাঠানো ফটোকে অনুচিত ছবির সাথে স왪াপ করা। অথবা আরও জটিল হতে পারে যেমন একজন ব্যবসায়ী এক্সিকিউটিভ একটি ভয়েস মেমো ফোনে সেভ করে এবং তার সেক্রেটেরিয়ের কাছে ট্রান্সক্রিপশনের জন্য পাঠায়।
ভয়েস মেমোটি আক্রমণকারীদের ইচ্ছামতো যেকোনো কথা বলতে বাধ্য করতে পারে, বিশ্রৃঙ্খলা সৃষ্টি করে।
এই পরিস্থিতি বিশেষভাবে চিন্তাজনক কারণ লোকেরা বিশ্বাস করতে অভ্যস্ত যে এন্ড-টু-এন্ড এনক্রিপশনযুক্ত সার্ভিস ব্যবহার করে পাঠানো মেসেজ সিকিউর। অনেক লোক জানেন SMS বা ইমেইল ফেক করা যায়। তাই তারা সতর্ক থাকে স্ক্যাম নিয়ে এমনকি মেসেজ পরিচিত কারো থেকে আসলে। কিন্তু লোকেরা এনক্রিপ্টেড মেসেজিং-এ বিশ্বাস করে। তারা এই অ্যাপগুলোর পোটেনশিয়াল সিকিউরিটি হুমকি সম্পর্কে সতর্ক নয়।
মিডিয়া ফাইল জ্যাকিং কীভাবে ফেক নিউজ ছড়াতে পারে?
এই আক্রমণ থেকে আসা একটি অনপ্রত্যাশিত সমস্যা হলো ফেক নিউজ ছড়ানো। অনেক লোক Telegram-এ চ্যানেল ফিচার ব্যবহার করে। চ্যানেল হলো ফোরাম যেখানে একটি অ্যাডমিন বড় গ্রুপ সাবস্ক্রাইবারের কাছে মেসেজ পাঠাতে পারে। কিছু লোক এটিকে নিউজ ফিড হিসেবে ব্যবহার করে, Telegram অ্যাপের ভিতর থেকে একটি বিশ্বস্ত চ্যানেল থেকে দৈনিক নিউজ স্টোরি দেখে।
চিন্তা হলো মিডিয়া ফাইল জ্যাকিং নিউজ চ্যানেলের সাথে ইন্টারফার করতে ব্যবহার করা যেতে পারে। একটি বিশ্বস্ত নিউজ চ্যানেল অ্যাডমিন একটি নিউজওয়र्दি ছবি পাঠায়। তারপর সেই ছবিটি রিসিভারের ফোনে ম্যালিশিয়াস অ্যাপ দ্বারা ইন্টারসেপ্ট হয়। রিয়েল ছবিটি একটি ফেক নিউজ ছবির সাথে স왪াপ হয়। অ্যাডমিনকে কোনো ধারণা হয় না যে এটা হয়েছে এবং রিসিভার মনে করে ছবিটি একটি রিয়েল নিউজ স্টোরি।
আপনার ডিভাইসকে মিডিয়া ফাইল জ্যাকিং থেকে রক্ষা করার উপায়
এই ভালনারেবিলিটির আসল সমাধান হবে ডেভেলপাররা এন্ড্রয়েডে ফাইল সেভ করার পদ্ধতি পুনরায় চিন্তা করুন। যাবতীয়, ইউজারদের জন্য একটি দ্রুত সমাধান আছে। আপনাকে শুধু এক্সটার্নাল স্টোরেজে ফাইল সেভ করা ডিজেবল করতে হবে।
Telegram-এ এটি করতে, অ্যাপের বাম পাশ থেকে সুইপ করে মেনু খুলুন এবং Settings-এ যান। তারপর Chat Settings-এ যান। নিশ্চিত করুন Save to Gallery টগল off-এ সেট আছে।
WhatsApp-এ এক্সটার্নাল ফাইল স্টোরেজ ডিজেবল করতে, Settings-এ যান, তারপর Chats-এ। নিশ্চিত করুন Media Visibility টগল off-এ সেট আছে।
এই সেটিং পরিবর্তন করলে, আপনার মেসেজিং অ্যাপ মিডিয়া ফাইল জ্যাকিং আক্রমণ থেকে রক্ষিত থাকবে।
WhatsApp এবং Telegram সেটিংস আপডেট করুন মিডিয়া জ্যাকিং এড়াতে
মিডিয়া ফাইল জ্যাকিং হলো আক্রমণকারীদের আপনার ডিভাইসের সাথে মেসেজিং অ্যাপের মাধ্যমে ইন্টারফার করার একটি চতুর উদাহরণ। আপনার সেটিংস পরিবর্তন করে নিশ্চিত করা ভালো আপনার ডিভাইস আক্রান্ত হয় না।
সিকিউরিটি এবং মেসেজিং অ্যাপ সম্পর্কে শিখছেন থাকলে, WhatsApp সিকিউরিটি হুমকি যা ইউজারদের জানা দরকার সেটি চেক করুন।
