

XINSTALL BY CLICKING THE DOWNLOAD FILE
BitLocker কী Active Directory-তে সংরক্ষণ করুন ডিভাইস রিকভারি সহজ করতে এবং এনক্রিপ্টেড ড্রাইভ ম্যানেজযোগ্য রাখতে। এই গাইড ব্যাখ্যা করে কীভাবে স্টোরেজ ইনেবল করবেন, কী ব্যাকআপ ভেরিফাই করবেন, এবং প্রয়োজনে কী রিকভার করবেন।
বিষয়সূচি
- Active Directory-তে BitLocker কী কীভাবে স্টোর করবেন?
- Group Policy কনফিগার করুন কী AD-তে স্টোর করার জন্য
- AD-তে BitLocker কী ভেরিফাই করুন
- AD থেকে BitLocker কী রিকভার করুন
- বিদ্যমান ডিভাইস বাধ্য করুন কী আপলোড করার জন্য
- PowerShell দিয়ে স্টোরড কী চেক করুন
- FAQ
Active Directory-তে BitLocker কী কীভাবে স্টোর করবেন?
Group Policy কনফিগার করুন কী AD-তে স্টোর করার জন্য
BitLocker শুধু Active Directory-তে রিকভারি কী আপলোড করে যখন সঠিক পলিসি এক্টিভ থাকে।
- আপনার ডোমেন কন্ট্রোলারে Group Policy Management Console খুলুন।
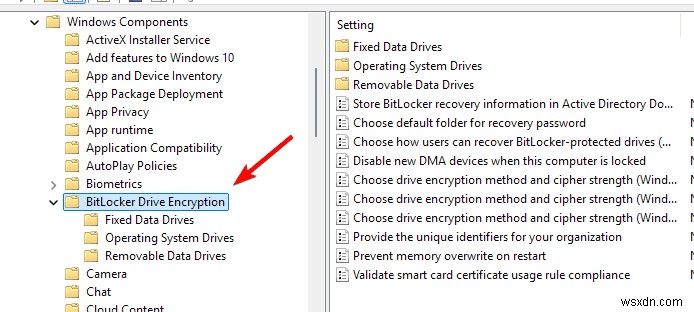
- Computer Configuration > Administrative Templates > Windows Components > BitLocker Drive Encryption-এ যান।
- Enabled সিলেক্ট করুন।
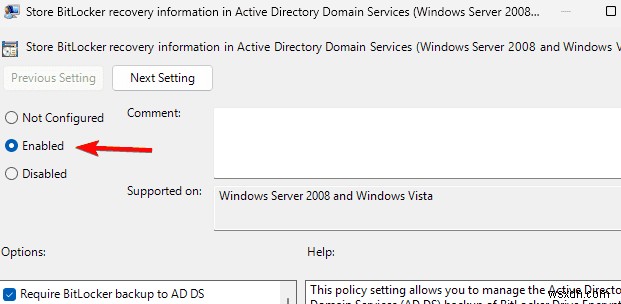
- Backup recovery passwords and key packages অন করুন।
- Apply, তারপর OK-এ ক্লিক করুন।
- ক্লায়েন্ট মেশিনে gpupdate /force চালান।
আপনি BitLocker পাসওয়ার্ড বা রিকভারি কী ছাড়া আনলক করার বিস্তারিত গাইডও পড়তে পারেন যদি ডিভাইসটি ইতিমধ্যে লক হয়ে যায়।
AD-তে BitLocker কী ভেরিফাই করুন
এনক্রিপশনের পর অ্যাডমিনরা নিশ্চিত করবেন যে BitLocker কী Active Directory-তে প্রদর্শিত হচ্ছে।
- Active Directory Users and Computers খুলুন।
- View সিলেক্ট করুন, তারপর Advanced Features ইনেবল করুন।
- কম্পিউটার অবজেক্টে ব্রাউজ করুন।
- রাইট ক্লিক করুন এবং Properties বেছে নিন।
- BitLocker Recovery ট্যাব খুলুন।
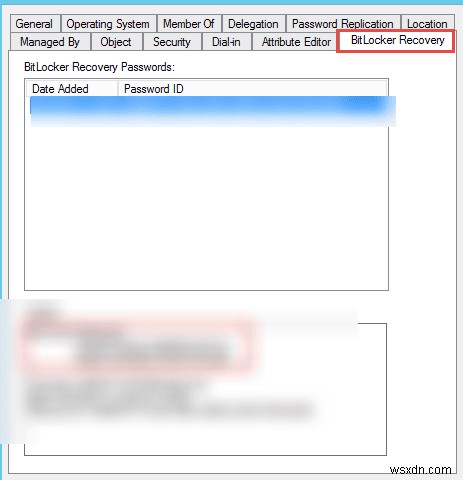
- স্টোরড রিকভারি পাসওয়ার্ড এবং কী প্যাকেজ রিভিউ করুন।
আপনি কমান্ড লাইন থেকে কী লোকেট করার গাইডও পড়তে পারেন CMD থেকে BitLocker রিকভারি কী পাওয়ার ওপর।
AD থেকে BitLocker কী রিকভার করুন
যখন একটি ডিভাইস স্টার্টআপের время BitLocker রিকভারি কী চায়, আপনি সরাসরি Active Directory থেকে এটি পেতে পারেন।
- Active Directory Users and Computers খুলুন।
- লক করা কম্পিউটার খুঁজুন।
- তার Properties উইন্ডো খুলুন।
- BitLocker Recovery ট্যাবে ক্লিক করুন।
- সঠিক রিকভারি এন্ট্রি বেছে নিন।
- ৪৮ ডিজিটের রিকভারি কী কপি করুন এবং প্রভাবিত PC-এ লিখুন।
বিদ্যমান ডিভাইস বাধ্য করুন কী আপলোড করার জন্য
পুরনো এনক্রিপ্টেড ডিভাইস কী Active Directory-এ পাঠাতে পারে না যতক্ষণ না আপনি একটি ব্যাকআপ ট্রিগার করেন।
- Command Prompt-এ manage-bde -protectors -get C: চালান।
- আউটপুট থেকে Key Protector ID কপি করুন।
- manage-bde -protectors -adbackup C: -id {ProtectorID} চালান।
- Active Directory-তে ডিভাইস এন্ট্রি পুনরায় খুলুন নতুন আপলোড ভেরিফাই করতে।
এই প্রসেসটি সাহায্য করে যখন আপনি Windows 11 BitLocker রিকভারি কী হারালে কী করবেন এই গাইড অনুসরণ করেন।
PowerShell দিয়ে স্টোরড কী চেক করুন
PowerShell আপনাকে Active Directory-তে স্টোরড সব BitLocker রিকভারি অবজেক্ট অডিট করতে দেয়।
- PowerShell এডমিনিস্ট্রেটর হিসেবে খুলুন।
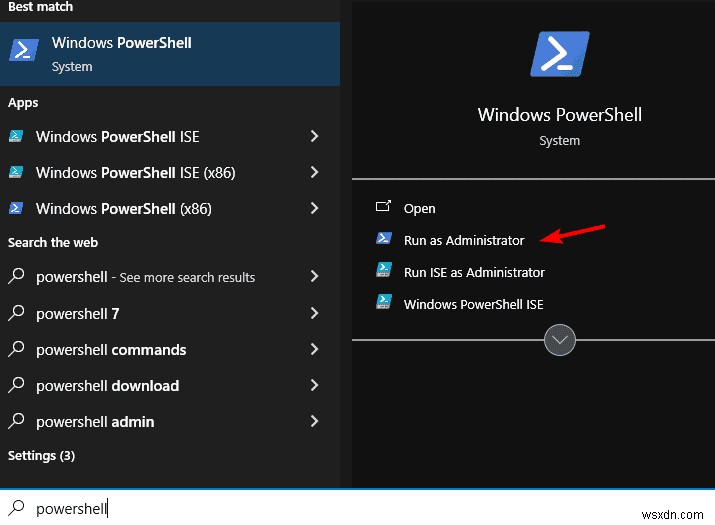
- চালান:
Get-ADObject -Filter 'objectClass -eq "msFVE-RecoveryInformation"' -Properties msFVE-RecoveryPassword - প্রতিটি ডিভাইসের জন্য রিটার্নড রিকভারি অবজেক্ট রিভিউ করুন এবং নিশ্চিত করুন যে কীগুলো আপনার রেকর্ডের সাথে মিলে।
FAQ
BitLocker কি Active Directory প্রয়োজন কী স্টোর করার জন্য?
না। BitLocker লোকাল কী স্টোরেজের সাথে কাজ করতে পারে, কিন্তু Active Directory আপনাকে ডোমেন ডিভাইসের জন্য কেন্দ্রীয় নিয়ন্ত্রণ এবং সহজ রিকভারি দেয়।
কি আমি TPMwner তথ্য AD-তেও স্টোর করতে পারি?
হ্যাঁ। আপনি সম্পর্কিত Group Policy সেটিংস কনফিগার করতে পারেন যাতে উইন্ডোজ TPMwner তথ্য BitLocker ডেটার পাশে Active Directory-তে সংরক্ষণ করে।
এটি কাজ করার জন্য কি Windows Server দরকার?
হ্যাঁ। আপনার पास Windows Server-এ Active Directory Domain Services থাকতে হবে বা একটি সামঞ্জস্যপূর্ণ এনভায়রনমেন্ট যা ডোমেন-জোয়াইনড কম্পিউটার ম্যানেজ করে।
Azure AD কি অন-প্রেমিস AD-কে BitLocker কী-এর জন্য রিপ্লেস করতে পারে?
হ্যাঁ। Azure AD Azure-জোয়াইনড উইন্ডোজ ডিভাইসের জন্য BitLocker রিকভারি কী স্টোর করতে পারে এবং সেগুলো রিট্রিভ করার একটি ক্লাউড-ভিত্তিক পথ প্রদান করে।
BitLocker কী-এর জন্য Active Directory স্টোরেজ আপনার এনক্রিপশন সেটআপকে সংগঠিত এবং নিরাপদ রাখে। Group Policy সেটিং ইনেবল করার পর, ডিভাইস প্রতি কী কনফার্ম করুন এবং রিট্রieval টেস্ট করুন লকআউটের সময় আশ্চর্য এড়াতে। এই পদ্ধতি IT টিমগুলকে ডাউনটাইম কমানো, ডেটা রক্ষা করা, এবং প্রতিটি এনক্রিপ্টেড মেশিনের জন্য একটি স্পষ্ট রিকভারি প্রসেস বজায় রাখতে সাহায্য করে।
Milan Stanojevic
Windows Troubleshooting Expert
Milan technology-র প্রতি 엔থুসিয়াস্টিক ছিলেন তার শৈশব দিন থেকে, যা তাকে সকল PC-রিলেটেড টেকনোলজিতে আগ্রহ নেওয়ার দিকে নিয়ে এল। তিনি একটি PC এন্থুসিয়াস্ট এবং তিনি তার অধিকাংশ সময় কম্পিউটার এবং টেকনোলজি শিখতে বিতান। WindowsReport-এ যোগ দেওয়ার আগে, তিনি ফ্রন্ট-এন্ড ওয়েব ডেভেলপার হিসেবে কাজ করেছেন। এখন, তিনি আমাদের বিশ্বব্যাপী টিমের Troubleshooting এক্সপার্ট, উইন্ডোজ এরর ও সফ্টওয়্যার ইস্যুতে স্পেশালাইজড।
পাঠকরা Windows Reportকে সাপোর্ট করেন। আমরা কমিশন পেতে পারি আপনি আমাদের লিংক দিয়ে কিনলে। 
আমাদের disclosure পেজ পড়ুন কীভাবে আপনি Windows Report-এর এডিটোরিয়াল টিমকে সাস্টেইন করতে পারেন জানতে। Read more
