

উইন্ডোজ ১১-এ একটি বিল্ট-ইন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট রয়েছে যা কম্পিউটার ম্যানুফ্যাকচারারদের ইউজার অ্যাকাউন্ট তৈরি না করেই অ্যাপ ইনস্টল করতে দেয়। সাধারণ ব্যবহারকারীদের জন্য, তবে, অ্যাকাউন্টটি ডিফল্টভাবে লুকানো থাকে অনধিকৃত অ্যাক্সেস রোধ করার জন্য।
আপনি যদি এটি ব্যবহার করতে চান, উইন্ডোজ ১১-এ বিল্ট-ইন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট এনেবল করার পদ্ধতি এখানে দেওয়া হলো।
বিল্ট-ইন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট কেন দরকার?
আপনি আপনার বিদ্যমান অ্যাকাউন্ট টাইপ পরিবর্তন করে অ্যাডমিনিস্ট্রেটিভ অধিকার দিতে পারেন। তবে, বিল্ট-ইন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট আউট-অফ-দ-বক্স এলিভেটেড অধিকার সহ আসে। এর মানে আপনি User Account Control (UAC) প্রম্পট দ্বারা বিরক্ত না হয়ে আপনার পিসিতে পরিবর্তন আনতে পারেন।
এটি একটি হ্যান্ডি ফিচার একটি ফ্রেশ ইনস্টলেশনवाले সিস্টেমে ব্যবহার করার জন্য। আপনি সহজে আপনার সকল অ্যাপ ইনস্টল করতে পারেন, নেটওয়ার্ক সেটআপ এবং অন্যান্য মেইনটেন্যান্স টাস্ক করতে পারেন।
আপনি এটি একটি ব্যাকআপ অ্যাকাউন্ট হিসেবেও ব্যবহার করতে পারেন যদি আপনি সাইন ইন করতে না পারেন বা আপনার কাছে অ্যাডমিন অ্যাকাউন্টে অ্যাক্সেস না থাকে।
ডিফল্টভাবে, Administrator অ্যাকাউন্ট পাসওয়ার্ড প্রোটেক্টেড নয়। যদিও, আপনি একটি অথেন্টিকেশন মেথড যোগ করে সেটি সিকিউর করতে পারেন।
そう言うと, বাধাহীন অ্যাক্সেসের কারণে Administrator অ্যাকাউন্ট ব্যবহার করা একটি সিকিউরিটি রিস্ক হতে পারে। সেরা অনুশীলন হলো একবার উদ্দেশ্য পূরণ হলে অ্যাকাউন্টটি ডিজেবল করে দিন এবং একটি স্ট্যান্ডার্ড ইউজার অ্যাকাউন্ট চালিয়ে যান।
১. Local User and Groups-এ বিল্ট-ইন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট এনেবল করুন
Local User Groups হলো একটি অ্যাডমিনিস্ট্রেটিভ টুল যা আপনাকে আপনার লোকাল এবং রিমোট কম্পিউটার ম্যানেজ করতে দেয়। আপনি এটি ব্যবহার করে লোকাল ইউজার অ্যাকাউন্টের জন্য অ্যাডমিনিস্ট্রেটিভ পারমিশন সেট করতে পারেন।
দ্রষ্টব্য: Local Users and Groups snap-in শুধু উইন্ডোজ ১১ Pro, Education, এবং Enterprise এডিশনে উপলব্ধ। Home এডিশনের জন্য, আপনাকে থার্ড-পার্টি lusrmgmr টুল ব্যবহার করতে হবে এই ফিচার অ্যাক্সেস করতে।
বিল্ট-ইন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট এনেবল করতে:
- Win + R চাপুন Run ডায়ালগ খোলার জন্য।
- lusrmgr.msc টাইপ করুন এবং OK ক্লিক করুন Local Users and Groups খোলার জন্য।
- এরপর, বাম প্যানেলে Users ফোল্ডার নির্বাচন করুন।
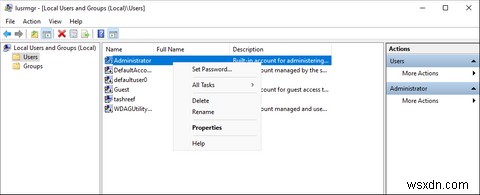
- ডান প্যানেলে, Administrator ইউজার অ্যাকাউন্টে রাইট-ক্লিক করুন এবং Edit নির্বাচন করুন।
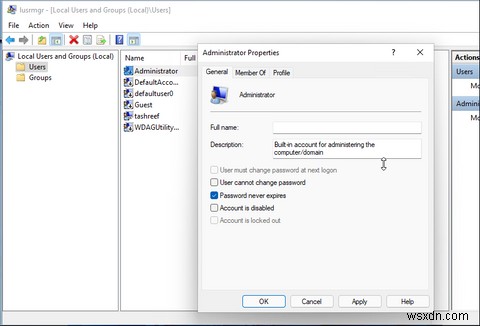
- General ট্যাবে, Account is disabled অপশন আনচেক করুন।
- Apply এবং OK ক্লিক করুন পরিবর্তনগুলো সেভ করতে।
- Local Users and Groups snap-in বন্ধ করুন এবং লগন স্ক্রিন থেকে অ্যাডমিনিস্ট্রেটর অ্যাকাউন্টে লগইন করুন।
অ্যাকাউন্ট ডিজেবল করতে, Local Users and Groups খুলুন এবং Account is disabled অপশন চেক করুন। Apply এবং OK ক্লিক করুন পরিবর্তন সেভ করতে।
যদি আপনি থার্ড-পার্টি টুল ব্যবহার করেন Local Users and Groups অ্যাক্সেস করতে, Account প্রোফাইল খুলুন এবং Account is disabled আনচেক করুন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট এনেবল করতে।
২. কমান্ড প্রম্পট ব্যবহার করে বিল্ট-ইন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট এনেবল করুন
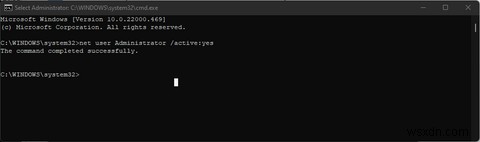
আপনি কমান্ড প্রম্পট ব্যবহার করে উইন্ডোজ ১১-এ বিল্ট-ইন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট এনেবল করতে পারেন। আপনি net user কমান্ড ব্যবহার করে ইউজার অ্যাকাউন্টে পরিবর্তন আনতে পারেন। কীভাবে করবেন:
- Win কী চাপুন, এবং cmd টাইপ করুন। তারপর, Command Prompt-এ রাইট-ক্লিক করুন এবং Run as administrator নির্বাচন করুন।
- কমান্ড প্রম্পট উইন্ডোতে, নিচের কমান্ডটি টাইপ করুন এবং Enter চাপুন এক্সিকিউট করতে:
Net user Administrator /active: yes
- সফল এক্সিকিউশনে, আপনি command completed successfully মেসেজ দেখবেন।
- অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট ডিজেবল করতে, নিচের কমান্ডটি টাইপ করুন এবং Enter চাপুন:
Net user Administrator /active: no
- কমান্ড প্রম্পট উইন্ডো বন্ধ করুন।
বিল্ট-ইন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্টে সাইন ইন করতে, Win + L চাপুন লক স্ক্রিন देखने के लिए। তারপর, Administrator অ্যাকাউন্টে ক্লিক করুন লগইন করতে। সম্পর্কিত: উইন্ডোজ কমান্ড প্রম্পট (CMD) কমান্ড যা আপনাকে জানা দরকার
৩. PowerShell ব্যবহার করে বিল্ট-ইন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট এনেবল করুন
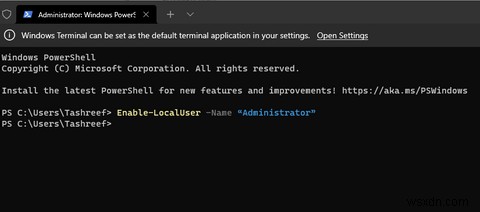
আপনি Enable-LocalUser cmdlet ব্যবহার করে পাওয়ারশেলের মাধ্যমে লোকাল ইউজার অ্যাকাউন্ট এনেবল করতে পারেন, অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট সহ। কীভাবে করবেন:
- Win + X চাপুন WinX মেনু খোলার জন্য।
- Windows Terminal (Admin)-এ ক্লিক করুন।
- Windows Terminal Windows PowerShell-এ খুলবে। যদি না হয়, টুলবারের ডাউন-эрো আইকনে ক্লিক করে Windows PowerShell নির্বাচন করুন। বিকল্পভাবে, Ctrl + Shift + 1 চাপুন PowerShell নির্বাচন করতে।
- পাওয়ারশেল টার্মিনালে, নিচের কমান্ডটি টাইপ করুন এবং Enter চাপুন এক্সিকিউট করতে:
Enable-LocalUser -Name "Administrator"
- কমান্ড এক্সিকিউট হলে, এটি অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট এনেবল করবে।
- PowerShell ব্যবহার করে অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট ডিজেবল করতে, নিচের কমান্ডটি ব্যবহার করুন:
Disable-LocalUser -Name "Administrator"
৪. Local Security Policy-এ হিডেন অ্যাডমিন অ্যাকাউন্ট এনেবল করুন
আপনি যদি সিস্টেম অ্যাডমিনিস্ট্রেটর হন, আপনি Security Policy snap-in ব্যবহার করে অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট এনেবল বা ডিজেবল করতে পারেন। এটি উইন্ডোজে সিকিউরিটি পলিসি সেটিংস ম্যানেজ করার জন্য ডিজাইন করা একটি হ্যান্ডি ইউটিলিটি।
দ্রষ্টব্য: Local Security Policy উইন্ডোজ ১১ Home এডিশনে উপলব্ধ নয়।
- Win + R চাপুন, secpol.msc টাইপ করুন, এবং OK ক্লিক করুন Local Security Policy খোলার জন্য।
- Local Policies ফোল্ডার এক্সপ্যান্ড করুন এবং তারপর Security Options-এ ক্লিক করুন।
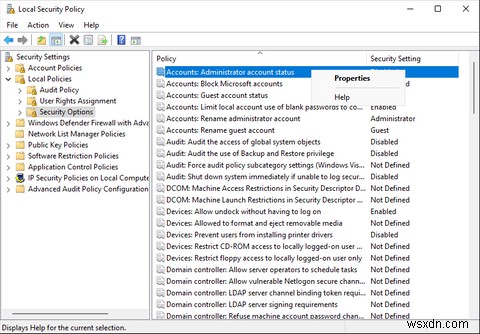
- ডান প্যানেলে, Account: Administrator account status-এ রাইট-ক্লিক করুন এবং Properties নির্বাচন করুন।
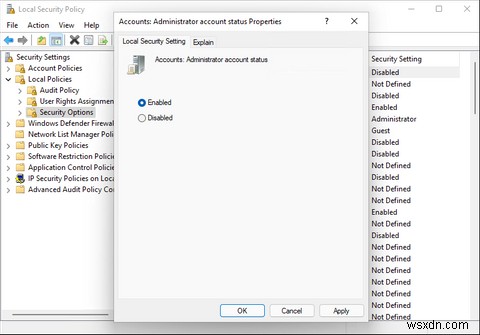
- Local Security Setting ট্যাবে Enabled নির্বাচন করুন। আপনি যদি অ্যাকাউন্ট ডিজেবল করতে চান, Disabled নির্বাচন করুন।
- Apply এবং OK ক্লিক করুন পরিবর্তনগুলো সেভ করতে।
- নতুন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট লগইন স্ক্রিনে ব্যবহার করার জন্য উপলব্ধ থাকবে।
যখন আপনি উইন্ডোজ ১১-এ সাইন ইন করতে পারবেন না তখন বিল্ট-ইন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট এনেবল করার পদ্ধতি
বিল্ট-ইন Administrator অ্যাকাউন্ট এনেবল করতে, আপনাকে একটি স্ট্যান্ডার্ড অ্যাডমিন অ্যাকাউন্ট দিয়ে লগইন করা থাকতে হবে। আপনি যদি আপনার পিসি থেকে লক আউট হয়ে থাকেন, আপনি বুটে কমান্ড প্রম্পট ব্যবহার করে সেটি এনেবল করতে পারেন।
আপনি Windows Recovery Environment-এর মাধ্যমে বুটে কমান্ড প্রম্পট অ্যাক্সেস করতে পারেন। কীভাবে করবেন:
- আপনার পিসি অন করুন এবং লগইন স্ক্রিন ظاهر হওয়ার জন্য অপেক্ষা করুন।
- নিচের বাম কোণে Power বাটনে ক্লিক করুন। Shift কী ধরে রিস্টার্ট বাটনে চাপুন। উইন্ডোজ প্রম্পট করলে Restart anyway ক্লিক করুন। উইন্ডোজ এখন Windows Recovery Environment-এ শুরু হবে।
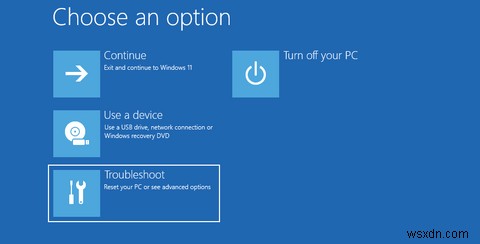
- Choose an option স্ক্রিনে, Troubleshoot অপশন খুলুন।
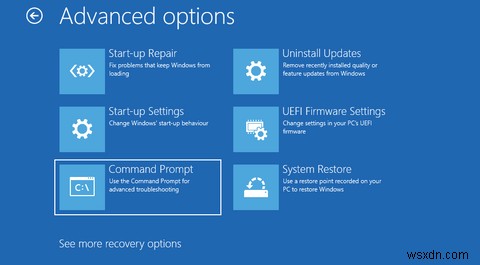
- এরপর, Advanced options > Command Prompt-এ যান।
- কমান্ড প্রম্পট উইন্ডোতে, নিচের কমান্ডটি টাইপ করুন এবং Enter চাপুন রেজিস্ট্রি এডিটর খোলার জন্য:
regedit
- রেজিস্ট্রি এডিটরে, HKEY_LOCAL_MACHINE কী নির্বাচন করুন।
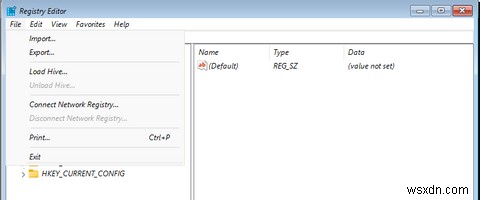
- এরপর, টুলবারে File-এ ক্লিক করুন এবং Load Hive নির্বাচন করুন।
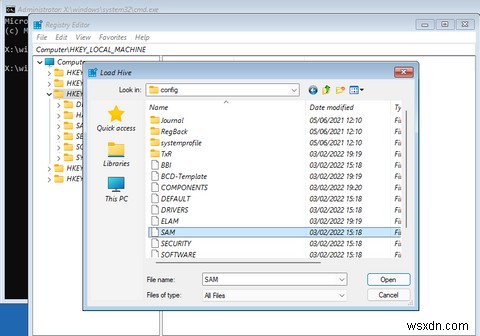
- যখন এক্সপ্লোরার উইন্ডো খুলবে, This PC-এ ক্লিক করুন।
- এরপর, নিচের লোকেশনে নেভিগেট করুন:
C:\Windows\System32\config
- এখানে, SAM ফাইল লোকেট করুন এবং সিলেক্ট করে Open ক্লিক করুন।
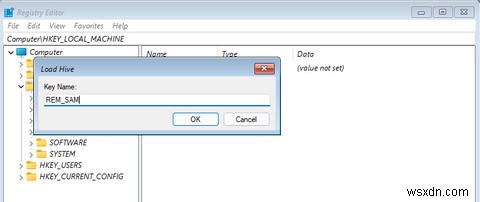
- Load Hive ডায়ালগে, REM_SAM টাইপ করুন এবং OK ক্লিক করুন।
- রেজিস্ট্রি এডিটরে, নিচের লোকেশনে নেভিগেট করুন:
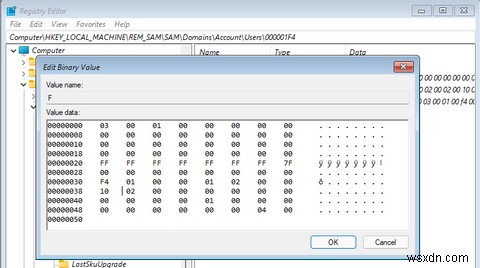
HKEY_LOCAL_MACHINE\REM_SAM\SAM\Domains\Account\Users\000001F4
- ডান প্যানেলে, F বাইনারি ভ্যালুতে রাইট-ক্লিক করুন এবং Modify নির্বাচন করুন।
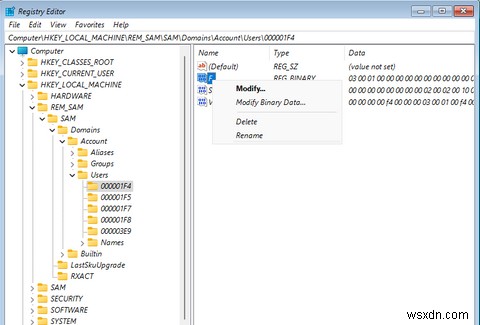
- Value data কলামের অধীনে 00000038 লোকেট করুন। তারপর ভ্যালু 11-কে 10-এ পরিবর্তন করুন এবং OK ক্লিক করুন। এটি উইন্ডোজ ১১-এ Administrator অ্যাকাউন্ট এনেবল করবে।
- রেজিস্ট্রি এডিটর এবং কমান্ড প্রম্পট উইন্ডো বন্ধ করুন।
- Windows Recovery Environment-এ, Continue ক্লিক করুন উইন্ডোজ স্টার্টআপ করার জন্য।
লুকানো উইন্ডোজ ১১ অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট ব্যবহার করা
চाहে আপনি ফ্রেশ ইনস্টলের পর সেটআপ দ্রুত পূরণ করতে চান অথবা লক আউট হওয়ার পর কম্পিউটার অ্যাক্সেস করতে চান, বিল্ট-ইন অ্যাডমিন অ্যাকাউন্ট একটি উপযোগী ব্যাকআপ অপশন।
তবে, একবার উদ্দেশ্য পূরণ হলে অ্যাকাউন্টটি ডিজেবল করা প্রস্তাবিত ডেটা ব্রিচ, চুরি, এবং অন্যান্য সিকিউরিটি রিস্ক প্রতিরোধের জন্য।
