

লিনাক্স সিস্টেম বিল্ট-ইন লিনাক্স সিকিউরিটি সিস্টেমের সাথে আসে যা উইন্ডোজের চেয়ে সিস্টেমকে আরও নিরাপদ রাখে। লিনাক্সের সিকিউরিটি ফিচার নিশ্চিতভাবে এটি ভাইরাস এবং অন্যান্য হুমকির বিরুদ্ধে প্রতিরোধক্ষম করে, কিন্তু এটি পুরো সিকিউরিটি সমস্যা সমাধান করে না। এখান থেকে আরও অনেক কিছু বাকি! হ্যাকাররা ডেস্কটপ সিকিউরিটির সকল দেওয়াল ভাঙছে আপনার প্রাইভেট ফোল্ডার থেকে ক্রেডিট কার্ড ডিটেইলস পর্যন্ত তাদের পৌঁছানোর আশ্রয় বাড়িয়ে। চাইতে এটি বেসিক স্ক্রিন লকিংয়ের কথা হোক বা সিকিউর SSH লগইন ব্যবহার করা হোক, নির্দিষ্ট লিনাক্স ডেস্কটপ সিকিউরিটি ব্যবস্থা মেনে চলা সার্থক।
লিনাক্স অপারেটিং সিস্টেম সুরক্ষিত করার উপায়
আসুন এই সিকিউরিটি চেকলিস্টটি আর্টিকেলে দেখি। এটি বর্ণনা করে কীভাবে লিনাক্স অপারেটিং সিস্টেম সুরক্ষিত করব (প্রতিটি লিনাক্স ইনস্টলেশনের জন্য বাধ্যতামূলক)। পড়ুন!
১. SE-Linux উপেক্ষা করবেন না
যদি সিকিউরিটি এনহ্যান্সমেন্টের ব্যবস্থা থাকে, তবে তার একটা কারণ আছে। SE-Linux ডেস্কটপে অ্যাপ্লিকেশনের অ্যাক্সেস কন্ট্রোল বাধা দেয় যা হ্যাকারদের সিস্টেমে প্রবেশ করা কঠিন করে তোলে। ব্যবহারকারীরা সিকিউরিটি অ্যাসপেক্টগুলো লক্ষ্য না করেই সিকিউরিটি অ্যাক্সেস সিস্টেম নিষ্ক্রিয় করে দেয়। এটি ফাইল, প্রসেস এবং যেসব ব্যবহারকারী সিস্টেমে অ্যাক্সেস করার অনুমতি পায়নি সেগুলি রক্ষা করতে ব্যবহৃত হয়। তাই সিকিউরিটি সবসময় অ্যাডমিন দ্বারা ম্যানেজ করা হয়। SE-Linux-এর তিনটি মোডের মধ্যে viz. enforcing, permissible এবং disabled, প্রথম দুটি ব্যবহার করার পরামর্শ দেওয়া হয়।
২. সিকিউর SSH লগইন ব্যবহার করা
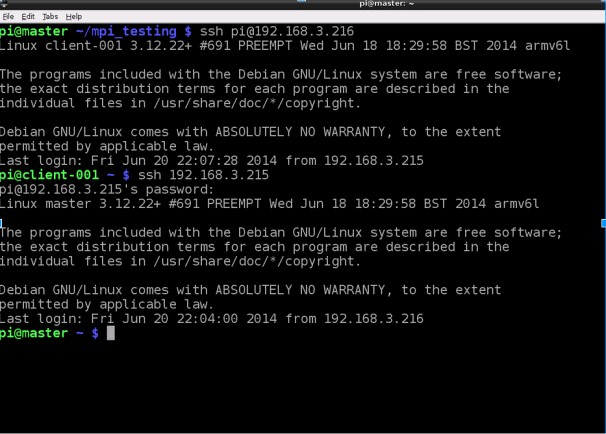
রিমোট লোকেশন থেকে আপনার ডেস্কটপ হ্যান্ডেল করা সঠিক সিকিউরিটির সাথে সিস্টেমের ভিতরে সংরক্ষিত ডেটার জন্য অত্যন্ত গুরুত্বপূর্ণ। SSH লগইন নিরাপদ এনক্রিপ্টেড প্রোটোকল প্রদান করে। এই প্রোটোকলটি রিমোট লোকেশন থেকে আপনার লোকেশন অ্যাক্সেস করার সময় সার্ভারের সাথে কমিউনিকেশন করার জন্য ইমপ্লিমেন্ট করা হয়। Telnet এবং Rlogin উভয় সার্ভারে সেটিংস পাস করে এবং পাসওয়ার্ড টাইপ ছাড়াই লগইন করার অনুমতি দেয়। এক্সপার্টরা SSH ২২-এর উপর হাই লেভেল পোর্ট নম্বর ব্যবহার করার পরামর্শ দেন।
৩. রাউটারে Wi-Fi Protected Access
আপনি যদি এখনও WEP-এ নিরাপদ বোধ করেন, মনে রাখুন যে এটি প্রতিটি বেতার রাউটারের শুধু স্ট্যান্ডার্ড সিকিউরিটি ফিচার। হ্যাকাররা সহজে WEP ব্যবহার করা বেতার নেটওয়ার্কে ব্যবহৃত কী চিহ্নিত করে সিকিউরিটি ব্রেক করতে পারে। WPA2 বা কমপক্ষে WPA ব্যবহার করলে আপনার কানেকশন WEP-এর চেয়ে অনেক বেশি নিরাপদ হবে।
৪. সিস্টেম নিয়মিত আপডেট করা
লিনাক্স ডেস্কটপ রিলিজের কয়েক ঘন্টার মধ্যে সিকিউরিটি আপডেট পায়। যkunde, একজন ব্যবহারকারী সেগুলি পায় শুধু যদি সে নিয়মিত আপডেট ইনস্টল করে। আপনি যদি মনে করেন আপনার সিস্টেম ভালো কাজ করছে, তবুও আপডেট করার প্রয়োজন কারণ সিকিউরিটি ফিক্সগুলো এর সাথে আসে। এই সিকিউরিটি ফিক্সها হ্যাকারদের আপনার আপ-টু-ডেট 커্নেল-এ প্রবেশ করতে দেয় না। সিকিউরিটি মেজারসের পাশাপাশি এটি অন্যান্য স্টেবিলিটি ইস্যু ফিক্স করে যা সম্ভবত নিয়মিত ব্যবহার থেকেও সিস্টেম ক্র্যাশ হোল্ড করতে পারে।
৫. স্ট্রং পাসওয়ার্ড বাস্তবায়ন করা
আপনি উবুন্টু বা ফেডোরা ডিস্ট্রিবিউশন ব্যবহার করুন না কেন, একটি স্ট্রং পাসওয়ার্ড বাস্তবায়ন করা অত্যন্ত গুরুত্বপূর্ণ। কারণ হ্যাকাররা কখনোই সিস্টেমে প্রবেশ করার সুযোগ ছাড়ে না। Pluggable Authentication Module ব্যবহার করে তাদের কঠিন সময় দিন, যা ব্যবহারকারীকে স্ট্রং পাসওয়ার্ড রাখতে বাধ্য করে এবং লিনাক্স ডেস্কটপকে নিরাপদ রাখে।
৬. ফায়ারওয়াল ব্যবহার করা
ফায়ারওয়াল আপনার সিস্টেমকে সার্ভারের অননুমোদিত অ্যাক্সেস থেকে প্রতিরোধক্ষম করে। ফায়ারওয়াল ছাড়া লোকেরা আপনার কম্পিউটারের ইনসিকিউর সার্ভিসগুলিতে ইন্টারনেট অ্যাক্সেস পाकर সেগুলি মিসিউজ করতে পারে। উবুন্টু ডিফল্টভাবে ফায়ারওয়াল এনেবল করে না, কিন্তু আপনি সবসময় সেগুলি ইনস্টল করতে পারেন বা সিস্টেমে такие ফায়ারওয়াল এনেবল করার জন্য কনফিগারেশন পরিবর্তন করতে পারেন।
৭. ডিস্ক পার্টিশন রাখা
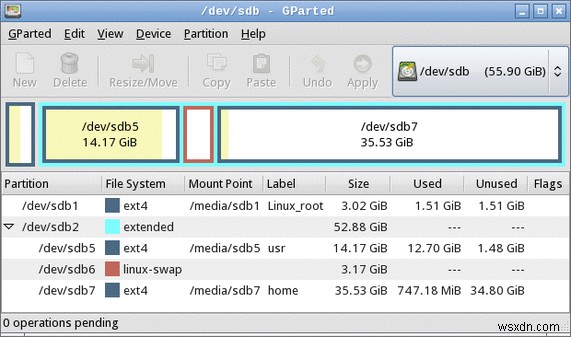
ডিস্ক পার্টিশন ডেটাকে সংগঠিত রাখতে সাহায্য করে। এটি ডেটা ভিন্ন লোকেশনে সংরক্ষণ করে, একটি লোকেশন অন্যটি থেকে ডিসকানেক্টেড রাখে। যাতে কোনো কেসে ডেটার একটি অংশ ধ্বংস হলেও, বাকি ডেটা অপ্রভাবিত থাকে। /boot, /home, /temp, /var এর মতো ডিস্ক পার্টিশন রাখুন এবং নিশ্চিত করুন যে সকল থার্ড পার্টি অ্যাপস /opt-এর অধীনে আলাদা ফাইলে রয়েছে।
এই লিনাক্স ডেস্কটপ সিকিউরিটি ব্যবস্থাগুলি নিশ্চিতভাবে আপনাকে লিনাক্স ডেস্কটপ কঠোর করতে সাহায্য করবে। পুরনো কথাওজনুসারে, সতর্ক থাকা চেয়ে নিরাপদ থাকা ভালো। এটি লিনাক্স ডেস্কটপ সুরক্ষিত করার ক্ষেত্রে পर्फেক্টলি ফিট করে। এই টেকনিকগুলো কিছু বেসিক সিকিউরিটি মেজার, কিন্তু লোকেরা সেগুলি কখনো কখনো ব্যবহার করেন।
অনেক সার্ভিস প্রোভাইডার আছে যারা এই প্র্যাক্টিসগুলো ভালোভাবে ব্যবহার করে লিনাক্স ডেস্কটপ নিরাপদ রাখতে। এই প্র্যাক্টিসগুলো ব্যবহার করুন এবং আপনার লিনাক্স ডেস্কটপকে সকল অবৈধ প্র্যাক্টিস থেকে রক্ষা করুন।
