

ভয়ংকর র্যানসমওয়্যার নতুন দুটি ভ্যারিয়েন্ট—'Diablo' এবং 'Lukitus'—সহ ফিরে এলো।

সিকিউরিটি রিসার্চাররা gầnে লকি র্যানসমওয়yar-এর দুটি নতুন স্ট্রেইন Diablo এবং Lukitus শনাক্ত করেছেন। অন্যান্য ক্রিপ্টো-লকিং র্যানসমওয়্যারের মতো এগুলোও পিসিতে ফাইল এনক্রিপ্ট করে এবং ডিক্রিপশন কীয়ের বিনিময়ে র্যানসম দাবি করে। এই নতুন ভ্যারিয়েন্টগুলো ২০১৭ সালের ১৬ আগস্ট को রিপোর্ট করা হয়েছিল।
"Ransomware is more about manipulating vulnerabilities in human psychology than the adversary's technological sophistication."
— James Scott
Locky র্যানসমওয়্যারের主要な ফর্মগুলোর একটি ছিল যা গ্লোবালি সফল হয়েছিল। প্রথমবার ২০১৬ সালে দেখা গেল এবং বছরের শেষে গায়েব হয়ে গেল। কিন্তু আপনি যদি মনে করেন এখন এটা হুমকি নয়, তবে আপনি ভুল। অন্ধকারে যাওয়ার পর Locky Necurs botnet-দিয়ে ফিরে এলো—যেটি হামলার জন্য ব্যবহৃত সবচেয়ে বড় বটনেটের একটি।
আগস্ট ৯ থেকে Locky আরেকবার ফিরে এলো নতুন ফাইল এক্সটেনশন .diablo6 দিয়ে ফাইল এনক্রিপ্ট করলে রেসকিউ নোট: diablo-.htm। Diablo আলাদা একটি কমান্ড অ্যান্ড কন্ট্রোল সার্ভারে কলব্যাক করে। এর পাশাপাশি আরেকটি নতুন ভ্যারিয়েন্ট আছে যা এনক্রিপ্টেড ফাইলে .Lukitus এক্সটেনশন যোগ করে।
দিলচস্প কথা, Lukitus ফিনিশ ভাষায় 'লকিং' অর্থে।
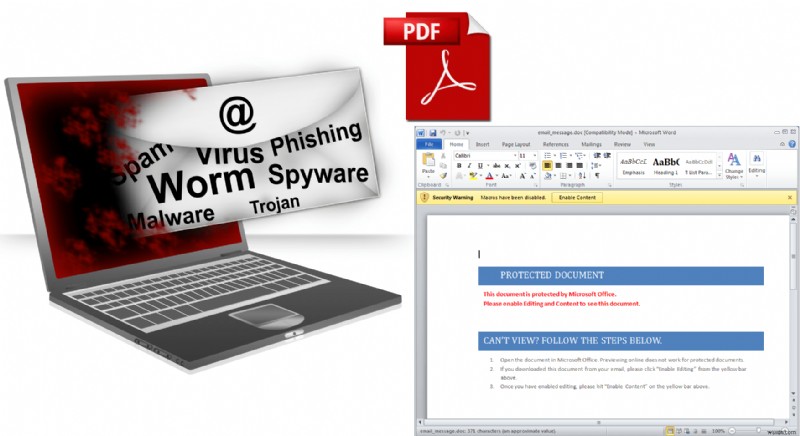
নতুন ক্যাম্পেইন স্প্যাম ইমেইল পাঠায় PDF অ্যাট্যাচমেন্ট হিসেবে যার মধ্যে এমবেডেড থাকে .DOCM ফাইল। ইউজার আট্যাচমেন্ট ডাউনলোড করে এবং রিকোয়েস্ট অনুযায়ী ম্যাকরো ইনএবল করলে, তাদের কম্পিউটারের ফাইলগুলোর অ্যাক্সেস হারাবে।
সকল ডেটা এনক্রিপ্ট হলে, অনার मालিকরা প্রাইভেট কী পেতে চাইলে র্যানসম দাবি করা হয়। Locky কমপ্রেভেলেন্ট হলেও এখনও একটি সিরিয়াস হুমকি তার স্ট্রং ক্রিপ্টোগ্রাফির কারণে।
এই ক্যাম্পেইন আমাদের সবার জন্য একটি চোখ উন্মীলনী—যারা মনে করেছিল Locky চলে গেছে শুধু নির্দিষ্ট সময় এক্টিভ না থাকার কারণ। Locky প্রথমবারই ফিরে আসেনি, কখনো কখনো রহস্যময়ভাবে লুকিয়ে থাকে এবং নতুন ইনফেকশনের সাথে ফিরে আসে।
Locky-এর হঠাৎ পুনরagation Jaff র্যানসমওয়্যারের ডিক্রিপশন টুল জুনে উপলব্ধ হয়ে যাওয়ার সাথে সম্পর্কিত হতে পারে। Jaff মেয়ে আসে এবং Locky-এর মতো Necurs botnet-দিয়ে ছড়িয়ে পড়েছিল।
এটি প্রমাণ করে র্যানসমওয়্যার আমাদের ছাড়া যাবে না তা দ্রুত, তাই আমাদের নতুন কৌশল ও টেকনিক ডেভেলপ করতে থাকতে হবে সেগুলো মোকাবিলা করার জন্য।
Locky ভ্যারিয়েন্টগুলো আলাদা কমান্ড অ্যান্ড কন্ট্রোল সার্ভার (C2)-এ কলব্যাক করে এবং অ্যাফিলিয়েট আইডি ব্যবহার করে: AffilID3 এবং AffilID5।
