

এন্টিভাইরাস ইনস্টল করা হয় আমাদের ডিভাইসকে আগামী হুমকি এবং ম্যালওয়্যার থেকে রক্ষা করার জন্য। কিন্তু যদি রক্ষাকারিতেই খলনায়ক হয়ে যাওয়া? আপনার এন্টিভাইরাস যদি ডবল হয়ে যায়? যদি সেটি সেই কাজের বিপক্ষে খাড়া হয় যার জন্য এটি রক্ষা করতে তৈরি? যদি এটি উল্ট্রন হয়ে যায়, আয়রন ম্যান এবং হাল্কের মানবজাতির রক্ষার জন্য তৈরি অভিযান যা ভুলে গেল?
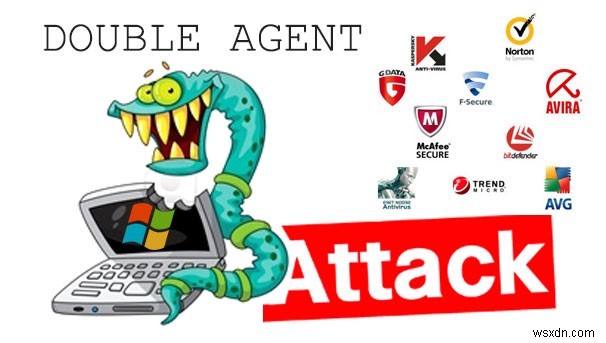
ইসরাইলি সাইবার সিকিউরিটি ডিফেন্স ফার্ম Cybellum অনুযায়ী, এই আক্রমণ Microsoft Application Verifier (অনম্যানেজড কোডের জন্য রানটাইম ভেরিফিকেশন টুল) কে সুবিধা হিসেবে ব্যবহার করে কোড ইনজেক্ট করে একটি সফটওয়্যার ম্যানিপুলেট করে, এটিকে Double Agent Attack নামে ডাকা হয়। এন্টিভাইরাস এই আক্রমণের সব লাইমলাইট নেয় কারণ সিস্টেমে ইনস্টল অন্যান্য সকল সফটওয়্যারের চেয়ে এটিকে বিশেষ সুবিধা প্রাপ্ত অ্যাক্সেস রয়েছে। এই আক্রমণের কারণে, আমাদের এন্টিভাইরাস সিস্টেমের বিপক্ষে ফিরে যেতে পারে এবং হ্যাকারদের দ্বারা ম্যানিপুলেট হতে পারে।
Cybellum-এর CEO Slava Bronfman বলেন, “আপনি একটি এন্টিভাইরাস ইনস্টল করছেন আপনাকে রক্ষা করার জন্য, কিন্তু আসলে আপনি আপনার কম্পিউটারে একটি নতুন আক্রমণ ভেক্টর খুলছেন।” হ্যাকাররা সাধারণত এন্টিভাইরাস থেকে পালাতে চায় এবং সেটি থেকে লুকাতে চায়, কিন্তু এখন তারা সরাসরি এন্টিভাইরাসে আক্রমণ করতে পারে। এবং একবার সেটি নিয়ন্ত্রণে পেলে, তাদের এটিকে আনইনস্টল করতে হয় না। তারা শান্তভাবে সেটি চলতে দিতে পারে।
আক্রমণ খুলে যাওয়ার সাথে সাথেই, দূষিত কোডিং হাবিেজে ওঠে এবং হ্যাকারদের নিয়ন্ত্রণ গ্রহণ করতে দেয়। একবার হ্যাকাররা এন্টিভাইরাসের ওপর নিয়ন্ত্রণ পেলে, তারা কোড ম্যানিপুলেট করতে পারে এবং সফটওয়্যারটিকে যেকোনোভাবে ব্যবহার করতে পারে। যদি প্রচেষ্টা সফল হয়, তবে আপনার প্রাইভেট ইনফরমেশনে ঝাঁকি মারা বা ডেটা চুরি হ্যাকারদের জন্য খুব সহজ। সবচেয়ে খারাপ পরিস্থিতিতে, হ্যাকাররা সিস্টেম ফাইল এনক্রিপ্ট করতে পারে বা হার্ড ড্রাইভ ফরম্যাটও করতে পারে।
আরও পড়ুন: উইন্ডোজ ১০, ৮, ৭-এর জন্য ১০ সেরা এন্টিভাইরাস সফটওয়্যার
একবার সিস্টেম আক্রমণের অধীন হলে, আর কোনো পথ থাকে না, সিস্টেম রিবুট বা সফটওয়্যার আনইনস্টল ও রি-ইনস্টল কাজ করবে না।
“Double Agent attack আক্রমণকারীকে এন্টিভাইরাস নিয়ন্ত্রণ করার ক্ষমতা দেয় সনাক্ত হওয়া ছাড়া, যেখানে এন্টিভাইরাস স্বাভাবিকভাবে কাজ করছে সে ভ্রান্তি বজায় রাখে,” Cybellum-এর কো-ফাউন্ডার এবং CEO Slava Bronfman বলেন।
“এই আক্রমণ আবিষ্কারের পর আমরা এর প্রভাব এবং লিমিটেশন বুঝতে চেষ্টা করলাম, এবং দ্রুত বুঝতে পারলাম এর কোনো লিমিটেশন নেই,” Cybellum-এর চিফ টেকনোলজি অফিসার Michael Engstler বলেন। “আপনি আসলে যেকোনো প্রসেসে ইনজেক্ট করতে পারেন, তাই একবার আমরা বুঝতে পারলাম এখানে একটি বড় সমস্যা রয়েছে।”
প্রভাবিত সকল এন্টিভাইরাস প্রোগ্রামের ডেভেলপাররা (Avast, AVG, Avira, Bitdefender, Trend Micro, Comodo, ESET, F-Secure, Kaspersky, Malwarebytes, McAfee, Panda, Quick Heal, এবং Norton) জানানো হয়েছিল এবং তারা বর্তমানে বাগ ফিক্স করতে কাজ করছে।
Microsoft তিন বছর আগে Protection Process নামে একটি টেকনিক ডেভেলপ করেছিল। এটি প্রপার ভ্যালিডেশন ছাড়া কোড ওভাররাইটিং থেকে এন্টিভাইরাস প্রোগ্রামগুলো রক্ষা করে এবং Double Agent কে সফলভাবে ব্লক করে। Windows Defender ছাড়া অন্য কেউ এখনো এই প্রসেস ইমপ্লিমেন্ট করেনি। এখন उच्च সময়, অন্যান্য সব এন্টিভাইরাস প্রোগ্রাম এই টেকনিক ব্যবহার শুরু করুক তাদের এন্টিভাইরাস রক্ষা করার জন্য।
আরও পড়ুন: Advanced System Protector: ম্যালওয়্যারের বিরুদ্ধে আপনার শেষ আশ্রয়
Malwarebytes, AVG, Trend Micro, Kaspersky এবং Avast ইতিমধ্যে এই গ্লিচ ফিক্স করার জন্য প্যাচ রিলিজ করেছে।
Norton এবং Comodo নিশ্চিত করেছেন তাদের সফটওয়্যারই আক্রমণকে ডিসফাংশনাল করে দেয়। Symantec বলল, “তারা অতিরিক্ত ডিটেকশন এবং ব্লকিং প্রোটেকশন ডেভেলপ ও ডিপ্লয় করেছে যেসব ব্যবহারকারীকে অপ্রত্যাশিত ঘটনা ঘটলে টার্গেট করা হয়।”
শীঘ্রই সব এন্টিভাইরাস প্রোগ্রাম এই ভয়াবহতা দূর করার জন্য বাগ ফিক্স রিলিজ করবে। কিন্তু এটি আমাদের একটি চিন্তाजনক প্রশ্নের সম্মুখীন করে: যদি এন্টিভাইরাস প্রোগ্রামগুলো পরবর্তী আক্রমণের জন্য আক্রান্ত হয়? তাহলে আমরা কোথায় পড়ব? এন্টিভাইরাস প্রোগ্রামগুলো দ্বারা গড়ে তোলা আস্থার ভিত্তি কাঁপাতে পারে এমনiyat কঠোর সত্য। এটি আবার কখনো না হয় তা নিশ্চিত করতে, তাদের এক এক্সট্রা মাইল যেতে হবে এবং কোনো ক্ষতি হওয়ার আগে আগামী হুমকি চেক করতে হবে।
আপনি কী মনে করেন? কমেন্টে জানান!
