

উইন্ডোজে একটি সুন্দর লিটল ফিচার বিল্ট-ইন আছে যা আপনাকে ট্র্যাক করতে দেয় কেউ কখন একটি নির্দিষ্ট ফোল্ডারের ভিতরে কিছু ভিউ, এডিট, বা ডিলিট করেছে। তাই যদি এমন একটি ফোল্ডার বা ফাইল থাকে যা কে অ্যাক্সেস করছে সেটি জানতে চান, তবে থার্ড-পার্টি সফ্টওয়্যার ছাড়া এই বিল্ট-ইন মেথডটি কাজে লাগবে।
এই ফিচারটি আসলে উইন্ডোজ সিকিউরিটি ফিচার গ্রুপ পলিসি-র অংশ, যা অধিকাংশ IT প্রফেশনালস কর্পোরেট নেটওয়ার্কে সার্ভার দিয়ে কম্পিউটার ম্যানেজ করার জন্য ব্যবহার করেন, তবে এটি লোকালি একটি পিসিতে সার্ভার ছাড়াও ব্যবহার করা যায়। গ্রুপ পলিসি ব্যবহার করার একমাত্র ডাউনসাইড হলো এটি উইন্ডোজের নিচের ভার্সনে উপলব্ধ নয়। উইন্ডোজ ৭-এ, আপনাকে উইন্ডোজ ৭ প্রফেশনাল বা উচ্চতর লাগবে। উইন্ডোজ ৮-এ, আপনাকে প্রো বা এন্টারপ্রাইজ লাগবে।
গ্রুপ পলিসি টার্ম মূলত রেজিস্ট্রি সেটিংসের একটি সেটকে বোঝায় যেগুলো গ্রাফিক্যাল ইউজার ইন্টারফেস দিয়ে কন্ট্রোল করা যায়। আপনি বিভিন্ন সেটিংস এনাবল বা ডিজেবল করেন এবং এই এডিটগুলো উইন্ডোজ রেজিস্ট্রিতে আপডেট হয়।
উইন্ডোজ XP-এ, পলিসি এডিটর পেতে, স্টার্ট-এ ক্লিক করুন এবং তারপর Run। টেক্সট বক্সে "gpedit.msc" টাইপ করুন কোটেশন ছাড়া নিচে দেখানো अनुसार:
উইন্ডোজ ৭-এ, আপনি শুধু স্টার্ট বাটনে ক্লিক করুন এবং gpedit.msc স্টার্ট মেনুর নিচের সার্চ বক্সে টাইপ করুন। উইন্ডোজ ৮-এ, সادা স্টার্ট স্ক্রিনে যান এবং টাইপ শুরু করুন অথবা মাউস কার্সরকে স্ক্রিনের খুব উপরে বা নিচে ডানে নিয়ে যান চার্মস বার খুলতে এবং সার্চ-এ ক্লিক করুন। তারপর শুধু gpedit টাইপ করুন। এখন আপনি নিচের ছবির মতো কিছু দেখতে পাবেন:
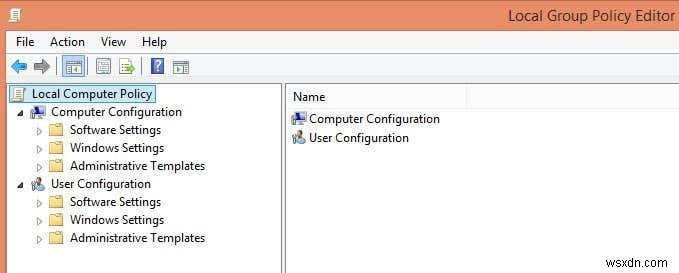
পলিসির দুটি প্রধান ক্যাটাগরি আছে: User এবং Computer। আপনি যেন অনুমান করেছেন, ইউজার পলিসি প্রতিটি ইউজারের জন্য সেটিংস কন্ট্রোল করে যখন কম্পিউটার সেটিংস সিস্টেম-ওয়াইড সেটিংস হবে এবং সব ইউজারকে প্রভাবিত করবে। আমাদের কেসে, আমরা আমাদের সেটিং সব ইউজারের জন্য চাই, তাই আমরা Computer Configuration সেকশন এক্সপ্যান্ড করব।
Windows Settings -> Security Settings -> Local Policies -> Audit Policy-এ এক্সপ্যান্ড করতে থাকুন। আমি এখানে অন্যান্য সেটিংস অনেক ব্যাখ্যা করব না কারণ এটি মূলত একটি ফোল্ডার অডিট করার উপর ফোকাসড। এখন আপনি ডান হাতের পাশে পলিসির একটি সেট এবং তাদের বর্তমান সেটিংস দেখবেন। অডিট পলিসি হলো যা কন্ট্রোল করে অপারেটিং সিস্টেম কনফিগার করা আছে এবং পরিবর্তন ট্র্যাক করার জন্য রেডি আছে কিনা।
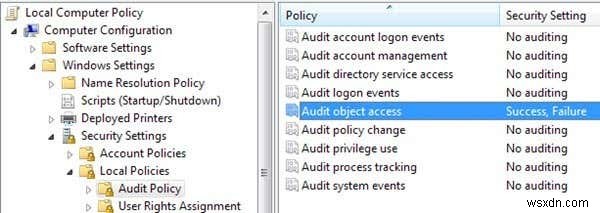
এখন Audit Object Access সেটিংটি চেক করুন এতে ডাবল-ক্লিক করে এবং Success এবং Failure উভয়টি সিলেক্ট করুন। OK-এ ক্লিক করুন এবং এখন আমরা প্রথম অংশটি শেষ করেছি যা হলো উইন্ডোজকে বলা যে আমরা চাই এটি পরিবর্তন মনিটর করার জন্য রেডি থাকুক। এখন পরবর্তী ধাপ হলো একদম স্পষ্টভাবে বলা যে আমরা কী ট্র্যাক করতে চাই। আপনি গ্রুপ পলিসি কনসোল বন্ধ করুন এখন।
এখন উইন্ডোজ এক্সপ্লোরার ব্যবহার করে সেই ফোল্ডারে নেভিগেট করুন যেটি আপনি মনিটর করতে চান। এক্সপ্লোরারে, ফোল্ডারে রাইট-ক্লিক করুন এবং Properties-এ ক্লিক করুন। Security Tab-এ ক্লিক করুন এবং আপনি এটার মতো কিছু দেখবেন:
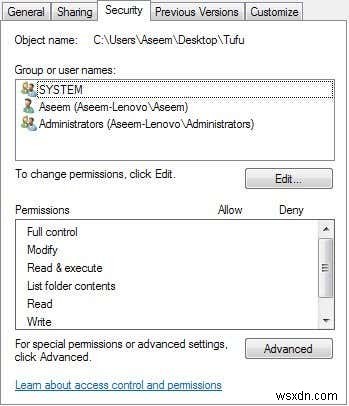
এখন Advanced বাটনে ক্লিক করুন এবং Auditing ট্যাবে ক্লিক করুন। এখানেই আমরা আসলে এই ফোল্ডারের জন্য কী মনিটর করতে চাই সেটি কনফিগার করব।
Add বাটনে ক্লিক করুন। একটি ডায়ালগ আসবে যে ইউজার বা গ্রুপ বেছে নেওয়ার জন্য। বক্সে "users" শব্দটি টাইপ করুন এবং Check Names-এ ক্লিক করুন। বক্সটি স্বয়ংক্রিয়ভাবে আপনার কম্পিউটারের লোকাল ইউজার্স গ্রুপের নাম দিয়ে আপডেট হবে COMPUTERNAME\Users ফর্মে।
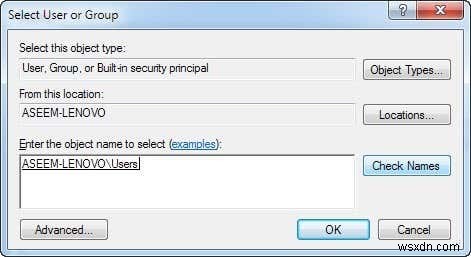
OK-এ ক্লিক করুন এবং এখন আপনাকে আরেকটি ডায়ালগ मिलবে "Audit Entry for X" নামে। এটিই আমাদের চাওয়া জিনিসের মূল অংশ। এখানেই আপনি বেছে নেবেন আপনি এই ফোল্ডারের জন্য কী দেখতে চান। আপনি আলাদা আলাদা এক্টিভিটি টাইপ বেছে নিতে পারেন যেগুলো আপনি ট্র্যাক করতে চান, যেমন ফাইল/ফোল্ডার ডিলিট বা তৈরি করা ইত্যাদি। জিনিসগুলো সহজ করার জন্য, আমি সাজেস্ট করছি Full Control সিলেক্ট করা, যা স্বয়ংক্রিয়ভাবে নিচের সব অপশন সিলেক্ট করবে। এটি Success এবং Failure উভয়ের জন্য করুন। এইভাবে, সেই ফোল্ডার বা তার ভিতরের ফাইলগুলোর সাথে যা কিছুই করা হবে, আপনার কাছে রেকর্ড থাকবে।
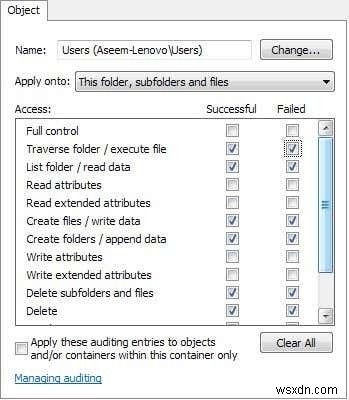
এখন OK-এ ক্লিক করুন এবং আবার OK-এ ক্লিক করুন এবং আরও একবার OK-এ ক্লিক করুন একাধিক ডায়ালগ বক্স থেকে বের होने জন্য। এবং এখন আপনি সফলভাবে একটি ফোল্ডারে অডিটিং কনফিগার করেছেন! তাহলে আপনি জিজ্ঞেস করতে পারেন, ইভেন্টগুলো কীভাবে দেখবেন?
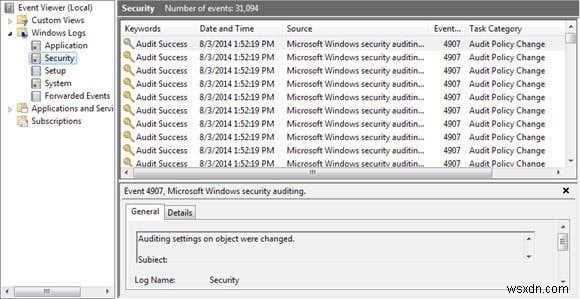
ইভেন্টগুলো দেখতে, আপনাকে কন্ট্রোল প্যানেলে যেতে হবে এবং Administrative Tools-এ ক্লিক করতে হবে। তারপর Event Viewer খুলুন। Security সেকশন-এ ক্লিক করুন এবং ডান পাশে ইভেন্টের একটি বড় তালিকা দেখবেন:
আপনি যদি এগিয়ে যান এবং একটি ফাইল তৈরি করুন বা শুধু ফোল্ডারটি খুলুন এবং Event Viewer-এ Refresh বাটনে ক্লিক করুন (দুটি সবুজ তীর বালা বাটন), তবে আপনি File System ক্যাটাগরির অধীনে ইভেন্টের একটি गुच্ছো দেখবেন। এইগুলো আপনার অডিট করা ফোল্ডার/ফাইলগুলোর যেকোনো ডিলিট, ক্রিয়েট, রিড, রাইট অপারেশনের সাথে সম্পর্কিত। উইন্ডোজ ৭-এ, সব কিছু এখন File System টাস্ক ক্যাটাগরি আন্ডারে দেখায়, তাই কী হলো সেটি দেখতে হলে, আপনাকে প্রতিটি ক্লিক করে স্ক্রল করতে হবে।
অনেক ইভেন্ট সহজে দেখার জন্য, আপনি ফিল্টার লাগাতে পারেন এবং শুধু গুরুত্বপূর্ণ জিনিস দেখতে পারেন। উপরে View মেনুতে ক্লিক করুন এবং Filter-এ ক্লিক করুন। যদি Filter অপশন না থাকে, তবে Security log-এ বাম প্যানেলে রাইট-ক্লিক করুন এবং Filter Current Log বেছে নিন। Event ID বক্সে, নম্বর 4656 টাইপ করুন। এটি ফাইল সিস্টেম অ্যাকশন সম্পাদনকারী নির্দিষ্ট ইউজারের সাথে জড়িত ইভেন্ট এবং আপনাকে হাজার হাজার এন্ট্রি দেখতে না গিয়ে প্রাসঙ্গিক ইনফরমেশন দেবে।
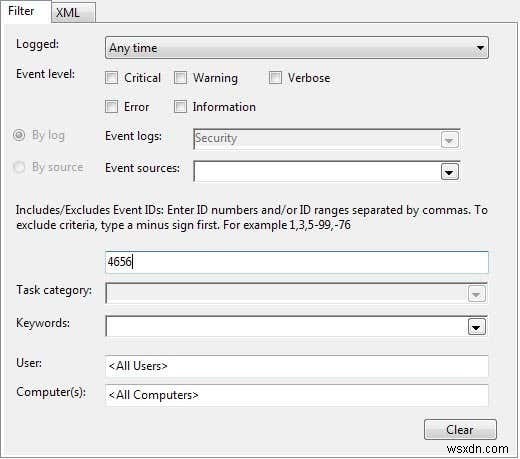
আপনি যদি কোনো ইভেন্ট সম্পর্কে আরও জানতে চান, তবে সেটিতে ডাবল-ক্লিক করুন।
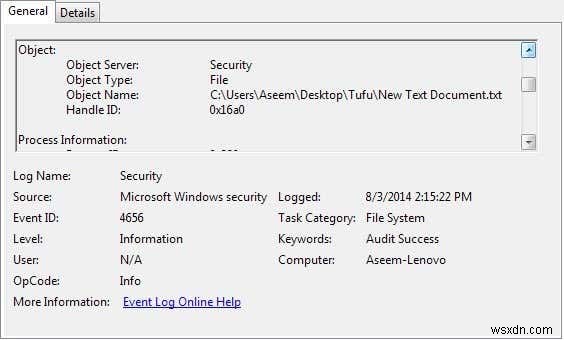
উপরের স্ক্রিন থেকে ইনফরমেশন:
A handle to an object was requested.
Subject:
Security ID: Aseem-Lenovo\Aseem
Account Name: Aseem
Account Domain: Aseem-Lenovo
Logon ID: 0x175a1
Object:
Object Server: Security
Object Type: File
Object Name: C:\Users\Aseem\Desktop\Tufu\New Text Document.txt
Handle ID: 0x16a0
Process Information:
Process ID: 0x820
Process Name: C:\Windows\explorer.exe
Access Request Information:
Transaction ID: {00000000-0000-0000-0000-000000000000}
Accesses: DELETE
SYNCHRONIZE
ReadAttributes
উপরের উদাহরণে, কাজ করা ফাইলটি ছিল New Text Document.txt Tufu ফোল্ডারে আমার ডেস্কটপে এবং আমার অনুরোধ করা অ্যাক্সেসগুলো ছিল DELETE এবং SYNCHRONIZE। আমি এখানে যা করলাম সেটি হলো ফাইলটি ডিলিট করা। আরেকটি উদাহরণ:
Object Type: File
Object Name: C:\Users\Aseem\Desktop\Tufu\Address Labels.docx
Handle ID: 0x178
Process Information:
Process ID: 0x1008
Process Name: C:\Program Files (x86)\Microsoft Office\Office14\WINWORD.EXE
Access Request Information:
Transaction ID: {00000000-0000-0000-0000-000000000000}
Accesses: READ_CONTROL
SYNCHRONIZE
ReadData (or ListDirectory)
WriteData (or AddFile)
AppendData (or AddSubdirectory or CreatePipeInstance)
ReadEA
WriteEA
ReadAttributes
WriteAttributes
Access Reasons: READ_CONTROL: Granted by Ownership
SYNCHRONIZE: Granted by D:(A;ID;FA;;;S-1-5-21-597862309-2018615179-2090787082-1000)
আপনি পড়তে গেলে, আপনি দেখবেন আমি Address Labels.docx এক্সেস করলাম WINWORD.EXE প্রোগ্রাম ব্যবহার করে এবং আমার অ্যাক্সেস شامل ছিল READ_CONTROL এবং আমার অ্যাক্সেস রিজনও ছিল READ_CONTROL। সাধারণত, আপনি আরও অনেক অ্যাক্সেস দেখবেন, কিন্তু প্রথমটাতে ফোকাস করুন কারণ সেটি সাধারণত মূল অ্যাক্সেস টাইপ। এই কেসে, আমি শুধু ওয়ার্ড দিয়ে ফাইলটি খুললাম। ইভেন্টগুলো পড়ে এবং টেস্ট করে বুঝতে কিছু সময় লাগে, কিন্তু একবার আপনি শিখলে, এটি খুব নির্ভরযোগ্য একটি সিস্টেম। আমি সাজেস্ট করছি একটি টেস্ট ফোল্ডার ফাইলসহ তৈরি করুন এবং বিভিন্ন অ্যাকশন করুন যাতে দেখতে পান Event Viewer-এ কী দেখায়।
এটাই মোটামুটি সব! একটি দ্রুত ও ফ্রি উপায় ফোল্ডার অ্যাক্সেস বা পরিবর্তন ট্র্যাক করার!
