

ব্রাউজার হাইজ্যাকিং (browser hijacking) হলো ব্রাউজারের (বা ব্যবহারকারীর) ভালনারেবিলিটি (vulnerabilities) আপনาดের করে ব্যবহারকারীর কম্পিউটার কম্প্রোমাইজ (compromise) করার প্র্যাকটিস যাতে হাইজ্যাকারের স্বার্থ সাধন হয়। প্রায়শই, ব্রাউজার হাইজ্যাক আপনার ব্রাউজারকে আপনার নির্ধারিত হোমপেজ ছাড়া অন্য কোনো পেজে スタার্ট আপ করাতে পারে। কখনও কখনও এটি চুপচাপ আপনার কাজ তাকিয়ে থাকে এবং পাসওয়ার্ড বা অন্যান্য ডেটা চুরি করে। একটি হাইজ্যাকার কয়েকভাবে আপনার ব্রাউজার কম্প্রোমাইজ করতে পারে, এবং আমরা প্রতিটি বিবরণ দিব এবং কীভাবে সেগুলো প্রতিরোধ করতে হয় তা আলোচনা করব।
দ্রষ্টব্য: এই আর্টিকেল নির্দিষ্টভাবে উইন্ডোজ কম্পিউটারের জন্য লিখা, কিন্তু নিরাপত্তা সমস্যাগুলো যেকোনো ওএস-এও ঘটতে পারে।
১. প্লাগইন-এ ভালনারেবিলিটি (Vulnerabilities in Plugins)
আপনার ব্রাউজার, 'আউট অফ দ্য বক্স' (out of the box) থেকেই অনেক প্লাগইন ব্যবহার করে যাতে আপনি যেসব ওয়েবসাইট ভিজিট করেন সেখানে এক্সট্রা রেন্ডারিং ক্যাপাবিলিটি (rendering capabilities) যোগ হয়। ফায়ারফক্সে (Firefox), আপনি এই প্লাগইনগুলো Tools -> Add-ons -> Plugins-এ দেখতে পারেন। এই প্লাগইনগুলো সাধারণত ঠিক থাকে, কিন্তু কিছু পুড়ে কোডেড (poorly coded) থাকে এবং আপনার ব্রাউজারের সিকিউরিটিতে যা অপরিসংখ্যেমে ছিল সেখানে হোল (holes) করে দেয়। জাভা প্লাগইন (Java plugin) একটি কমজোর মডিউলের (vulnerable module) आदর্শ উদাহরণ। জাভার ইন্টারপ্রেটার (interpreter) নাস্তিক ভালনারেবিলিটির শিকার যা হ্যাকারদের আপনার কম্পিউটারে ঘুসতে দেয় এবং আপনার বাহনে সোশ্যাল মিডিয়া সাইটসে আপডেট পোস্ট করতে দেয়।
নিজেকে কীভাবে রক্ষা করবেন:
দুইটা জিনিস করতে পারেন: সব প্লাগইন আপ টু ডেট (up to date) রাখুন এবং যেসব প্লাগইন আপনার জরুরি নয় সেগুলো ডিলিট করুন। ১০০ টি প্লাগইন আপ টু ডেট রাখতে কতটা কঠিন সেটি বলতে হয় না। ৫ বা ১০ টি প্লাগইন তাকিয়ে রাখা ভালো। এটি অ্যাডঅন (addons) এবং এক্সটেনশন (extensions)-ও জন্য প্রযোজ্য। (নোট করুন ফায়ারফক্সে, প্লাগইন এবং অ্যাডঅন এক জিনিস নয়)
২. অনিচ্ছাকৃত সফ্টওয়্যার ডাউনলোড করতে ফাঁসানো (Being conned to download unwanted software)
আপনি যদি কোনো সন্দেহজনক ডাউনলোড সাইটে যান, তবে আপনি দেখবেন কেসগুলো যেখানে আপনাকে কনভিন্স (convince) করা হয় একটি সফ্টওয়্যার ডাউনলোড এবং ইনস্টল করতে তাদের জিনিস ডাউনলোড করার আগে। তারা তাদের পেজে ফেক ডাউনলোড বাটন রাখে যেগুলো অন্যান্য সাইটে লিড করে যারা 'ডাউনলোডার অ্যাপ্লিকেশন' (downloader application) অফার করে আপনার ফাইল পেতে। তারা আপনাকে বিশ্বাস করায় যে এই অ্যাপ্লিকেশন ছাড়া আপনি অ্যাক্সেস পাবেন না। একবার রান করলে, আপনি একটি অনিচ্ছাকৃত সরপ্রাইজ পাবেন। কখনও কখনও অ্যাপ্লিকেশন কাজ করে না কিন্তু আপনার কম্পিউটারে ভাইরাস ইনস্টল করে। অন্যথায় কাজ করে, কিন্তু একটি সার্ভিস ইনস্টল করে যা আপনার পারসোনাল ইনফরমেশন চুরি করে।
নিজেকে কীভাবে রক্ষা করবেন:
একই অ্যাকশনের জন্য একাধিক বাটন দেখানো সাইটগুলোকে ध्यान দিয়ে দেখুন। ওয়েবে যা দেখছেন সেটি নিয়ে সতর্ক থাকুন। যদি ওয়েবসাইটটির ভালো পজিটিভ রেপুটেশন (reputation) না থাকে, তবে সেটিকে বিশ্বাস করবেন না। গুগলে ওয়েবসাইটের URL কোটেশন মার্কস (quotation marks) দিয়ে সার্চ করুন। অন্য লোকরা সেটি সম্পর্কে কী বলে তা দেখুন।
এবং যদি আপনি সফ্টওয়্যার ডাউনলোড করে ফেলেন, তবে ইনস্টল করার আগে অ্যান্টি-ভাইরাস/অ্যান্টি-ম্যালওয়্যার টেস্ট (anti-virus/anti-malware test) চালান। আপনি যদি সেটি ইনস্টল করতেই চান যদিও নিশ্চিত নন, তবে আগে আপনার সিস্টেমের ব্যাকআপ (backup) নিন।
৩. টুলবার (Toolbars)
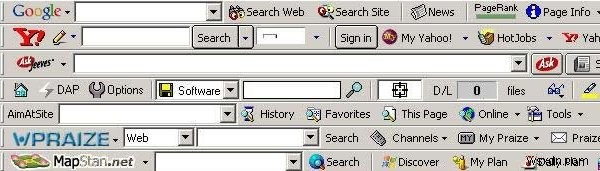
সফ্টওয়্যার ইনস্টল করার সময়, এটি কখনও কখনও একটি ডায়লগে চুপচাপ ঢুকিয়ে যায় যেখানে আপনাকে জিজ্ঞেস করা হয় আপনি কি একটি টুলবার ইনস্টল করতে চান (এটি যখন ভালোভাবে আচরণ করে)। এটি সবচেয়ে कॉमन উপায় которым মানুষ ফাঁসিয়ে পড়ে ব্রাউজার টুলবার ইনস্টল করতে যেটা তাদের কম্পিউটারের সাথে গুলিয়ে ফেলে। এই ধরনের সফ্টওয়্যার একটি মনোবৈজ্ঞানিক ত্রুটি (psychological flaw) এর ওপর নির্ভর করে, অর্থাৎ মানুষের সাধারণ প্রবণতা 'Yes' এবং 'Next' ক্লিক করে ইনস্টলেশন স্টেপগুলো স্কিপ (skip) করার इমপেশেন্স (impatience) കാരণে। এটি সেরা লোকদের ওপরও ঘটে।
টুলবারগুলো কখনও কখনও নিরপদ, কিন্তু অনেক সময় এগুলো ভাইরাসের মতোই খারাপ হতে পারে। কিছু হোমপেজ এবং সার্চ প্রোভাইডার নিজের মতমতো সেট করে দেয় এবং আপনাকে ডিসেবল বা আনইনস্টল করতে দেয় না। অন্যগুলো আপনার কীবোর্ড ইনপুট ধরে রাখে এবং পাসওয়ার্ড ও অন্যান্য গোপনীয় তথ্য চুরি করে। যেহেতু আপনি ব্রাউজার ব্যবহার করেন ওয়েব-বেসড সার্ভিসে লগইন করতে এবং কার্ড ডেটা অথেনটিকেট (authenticate) করতে, একটি টুলবার এইভাবে আপনার প্রাইভেসির জন্য অত্যন্ত বিপদজনক হতে পারে। যedayে এই ধরনের ম্যালওয়্যার (malware) আজকাল कॉमन নয়, তবুও এটি সহজে বিতর্কিত হয় না এমন ব্যবহারকারীদের জন্য উল্লেখযোগ্য হুমকি রয়েছে যারা সফ্টওয়্যার ইনস্টলেশনের সময় অনুপস্থিতचित্ত (absent-minded) থাকেন।
নিজেকে কীভাবে রক্ষা করবেন:
এই টুলবারগুলো বাতিল করা খুব কঠিন, তাই সেরা উপায় হলো প্রতিবার ইনস্টলেশন সাবধানে পর্যবেক্ষণ করা। আপনি একটি প্রোগ্রাম ইনস্টল করছেন এবং এটি আপনাকে টুলবার ইনস্টল করতে বলে, তবে যেন যেন খুশি হয় না বলুন। যদি মনা করা সম্ভব না হয়, তবে অ্যাপ্লিকেশনটি ইনস্টল করবেন না। সবসময় বালাদেকালাদে বিকল্প আছে যা আপনার সময়ের জন্য বেশি উপযোগী। সবসময় আপনার অ্যান্টি-ভাইরাস আপ টু ডেট রাখুন। অধিকাংশ অ্যান্টি-ভাইরাস সফ্টওয়্যার টুলবারে থাকা ম্যালওয়্যার কার্যকরভাবে ডিটেক্ট (detect) করে এবং মুছে ফেলে, এমনকি আপনি যদি না পারেন। এবং বিখ্যাত সাইটগুলো থেকে ডাউনলোড করার চেষ্টা করুন ইন্টারনেটের ব্যাক-অ্যালি (back-alleys) ছাড়া।
৪. নেটিভ ব্রাউজার ভালনারেবিলিটি (Native Browser Vulnerabilities)
বেশ কিছু ব্রাউজার আছে এবং কিছু অনিচ্ছাকৃত সিকিউরিটি ভালনারেবিলিটির সাথে আসে। আপনি (বা আপনার কোম্পানি) যদি জিদি IE 6 এবং 7, অথবা ৮ কে প্রাইমারি ব্রাউজার হিসেবে ব্যবহার করেন, তবে আপনি মূলত হ্যাকারদের আপনাকে আক্রমণ করার জন্য আমন্ত্রণ জানাচ্ছেন। এমনকি পপুলার ব্রাউজার ক্রোম (Chrome)-ও সিকিউরিটি ইস্যু রয়েছে, নামelijk ক্রস-সাইট স্ক্রিপ্টিং (XSS), যা এটিকে আক্রমণেরต่อরক্ষায় রাখে।
নিজেকে কীভাবে রক্ষা করবেন:
এখানে আপনি বেশি কিছু করতে পারবেন না ব্রাউজার ডেভেলপার সিকিউরিটি লুপহোল (loophole) প্যাচ (patch) করার জন্য অপেক্ষা করার বাদে। তাই, আপনি সবসময় আপনার ব্রাউজারকে লেটেস্ট ভার্সনে আপগ্রেড করুন যাতে নতুন ফিক্সেস (fixes) অটোমেটিক্যালি ইনস্টল হয়। এর পাশাপাশি, ওয়েব ব্রাউজ করার সময় সতর্কতা এবং জাগরুকতা রক্ষা করুন, এমনকি সবচেয়ে সিকিউর এবং আপডেটেড সফ্টওয়্যার থাকা সত্ত্বেও।
প্রশ্ন?
আপনার কোনো প্রশ্ন থাকলে, নিচে কমেন্ট করতে সংকোচ করবেন না! আর, অন্য পাঠকদের জানাতে ভুলবেন না আপনার ব্রাউজার সেফ রাখার যেসব উপকারী টিপস আপনার আছে!
Image credit: Virus Alert by BigStockPhoto
