

উইন্ডোজ ১০ একটি বিল্ট-ইন নেটওয়ার্ক স্নিফার টুল — PktMon.exe — অফার করে ইন্টারনাল প্যাকেট প্রোপাগেশন এবং প্যাকেট ড্রপ রিপোর্ট মনিটর করতে। এই টুল আপনাকে স্নুপ আউট করতে সাহায্য করতে পারে। নেটওয়ার্ক এবং নেটওয়ার্ক লেটেন্সির কারণ সমাধান করতে, প্রভাবিত অ্যাপ্লিকেশন চিহ্নিত করতে এবং অতিরিক্ত টুলসের সাথ ব্যবহার করলে টপ মেট্রিক্সের অন্তর্দৃষ্টি প্রদান করতে পারে। এই পোস্টে আমরা দেখাবো কীভাবে উইন্ডোজ ১০-এ নতুন নেটওয়ার্ক স্নিফার টুল (PktMon.exe) ব্যবহার করতে হয়।
উইন্ডোজ ১০-এ নেটওয়ার্ক স্নিফার টুল pktmon.exe
PktMon.exe বা Packet Monitor হল নতুন নেটওয়ার্ক স্নিফার বা নেটওয়ার্ক ডায়াগনস্টিক এবং প্যাকেট মনিটরিং টুল। এটি Systems ফোল্ডারে অবস্থিত, অর্থাৎ আপনি Run বা কমান্ড প্রম্পট বা PowerShell থেকে এটি আহ্বান করতে পারেন।
যদি প্রোগ্রামটি আপনাকে Netsh Trace কমান্ডের কথা মনে করায়, তবে আপনি সঠিক। Netsh Trace কমান্ড আপনাকে নেটওয়ার্ক ট্রেসিং সক্রিয় ও কনফিগার করতে সাহায্য করে নেটওয়ার্ক কানেক্টিভিটি সমস্যা ট্রাবলশুট করার সময়।
PktMon কী করতে পারে?
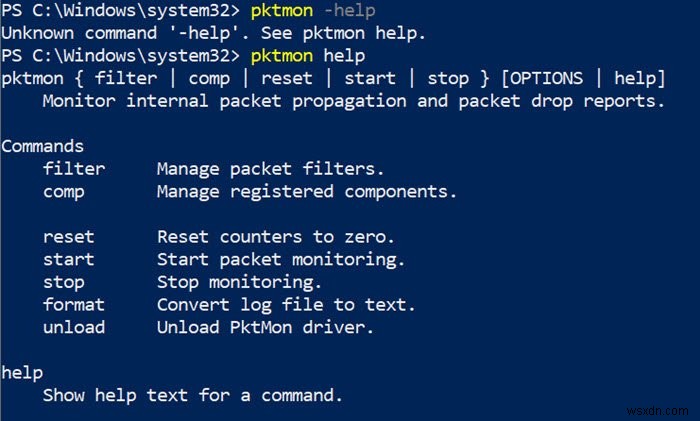
আপনি কমান্ড প্রম্পটে PktMon.exe Help চালালে আপনি কী পাবেন:
- filter: প্যাকেট ফিল্টার ম্যানেজ করুন।
- comp: রেজিস্টার্ড কম্পোনেন্ট ম্যানেজ করুন।
- reset: কাউন্টারগুলো শূন্য করুন।
- start: প্যাকেট মনিটরিং শুরু করুন।
- stop: মনিটরিং বন্ধ করুন।
- format: লগ ফাইলকে টেক্সটে কনভার্ট করুন।
- unload: PktMon ড্রাইভার আনলোড করুন।
আপনি যদি কোনো নির্দিষ্ট কমান্ডের জন্য আরও হেল্প চান, তবে সেই কমান্ডের বিপরীতে help চালান। এখানে কেমন দেখাবে:
pktmon filter help pktmon filter { list | add | remove } [OPTIONS | help] Commands list Display active packet filters. add Add a filter to control which packets are reported. remove Removes all filters.
PktMon.exe রিয়েল-টাইম মনিটরিং এবং PCAPNG ফাইল ফরম্যাট সাপোর্টের সাথে আসে।
পড়ুন: উইন্ডোজ ১০-এ DNS over HTTPS সক্রিয় ও টেস্ট করার উপায়।
PktMon ব্যবহার করে নেটওয়ার্ক ট্রাফিক মনিটর করার উপায়
এখানে একটি সহজ উদাহরণ দেওয়া হলো কীভাবে ব্যবহার করবেন।
- একটি পোর্ট মনিটর করার জন্য ফিল্টার তৈরি করুন
- মনিটরিং শুরু করুন
- লগকে পঠনযোগ্য ফরম্যাটে এক্সপোর্ট করুন
এই উদাহরণটি ধরে নিচ্ছে যে আপনি কম্পিউটারের একটি পোর্ট নম্বর মনিটর করতে চান যা প্রায়শই সমস্যা করে।
১. একটি ফিল্টার তৈরি করুন
প্রধান অপশন যা আপনাকে ট্রাফিক মনিটর করতে দেয় —filter। এই অপশন ব্যবহার করে আপনি একটি ফিল্টার তৈরি করতে পারেন যা কন্ট্রোল করবে কোন প্যাকেটগুলো রিপোর্ট হবে ইথারনেট ফ্রেম, IP হেডার, TCP হেডার এবং এনক্যাপসুলেশন ভিত্তিতে। আপনি নিচের প্রোগ্রাম চালালে ফিল্টার দিয়ে আপনি কী কী করতে পারেন সেটি পূরন ডিটেইল পাবেন।
pktmon filter add help
আমাদের টপিকে ফিরে, ধরা যাক আমরা TCP পোর্ট নম্বর ১০৮৮ মনিটর করতে চাই। এটি আপনার কাস্টম অ্যাপ্লিকেশন দ্বারা ব্যবহৃত একটি পোর্ট হতে পারে যা ক্র্যাশ করছে এবং PktMon আপনাকে বের করতে সাহায্য করতে পারে নেটওয়ার্কই কি সমস্যা।
অ্যাডমিন পেরমিশন সহ কমান্ড প্রম্পট বা PowerShell খুলুন
প্যাকেট ফিল্টার তৈরি করতে কমান্ড: "pktmon filter add -p [port]"
pktmon filter add -p 1088
তারপর "pktmon filter list" কমান্ড চালিয়ে যোগ করা ফিল্টারগুলো দেখতে পারেন।
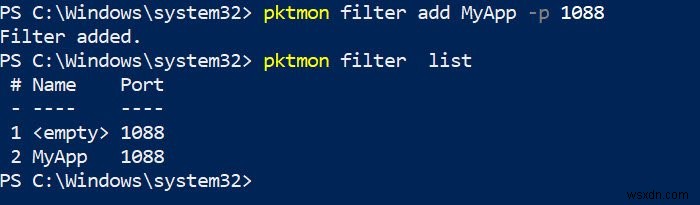
সব ফিল্টার মুছে ফেলতে "pktmon filter remove" কমান্ড চালান।
২. মনিটরিং শুরু করুন
যেহেতু এটি একটি অটোমেটেড প্রোগ্রাম নয় যা ব্যাকগ্রাউন্ডে চলে বরং অন-ডিমান্ড কাজ করে, আপনাকে ম্যানুয়ালি মনিটরিং শুরু করতে হবে। প্যাকেট মনিটরিং শুরু করতে নিচের কমান্ড চালান
pktmon start --etw - p 0
এটি মনিটরিং শুরু করবে এবং উল্লেখিত লোকেশনে একটি লগ ফাইল তৈরি করবে। আপনাকে ম্যানুয়ালি "stop" আর্গুমেন্ট ব্যবহার করে লগিং বন্ধ করতে হবে বা কম্পিউটার শাটডাউন হলে এটি বন্ধ হবে। আপনি "-p 0" দিয়ে কমান্ড চালালে এটি শুধু ১২৮ বাইট প্যাকেট ক্যাপচার করবে।
Log filename: C:\Windows\system32\PktMon.etl Logging mode: Circular Maximum file size: 512 MB
৩. লগকে পঠনযোগ্য ফরম্যাটে এক্সপোর্ট করুন
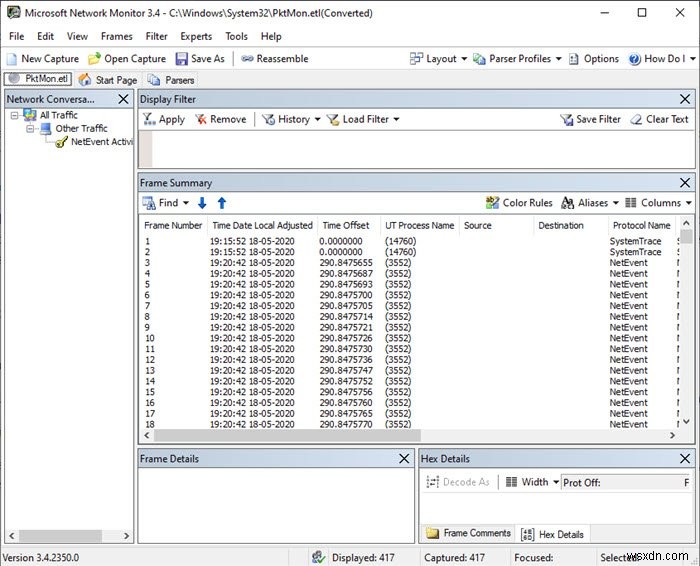
লগ ফাইলটি PktMon.ETL ফাইল হিসেবে সংরক্ষিত হয় যা নিচের কমান্ড ব্যবহার করে হিউম্যান-রিডেবল ফরম্যাটে কনভার্ট করা যায়
pktmon format PktMon.etl -o port-monitor-1088.txtএটি করলে ফাইলটি নোটপ্যাডে খুলে পড়লে অর্থ বোঝাতে Microsoft Network Monitor ব্যবহার করতে হবে। এটি সরাসরি ETL ফাইল পড়তে পারে।
उस কথা, মাইক্রোসফ্ট রিয়েল-টাইম মনিটরিং সাপোর্ট রোল আউট করা আশা করা হচ্ছে যা উইন্ডোজ ১০ ২০০৪-এ আশা করা হচ্ছে – কিন্তু আমি সেই অপশনটি এখনো দেখছি না।
সম্পর্কিত পড়ুন: উইন্ডোজ ১০-এ ফ্রি প্যাকেট স্নিফিং টুলস।
