গ্রুপ পলিসি আপনাকে আপনার উইন্ডোজ কম্পিউটারে পরিবর্তনগুলো অডিট বা মনিটর করতে দেয়। গ্রুপ পলিসি ব্যবহার করে আপনি মনিটর করতে পারেন কে কখন লগ-ইন করেছে, কে একটি ডকুমেন্ট খুলেছে, কে একটি নতুন ইউজার অ্যাকাউন্ট তৈরি করেছে, বা একটি সিকিউরিটি পলিসি পরিবর্তন করেছে।
গ্রুপ পলিসি ব্যবহার করে আপনার ডকুমেন্ট মনিটর করুন
এটি করতে, স্টার্ট সার্চে secpol.msc টাইপ করুন এবং এন্টার চাপুন Local Security Policy খোলার জন্য।
Security settings-এ বাম প্যানে, Local Policies এক্সপ্যান্ড করুন এবং তারপর Audit Policy সিলেক্ট করুন।
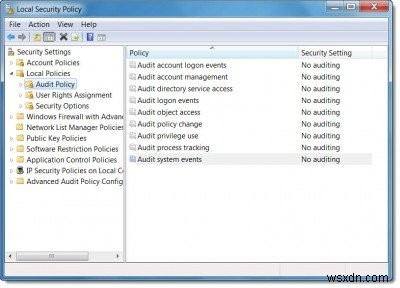
আপনি দেখতে পাচ্ছেন, আপনি অডিট করতে পারেন:
- Account logon events: অ্যাকাউন্ট লগ-ইন ইভেন্টস জেনারেট হয় যখনই একটি কম্পিউটার একটি অ্যাকাউন্টের ক্রেডেনশিয়াল যাচাই করে যার জন্য এটি authoritative।
- Account management: আপনাকে দেখতে দেয় কেউ কি অ্যাকাউন্ট নাম পরিবর্তন করেছে, অ্যাকাউন্ট সক্রিয় বা নিষ্ক্রিয় করেছে, তৈরি বা ডিলিট করেছে, পাসওয়ার্ড পরিবর্তন করেছে, বা ইউজার গ্রুপ পরিবর্তন করেছে
- Directory service access: এটি মনিটর করুন কেউ কখন একটি Active Directory অবজেক্ট এক্সেস করেছে যার নিজস্ব সিস্টেম অ্যাক্সেস কন্ট্রোল লিস্ট (SACL) আছে।
- Logon events: লগ-অফ ইভেন্টস জেনারেট হয় যখনই একটি লগ-অন ইউজার অ্যাকাউন্টের লগ-অন সেশন টার্মিনেট হয়।
- Object access: আপনাকে দেখতে দেয় কেউ কি একটি ফাইল, ফোল্ডার, প্রিন্টার, রেজিস্ট্রি কী, বা অন্য কোনো অবজেক্ট ব্যবহার করেছে।
- Policy change: লোকাল সিকিউরিটি পলিসিতে পরিবর্তন অডিট করে।
- Privilege use: এটি মনিটর করুন কেউ কখন কম্পিউটারে একটি টাস্ক পারফর্ম করেছে যেটির জন্য তাদের পারমিশন আছে
- Process tracking: প্রোগ্রাম এক্টিভেশন বা একটি প্রসেস এক্সিট করার মতো ইভেন্ট ট্র্যাক করুন।
- System events: আপনাকে মনিটর করতে এবং দেখতে দেয় কেউ কখন কম্পিউটার শাট ডাউন বা রিস্টার্ট করেছে, বা যখন একটি প্রসেস বা প্রোগ্রাম কিছু করার চেষ্টা করেছে যার জন্য এর পারমিশন নেই।
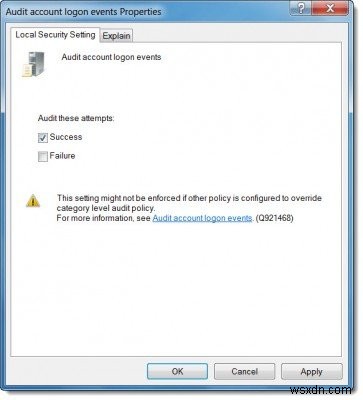
যেটি আপনি মনিটর করতে চান সেটিতে ডাবল-ক্লিক করুন এবং Success অপশনটি সিলেক্ট করুন। Apply-এ ক্লিক করুন। আপনি Explain ট্যাবে ক্লিক করলে প্রতিটির關於 আরও তথ্য পাবেন।
আপনার ডকুমেন্ট মনিটরিং সক্রিয় করতে, ফাইলে রাইট-ক্লিক করুন এবং Properties খুলুন।
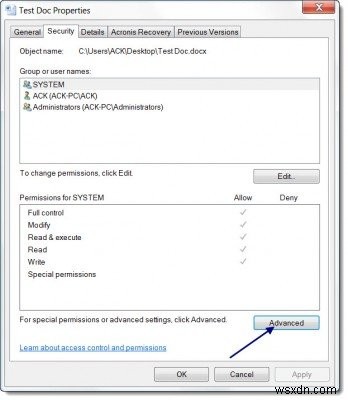
Security tab > Advanced > Auditing tab সিলেক্ট করুন।
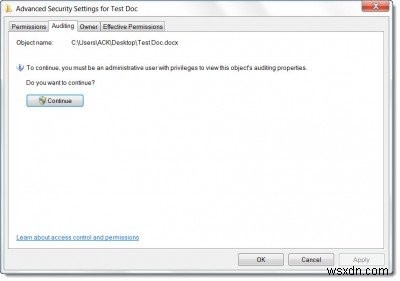
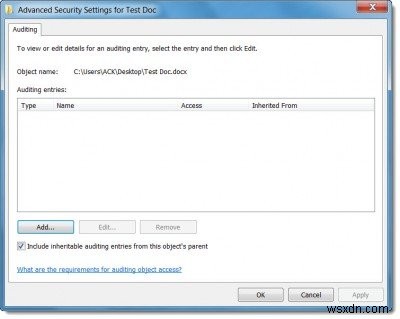
Advanced Security Settings বক্স খুলতে Continue-এ ক্লিক করুন এবং Add-এ ক্লিক করুন।
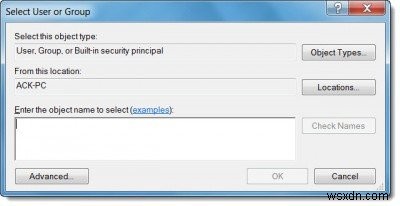
এখন, Enter the object name to select বক্সে, সেই ইউজার বা গ্রুপের নাম টাইপ করুন যর অ্যাকশন আপনি ট্র্যাক রাখতে চান, এবং তারপর চারটি খোলা ডায়ালগ বক্সে OK-এ ক্লিক করুন।
আপনি যে যেকোনো অ্যাকশন অডিট করতে চান সেটির চেকবক্স সিলেক্ট করুন, এবং OK-এ ক্লিক করুন। আপনি কী অডিট করতে পারেন এবং ফাইলগুলোর জন্য অডিটযোগ্য অ্যাকশনগুলোর關於 আরও জানতে, মাইক্রোসফট ভিজিট করুন।
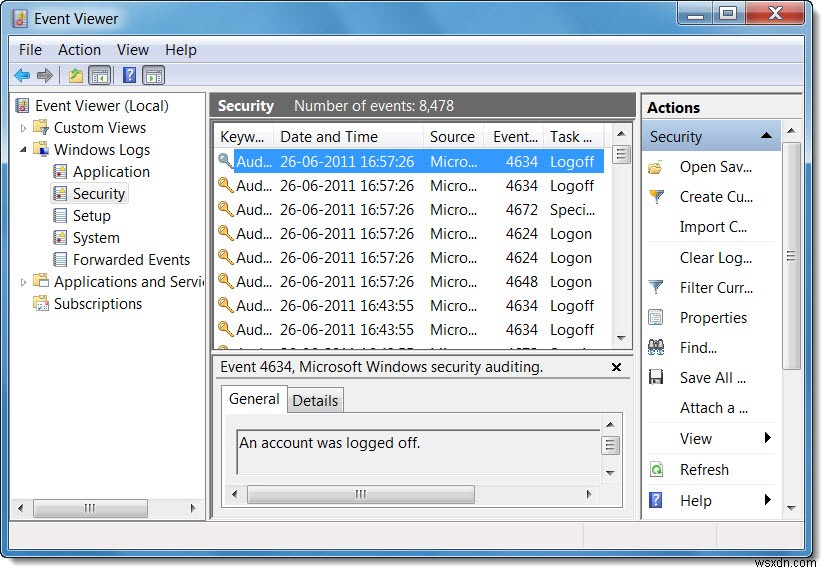
অডিট লগস দেখতে, স্টার্ট সার্চে Event Viewer টাইপ করুন এবং এন্টার চাপুন।
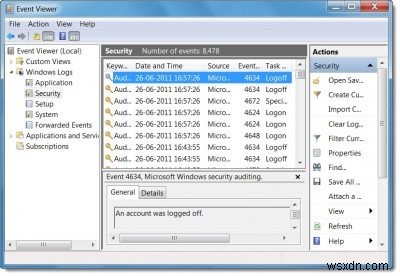
বাম প্যানে, Windows Logs-এ ডাবল-ক্লিক করুন, এবং Security-এ ক্লিক করুন। এরপর একটি ইভেন্টে ডাবল-ক্লিক করুন লগ ডিটেইলস দেখতে।
আশা করি এই পোস্টটি আপনার জন্য উপযোগী হবে।