

উইন্ডোজ ১১ বা উইন্ডোজ ১০ কম্পিউটারে, PC ব্যবহারকারী কঠোর নিরাপত্তা ব্যবস্থা প্রয়োগ করতে পারেন যেন র্যানসমওয়্যার আক্রমণ ও সংক্রমণ থেকে রক্ষা পায়, ব্যবহারকারীদের প্রোগ্রাম ইনস্টল বা চালানো থেকে বাধা দেয়, এবং AppLocker ব্যবহার করে অ্যাপ্লিকেশন ইনস্টল বা চালানো থেকে বাধা দেয়। এই পোস্টে, আমরা আপনাকে ধাপে ধাপে দেখাব কীভাবে .exe ফাইল চালানো থেকে ব্লক করবেন উইন্ডোজ ক্লায়েন্ট বা উইন্ডোজ সার্ভারে Software Restriction Policies প্রয়োগ করে, যা হলো নিয়মের একটি সেট যা Group Policy Editor ব্যবহার করে কনফিগার করা যায়।
Software Restriction Policies কী?
মাইক্রোসফট ডকুমেন্টেশন অনুযায়ী, Software Restriction Policies (SRP) হলো গ্রুপ পলিসি-ভিত্তিক ফিচার যা কম্পিউটারগুলিতে চলমান সফ্টওয়্যার প্রোগ্রাম চিহ্নিত করে একটি ডোমেইনে, এবং সেগুলোর চালানোর ক্ষমতা কন্ট্রোল করে। সফ্টওয়্যার রিস্ট্রিকশন পলিসি হলো মাইক্রোসফট নিরাপত্তা ও ম্যানেজমেন্ট কৌশলের অংশ যা এন্টারপ্রাইজদের তাদের কম্পিউটারগুলোর নির্ভরযোগ্যতা, সততা, এবং পরিচালনাযোগ্যতা বাড়াতে সাহায্য করে।
SRPs মাইক্রোসফট Active Directory এবং Group Policy-এর সাথে ইন্টিগ্রেটেড - কিন্তু স্ট্যান্ড-অ্যালোন কম্পিউটারেও ব্যবহার করা যায় অত্যন্ত সীমাবদ্ধ কনফিগারেশন পলিসি তৈরি করতে, যেখানে আপনি শুধু নির্দিষ্টভাবে চিহ্নিত অ্যাপ্লিকেশনগুলোর চালানোর অনুমতি দেন।
গ্রুপ পলিসি ব্যবহার করে EXE ফাইল ব্লক করার পদ্ধতি
Group Policy এবং PowerShell ব্যবহার করে Controlled Folder Access কনফিগার করার মতো, যা সক্ষম হলে, ফিচারটি এক্সিকিউটেবল ফাইল, স্ক্রিপ্ট, এবং DLL ট্র্যাক করতে পারে যেগুলো প্রোটেক্টেড ফোল্ডারগুলোতে ফাইল পরিবর্তন করার চেষ্টা করে, PC ব্যবহারকারী Windows 11/10-এ Software Restriction Policies ব্যবহার করে ওয়ালনरेবল ফোল্ডার থেকে .exe ফাইল চালানো থেকে ব্লক করতে পারেন।
উইন্ডোজ ১১/১০-এ গ্রুপ পলিসি ব্যবহার করে exe ফাইল ব্লক করতে, নিচের কাজগুলো করুন:
- Windows key + R চাপে Run ডায়ালগ আহ্বান করুন।
- Run ডায়ালগ বক্সে gpedit.msc টাইপ করুন এবং এন্টার চাপুন Group Policy Editor খুলতে।
- Local Group Policy Editor-এর ভিতরে, বাম পেইন ব্যবহার করে নিচের পথে নেভিগেট করুন:
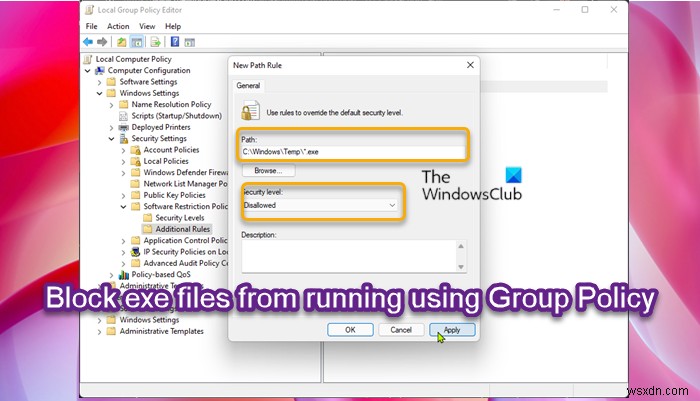
Computer Configuration > Windows Settings > Security Settings > Software Restriction Policies
- उस लोकেশনে, বাম নেভিগেশন পেইনে, Software Restriction Policies ফোল্ডারে ক্লিক করুন এক্সপ্যান্ড করার জন্য।
- পরবর্তী, Additional Rules ফোল্ডার নোডে ডান ক্লিক করুন।
- কনটেক্সট মেনু থেকে New Path Rule… সিলেক্ট করুন।
- এখন, আপনি যে ফোল্ডার থেকে এক্সিকিউটেবল ফাইল চালানো বাধা দিতে চান সেটির পথ লিখুন এবং অবশ্যই শেষে *.exe সাফিক্স যোগ করুন, যাতে আপনি শুধু এক্সিকিউটেবল ফাইল ব্লক করেন।
- আপনি চাইলে विवরণ যোগ করুন।
- Apply > OK ক্লিক করুন পরিবর্তন সেভ করতে।
- অতিরিক্ত ফোল্ডারগুলোর জন্য রিপিট করুন।
আপনি নিচের موارد (কমপক্ষে) ব্লক করতে পারেন:
- C:\Windows\Temp\*.exe
- C:\Windows\Temp\*\*.exe
- %USERPROFILE%\AppData\Local\*.exe
- %USERPROFILE%\AppData\Local\*\*.exe
- %USERPROFILE%\AppData\Roaming\*.exe
- %USERPROFILE%\AppData\Roaming\*\*.exe
এই কাজগুলো করার পর, আপনি Local Group Policy Editor বন্ধ করতে পারেন। আপনি যদি এই ফোল্ডারগুলিতে নির্দিষ্ট কিছু এক্সিকিউটেবল ফাইল চালানোর অনুমতি দিতে চান, তবে সহজে Security level ড্রপ-ডাউনে Unrestricted অপশন সিলেক্ট করে একটি এক্সসেপশন তৈরি করুন।
উইন্ডোজ ১১/১০ হোম ব্যবহারকারীদের জন্য, আপনি Local Group Policy Editor ফিচার যোগ করে তারপর উপরে প্রদত্ত ইনস্ট্রাকশন অনুসরণ করতে পারেন।
এটা ছিল উইন্ডোজ ১১/১০-এ গ্রুপ পলিসি ব্যবহার করে exe ফাইল ব্লক করার পদ্ধতি!
সম্পর্কিত পোস্ট: গ্রুপ পলিসি ব্যবহার করে মাইক্রোসফট অফিসে ম্যাক্রোস ব্লক করুন
Group Policy থেকে .exe কীভাবে ডিসেবল করবেন?
Group Policy Editor থেকে .exe ডিসেবল করতে বা ফাইল নাম দিয়ে সফ্টওয়্যার ব্লক করতে GPO প্রয়োগ করতে, নিচের ইনস্ট্রাকশন ফলো করুন:
- Registry Editor লঞ্চ করুন।
- User Configuration > Policies > Administrative Templates > System এক্সপ্যান্ড করুন।
- Don't turn specified Windows applications-এ ডাবল ক্লিক করুন।
- Enable-এ ক্লিক করুন।
- Show বাটনে ক্লিক করুন।
- আপনি যে ফাইল নাম ব্লক করতে চান সেটি লিখুন।
EXE ফাইল কীভাবে ব্লক করবেন?
উইন্ডোজ ১১/১০-এ নিচের যেকোনো উপায়ে exe ব্লক করতে পারেন:
- Path Rule ব্যবহার করে: এক্সিকিউটেবলের নাম এবং ফাইল এক্সটেনশন alapján, নির্দিষ্ট অ্যাপ্লিকেশনের সকল ভার্সন ব্লক হয়।
- Hash Value ব্যবহার করে: সার্ভারে এক্সিকিউটেবল লোকেট করার পর, এক্সিকিউটেবলের হ্যাশ ভ্যালু ক্যালকুলেট করা হয়।
পড়ুন: Exe ফাইল যেন যেন র্যান্ডমলি ডিলিট হচ্ছে।
Group Policy দ্বারা ব্লক করা প্রোগ্রাম ফিক্স কীভাবে করবেন?
আপনার সিস্টেমে "this program is blocked by Group Policy" এরর ফিক্স করতে, নিচের কাজগুলো করুন:
- Group Policy Editor খুলুন।
- User Configuration > Policies > Administrative Templates > System এক্সপ্যান্ড করুন।
- Show বাটনে ক্লিক করুন।
- টার্গেট প্রোগ্রাম বা অ্যাপ্লিকেশন ডিসঅ্যালোড লিস্ট থেকে সরিয়ে ফেলুন।
- OK-এ ক্লিক করুন।
অ্যাডমিনিস্ট্রেটর দ্বারা ব্লক করা প্রোগ্রাম কীভাবে চালাবেন?
অ্যাডমিনিস্ট্রেটর দ্বারা ব্লক করা প্রোগ্রাম চালাতে, আপনাকে ফাইলটি আনব্লক করতে হবে। এখানে কীভাবে:
- আপনি যে ফাইলটি লঞ্চ করতে চাচ্ছেন সেটিতে ডান ক্লিক করুন।
- কনটেক্সট মেনু থেকে Properties সিলেক্ট করুন।
- General ট্যাবে স্যুইচ করুন।
- Security সেকশনের অধীনে, Unblock বক্সে টিক দিন।
- Apply > OK বাটনে ক্লিক করুন।
আশা করি এই পোস্ট আপনার জন্য উপকারী হবে!
সম্পর্কিত পড়ুন:
- উইন্ডোজে ব্যবহারকারীদের প্রোগ্রাম ইনস্টল করা থেকে বাধা দিন।
- উইন্ডোজে ব্যবহারকারীদের প্রোগ্রাম চালানো থেকে বাধা দিন
- শুধু নির্দিষ্ট উইন্ডোজ অ্যাপ্লিকেশন চালান
- Windows Program Blocker হলো একটি ফ্রি অ্যাপ বা অ্যাপ্লিকেশন ব্লকার সফ্টওয়্যার সফ্টওয়্যার চালানো থেকে ব্লক করতে
- উইন্ডোজে থার্ড-পার্টি অ্যাপ ইনস্টলেশন ব্লক কীভাবে করবেন।
