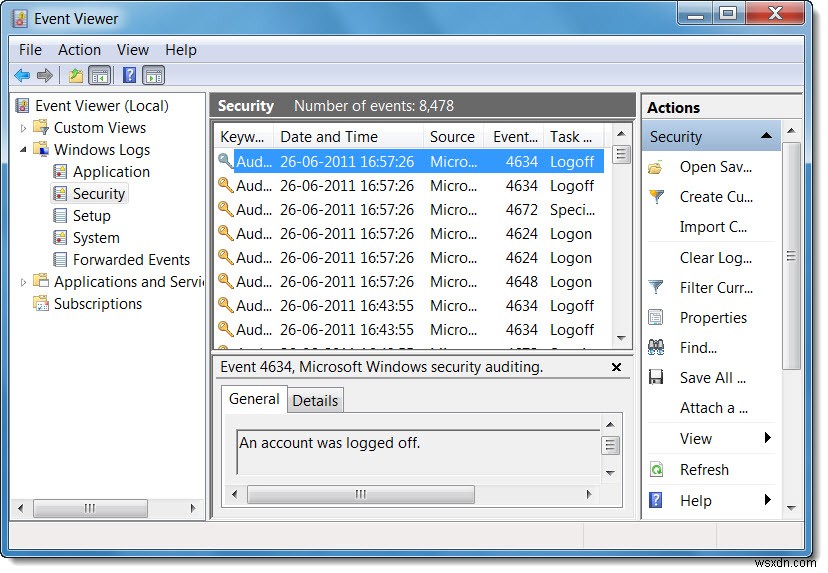
Group Policy আপনাকে আপনার উইন্ডোজ কম্পিউটারে পরিবর্তন অডিট বা মনিটর করতে দেয়। Group Policy ব্যবহার করে আপনি মনিটর করতে পারেন কে কখন লগইন করেছে, কে একটি ডকুমেন্ট খুলেছে, কে একটি নতুন ইউজার অ্যাকাউন্ট তৈরি করেছে, বা একটি সিকিউরিটি পলিসি পরিবর্তন করেছে।
গ্রুপ পলিসি ব্যবহার করে আপনার ডকুমেন্ট মনিটর করুন
এটি করতে, স্টার্ট সার্চে secpol.msc টাইপ করুন এবং এন্টার চাপুন Local Security Policy খোলার জন্য।
Security settings-এ বাম প্যানে, Local Policies এক্সপ্যান্ড করুন এবং Audit Policy নির্বাচন করুন।
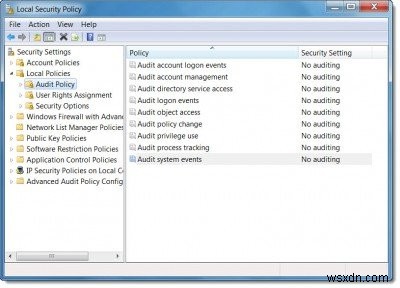
আপনি দেখতে পাচ্ছেন, আপনি অডিট করতে পারেন:
- Account logon events: অ্যাকাউন্ট লগঅন ইভেন্ট তৈরি হয় যখন একটি কম্পিউটার একটি অ্যাকাউন্টের ক্রেডেনশিয়াল যাচাই করে যার জন্য এটি_authoritative।
- Account management: কেউ অ্যাকাউন্ট নাম পরিবর্তন করেছে কিনা, অ্যাকাউন্ট সক্ষম/নিষ্ক্রিয় করা হয়েছে কিনা, অ্যাকাউন্ট তৈরি/ডিলিট করা হয়েছে কিনা, পাসওয়ার্ড পরিবর্তন করা হয়েছে কিনা, বা ইউজার গ্রুপ পরিবর্তন করা হয়েছে কিনা দেখতে দেয়।
- Directory service access: এটি মনিটর করুন কেউ একটি Active Directory অবজেক্ট অ্যাক্সেস করেছে কিনা যার নিজস্ব System Access Control List (SACL) আছে।
- Logon events: লগ অফ ইভেন্ট তৈরি হয় যখন একটি লগড-অন ইউজার অ্যাকাউন্টের লগঅন সেশন টার্মিনেট হয়।
- Object access: কেউ একটি ফাইল, ফোল্ডার, প্রিন্টার, রেজিস্ট্রি কি, বা অন্য অবজেক্ট ব্যবহার করেছে কিনা দেখতে দেয়।
- Policy change: লোকাল সিকিউরিটি পলিসিতে পরিবর্তন অডিট করে।
- Privilege use: কেউ কম্পিউটারে একটি টাস্ক পারফর্ম করেছে কিনা যেটি করার পারমিশন তাকে আছে তা মনিটর করতে দেয়।
- Process tracking: প্রোগ্রাম এক্টিভেশন বা প্রসেস এক্সিট এর মতো ইভেন্ট ট্র্যাক করুন।
- System events: কেউ কম্পিউটার শাটডাউন বা রিস্টার্ট করেছে কিনা, বা একটি প্রসেস বা প্রোগ্রাম এমন কিছু করার চেষ্টা করেছে কিনা যেটি করার পারমিশন তার নাই তা মনিটর করতে দেয়।
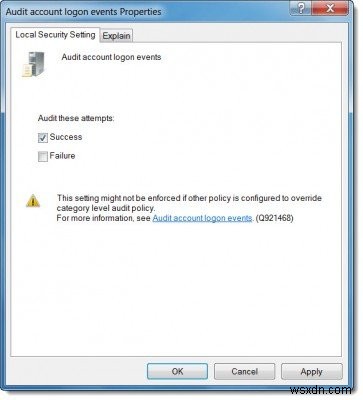
যেটি মনিটর করতে চান সেটিতে ডাবল-ক্লিক করুন এবং Success অপশন সিলেক্ট করুন। Apply ক্লিক করুন। প্রতিটি সম্পর্কে আরও জানতে Explain ট্যাবে ক্লিক করুন।
আপনার ডকুমেন্ট মনিটরিং সক্ষম করতে, ফাইলে ডান-ক্লিক করুন এবং Properties খুলুন।
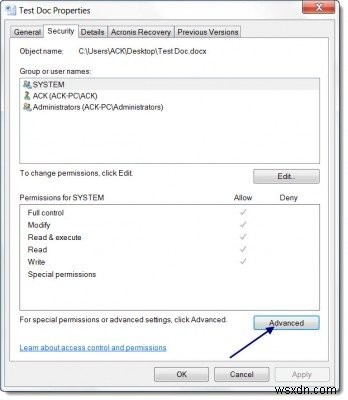
Security tab > Advanced > Auditing tab নির্বাচন করুন।
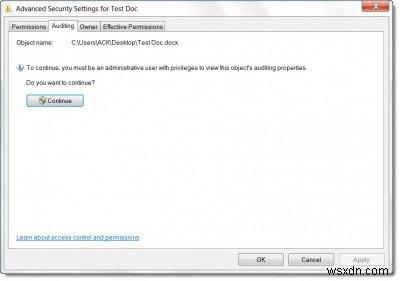
Continue ক্লিক করুন Advanced Security Settings বক্স খুলতে এবং Add-এ ক্লিক করুন।
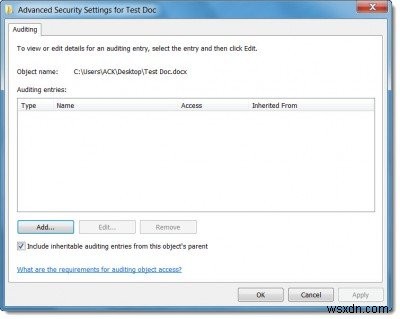
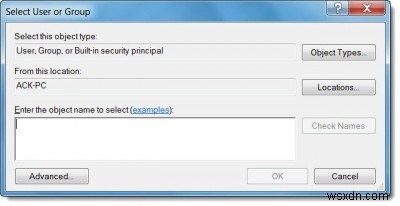
এখন, Enter the object name to select বক্সে, সেই ইউজার বা গ্রুপের নাম টাইপ করুন যার অ্যাকশন আপনি ট্র্যাক করতে চান, এবং তারপর চারটি খুলা ডায়ালগ বক্সে OK ক্লিক করুন।
যে যেকোনো অ্যাকশন অডিট করতে চান সেটির চেকবক্স সিলেক্ট করুন, এবং OK ক্লিক করুন। ফাইলগুলোর জন্য আপনি কী কী অডিট করতে পারেন এবং অডিটযোগ্য অ্যাকশনগুলো সম্পর্কে আরও জানতে মাইক্রোসফট দেখুন।
Audit Logs দেখতে, স্টার্ট সার্চে Event Viewer টাইপ করুন এবং এন্টার চাপুন।
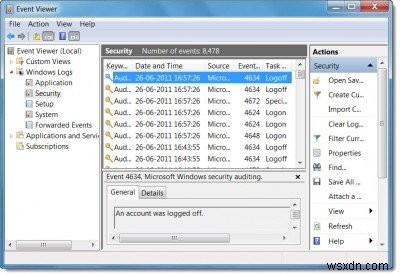
বাম প্যানে, Windows Logs-এ ডাবল-ক্লিক করুন, এবং Security-এ ক্লিক করুন। এরপর একটি ইভেন্টে ডাবল-ক্লিক করুন লগ ডিটেইলস দেখতে।
আশা করি এই পোস্ট আপনার কাজে লাগবে।