

যখন সিস্টেম ক্র্যাশ করে, ডাম্প ফাইল (.dmp) ব্যবহার করে আমরা সহজে বিশ্লেষণ করতে পারি কী কারণে সমস্যাটি হয়েছে। ডাম্প অ্যানালিসিস ব্যবহার করে এরর এবং ক্র্যাশ সমাধান করা যায়। উইন্ডোজ এরর রিপোর্টিং (WER), উইন্ডোজ ভিস্তা-এর পর থেকে চালু, ইউজার-মোড ডাম্প সংগ্রহ করার জন্য কাজ করে। কিন্তু এই সার্ভিস উইন্ডোজ ১১/১০/৮-এ ডিফল্টলি ইনেবল থাকে না, এবং একটি রেজিস্ট্রি ট্রিক ব্যবহার করে এটিকে সক্রিয় করা যায়।
উইন্ডোজ এরর রিপোর্টিং সার্ভিস ইনেবল করুন
এই আর্টিকেলে, আমি আপনাকে দেখাব কীভাবে উইন্ডোজ রেজিস্ট্রি ব্যবহার করে উইন্ডোজ এরর রিপোর্টিং সার্ভিস ইনেবল করবেন যাতে আপনি এক্সপ্লোরার-এর ভিতরে একটি ফোল্ডারে সহজে ডাম্প ফাইল সংগ্রহ করতে পারেন। দয়া করে নোট করুন যে যেসব অ্যাপ্লিকেশন তাদের নিজস্ব কাস্টম ক্র্যাশ রিপোর্টিং করে, যার মধ্যে .NET অ্যাপ্লিকেশন, সেগুলো এই ফিচার দ্বারা সাপোর্টেড নয়।
রেজিস্ট্রি এডিটর ব্যবহার করে ইউজার মোড ডাম্প সংগ্রহ
যেহেতু উইন্ডোজ এরর রিপোর্টিং ফিচারটি ডিফল্টলি ইনেবল থাকে না, আপনি নিচের রেজিস্ট্রি ট্রিক ব্যবহার করে এটিকে সক্রিয় করতে পারেন:
১. Windows Key + R কম্বিনেশন চাপুন, Run ডায়লগ বক্সে Regedt32.exe টাইপ করুন এবং এন্টার চাপুন রেজিস্ট্রি এডিটর খোলার জন্য।
২. নিচের পাথে নেভিগেট করুন:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\Windows Error Reporting\LocalDumps
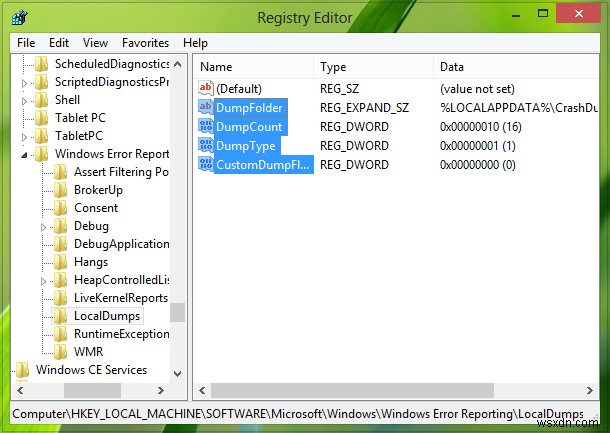
৩. এই লোকেশনের ডান প্যানেলে, আপনি WER কনফিগার করার জন্য বিভিন্ন ভ্যালু ডেটা তৈরি করতে পারেন। এখানে আপনি যে বিভিন্ন ডেটা তৈরি করতে পারেন:
A] DumpFolder – (তৈরি: Right click -> New -> Expandable String Value ব্যবহার করে)
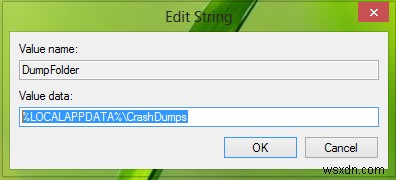
এই স্ট্রিং ভ্যালু ক্র্যাশ ডেটা একটি ফোল্ডারে সংগ্রহ করার লোকেশন হ্যান্ডেল করে। আপনি উপরে তৈরি স্ট্রিং-এ ডাবল ক্লিক করুন এর Value data মডিফাই করতে। ডিফল্ট Value data হওয়া উচিত %LOCALAPPDATA%\CrashDumps। ক্র্যাশের পর ডাম্প ফাইল খুঁজে পেতে, Windows Key + R চাপুন, %LOCALAPPDATA%\CrashDumps টাইপ করুন এবং ডাম্প ফাইলগুলো পান।
B]. DumpCount – {তৈরি: Right click -> New -> DWORD (32-bit) Value ব্যবহার করে}
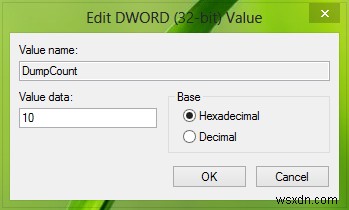
উপরে তৈরি DWORD রক্ষা করে কতগুলো ডাম্প ফাইল আগের ধাপে তৈরি করা লোকেশন에 সংরক্ষণ করা হবে। ডিফল্টলি এই সংখ্যা ১০। যেহেতু ফাইল সংখ্যা ১০-এর বেশি হয়, পুরনো ফাইলগুলো মুছে যাবে, এবং নতুন ফাইলগুলো তাদের জায়গা নেবে।
C] DumpType – {তৈরি: Right click -> New -> DWORD (32-bit) Value ব্যবহার করে}
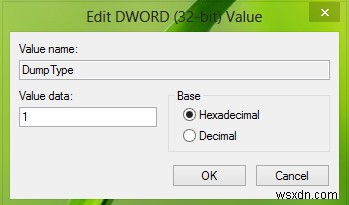
এই DWORD কনফিগার করা যায় ডাম্প ফাইল কাস্টম ডাম্প; মিনি ডাম্প; ফুল ডাম্প আপনার প্রয়োজন অনুযায়ী পেতে। Value Data 0, 1, 2 রেসপেক্টিভলি ব্যবহার করুন।
এভাবে আপনি সিস্টেম ক্র্যাশের জন্য ডাম্প ফাইল সংরক্ষণ করতে পারেন। আপনি যদি কোনো নির্দিষ্ট অ্যাপ্লিকেশনের জন্য ডাম্প ফাইল সংরক্ষণ করতে চান, তবে আপনাকে LocalDumps কী-র সাবকী তৈরি করতে হবে:
HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Windows Error Reporting\LocalDumps
উদাহরণস্বরূপ, আপনি যদি ImageReady-র জন্য ডাম্প ফাইল সংরক্ষণ করতে চান, যা Adobe Photoshop-এর একটি কম্পোনেন্ট অ্যাপ্লিকেশন, আপনি সাবকীর নাম ImageReady.exe রাখতে পারেন। তাহলে সাবকীটি লোকেট করা যায়:
HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\Windows Error Reporting\LocalDumps\ImageReady.exe.
তারপর আপনি স্টেপ ৩ পারফর্ম করতে পারেন এই সাবকীর জন্য খুবই স্পেসিফিকলি কী টাইপের ডেটা সংরক্ষণ করা হবে সেটি কনফিগার করতে। দয়া করে নোট করুন যে সাবকীর সেটিংস অর্থাৎ ImageReady.exe মেইন কীর সেটিংস অর্থাৎ LocalDumps-কে ওভাররাইড করে।
উইন্ডোজ এরর রিপোর্টিং সার্ভিস ডিজেবল করুন
উইন্ডোজ এরর রিপোর্টিং সার্ভিস ডিজেবল করতে, শুধু রেজিস্ট্রি কীটি ডিলিট করুন।
সবসময় সিস্টেম রিস্টোর পয়েন্ট তৈরি করুন প্রথমে।
আশা করি আর্টিকেলটি উপকারী ছিল!
