

ডিফল্টরূপে, Windows Firewall with Advanced Security নেটওয়ার্ক থেকে ICMP Echo Requests (Pings) ব্লক করে। এই পোস্টে আমরা দেখাব কীভাবে Pings (ICMP Echo requests) আপনার Windows Firewall-এ Command Prompt বা Windows Firewall with Advanced Security UI দিয়ে অনুমতি দিবেন।
ICMP এনাবল করা উচিত কিনা
অনেক নেটওয়ার্ক অ্যাডমিনিস্ট্রেটর Internet Control Message Protocol (ICMP)-কে সিকিউরিটি রিস্ক মনে করেন, এবং তাই সিকিউরিটি মেজার হিসেবে ফায়ারওয়ালে ICMP সবসময় ব্লক করা উচিত বলে মনে করেন। ICMP-র সাথে কিছু সিকিউরিটি ইশু জড়িত থাকলেও, এবং শুধু সেই কারণেই ICMP ব্লক করা উচিত; এটা সব ICMP ট্রাফিক ব্লক করার কারণ নয়!
কোন ICMP টাইপগুলো অনুমতি দিতে হয়
Type 3 এবং Type 4 বাদ দিয়ে—এই দুটি একমাত্র এসেনশিয়াল ICMP ট্রাফিক যা আপনার উইন্ডোজ ১০/১১ পিসির ফায়ারওয়ালে ইন ও আউট অনুমতি দিতে হয়, বাকি সব অপশনাল বা ব্লক করা উচিত। মনে রাখবেন, পিং রিকোয়েস্ট পাঠাতে হলে টাইপ ৮ আউট এবং টাইপ ০ ইন অনুমতি দিতে হয়।
উইন্ডোজ ফায়ারওয়ালে পিং (ICMP Echo Requests) অনুমতি দিন
সাধারণত ping কমান্ড অন্যান্য নেটওয়ার্ক টুলসের মত কাজ করে—স্পেশাল প্যাকেট যানাতে যেটাকে Internet Control Message Protocol (ICMP) Echo Requests বলে, একটি টার্গেট ডিভাইসে পাঠায়, এবং তারপর সেই রিসিভিং ডিভাইস রেসপন্স দিয়ে ICMP Echo Reply প্যাকেট ফেরত পাঠায়। পিং করার এই অ্যাকশন, নেটওয়ার্ক-কানেক্টেড ডিভাইস এক্টিভ কিনা টেস্ট করার পাশাপাশি রেসপন্স টাইম মাপে এবং রেজাল্ট আউটপুট করে।
আমরা উইন্ডোজ ১০ বা উইন্ডোজ ১১ পিসিতে দুটি পদ্ধতিতে আপনার ফায়ারওয়ালের মাধ্যমে Pings (ICMP Echo Requests) অনুমতি দিতে পারি। নিচের মেথডগুলো অনুসরণ করুন।
নোট: আপনার সিস্টেমে যদি থার্ড-পার্টি সিকিউরিটি সফটওয়্যার থাকে যার নিজস্ব ফায়ারওয়াল, বা অন্য কোনো ডেডিকেটেড থার্ড-পার্টি ফায়ারওয়াল প্রোগ্রাম ইনস্টল থাকে, তবে আপনাকে সেই ফায়ারওয়ালে পোর্ট খোলতে হবে, বিল্ট-ইন উইন্ডোজ ফায়ারওয়ালে নয়।
১. Windows Firewall with Advanced Security UI দিয়ে পিং অনুমতি দিন
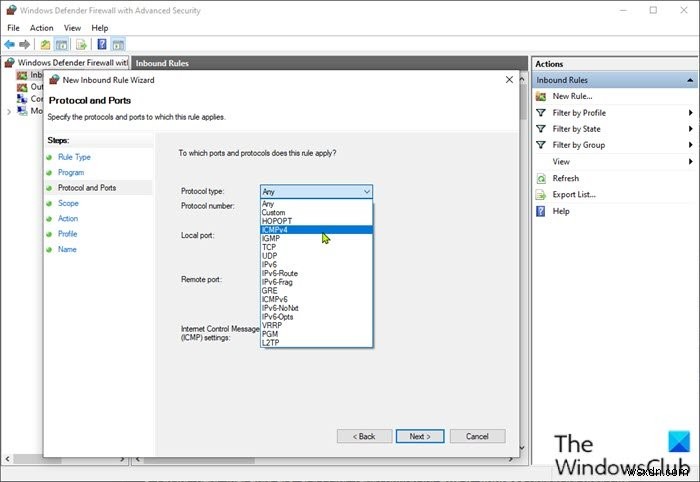
Windows Firewall with Advanced Security ইউআই দিয়ে উইন্ডোজ পিসিতে ফায়ারওয়ালের মাধ্যমে Pings (ICMP Echo Requests) অনুমতি দিতে:
- Start-এ ক্লিক করুন বা কীবোর্ডের Windows কী চাপুন।
- windows firewall টাইপ করুন, এবং সার্চ রেজাল্টের শীর্ষ থেকে Windows Defender Firewall সিলেক্ট করুন।
- কন্ট্রোল প্যানেল উইন্ডোর বাম পাশে Advanced settings লিংকে ক্লিক করুন।
- বাম প্যানেলে Inbound Rules-এ রাইট-ক্লিক করে New Rule বেছে নিন।
- New Inbound Rule উইন্ডোতে Custom সিলেক্ট করুন।
- Next ক্লিক করুন।
- Does this rule apply to all programs or specific programs? পেজে, All programs রেডিও বাটন সিলেক্ট করা আছে নিশ্চিত করুন।
- Next ক্লিক করুন।
- To which ports and protocol does this rule apply? পেজে, Protocol type ড্রপ-ডাউনে ক্লিক করুন, এবং ICMPv4 সিলেক্ট করুন।
- Customize বাটনে ক্লিক করুন।
- Customize ICMP Settings উইন্ডোতে, Specific ICMP types অপশন সিলেক্ট করুন।
- ICMP টাইপের লিস্টে, Echo Request এনাবল করুন।
- OK ক্লিক করুন।
- আরেকবার To which ports and protocol does this rule apply? পেজে, Next ক্লিক করুন।
- যে পেজ আসবে, সেখানে Which local IP addresses does this rule apply to? এবং Which remote IP addresses does this rule apply to? সেকশনের অধীনে Any IP address রেডিও বাটন সিলেক্ট করুন।
আপনি চাইলে নির্দিষ্ট IP অ্যাড্রেস কনফিগার করতে পারেন যেগুলোর পিং রিকোয়েস্টে আপনার পিসি রেসপন্ড করবে। বাকি পিং রিকোয়েস্ট ইগনোর হবে।
- What action should be taken when a connection matches the specified conditions? পেজে, Allow the connection অপশন রেডিও বাটন সিলেক্ট করা আছে নিশ্চিত করুন।
- Next ক্লিক করুন।
- When does this rule apply পেজে, আপনার প্রয়োজন অনুযায়ী উপলব্ধ অপশনগুলো চেক/আনচেক করুন।
- Next ক্লিক করুন।
- শেষ স্ক্রিনে আপনার নতুন রুলের একটি নাম দিন, এবং ঐচ্ছিকভাবে একটি ডেসক্রিপশন দিন। রুলের নামে ICMPv4 যোগ করা সুপারিশ করা হয় যাতে ICMPv6 রুল থেকে আলাদা করা যায়।
- Finish বাটনে ক্লিক করুন।
এখন ICMPv6 রুল তৈরি করতে উপরের ধাপগুলো পুনরাবৃত্তি করুন, কিন্তু To which ports and protocol does this rule apply? পেজে Protocol type ড্রপ-ডাউনে ক্লিক করুন এবং ICMPv6 সিলেক্ট করুন।
- হলে Windows Defender Firewall বন্ধ করুন।
যদি কোনো সময় রুলটি ডিজেবল করতে চান, তবে Windows Firewall with Advanced Security Control Panel খুলুন, বাম পাশে Inbound Rules সিলেক্ট করুন, মাঝপথে তৈরি করা রুলগুলো খুঁজুন, রুলে রাইট-ক্লিক করে Disable বেছে নিন। এই রুলগুলো ডিলিটও করা যায়—কিন্তু শুধু ডিজেবল করা ভালো, যাতে রিক্রিয়েট না করেই সহজে আবার এনাবল করা যায়।
২. Command Prompt দিয়ে পিং অনুমতি দিন
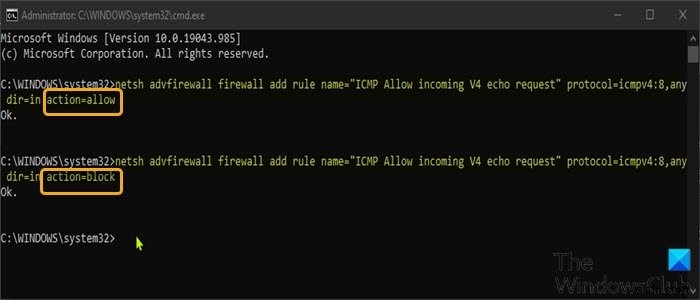
উইন্ডোজ ১১/১০-এ পিং রিকোয়েস্টের জন্য এক্সসেপশন তৈরি করার এটি সবচেয়ে দ্রুত পদ্ধতি।
Command Prompt দিয়ে উইন্ডোজ পিসিতে ফায়ারওয়ালের মাধ্যমে Pings (ICMP Echo Requests) অনুমতি দিতে:
- Windows key + R চাপুন Run ডায়লগ বালাতে।
- Run ডায়লগ বক্সে cmd টাইপ করুন এবং তারপর CTRL + SHIFT + ENTER চাপুন অ্যাডমিন/এলিভেটেড মোডে Command Prompt খুলতে।
- কমান্ড প্রম্পট উইন্ডোতে নিচের কমান্ড টাইপ বা কপি-পেস্ট করে Enter চাপুন ICMPv4 এক্সসেপশন তৈরি করতে।
netsh advfirewall firewall add rule name="ICMP Allow incoming V4 echo request" protocol=icmpv4:8,any dir=in action=allow
- ICMPv6 এক্সসেপশন তৈরি করতে, নিচের কমান্ড চালান:
netsh advfirewall firewall add rule name="ICMP Allow incoming V6 echo request" protocol=icmpv6:8,any dir=in action=allow
পরিবর্তনগুলো সিস্টেম রিবুট ছাড়া hemenই ইফেক্টিভ হয়।
- ICMPv4 এক্সসেপশনের জন্য পিং রিকোয়েস্ট ডিজেবল করতে, নিচের কমান্ড চালান:
netsh advfirewall firewall add rule name="ICMP Allow incoming V4 echo request" protocol=icmpv4:8,any dir=in action=block
- ICMPv6 এক্সসেপশনের জন্য পিং রিকোয়েস্ট ডিজেবল করতে, নিচের কমান্ড চালান:
netsh advfirewall firewall add rule name="ICMP Allow incoming V6 echo request" protocol=icmpv6:8,any dir=in action=block
যদি কোনো সময় রুল ডিজেবল করতে চান কিন্তু রুলের নাম ভুলে গেছেন, তবে নিচের কমান্ড চালিয়ে সকল রুলের লিস্ট দেখুন:
netsh advfirewall firewall show rule name=all
উইন্ডোজ ফায়ারওয়ালে পিং (ICMP Echo Requests) অনুমতি দেওয়ার পদ্ধতি এটুকুই!
ICMP আট্যাক কী?
ICMP আট্যাক (যা Ping flood attack-ও বলা হয়), একটি সাধারণ Denial-of-Service (DoS) আট্যাক যেখানে একজন হুমকির অভিনেতা দুর্নীতিপূর্ণভাবে একটি টার্গেট ডিভাইসকে ICMP echo-requests (pings) দিয়ে অভিভূত করার চেষ্টা করে।
