

আপনি নেটওয়ার্ক ইঞ্জিনিয়ার হউক বা সাধারণ ব্যবহারকারী, ভার্চুয়াল পোর্ট খুঁজে বের করা, খোলা বা ব্লক করার প্রয়োজন হতে পারে—যেমন কোনো অ্যাপ্লিকেশনের জন্য TCP বা UDP পোর্ট। ভার্চুয়াল পোর্টগুলো আপনাকে নেটওয়ার্ক হার্ডওয়্যার ও সফ্টওয়্যারকে তথ্য ট্রাফিকের দিক থেকে পরিচালনা করতে সাহায্য করে। সহজ ভাষায়, ভার্চুয়াল পোর্ট নির্দিষ্ট ট্রাফিকের জন্য সমর্পিত লেনের মতো কাজ করে—যেমন ওয়েবসাইট ট্রাফিক, ইমেল গ্রহণ, ফাইল ট্রান্সফার ইত্যাদি।
TCP এবং UDP পোর্টের ধরন
প্রথামত দুটি ধরনের ভার্চুয়াল পোর্ট রয়েছে: TCP এবং UDP। TCP-এর পূর্ণরূপ Transmission Control Protocol (ট্রান্সমিশন কন্ট্রোল প্রোটোকল) এবং UDP-এর পূর্ণরূপ User Datagram Protocol (ইউজার ডেটাগ্রাম প্রোটোকল)। তথ্য ট্রাফিক হ্যান্ডলিং-এ TCP এবং UDP পোর্ট ভিন্ন নেটওয়ার্ক প্রোটোকল ব্যবহার করে। নেটওয়ার্ক প্রোটোকল আসলে নির্দিষ্ট তথ্য কীভাবে পাঠানো ও গ্রহণ করা উচিত তার নিয়মাবলি। কিন্তু TCP বা UDP পোর্টের ভিত্তি হলো IP, অর্থাৎ Internet Protocol (ইন্টারনেট প্রোটোকল)।
TCP পোর্ট কীভাবে কাজ করে?
TCP পোর্ট প্রেরক ও গ্রহীতার মেশিনের মধ্যে সংযোগ স্থাপন করতে হয়। এটি ফোন কল করার মতো। একবার সংযোগ স্থাপন হলে, তথ্য দ্বিপক্ষীয়ভাবে প্রেরণ করা যায়, যতক্ষণ না বাহ্যিকভাবে সংযোগ বিচ্ছিন্ন করা হয়।
ট্রান্সপোর্ট লেয়ারের সবচেয়ে জটিল প্রোটোকল হলেও, ত্রুটিহীন তথ্য গ্রহণের ক্ষেত্রে TCP সবচেয়ে বিশ্বস্ত প্রোটোকল। প্রোটোকলটি নিশ্চিত করে যে গন্তব্য মেশিন ডেটাগ্রাম গ্রহণের স্বীকৃতি দিয়েছে, তারপরই তথ্য প্রেরণ করে। এই কারণে TCP, UDP-র চেয়ে বেশি ব্যবহৃত হয়।
UDP পোর্ট কীভাবে কাজ করে?
অন্যদিকে, UDP পোর্টে প্রেরক ও গ্রহীতার মধ্যে সংযোগ স্থাপন করার প্রয়োজন নেই। কিন্তু TCP-র বিপরীতে, UDP পোর্টের মাধ্যমে প্রেরিত তথ্য গ্রহীতা পর্যন্ত পৌঁছাতে পারে না। এটি চিঠি পাঠানোর মতো—প্রাপক চিঠিটি পেয়েছে কিনা তা নিশ্চিত নেই। এই 이유로 ব্রডকাস্ট হওয়া তথ্য UDP পোর্টের মাধ্যমে পাঠানো হয়। নির্দিষ্ট UDP পোর্টে টিউন করা বা শোনা ব্যবহারকারী তথ্য গ্রহণ করতে পারে।
UDP-এর লেটেন্সি কম এবং এটি স্থির তথ্য প্রবাহ অফার করে। তাই স্ট্রিমিং ব্রডকাস্ট, অনলাইন ভিডিও গেম এবং ভয়েস-ওভার-আইপি (VoIP) স্ট্রিমিং-এর জন্য UDP আদর্শ পছন্দ। ফলস্বরূপ, UDP পোর্ট শুধু তখন ব্যবহৃত হয় যখন তথ্য প্রেরণ सम्बन्धে নির্দিষ্ট প্রয়োজনীয়তা থাকে।
সঠিক পোর্ট চিহ্নিত করা
যেকোনো পিসিতে ০ থেকে ৬৫৫৩৫ পর্যন্ত অনেক ভার্চুয়াল পোর্ট থাকে। কিন্তু প্রতিটি পোর্টের একটি নির্দিষ্ট মানদণ্ড আছে এবং সেটি নির্দিষ্ট অ্যাপ্লিকেশনের জন্য সমর্পিত। নিচে কিছু সাধারণ পোর্টের তালিকা দেওয়া হলো:
- ২০ (TCP): FTP (ফাইল ট্রান্সফার প্রোটোকল)
- ২২ (TCP): সিকিউর শেল (SSH)
- ২৫ (TCP): সিম্পল মেইল ট্রান্সফার প্রোটোকল (SMTP)
- ৫৩ (TCP ও UDP): ডোমেইন নেম সিস্টেম (DNS)
- ৮০ (TCP): হাইপারটেক্সট ট্রান্সফার প্রোটোকল (HTTP)
- ১১০ (TCP): পোস্ট অফিস প্রোটোকল (POP3)
- ১৪৩ (TCP): ইন্টারনেট মেসেজ অ্যাকসেস প্রোটোকল (IMAP)
- ৪৪৩ (TCP): HTTP সিকিউর (HTTPS)
আপনার উইন্ডোজ পিসিতে কোন পোর্ট খোলা বা বন্ধ আছে তা যাচাই করা সম্ভব। যদি আপনি কোনো নির্দিষ্ট TCP বা UDP পোর্ট ব্লক বা খোলা করতে চান, তবে নিচের ধাপগুলো অনুসরণ করুন।
খোলা TCP বা UDP পোর্ট খুঁজে বের করা
Start Menu খুলুন (উইন্ডোজ ১০-এ উইন্ডোজ বাটন চাপুন) এবং CMD টাইপ করুন। এখন Run as Administrator অপশনে ক্লিক করুন।
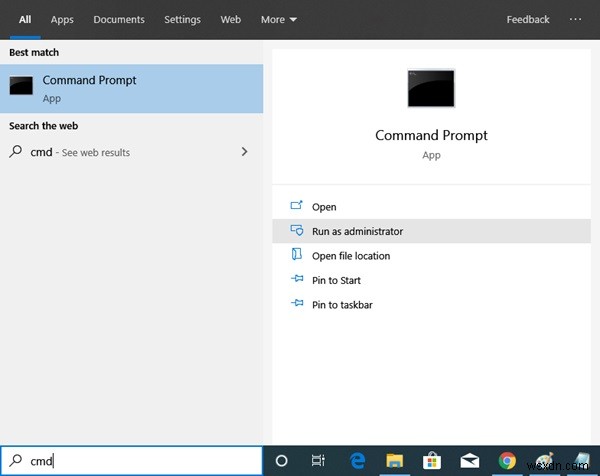
কমান্ড প্রম্পট উইন্ডো খুললে Netstat -ab টাইপ করে Enter চাপুন। IP ঠিকানা এবং অন্যান্য বিবরণসহ TCP ও UDP পোর্টের তালিকা প্রদর্শিত হবে।
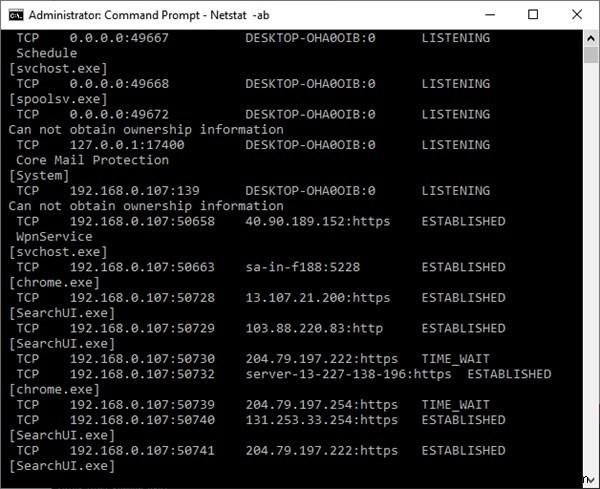
তালিকা সম্পূর্ণ হওয়া পর্যন্ত অপেক্ষা করুন। সম্পূর্ণ হলে CTRL+C এবং CTRL+V চাপে তথ্যগুলো Notepad বা অন্য কোনো টেক্সট এডিটরে কপি-পেস্ট করুন। উপরের ছবিতে ব্র্যাকেটের ভেতরের তথ্য খোলা TCP বা UDP পোর্ট ব্যবহারকারী প্রোগ্রামের নাম নির্দেশ করে। প্রোটোকল নামের পাশে IP ঠিকানা এবং কলন (:) এর পরের নম্বরটি পোর্ট নম্বর। উদাহরণস্বরূপ, 192.168.0.107:50741-এ 192.168.0.107 হলো IP ঠিকানা এবং 50741 হলো পোর্ট নম্বর।
আরও পড়ুন: খোলা পোর্টগুলো কীভাবে চেক করবেন?
ব্লক করা TCP বা UDP পোর্ট খুঁজে বের করা
উইন্ডোজ ফায়ারয়াল দ্বারা কোন পোর্টগুলো ব্লক করা আছে তা জানতে নিচের ধাপগুলো অনুসরণ করুন।
প্রথম ধাপ খোলা পোর্ট খুঁজে বের করার মতোই। Start Menu খুলুন, CMD টাইপ করে Run as Administrator ক্লিক করুন।
কমান্ড প্রম্পটে নিচের কমান্ডটি টাইপ করুন: netsh firewall show state
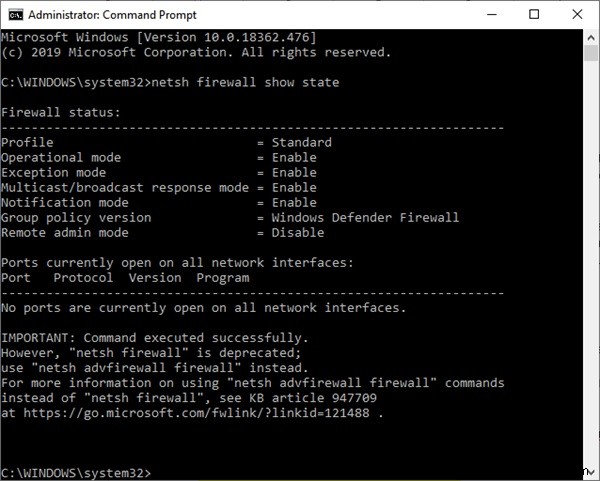
কিছু পোর্ট রাউটার বা ISP দ্বারা ব্লক করা থাকতে পারে, সেগুলো উপরের তালিকায় নাও থাকতে পারে। সেগুলো খুঁজে বের করতে নিচের কমান্ডটি টাইপ করুন: netstat -ano | findstr -i SYN_SENT
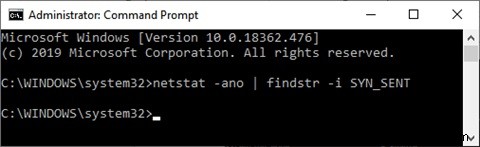
যদি এই কমান্ড কোনো তালিকা রিটার্ন না করে, মানে রাউটার বা ISP দ্বারা কোনো পোর্ট ব্লক করা নেই।
TCP বা UDP পোর্ট খোলা বা ব্লক করার পদ্ধতি
এখন আপনি আপনার উইন্ডোজ পিসির TCP এবং UDP পোর্ট চিহ্নিত করেছেন, সবচেয়ে গুরুত্বপূর্ণ অংশটি আসছে।
প্রথমে, কোনো অ্যাপ্লিকেশন সুারুভাবে চালানোর জন্য পোর্ট খোলা দরকার হতে পারে। আবার, ব্যবহৃত না হলে কিছু পোর্ট হুমকির গেটওয়ে রূপ নিতে পারে, তাই সেগুলো ফায়ারয়াল দ্বারা ব্লক করা থাকে।
TCP বা UDP পোর্ট খোলা বা ব্লক করতে নিচের ধাপগুলো অনুসরণ করুন:
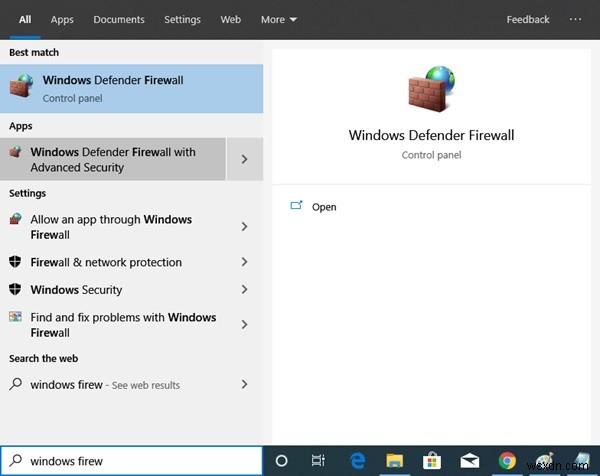
- Windows-কী চাপে Start Menu খুলুন। Windows Defender Firewall টাইপ করুন এবং ফলাফল থেকে Windows Defender Firewall with Advanced Security নির্বাচন করুন।
- নিচের ছবির মতো উইন্ডো খুলবে।
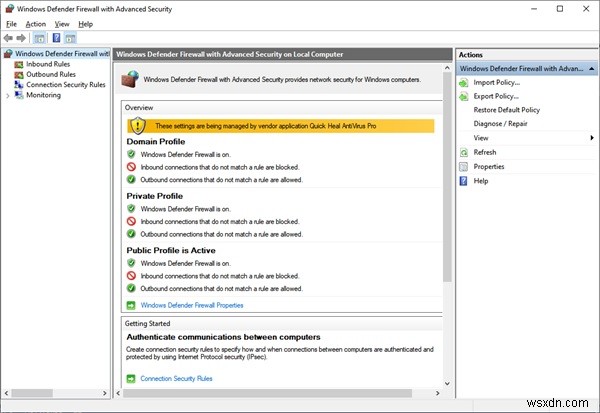
- বাম পাশের মেনু থেকে Inbound Rules ট্যাবে ক্লিক করুন।
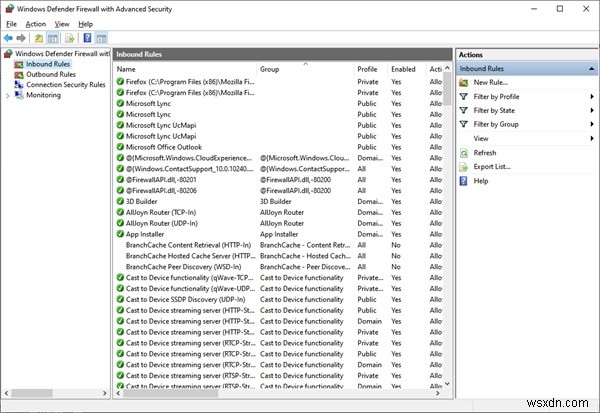
- ডান পাশের Actions প্যানেল থেকে New Rule… ট্যাবে ক্লিক করুন। খুলা উইন্ডোতে Port রেডিও বাটন নির্বাচন করে Next ক্লিক করুন।
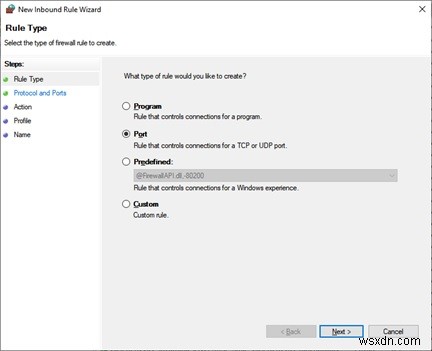
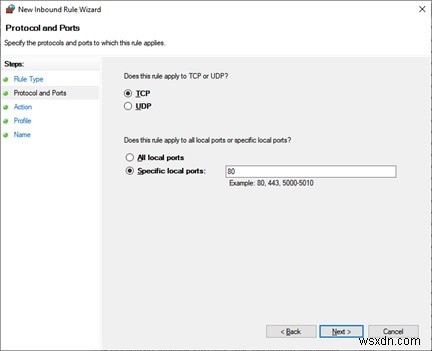
- New Inbound Rule Wizard উইন্ডোতে পোর্টের ধরন (TCP/UDP) নির্বাচন করুন। সব পোর্ট নাকি নির্দিষ্ট লোকাল পোর্ট খোলা/ব্লক করবেন তা নির্বাচন করুন। পোর্ট নম্বর বা রেঞ্জ নির্দিষ্ট করে Next ক্লিক করুন।
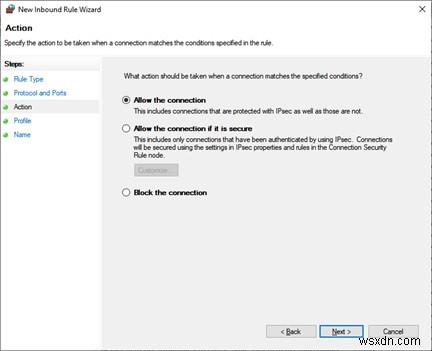
- পরবর্তী উইন্ডোতে পোর্ট খোলার জন্য Allow the connection বা Allow the connection if it is secure রেডিও বাটন নির্বাচন করুন। ব্লক করার জন্য Block the connection নির্বাচন করুন।
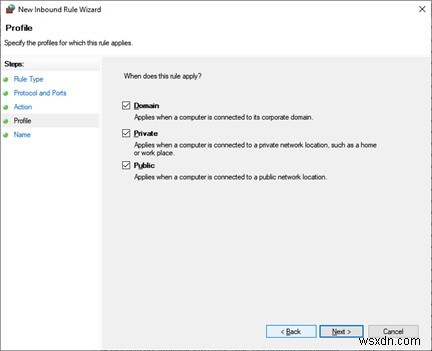
- নियमটি Domain, Private, Public নাকি সব/network profile-এ প্রয়োগ্য হবে তা নির্বাচন করে Next ক্লিক করুন।
- নতুন Inbound Rule-এর জন্য Name দিন। Description সেকশনে কোন পোর্ট খোলা বা ব্লক করা হয়েছে তা লিখতে পারেন।
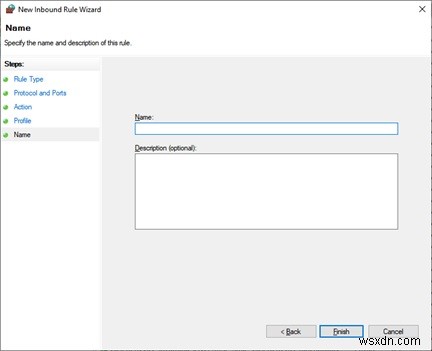
- Finish ক্লিক করে নতুন Inbound Rule তৈরি করুন।
দ্রষ্টব্য: কখনো কখনো পোর্ট ব্লক করার পর অ্যাপ্লিকেশনগুলো সঠিকভাবে কাজ নাও করতে পারে। কিছু রিসোর্সের সাথে সংযোগে সমস্যা হতে পারে। এর মানে ব্লক করা পোর্টটি খোলা থাকতে ছিল। আপনি যেকোনো সময় একই প্রক্রিয়ায় পোর্ট ব্লকিং বাতিল করতে পারেন।
পরবর্তী আর্টিকেল: PortExpert-এ উইন্ডোজে TCP, UDP কমিউনিকেশন মনিটর করার পদ্ধতি।
