

ওয়েবে একটি সাধারণ মিথ্যা প্রচলিত: যতক্ষণ একটি ফাইলে EXE (".exe") এক্সটেনশন নেই, ততক্ষণ আপনি সেকেন্ড লুক ছাড়া এটি খুলতে পারেন। এই যুক্তিতে একটি বড় ত্রুটি রয়েছে এবং ফাইল খোলা প্রোগ্রামের আচরণকে হিসাবে নেয় না। আমরা এখন কিছু ভিন্ন ফাইল টাইপ দেখব যেখানে ভাইরাস থাকতে পারে এবং সেগুলো বিস্তারিত আলোচনা করব।
নন-EXE ভাইরাস কীভাবে কাজ করে
প্রথমে, একটি ফাইলের EXE এক্সটেনশন থাকতে হয় না এক্সিকিউট হওয়ার জন্য। স্ক্রিনসেভার (SCR) এবং ব্যাচ (BAT) ফাইল এর ভালো উদাহরণ, এবং আপনি আজও এই এক্সটেনশনে অনেক ভাইরাস পাবেন।
এক্সিকিউটেবল ফাইলের বাশ কোনো ভাইরাস প্রোগ্রামকে ম্যানিপুলেট করতে পারে যেটি ফাইলটি খোলে, যেমন ম্যালিশিয়াস উইন্ডোজ হেল্প (CHM) ফাইল। একটি CHM ভাইরাস উইন্ডোজ হেল্প প্রোগ্রাম খুলবে এবং এর কিছু ফিচার ব্যবহার করে আপনার কম্পিউটারকে ক্ষতি পৌঁছাবে। প্রোগ্রাম কতটুকু জটিল তার উপর নির্ভর করে, একটি ভাইরাস আপনার কম্পিউটার থেকে তথ্য সংগ্রহ করে কোনো চিহ্ন ছাড়া পাঠাতে পারে। প্রতিটি ভাইরাসকে উইন্ডোজ অ্যাপ্লিকেশন প্রোগ্রামিং ইন্টারফেস (API)-এ কিছু ফর্মের এক্সেস দরকার। কিছু প্রোগ্রাম কিছু লেভেলের এক্সেস দেয় (যেমন মাইক্রোসফ্ট ওয়ার্ড) এবং আপনার কম্পিউটারকে বড় ঝুঁকিতে ফেলতে পারে।
১. ওয়ার্ড ম্যাক্রো ভাইরাস
সাধারণ ভাইরাসের সবচেয়ে সাধারণ টাইপের একটি হল মাইক্রোসফ্ট ওয়ার্ড ম্যাক্রো ভাইরাস। এটা এত বড় হয়ে উঠেছে যে মাইক্রোসফ্ট নিজের সাইটে এর সম্পর্কে সতর্কতা জানিয়েছে। সবচেয়ে বড় আক্রমণ একটা ম্যাক্রো ভাইরাস থেকে হয়েছিল যাকে W97M/Melissa.A নামে জানা যায়। এই নির্দিষ্ট ভাইরাস একটি ইমেইল দিয়ে আপনাকে একটি ওয়ার্ড ডকুমেন্ট আট্যাচমেন্ট পাঠাতে। একবার মাইক্রোসফ্ট ওয়ার্ড ৯৭/২০০০-এ ভাইরাস এক্সিকিউট হলে, এটি প্রথমে আপনার কম্পিউটার থেকে আপনার সব ইমেইল কন্ট্যাক্টে নিজেকে পাঠাবে। তারপর, ভাইরাস আপনার নরমাল টেমপ্লেটে (normal.dot) নিজেকে লিখে ফেলবে যাতে ওয়ার্ড-এ আপনি যেকোনো ডকুমেন্ট শুরু করুন সেটি ইনফেক্টেড হয়। যদিও অধিকাংশ ভাইরাস খুঁটিনাটি, এই নির্দিষ্ট ম্যাক্রো ভাইরাস খুব ছোট হুমকি প্রদান করত। ভাইরাসের অন্য একটি ভেরিয়েন্ট (Melissa.V) এক্সেল ডকুমেন্ট ধ্বংস করত সেগুলো খুঁজে বের করে।
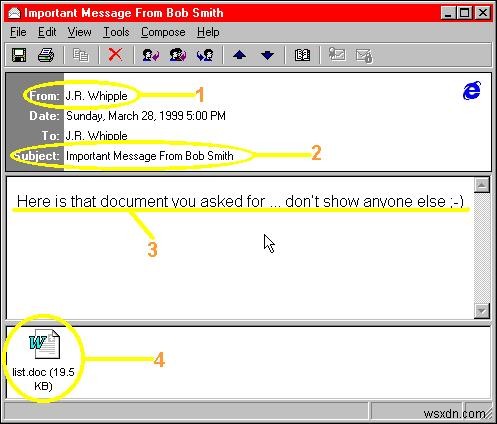
এই রকম ভাইরাস থেকে নিজেকে রক্ষা করতে, ম্যাক্রো ডিজেবল করা বুদ্ধিমানের কাজ। MS ওয়ার্ড-এর লেটেস্ট ভার্সনগুলো ইতিমধ্যে এটি করে থাকে এবং এমন ডকুমেন্ট খোলার সময় জিজ্ঞেস করে কি আপনি ম্যাক্রো এনেবল করতে চান। তবে এই ভাইরাসগুলোর হুমকি কম দেখাবেন না।
২. পিডিএফ ভাইরাস
২০০১ সালে, পিডিএফ ফাইলের ভিতরে লুকানো একটি নতুন ধরনের ভাইরাস আবিষ্কৃত হয়েছিল। অ্যাডোবির রিডার অ্যাপ্লিকেশন পিডিএফ-কে এমবেডেড এক্সিকিউটেবল ফাইল চালাতে দেয়, অর্থাৎ এতে বিশাল সম্ভাবনা রয়েছে। ক্ষতির দৃষ্টিতে, এই ধরনের ভাইরাস আপনার সিস্টেম (এবং গোপনীয়তা) টুকরো টুকরো করতে পারে। পিডিএফ ভাইরাসের অন্য একটি টাইপ এমবেডেড স্ক্রিপ্ট চালিয়ে, যা আপনার সিস্টেমে বড় ক্ষতি করতে পারে।
একটি এমন ভাইরাস, যাকে শুধু "Peachy" নামে জানা যায়, আপনাকে একটি গেম দিয়ে বিনোদন দিত এবং আপনি জিতলে একটি VBScript ফাইল চালাত। পিডিএফ ডকুমেন্ট তারপর নিজের কপি আপনার আউটলুক কন্ট্যাক্টে পাঠাত।
এই ভাইরাসগুলোর হুমকি ২০০২ সালে আউটলুক আপগ্রেডের মাধ্যমে কমিয়ে আনা হয়েছে যা এক্সটার্নাল আটেম্পট ডিটেক্ট করত কন্ট্যাক্ট লিস্ট পেতে। প্রোগ্রাম সতর্ক করবে যখন অন্য কোনো সোর্স ইমেইল অ্যাড্রেস পেতে চেষ্টা করবে। পিডিএফ ভাইরাসের বিরুদ্ধে সুরক্ষার সেরা উপায় হল সেগুলো যাচাই করা (যেমন ভাইরাসটোটাল-এ আপলোড করে) এবং আউটলুক-এর সতর্কতা মানা যাতে অনধিকার স্ক্রিপ্ট এর কন্ট্যাক্ট লিস্ট এক্সেস না করতে পারে।
হুমকি തുടরে যাচ্ছে
প্রযুক্তি দ্রুত এডভান্স করছে। যদিও পিডিএফ এবং ওয়ার্ড ম্যাক্রো ভাইরাস আগের মতো হুমকিনাক নন, তবুও আপনি চেনের শ্বাস নিতে পারবেন না। অন্য ভাইরাস সেটির জায়গা নেবে। সেরা কাজ হল ইমেইলে পাঠানো ফাইল খোলার সময় কিছু সতর্কতা অবলম্বন করা। আপনার কোনো প্রশ্ন থাকলে কমেন্ট সেকশনে জানান!
