

Symantec-এর সাম্প্রতিক হোয়াইট-পেপার রিপোর্ট করে ২০০৯-এ পর্যবেক্ষিত টপ ওয়েব-বেসড আটাকগুলো প্রধানত ইন্টারনেট এক্সপ্লোরার এবং PDF ফাইল প্রসেস করার অ্যাপ্লিকেশনগুলোর ঝুঁকিতে লক্ষ্য ছিল। ফাঁস ৪৯% ওয়েব আটাক (২০০৮-এ ১১% থেকে বেড়ে) একটি নিরপেক্ষ দৃষ্টिगত PDF ফাইলে ম্যালিশিয়াস কোড ইনজেক্ট করার উপর ভিত্তি করছিল। এই নতুন টাইপের এক্সপ্লয়াইট একটি সিম্পল ডায়লগ দেখাবে, যেন এনক্রিপ্টেড কন্টেন্ট দেখার জন্য নিরপেক্ষভাবে ইনেবল করছে। "Accept"-এ ক্লিক করলে ম্যালওয়্যার আপনার কম্পিউটারে লঞ্চ ও ইনস্টল হবে। এই এক্সপ্লয়াইটের সত্যিকারের chếtু চাপ হলে এটি নিজে PDF ফাইলে এম্বেডেড থাকে, তাই এটি সব PDF রিডারকে প্রভাবিত করে।
তাই, আপনার PDF রিডার ম্যালিশিয়াস কোড লঞ্চ করার থেকে সিকিউর করা এখন একদম অপরিহার্য।
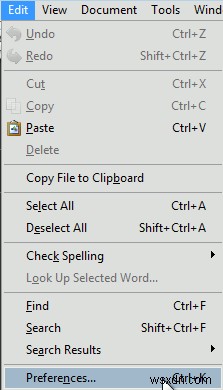
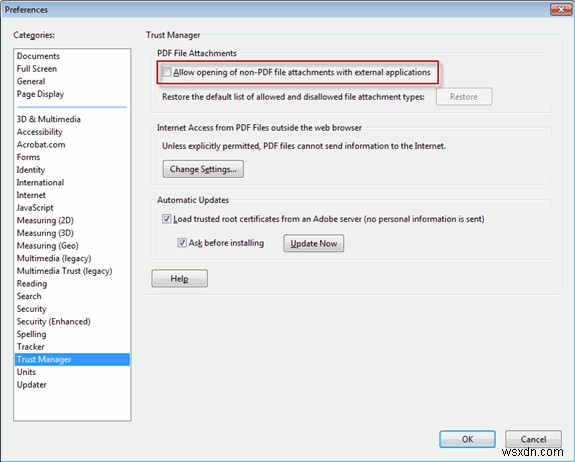
আপনি যদি লেটেস্ট Adobe Reader ব্যবহার করেন, তবে Edit -> Preferences -> Trust Manager-এ যান এবং "Allow opening of non-PDF file attachments with external applications" আনচেক করুন যাতে আপনি প্রোটেক্টেড থাকেন।
আপনি যদি আরও লাইটওয়েট অ্যাল্টার্নেটিভ Foxit PDF Reader ব্যবহার করেন, তবে পদ্ধতিটি একই। Foxit-এ যখন আপনি এক্সটার্নাল লিংকে ক্লিক করবেন, তখন নিচের ডায়লগ দেখবেন:
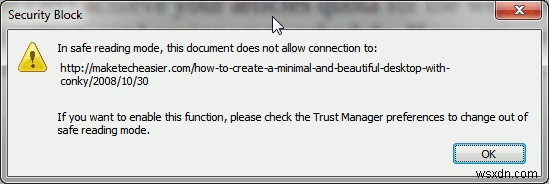
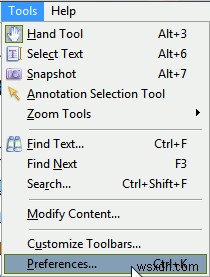
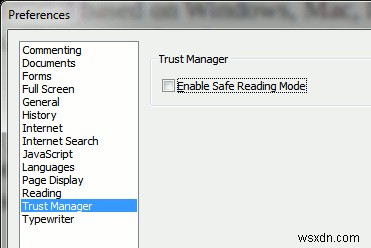
তাই, Foxit-এ আপনি ডিফল্টলি প্রোটেক্টেড। যাইহোক, আপনি যদি নিশ্চিত হন যে আপনি যে ফাইলটি খুলতে চাচ্ছেন সেটি সিকিউর, তবে Tools > Preferences > Trust Manager-এ নেভিগেট করে "Enable Safe Reading Mode" আনচেক করে এই ফিচার ডিজেবল করতে পারেন।
Snippet হল একটি সংক্ষিপ্ত টিপ/ট্রিক বা শুধু একটি দ্রুত ফিক্স যা আমরা সময়ে সময়ে আবিষ্কার করি। আরও আপ-টু-ডেট টিউটোরিয়াল/টিপস/ট্রিক্সের জন্য আমাদের RSS ফিড সাবস্ক্রাইব করা ভুলবেন না।
Image credit: fpsurgeon
