

উইন্ডোজ প্রসেসগুলো আপনার পিসি বা ল্যাপটপ সঠিকভাবে চালানোর জন্য গুরুত্বপূর্ণ ভূমিকা পালন করে। কিছু, যেমন csrss.exe এবং winlogon.exe, এতটাই গুরুত্বপূর্ণ যে আপনি যদি ভুলে সেগুলো টার্মিনেট করেন, তবে আপনার ডিভাইস ক্র্যাশ করতে পারে। ম্যালওয়্যার লেখকরা এই ক্রিটিক্যালিটি ফায়দা উঠিয়ে সাস্থ্যকর উইন্ডোজ সিস্টেমকে সংক্রমিত করে। প্রেমিস হচ্ছে ভাইরাস, অ্যাডওয়্যার, স্পাইওয়্যার এবং ট্রোজান যেকোনো নামে লেবেল করা যায় - এমনকি স্ট্যান্ডার্ড উইন্ডোজ সিস্টেম প্রসেসের নামেও।
নিচে উইন্ডোজ ১১ এবং ১০-র কিছু লিডিং প্রসেস দেওয়া হলো যেগুলো তাদের নামের ম্যালওয়্যার দিয়ে প العملياتে বিভ্রান্ত করা হয়। সেগুলো আপনার সিস্টেমে দেখালে নকলিগুলো চেনার পদ্ধতি শিখুন।
কীভাবে বুঝবেন একটি উইন্ডোজ প্রসেস লেজিটিমেট কিনা
একটি উইন্ডোজ প্রসেস লেজিটিমেট কিনা অথবা ম্যালওয়্যার সোর্স কিনা যাচাই করার দুটি উপায় রয়েছে: এর অ্যাপ্লিকেশন প্রপার্টিজের মাধ্যমে এবং এক্সটার্নাল টুলস যেমন CrowdStrike-এর CrowdInspect ব্যবহার করে।
১. এর প্রপার্টিজের মাধ্যমে একটি উইন্ডোজ প্রসেসের লেজিটিমেসি যাচাই করা
সকল অনুমোদিত উইন্ডোজ প্রসেস ফাইল মাইক্রোসফ্ট কর্পোরেশন, অফিসিয়াল প্রোগ্রাম/অ্যাপ ডেভেলপার বা TrustedInstaller.exe-এর মতো একটি বিল্ট-ইন মাইক্রোসফট অ্যাকাউন্টের সাথে কানেক্টেড, যা WindowsApps-এর মতো ফোল্ডার গভার্ন করে।
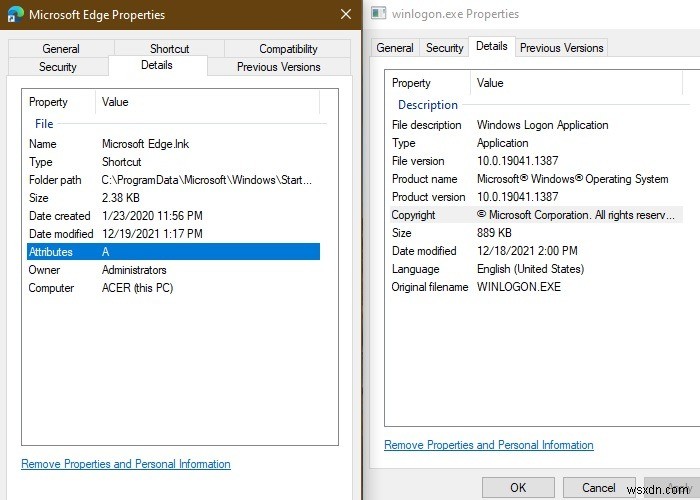
নির্ধারণ করতে একটি উইন্ডোজ ১১ বা ১০ প্রসেস লেজিটিমেট এবং ম্যালওয়্যার সোর্স নয় কিনা, আপনাকে এর অ্যাপ্লিকেশন প্রপার্টিজের "Details" ট্যাবে নিচে দেখতে হবে প্রসেসের অফিসিয়াল কপিরাইট মালিক খুঁজে বের করতে। যদি এটি মাইক্রোসফ্ট, একটি অ্যাপ ডেভেলপার, বা TrustedInstaller হয়, তবে আপনি ভালো আছেন।
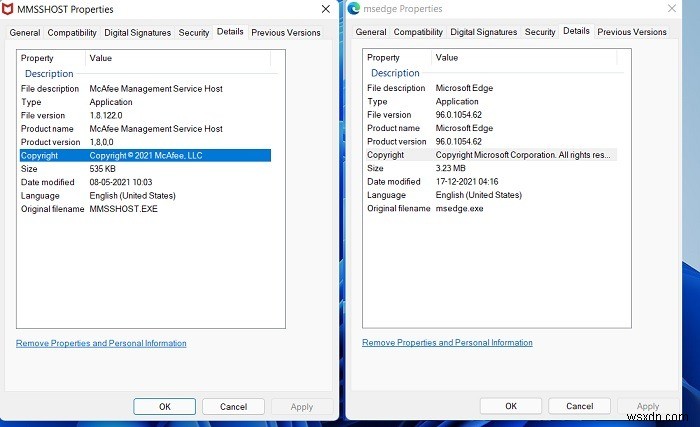
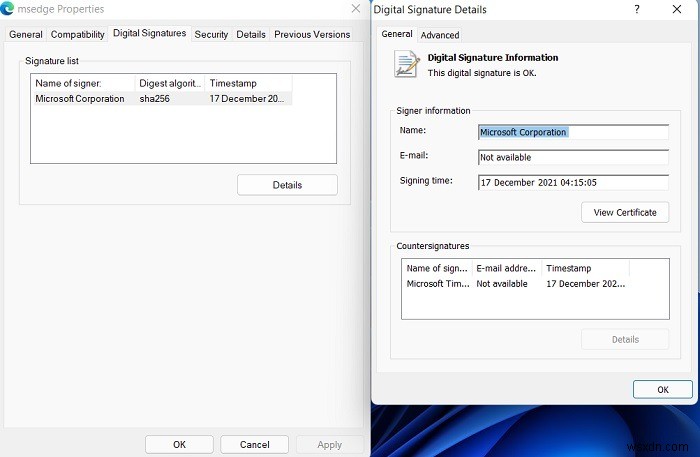
উইন্ডোজ ১১/১০-এ, আপনি একটি প্রসেসের প্রপার্টিজের "Digital Signatures" ট্যাবও চেক করতে পারেন। এখানে আপনি অফিসিয়াল ডিজিটাল সিগনেচারস লেটেস্ট টাইমস্ট্যাম্পসহ পাবেন যা আপনাকে একটি অতিরিক্ত লেয়ার অ্যাসুরেন্স দেবে।
যেহেতু এই প্রসেসের জন্য ড্রাইভার সাইন করার জন্য স্ট্যান্ডার্ড মাইক্রোসফ্ট পারমিশন দরকার (আরও, UEFI সিকিউর বুট ডিভাইস রুটে অননুমোদিত অ্যাক্সেস রোধ করে), উইন্ডোজ ১১-এ ম্যালওয়্যার লেখকরা ডিজিটাল সিগনেচার ফেক করা এখন অসম্ভব।
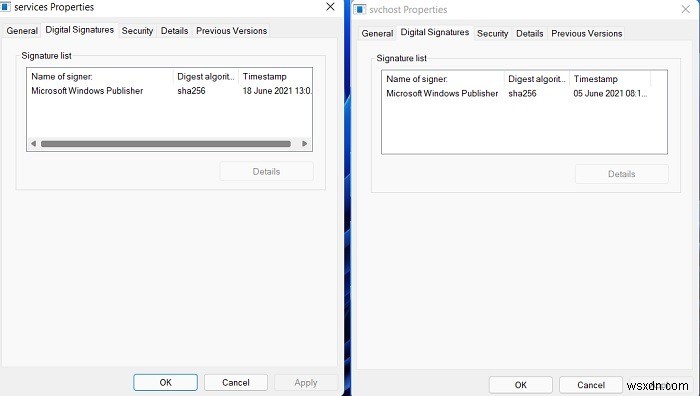
সাধারণ থেকে ক্রিটিক্যালি গুরুত্বপূর্ণ, যেমন "services.exe" বা "svchost.exe", সকল উইন্ডোজ ১১ প্রসেস টাইমস্ট্যাম্পসহ ডিজিটালি সাইন করা থাকে। প্রতিটি সফল উইন্ডোজ আপডেটের সাথে, এই অথেন্টিকেশন রি-ভেরিফাই হয়।
অন্যদিকে, উইন্ডোজ ১০ প্রসেস প্রপার্টিজে Digital Signatures ট্যাব সম্পূর্ণ অনুপস্থিত থাকতে পারে। এছাড়া, কিছু প্রসেস কপিরাইট ইনফরমেশন সঠিকভাবে ডিসপ্লে করবে না।
যাইহোক, উইন্ডোজ ১০-এও, মিশন-ক্রিটিক্যাল ইন্টারন্যাল সিস্টেম প্রসেস যেমন Winlogon.exe সবসময় এই ইনফো দেখাবে। আপনি সফটওয়্যার অথেন্টিসিটি অন্যান্য উপায়ে যাচাই করতে পারেন। প্লাস, আপনি যদি উইন্ডোজ ১০ বা ১১-এ আনসাইনড ড্রাইভার ইনস্টল করেন, তবে সেগুলো পরবর্তী রিবুটে কোনো ডিজিটাল সিগনেচার দেখাবে না।
২. CrowdInspect ব্যবহার করে একটি উইন্ডোজ প্রসেসের লেজিটিমেসি যাচাই করা
উইন্ডোজ ১০ এবং উইন্ডোজ ১১-এ উভয়েই, আপনি একটি এক্সটার্নাল সফটওয়্যার অ্যাপ্লিকেশন: CrowdStrike-এর CrowdInspect ব্যবহার করে একটি প্রসেস ফাইলের অথেন্টিসিটি যাচাই করতে পারেন। CrowdInspect একটি ফ্রি হোস্ট-বেসড এবং রিয়েল-টাইম প্রসেস ইনস্পেকশন টুল যা VirusTotal-এর মতো ডিটেকশন ইঞ্জিন ব্যবহার করে ব্যাকগ্রাউন্ড ম্যালওয়্যার স্ক্যান করে।
- অফিসিয়াল লিংক থেকে CrowdInspect ZIP ফাইল ডাউনলোড করুন এবং আনজিপ করা প্রোগ্রামে ক্লিক করুন এটি লঞ্চ করতে। আপনাকে কিছু ইনস্টল করতে হবে না।
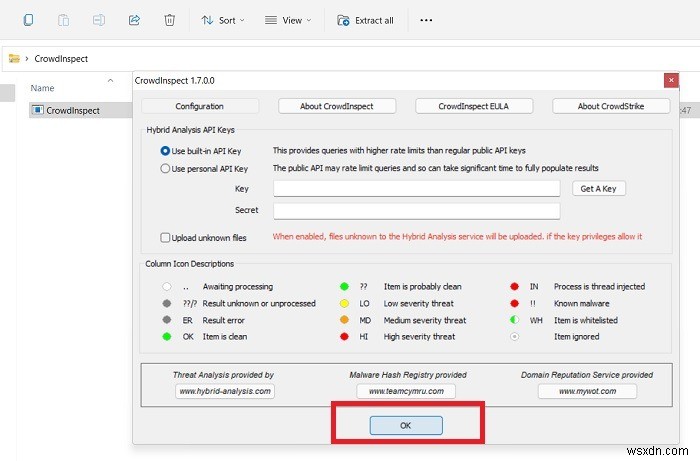
- একটি লাইসেন্স অগ্রিমেন্ট এক্সেপ্ট করুন এবং সেই স্ক্রিনে যান যেখানে আপনি আপনার উইন্ডোজ ডিভাইসের সব ব্যাকগ্রাউন্ড প্রসেসের হাইব্রিড অ্যানালাইসিস করতে পারেন। বিল্ট-ইন API কী ব্যবহার করুন এবং "OK"-এ ক্লিক করুন।
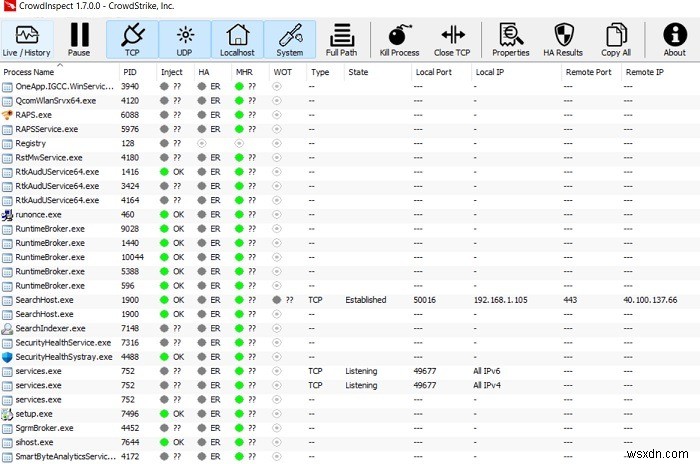
- CrowdInspect আপনার স্ক্রিনে আপনার উইন্ডোজ ডিভাইসের পুরো সেট ব্যাকগ্রাউন্ড প্রোগ্রাম ও প্রসেস পপুলেট করার পর্যন্ত অপেক্ষা করুন।
আপনি কালার সিম্বল দিয়ে প্রোগ্রামগুলোর স্ট্যাটাস যাচাই করতে পারেন। যেকোনো আইটেম যেটি ক্লিন, সেটি গ্রিন আইকন দ্বারা ইন্ডিকেট করা হয়। যদি সন্দেহ থাকে, তবে আইকনের পাশে কুয়েশ্চন মার্ক থাকবে। লো সেভেরিটি থ্রেটवाले আইটেমগুলোর জন্য ইয়েলো আইকন। হাই সেভেরিটি থ্রেটवाले আইটেমগুলো রেড আইকন দ্বারা ইন্ডিকেট করা হয়। আপনার ডিভাইস হেলথি থাকলে আপনি কোনো ইয়েলো বা রেড আইকন দেখবেন না।
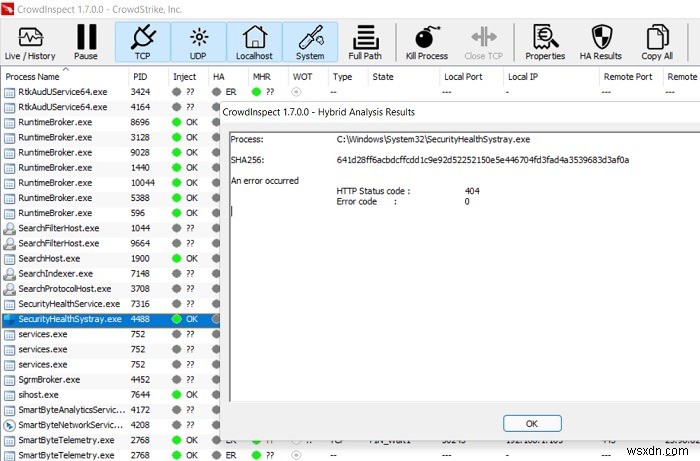
- ম্যালওয়্যার কনসার্ন নেই তা আরও যাচাই করতে, প্রসেসে রাইট-ক্লিক করুন এবং "View HA Test Results"-এ ক্লিক করুন। আপনি কোনো এরর খেয়াল করবেন না, একটি সেফ ইন্ডিকেশন যে আপনি কোনো ম্যালওয়্যারের সাথে ডালিং করছেন না।
সাধারণ উইন্ডোজ ১১/১০ প্রসেসের লিস্ট যা ম্যালওয়্যারের মতো দেখে
১. Explorer.exe
সার্বজনীন উইন্ডোজ ফাইল এক্সপ্লোরার প্রোগ্রাম, explorer.exe, টাস্কবার এবং ডেস্কটপ থেকে সহজে অ্যাক্সেসযোগ্য। এর প্রাথমিক উদ্দেশ্য হচ্ছে আপনার উইন্ডোজ ১১/১০ ডিভাইসের সকল ফাইল ও ফোল্ডারের ফাইল ম্যানেজার হিসেবে সার্ভ করা। এর গুরুত্বপূর্ণ গুরুত্বের কারণে, explorer.exe প্রোগ্রাম আক্রমণকারীদের ফেভারিট টার্গেট।
ভাইরাস ডিটেকশন: explorer.exe ম্যালওয়্যার সাধারণত ট্রোজান, র্যানসমওয়্যার (বিশেষ করে ইমেইল), এবং Adobe Flash ফাইল হিসেবে দেখায়। লেজিটিমেট প্রোগ্রাম সবসময় "C:\Windows"-এ পাওয়া যায়, এবং ডুপ্লিকেটগুলো D ড্রাইভ, Program Files, হিডেন ফোল্ডার, বা অন্য যেকোনো পিসি লোকেশনে দেখায়।
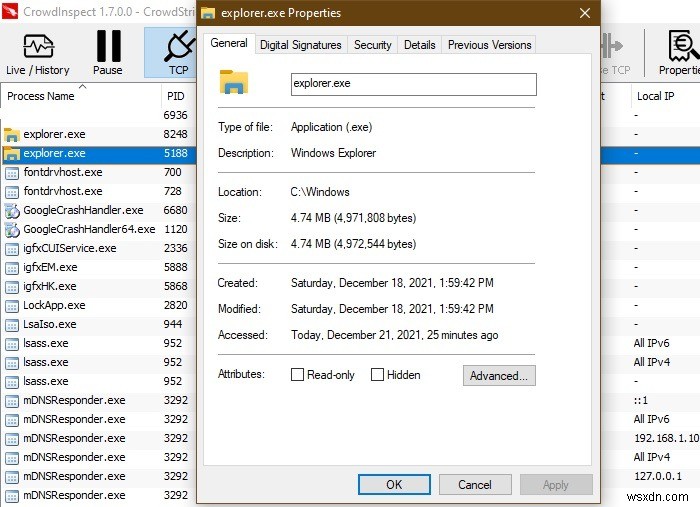
অ্যাকশন: আপনার ডিভাইসে দু-টিন explorer.exe ইনস্ট্যান্স থাকলে, চিন্তা করার কিছু নেই যতক্ষণ না সেগুলোর সব ভ্যালিড ডিজিটাল সিগনেচার এবং লোকেশন থাকে। যখন একাধিক প্রসেস CPU কনসাম করছে, তবে CrowdInspect-এ বোগাসগুলো চেনুন, তারপর রাইট-ক্লিক করে "kill the process" করুন।
২. lsass.exe
lsass.exe står Local Security Authority Subsystem Service-এর জন্য, যা আপনার উইন্ডোজ ইউজার অথেন্টিকেশনের পেছনে চলে। ম্যালওয়্যার ছাড়া, আপনাকে মূল প্রসেস টার্মিনেট করা উচিত নয়, কারণ এটি আপনার সিস্টেমকে অ্যাডমিন এবং লোকাল অ্যাকাউন্টে অ্যাক্সেস থেকে বঞ্চিত করবে, ডিভাইস রিস্টার্ট প্রম্পট করবে।
ভাইরাস ডিটেকশন: ম্যালওয়্যার লেখকরা lsassকে ডিগাইজ করার একটি সাধারণ উপায় হচ্ছে লোয়ারকেস "l"-কে আপারকেস "i" দিয়ে বা আপারকেস "L" দিয়ে সাবস্টিটিউট করা। যেকোনো ইচ্ছাকৃত মিসপেলিংয়ের জন্য ওপেন আই রাখুন। এছাড়া, যেকোনো ইনভ্যালিড ডিজিটাল সিগনেচার এবং "C:\Windows\System32" ফোল্ডারের বাইরে অবস্থিত ফাইল একটি স্পষ্ট ইন্ডিকেশন।
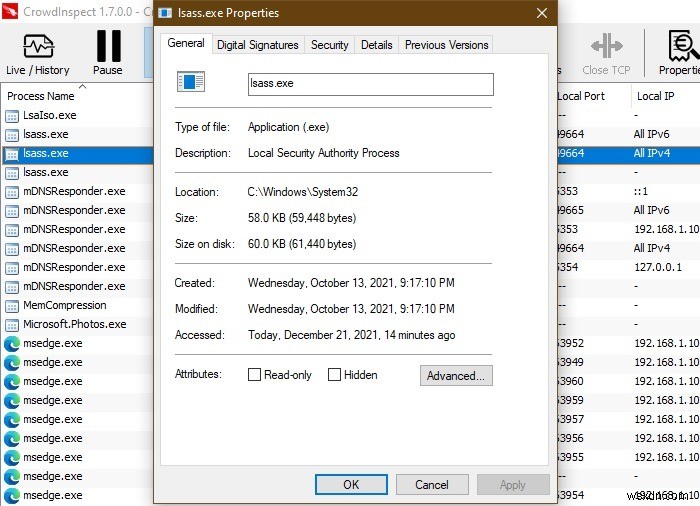
অ্যাকশন: টাস্ক ম্যানেজার থেকে বোগাস lsass প্রসেসগুলো টার্মিনেট করুন। আপনি যদি নিশ্চিত ন हों সেটি "l" নাকি "i", তবে CrowdInspect থেকে একই কাজ করুন। একাধিক ভ্যালিড lsass ইনস্ট্যান্স ঠিক আছে এবং সেগুলোকে টেম্পার করা উচিত নয়।
৩. RuntimeBroker.exe
RuntimeBroker.exe একটি সেফ মাইক্রোসফ্ট প্রসেস যার কাজ হচ্ছে Microsoft Store- থেকে ডাউনলোড করা যেকোনো অ্যাপের পারমিশন ম্যানেজ করা। এটি Photos অ্যাপের মতো প্রোগ্রামের অথেন্টিসিটি ভেরিফাই করে। যদি কোনো অ্যাপ আপনার উইন্ডোজ ডিভাইসে বিলং ন করে, তবে Runtime Broker এক্সট্রা মেমরি কনসাম করে আপনাকে সতর্ক করে।
ভাইরাস ডিটেকশন: আপনার উইন্ডোজ ডিভাইস RuntimeBroker.exe ভাইরাসে সংক্রমিত থাকলে, আপনি এর প্রেজেন্স "C:\Windows\System32"-এর বাইরে অন্য পিসি লোকেশনে দেখবেন। প্রোগ্রামটি লেজিটিমেট না হওয়ায়, মেমরি লিক স্কাইরকেট করবে, আপনার CPUকে বर्डেন করবে। আপনি বোগাস ইনস্ট্যান্সের জন্য ইনভ্যালিড ডিজিটাল সিগনেচারও খেয়াল করবেন।
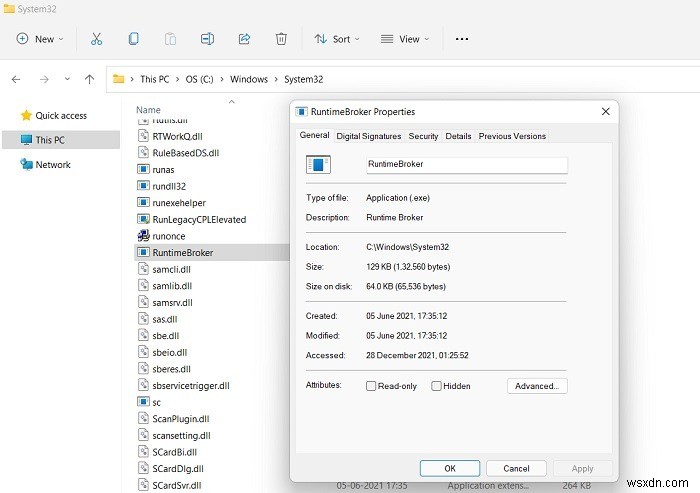
অ্যাকশন: টাস্ক ম্যানেজার খুলুন। Runtime Broker-এর একাধিক ভ্যালিড ইনস্ট্যান্সে ক্লিক করুন এবং "End Task" ক্লিক করুন। এটি একটি দেয়া অ্যাপের সাথে যেকোনো সমস্যা এন্ড করবে। বোগাস RuntimeBroker.exe এন্ট্রিগুলো CrowdInspect থেকে টার্মিনেট করুন।
৪. Winlogon.exe
যখন উইন্ডোজ ব্যাকগ্রাউন্ড প্রসেসের কথা আসে, স্কিম অফ থিংসে winlogon.exe-এ চেয়ে বেশি গুরুত্বপূর্ণ কিছু নেই। এটি শুধু লগইন প্রসেস গভার্ন করে না, এটি ইউজার প্রোফাইল লোড করে, স্ক্রিনসেভার কন্ট্রোল করে, এবং একাধিক নেটওয়ার্কের সাথে কানেক্ট করে। এটি অবস্থিত "C:\Windows\System32"-এ।
ভাইরাস ডিটেকশন: সাধারণত একটি স্পাইওয়্যার বা কিলগার টুল, winlogon.exe একটি খুব опасনাক ম্যালওয়্যার যা সিস্টেম ক্র্যাশ করতে পারে, যা সহজে রিকগনাইজ করা যায়। আপনার যদি Windows Defender অন থাকে, তবে সেটি আপনাকে ফাইলটি তৎক্ষণাৎ ডিলিট করতে এবং যেকোনো ভেক্টর (ইমেইল, ওয়েব ব্রাউজার) টার্মিনেট করার জন্য সতর্ক করবে।
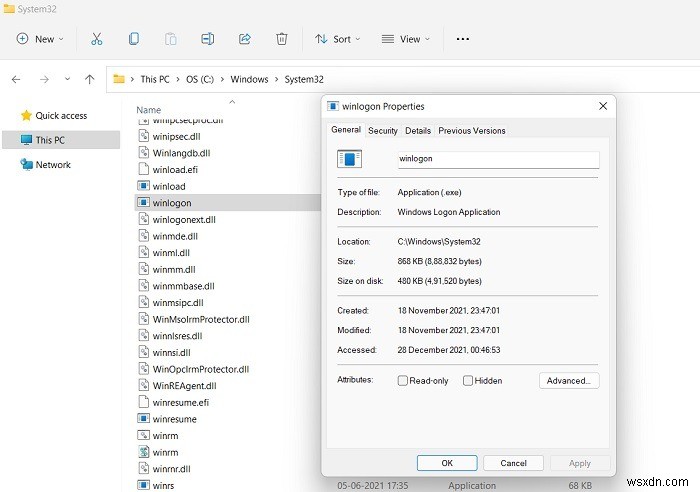
অ্যাকশন: সেফ winlogon.exe এক্সিকিউটেবলে CrowdInspect-এ একাদশি ইনস্ট্যান্স से বেশি থাকবে না। অন্যান্য বোগাস ইনস্ট্যান্স Windows Defender সাজেশন অনুযায়ী আগমনে ডিলিট করা উচিত।
৫. Svchost.exe
Svchost.exe রিফার করে উইন্ডোজ "service host"-কে, একটি শেয়ারড সার্ভিস প্রসেস যা বিভিন্ন উইন্ডোজ সার্ভিস লোড করার জন্য একটি শেল হিসেবে সার্ভ করে। খোলা অ্যাপ্লিকেশনের সংখ্যার ওপর নির্ভর করে, সাধারণত অনেক svchost.exe ইনস্ট্যান্স إندিভিজুয়াল প্রসেস হিসেবে রান করে।
ভাইরাস ডিটেকশন: আপনি svchost.exe ম্যালওয়্যার エピソードের সামনে আসবেন যখন আপনি একটি প্রটেক্টেড ফোল্ডার বা প্রোগ্রাম ব্লক করা পাবেন একটি ডুপ্লিকেট প্রসেস বা স্পেলিং ভেরিয়েন্ট যেমন "svhosts.exe" দিয়ে। সেগুলো অধিকাংশ র্যানসমওয়্যার বা ব্যাংকিং ফ্রড টুল। তাদের সোর্স ভেক্টর ইনক্লুড করে PDF ফাইল, ZIP ফাইল, এবং JavaScript।
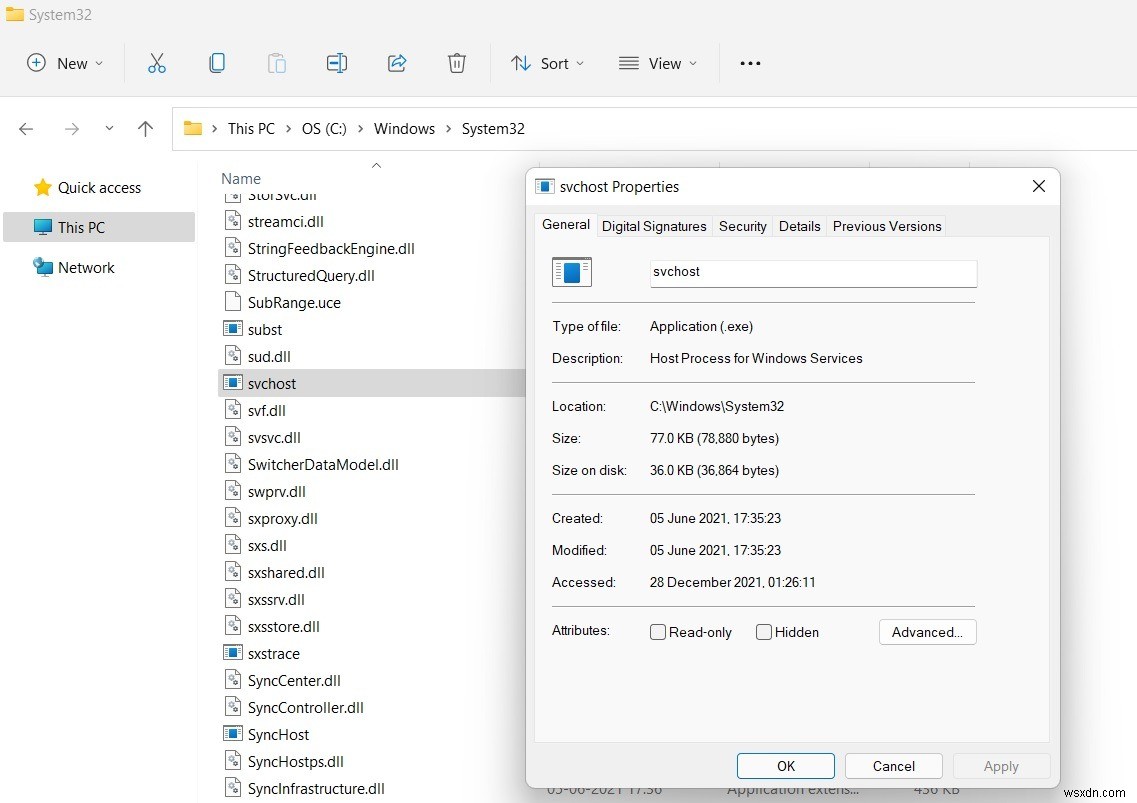
অ্যাকশন: এই ট্রোজানগুলো সাধারণত লো লেভেল থ্রেট কিন্তু আপনার সুবিধার জন্য যতদ্রুত সম্ভব রিমুভ করা উচিত। স্ট্যান্ডার্ড অ্যান্টি-ভাইরাস টুলস এবং Windows Defender "C:\Windows\System32"-এ না পাওয়া যেকোনো সার্ভিস হোস্ট ইনস্ট্যান্স ডিলিট করতে সক্ষম।
৬. OfficeClickToRun.exe
আপনি যদি অফিস টুলস ব্যবহার করে থাকেন - যেমন Word, Excel, বা PowerPoint - তবে আপনি OfficeClickToRun.exe নামের একটি এক্সিকিউটেবলের সাথে সম্মুখীন হয়েছেন। এর কাজ হচ্ছে আপনার ডিভাইসে লেটেস্ট মাইক্রোসফ্ট অফিস ভার্সন চালানো এবং আপডেট হ্যান্ডল করা। এমনকি যখন এটি ম্যালওয়্যার নয়, OfficeClickToRun.exe আপনার CPU-তে মেমরি-ইনটেনসিভ হতে পারে। যাইহোক, আপনি যদি পিরিয়ডিক্যালি টেম্পোরারি ফাইল ডিলিট করেন, তবে এটা অনেক কম বर्डেন।
ভাইরাস ডিটেকশন: এক্সিকিউটেবলটি Program Files-এ Microsoft Shared ফোল্ডারের বাইরে অন্য কোনো লোকেশনে উপস্থিত কিনা? এক্সট্রা ফাইলটি আপনার সিস্টেমের জন্য অনহেলথি। এছাড়া, আপনার উইন্ডোজ ডিভাইসে শুধু একটি OfficeClickToRun.exe ইনস্ট্যান্স রানিং থাকা উচিত। অন্যদের জন্য ডিজিটাল সিগনেচার চেক করুন।
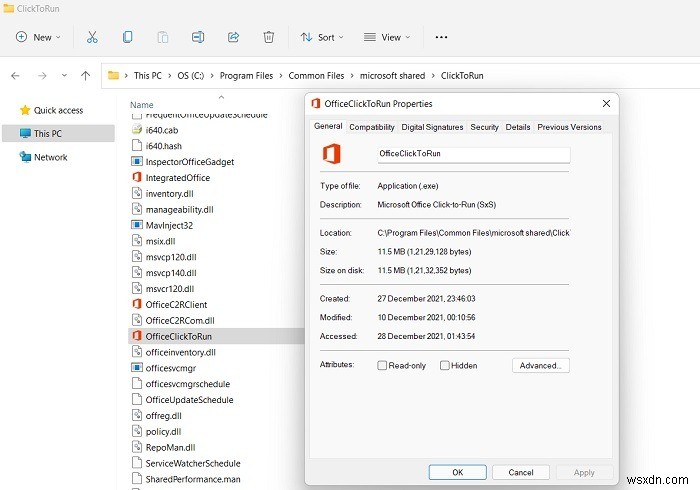
অ্যাকশন: যদিও নিজে থেকে হানিকর নয়, OfficeClickToRun.exe-এর বোগাস ইনস্ট্যান্সগুলো আপনার সিস্টেম মেমরি ক্লগ করতে পারে। সেগুলো সাধারণত ইনফেক্টেড ফাইল এবং ডকুমেন্টের মাধ্যমে আসে, যেগুলো তৎক্ষণাৎ ডিলিট করা উচিত।
৭. igfxem.exe
igfxEM.exe একটি কম পরিচিত ব্যাকগ্রাউন্ড প্রসেস যা Intel Graphics কার্ড ম্যানেজ করার জন্য অত্যন্ত গুরুত্বপূর্ণ এবং তাই ভিডিও কার্ড ডিসপ্লে জন্য খুবই গুরুত্বপূর্ণ। এটি আপনার ডিভাইস প্রি-ইনস্টল্ড থাকে এবং একা ছাড়া দিতে হবে, কারণ এটি সিস্টেমকে একটুও বর্ডেন করে না।
ভাইরাস ডিটেকশন: আপনার যদি igfxEM (এবং দেখানো মিসপেলিংগুলো) এর একাধিক ইনস্ট্যান্স থাকে, এর ডিজিটাল সিগনেচার ভ্যালিডেট করুন। যদি এটি Intel এবং মাইক্রোসফ্ট দেখায়, তবে কোনো ম্যালওয়্যার নেই। অন্যথায়, আপনার কাছে একটি আসল igfxEM ফাইল নেই, এবং সেই প্রসেসটি রিমুভ করতে হবে।
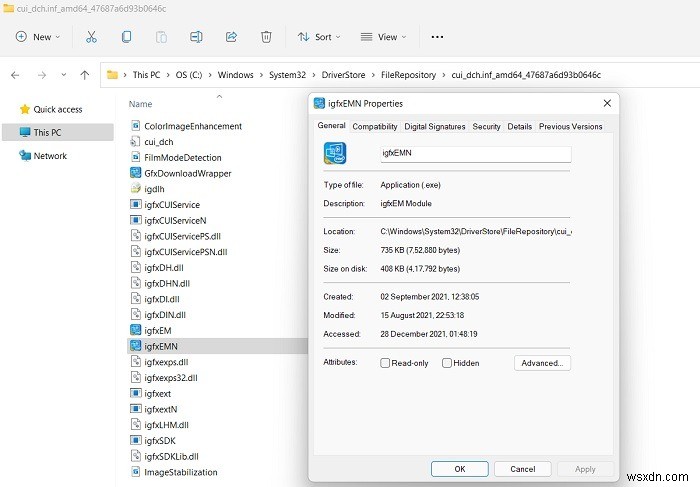
অ্যাকশন: আপনার ভ্যালিড ডিজিটাল সিগনেচার থাকলে কোনো অ্যাকশন নেওয়া উচিত নয় - এমনকি একাধিক Intel ইনস্ট্যান্স থাকলেও। আপনার মূল Intel Graphics কার্ড করাপ্ট দেখা দিলে, "devmgmt.msc"- থেকে ড্রাইভার রিইনস্টল করার চেষ্টা করুন, Device Management, স্টার্ট মেনুতে।
৮. Csrss.exe
Csrss.exe står Client Server Runtime Subsystem-এর জন্য, একটি লেজিটিমেট ইউজার প্রসেস যা উইন্ডোজ গ্রাফিক্স এক্টিভিটিগুলো ম্যানেজ করার উদ্দেশ্যে, যেমন GUI শাটডাউন এবং সিস্টেম কনসোল সার্ভিস। এটি খুব সাধারণত ম্যালওয়্যার হিসেবে মিস্টেকেন হয়। এটি টার্মিনেট করা আপনার সিস্টেমের জন্য ফ্যাটাল হতে পারে, অ্যাসsurড ক্র্যাশ লিড করে।
ভাইরাস ডিটেকশন: "C:\Windows\System32"-এ অন্যান্য প্রোগ্রামের মতো, csrss.exe শান্তভাবে ব্যাকগ্রাউন্ডে থাকে, এবং আপনি CrowdInspect-এ শুধু এক বা দুটি ইনস্ট্যান্স পাবেন। যেকোনো সন্দেহজনক ফাইলের ইনভ্যালিড ডিজিটাল সিগনেচার এবং Copyright Details মিসিং থাকবে।
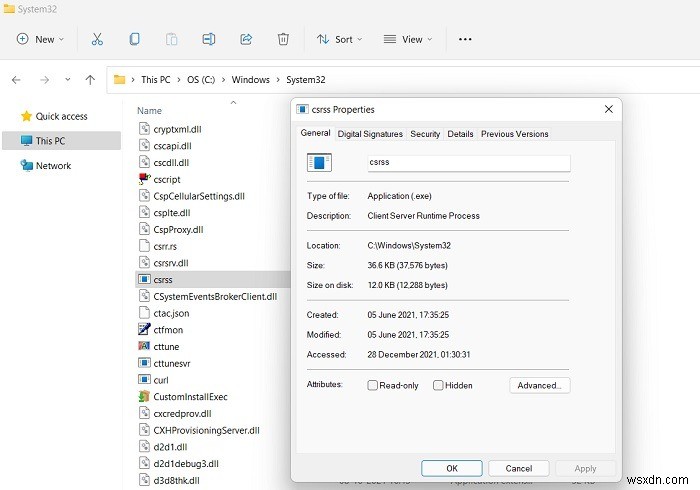
অ্যাকশন: csrss.exe প্রায়শই রোগ সিকিউরিটি সফটওয়্যার কোম্পানি এবং টেক স্ক্যামাররা "প্রুফ" হিসেবে ব্যবহার করে যে একটি ডিভাইস ইনফেক্টেড। এটি রিয়েল ম্যালওয়্যার নয়, তাই আপনাকে কখনো ভুল টেক অ্যাডভাইসের কারণে বিদ্যমান প্রসেস টার্মিনেট করা উচিত নয়।
৯. GoogleCrashHandler.exe
আপনার উইন্ডোজ ডিভাইসে যদি কোনো গুগল প্রোগ্রাম থাকে, যার মধ্যে Google Chrome, তবে আপনি GoogleCrashHandler.exe নামের একটি এক্সিকিউটেবল পাবেন, যা গুগল আপডেটার প্যাকেজের একটি অংশ। এটি একটি ক্রিটিক্যাল উইন্ডোজ কম্পোনেন্ট নয় এবং সফলভাবে ও সহজে রিমুভ করা যায়, কিন্তু এটি সবসময় ম্যালওয়্যারও নয়।
ভাইরাস ডিটেকশন: Google CrashHandler.exe-এর ডিজিটাল সিগনেচার যদি ইনভ্যালিড হয়, অর্থাৎ এটি গুগল দিয়ে সাইন করা নয়, তবে আমরা একটি পসিবল সাইন দেখছি স্পাইওয়্যার বা রুটকিট ইনফেকশনের, কারণ নরমাল প্রসেস সেফ।
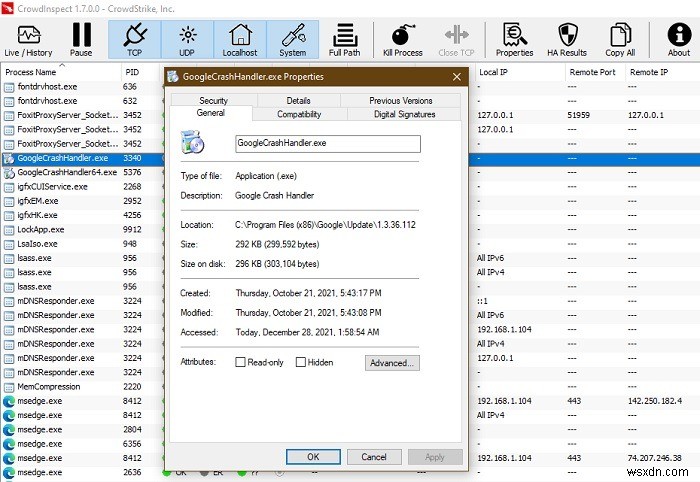
অ্যাকশন: আপনার সিস্টেম টাস্ক ম্যানেজার থেকে GoogleCrashHandler.exe-এর যেকোনো বা সকল ইনস্ট্যান্স রিমুভ করুন এমনকি এটি সবসময় ম্যালওয়্যার নাও হলে। আপনি অপ্রয়োজনীয়ভাবে CPU বর্ডেন করতে চান না যদি আপনি গুগলে ক্র্যাশ রিপোর্ট পাঠাতে চান না।
১০. Spoolsv.exe
Spoolsv.exe একটি আসল উইন্ডোজ প্রসেস, Printing Spooler সার্ভিসের সাথে ইন্টিগ্রেটেড, ফন্ট এবং গ্রাফিক্স প্রিন্টার হার্ডওয়্যার এবং যেকোনো ভার্চুয়াল প্রিন্টারে ট্রান্সলেট করে। এটি একটি কোর উইন্ডোজ প্রসেস যা MS-DOS-এর শুরু থেকেই অস্তিত্বে আছে। যেকোনো ভ্যালিড spoolsv.exe প্রসেস এন্ট্রি টার্মিনেট করলে মেশিন ফেইলার এবং সিস্টেম রিবুট লিড করবে।
ভাইরাস ডিটেকশন: যদিও এটি কিছু ম্যালওয়্যারের মতো দেখে, spoolsv.exe একটি সেফ লেজিটিমেট উইন্ডোজ প্রসেস। যেকোনো এক্সট্রা প্রসেসে মাইক্রোসফ্ট থেকে ডিজিটাল সিগনেচার থাকবে না। যদি ম্যালওয়্যার লেখকরা আপনার সিস্টেম টার্গেট করতে অনুরূপ নাম ব্যবহার করে, তবে Windows Defender আপনাকে সতর্ক করবে।
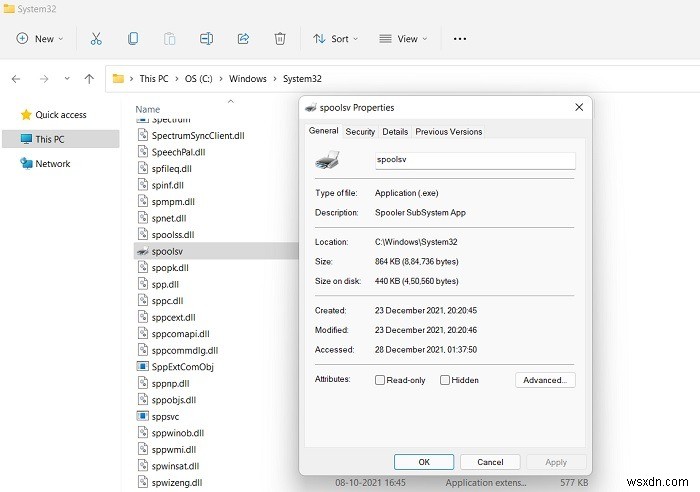
অ্যাকশন: spoolsv.exe প্রসেসটি যদি মাইক্রোসফ্ট ডিজিটাল সিগনেচার দিয়ে ভ্যালিডেট করা হয়, তবে কোনো অ্যাকশন নেওয়া উচিত নয়। অন্যথায়, টাস্ক ম্যানেজারে যান প্রসেস এন্ড করতে।
১১. Task Manager
Windows Task Manager (taskmgr.exe) একটি খুব গুরুত্বপূর্ণ প্রোগ্রাম যা সকল কোর উইন্ডোজ প্রসেস এবং অ্যাপ্লিকেশন কন্ট্রোল করে। এই এসেনশিয়াল প্রোগ্রাম এবং এর ডেরিভেটিভস, যেমন taskhostw.exe, বন্ধ করলে আপনার সিস্টেমের জন্য ফ্যাটাল হতে পারে, এবং ম্যালওয়্যার লেখকরা এটি বুঝে।
ভাইরাস ডিটেকশন: আপনি যদি মনে করেন একটি টাস্ক ম্যানেজার-রিলেটেড প্রোগ্রাম সঠিকভাবে আচরণ করছে না, তবে এর ফাইল লোকেশন চেক করুন, যা "C:\Windows\System32"-এ থাকা উচিত। আপনার ডিভাইস রিস্টার্ট করুন দেখতে সমস্যা চলে গেছে কিনা। যদি সন্দেহজনক টাস্ক ম্যানেজার ইনস্ট্যান্স অবিচ্ছিন্ন থাকে, তবে আমরা পটেনশিয়াল ম্যালওয়্যার দেখছি। আরেকটি সাইন হচ্ছে এর ডিজিটাল সিগনেচার যা ইনভ্যালিড হবে।
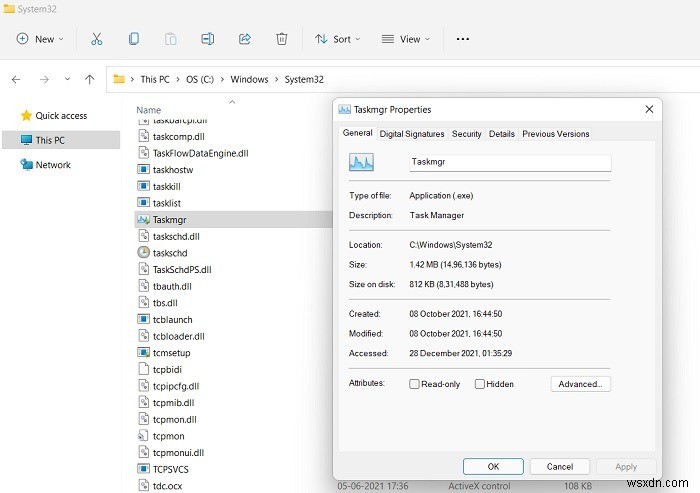
অ্যাকশন: যেকোনো ম্যালওয়্যার-ইনফেক্টেড "task manager"-লাইক এক্সিকিউটেবল টাস্ক ম্যানেজার থেকেই চেনা ও টার্মিনেট করা যায়। আপনি যদি TaskSchedulerHelper.dll এরর ফেস করেন উইন্ডোজ ১০-এ, তবে করেক্টিভ ধাপ নিন।
সারসংক্ষেপ: উইন্ডোজ প্রসেসের মতো ম্যালওয়্যারের সতর্ক সাইন
এখানে একটি কুইক সারসংক্ষেপ কীভাবে যেকোনো সন্দেহজনক প্রসেস যেগুলো স্ট্যান্ডার্ড উইন্ডোজ সিস্টেম প্রসেসের মতো দেখে সেগুলোর সাথে নিবটায়। আপনি ম্যালওয়্যারের সাথে ডালিং করছেন নাও করছেন, কিন্তু এই সতর্ক সাইনগুলো ট্র্যাক রাখা গুরুত্বপূর্ণ।
- সঠিক কপিরাইটের জন্য অ্যাপ্লিকেশন প্রপার্টি ডিটেইলস চেক করুন: উইন্ডোজ ১১ এবং উইন্ডোজ ১০-এ প্রতিটি প্রোগ্রামের একটি ফাইল লোকেশন রয়েছে। সেখান থেকে আপনি প্রপার্টিজ ট্যাবে "Details"-এ অ্যাক্সেস করতে পারেন। নিশ্চিত করুন কপিরাইট উইন্ডোজ, TrustedInstaller, বা লেজিটিমেট প্রসেস মালিকদের অন্তর্গত, যেমন গুগল, ইন্টেল, NVIDIA, ইত্যাদি। যদি না হয়, তবে আমরা ম্যালওয়্যারের একটি পটেনশিয়াল সোর্স দেখছি যা সিস্টেম থেকে রিমুভ করা উচিত।
- উইন্ডোজ প্রসেস প্রোগ্রামের CPU ব্যবহার চেক করুন: উইন্ডোজ CPU ব্যবহার বড়া যাওয়া নরমাল যখন একাধিক সিস্টেম একসাথে রান করে। যাইহোক, একই প্রোগ্রামের অনেক ইনস্ট্যান্স সিস্টেম স্লো করলে সেটি চিন্তার বিষয়। অনাবশ্যক প্রোগ্রামগুলো চেনুন এবং অবিলম্বে শাট ডাউন করুন।
- সন্দেহজনক উইন্ডোজ প্রসেসের ডিজিটাল সিগনেচার চেক করুন: এটি একটি প্রসেসের অথেন্টিসিটি যাচাই করার সবচেয়ে গুরুত্বপূর্ণ এবং সহজ উপায়। যদি একটি প্রসেসের ডিজিটাল সিগনেচার ইনভ্যালিড হয় এবং বিশ্বস্ত সোর্স থেকে আসে না, তবে একটি ভালো চান্স রয়েছে যে সেটি ম্যালওয়্যার।
- সন্দেহজনক প্রসেসের ফাইল লোকেশন চেক করুন: অধিকাংশ উইন্ডোজ ফাইল প্রসেসের আপনার পিসিতে একটি সু-ডিফাইনড লোকেশন রয়েছে। এটি হতে পারে "C:\Windows\System32," Program Files, বা অন্য কোনো সু-ডিফাইনড লোকেশন। আপনাকে এই প্রসেসের ইনস্ট্যান্স অন্যান্য এরিয়া, যেমন D ড্রাইভে, খুঁজে পেতে পারবেন না, কারণ এটি ম্যালওয়্যারের চান্স ইন্ডিকেট করে।
সচরাচর জিজ্ঞাস্য
১. একটি নির্দিষ্ট উইন্ডোজ প্রসেস নকচ ستون হnila কী করা উচিত?
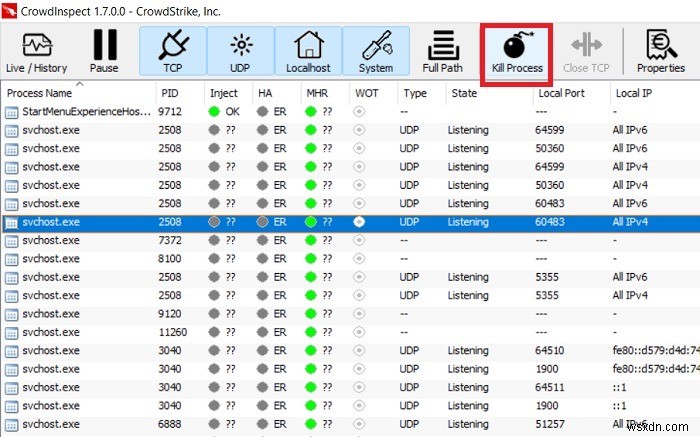
কোনো লেজিটিমেট উইন্ডোজ প্রসেস আপনার সিস্টেমকে হার্ম করতে পারে না। যাইহোক, যদি 그러한 প্রসেসের ডুপ্লিকেট ইনস্ট্যান্স থাকে যেগুলো ম্যালওয়্যার ধারণ করে, তবে CrowdInspect-এ যান, সেই প্রসেসে রাইট-ক্লিক করুন, এবং "Kill Process"-এ ক্লিক করুন। আপনার যদি Windows Defender অন থাকে, তবে সেটি এমন ম্যালওয়্যার ইনস্ট্যান্সের কেয়ার করবে। এছাড়া পড়ুন কেন Windows Defender একমাত্র এন্টিভাইরাস যা আপনার দরকার।
২. একটি ভ্যালিড উইন্ডোজ প্রসেস টার্মিনেট করলে কী হয় এবং সেখান থেকে কীভাবে রিকভার করবেন?
আপনি যদি ভুলে একটি ভ্যালিড উইন্ডোজ প্রসেস টার্মিনেট করেন, ফলাফলটি নির্ভর করবে প্রসেসটি আপনার সিস্টেমের জন্য কতটা ক্রিটিক্যাল। যদি এটি একটি নন-ক্রিটিক্যাল সফটওয়্যার প্রসেস হয়, তবে উইন্ডোজ ডিভাইসে কোনো প্রভাব পড়বে না।
উচ্চ প্রভাবশালী প্রসেস যেমন winlogon.exe এবং csrss.exe-এর জন্য, উইন্ডোজ তাদের অকস্মাত টার্মিনেশন রোধ করার একটি বিল্ট-ইন মেকানিজম রাখে। যাইহোক, আপনি যদি পরিশ্রম করুন এবং টাস্ক ম্যানেজার থেকে সিস্টেম এন্ড করার চেষ্টা করেন, তবে আপনার ডিভাইস নিজে থেকে পাওয়ার অফ হয়ে যাবে, রিস্টার্ট রিকোয়ার করবে। মוסט কেসে, এটি কমপ্লিট ব্ল্যাকআউট এবং ক্র্যাশের কারণে পারম্যানেন্ট ড্যামেজ লিড করতে পারে।
যদি এটি একটি লো ইম্প্যাক্ট প্রসেস হয় যা উইন্ডোজের শিডিউলড অপারেশন এবং মেইনটেনেন্সের জন্য ইন্টিগ্রেল, তবে সিস্টেম একটি ক্রিটিক্যাল ফেইলার রিপোর্ট করবে এবং অটোমেটিক্যালি শাট ডাউন করবে। একটি স্টার্টআপের পর, সমস্যা চলে যাবে।
