

এখনই কোনো সন্দেহ নেই যে ম্যাক কম্পিউটারগুলো ভাইরাস বা ম্যালওয়্যারের থেকে সম্পূর্ণ সুরক্ষিত নেই। কম্পিউটার শৌকিনরা যে ব্র্যান্ডটিকে সবচেয়ে নিরাপদ ডিভাইস বলত, সেই দিনগুলো অতীতে চলে গেছে। আজকাল, উইন্ডোজ পিসি-কে সংক্রামিত করা যে যেকোনো ভাইরাসের ম্যাক-সামঞ্জস্যপূর্ণ সংস্করণও রয়েছে। সাদা ভাইরাস, ট্রোজান, ওয়ার্ম, অ্যাডওয়্যার, রোগ অ্যাপ্লিকেশন বা নকল অপ্টিমাইজেশন টুল—ম্যাক এখন প্রতিটি সম্ভাব্য আক্রমণের জন্য উন্মুক্ত।
হয়তো একটি কারণ হলো আজকাল অধিক কম্পিউটার ব্যবহারকারী ম্যাক-এ স্যুইচ করছেন। 더불어, যে প্রোগ্রামগুলো আগে শুধু উইন্ডোজে চলে, এখন সেগুলো ম্যাক-সামঞ্জস্যপূর্ণ অ্যাপ হয়ে উঠেছে। এটা ইন্টারনেট ব্রাউজার প্রোগ্রামগুলোর ওপরেও প্রযোজ্য যেগুলো অধিকাংশ কম্পিউটিং সময় স্ক্রিনে চলমান থাকে।
যখন অজানা অ্যাপগুলো ম্যাক কম্পিউটারের সাথে হস্তক্ষেপ করে, ব্যবহারকারীরা সেগুলোকে সাধারণত ভাইরাস সংক্রামণ বলেন। যেহেতু অধিকাংশ ব্যবহারকারী প্রযুক্তিগতভাবে দক্ষ নন, তাদের জন্য ভিন্ন আক্রমণ ধরনগুলো—ভাইরাস, অ্যাডওয়্যার বা রোগ সফ্টওয়্যার—চেনা সহজ নয়। ম্যাক ব্যবহারকারীরা সাধারণত যেকোনো ঘুসপैঠকেও ভাইরাস সংক্রামণ মনে করেন।
এই আর্টিকেলে আমরা ম্যাক থেকে ভাইরাস সরানোর বিভিন্ন পদ্ধতি উপস্থাপন করব। ভিন্ন ধরনের সংক্রামণের জন্য ভিন্ন প্রক্রিয়া প্রয়োজন, এবং আমরা নিচের গাইডে প্রতিটিই আলোচনা করব। আপনার ম্যাক সিস্টেম এবং সংক্রামিত ব্রাউজার প্রোগ্রাম থেকে ভাইরাস সরাতে হলে এই পোস্টের বাকি অংশ পড়ুন।
সাধারণ ম্যাক ওএস সংক্রামণের বিশ্লেষণ
ম্যাক ভাইরাস
এটি প্রযুক্তিগতভাবে একটি কম্পিউটার হুমকি যা ম্যাক ওএস-কে ক্ষতি পৌঁছাতে পারে। ম্যাক ভাইরাসের প্রাথমিক লক্ষ্য হলো অপারেটিং সিস্টেম নিজেই, যার মধ্যে সিস্টেম ফাইল এবং এক্সিকিউটেবল ডেটা অন্তর্ভুক্ত। সাধারণত ভাইরাস বলতে আমরা olyan কম্পিউটার হুমকি বোঝি যা ম্যাক ওএস-র এবং ইনস্টল করা অ্যাপ্লিকেশনগুলোর विवিধ প্রächteরities শোষণ করে প্রবেশদ্বার হিসেবে ব্যবহার করে এবং অপ্রয়োজনীয় কমান্ড চালায়। ম্যাক-এ পাওয়া যাওয়া ভাইরাসের প্রকার:
ট্রোজান – একে মৃত্যুকর ভাইরাস বলা হয়। ট্রোজান হলো দুর্নীতিপূর্ণ কোড বা সফ্টওয়্যার যা একবার এক্সিকিউট হলে কম্পিউটারের নিয়ন্ত্রণ নিতে পারে। ট্রোজান ডিজাইন করা হয়েছিল ম্যাক ওএস, ডেটা বা কম্পিউটার নেটওয়ার্ককে ক্ষতি, ব্যাঘাত, চুরি বা ক্ষতিকর ক্রিয়া চালাতে। ম্যাক-এ অনেক ধরনের ট্রোজান পাওয়া যায়, প্রতিটির নিজস্ব কাজ রয়েছে—যেমন ব্যাকডোর, ডিডিওএস, ডাউনলোডার, ইনফোস্টিলার, রিমোট এক্সেস ট্রোজান (RAT), রুটকিট, ব্যাংকার, আইএম ইত্যাদি।
ওয়ার্ম – এটি একটি ম্যাক কম্পিউটার ভাইরাস যা এক কম্পিউটার থেকে অন্য কম্পিউটারে ছড়িয়ে পড়ে। এটি বিভিন্ন সফ্টওয়্যার দুর্বলতা শোষণ করে নিজের কপি তৈরি করতে পারে। ওয়ার্ম মিডিয়া ড্রাইভ এবং নেটওয়ার্ক শেয়ারতে সংক্রামণ রিপ্লিকেট করতে পারে এবং স্প্যাম ইমেইল বার্তায়ও কপি পাঠাতে পারে।
র্যানসমওয়্যার – ম্যাক ভাইরাসের একটি বিপদজনক ধরন যা ফাইলগুলো এনক্রিপ্ট করে এবং ডিক্রিপশন সফ্টওয়্যারের বিনিময়ে র্যানসম দাবি করে। র্যানসমের উদ্দেশ্য প্রকার ও ভেরিয়েন্ট অনুযায়ী ভিন্ন হয়, কিন্তু প্রায়শই এটি ফাইল বা পুরো ম্যাক ওএস লক করে ব্যবহারকারীদের অ্যাক্সেস থেকে বঞ্চিত করে। এই ধরনের হুমকিТеперь পর্যন্ত সিকিউরিটি অ্যাপ্লিকেশন থেকে বচতে পারেছে এর গোপন কারণ থেকে, যা এর অপারেশনকে সিস্টেম প্রসেস হিসেবে মাস্ক করে।
ম্যাক অ্যাডওয়্যার
ম্যাক অ্যাডওয়্যার হলো একটি নির্দিষ্ট ধরনের ভাইরাস যা ইন্টারনেট ব্রাউজার অ্যাপ্লিকেশন—সাফারি, গুগল ক্রোম বা মজিলা ফায়ারফক্স—কে আক্রমণ করার জন্য তৈরি। অ্যাডওয়্যার হলো "Ad-supported Software"-এর সংক্ষিপ্ত রূপ। এট vokti আমাদের বুঝতে দেয় যে এই হুমকির সাধারণ উদ্দেশ্য হলো ব্রাউজারে বিজ্ঞাপন প্রদর্শন করা, এবং এর बदলে এর লেখকরা রেভেনিউ আশা করে। ম্যাক ওএস-কে সংক্রামিত করে সাধারণত পাওয়া যাওয়া অ্যাডওয়্যারের প্রকার:
ব্রাউজার হাইজ্যাকার – একবার কম্পিউটারে প্রবেশ করলে, ইন্টারনেট ব্রাউজার প্রোগ্রামে হঠাৎ এবং অনিচ্ছাকৃত পরিবর্তন ঘটে। হোমপেজ, স্টার্ট-আপ পেজ, নতুন ট্যাব উইন্ডো এবং সার্চ ইঞ্জিন—সবই পরিবর্তনের প্রভাব পায়। ব্যবহারকারীর পছন্দসই সেটিংসের বদলে ব্রাউজার হাইজ্যাকার ভাইরাস এই সেকশনগুলোকে একটি অনাবশ্যক হোমপেজ এবং সার্চ টুল দিয়ে রিপ্লেস করে। ম্যাক-এ আক্রমণকারী কিছু বিখ্যাত ব্রাউজার হাইজ্যাকার হলো Weknow.ac এবং SafeFinder।
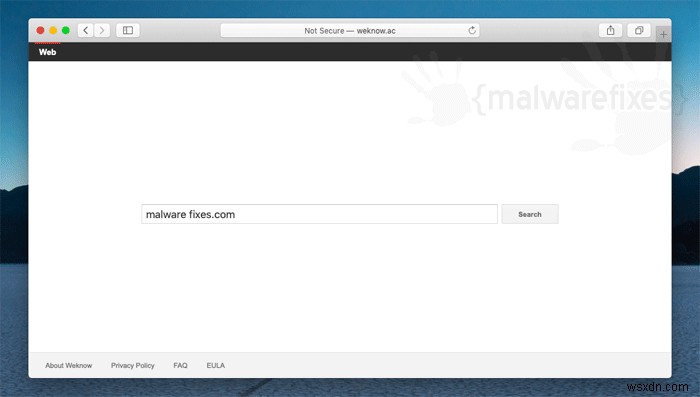
পপ-আপস এবং রিডাইরেক্টস – ব্রাউজার হাইজ্যাকারের মতোই, এই ভাইরাসও ইন্টারনেট ব্রাউজার অ্যাপ্লিকেশনকে লক্ষ্য করে। কিন্তু এটি হোমপেজ বা অন্যান্য গুরুত্বপূর্ণ পেজে কোনো পরিবর্তন আনে না। সংক্রামণের চিহ্ন শুধু তখন দেখা যায় যখন একজন ম্যাক ব্যবহারকারী ব্রাউজিং সেশনে থাকে। এই ধরনের ম্যাক ভাইরাস পপ-আপ বিজ্ঞাপন ট্রিগার করে এবং রিডাইরেক্টের একটি শৃঙ্খলা প্রসেস করে যা ব্রাউজারকে অনিচ্ছাকৃত ওয়েবসাইটের দিকে নিয়ে যায়। gầnেই, ম্যাক সিকিউরিটি ফোরামগুলো یাহু রিডাইরেক্ট সম্পর্কে প্রশ্নে ভরপূর হয়ে উঠেছিল, যা ব্রাউজার স্টার্ট-আপ, সার্চিং বা সাধারণ ওয়েব সার্ফিং-এর সময় ব্রাউজারকে তৎক্ষণাৎ যাহু ওয়েবসাইটে চালিয়ে যায়। এটি স্পষ্টভাবে যাহু ভাইরাস আক্রমণ নয়, বরং একটি দুর্নীতিপূর্ণ স্ক্রিপ্ট যা ব্রাউজারকে অন্য একটি ওয়েবসাইটে রিরাউট করে এবং শেষে বৈধ ও বিশ্বস্ত যাহু পেজটি দেখিয়ে দুর্নীতিপূর্ণ কার্যকলাপগুলো মুছে ফেলার চেষ্টা করে।
ম্যাকের জন্য রোগ সফ্টওয়্যার
এটিকে ট্রোজান মনে করা যায়, বিশেষ করে যদি ইনস্টলেশন með দুর্নীতিপূর্ণ কোড জড়িত থাকে যা এক্সিকিউটেবল ড্রপ করে এবং ম্যাক কম্পিউটারে চালিয়ে। কিন্তু কিছু রোগ সফ্টওয়্যার ম্যাক ওএস-কে সংক্রামিত করে কারণ ব্যবহারকারী সতর্কতা নয়ন করে সন্দেহজনক ওয়েবসাইট থেকে প্রম্পট এক্সিকিউট করে। ফলে তারা স্বেচ্ছায় একটি রোগ অ্যাপ্লিকেশন ডাউনলোড ও ইনস্টল করে না বুঝতে পারেন যে এটি একটি কম্পিউটার হুমকি। ম্যাকের জন্য রোগ প্রোগ্রামগুলো প্রায়শই পারফরম্যান্স এনহ্যান্সমেন্ট টুল বা সিকিউরিটি সফ্টওয়্যারের ভেসে থাকে যা পুরো ফিচার আনলক করার জন্য রেজিস্ট্রেশন ফি বা পেইড এক্টিভেশন কোড চায়। দুর্ভাগ্যয়, রোগ টুলের ফুল ভার্সনটিও ম্যাক ব্যবহারকারীর টাকার উপযোগী নয়। অধিকাংশ রোগ প্রোগ্রাম সম্পূর্ণ বর্জ্য, এবং সেগুলো শুধু নিরদোষ শিকারদের টাকা ঠগিয়ে নেয়।
পোটেনশিয়ালি আনওয়ান্টেড অ্যাপ্লিকেশন (PUA)
শিরোনামটি ইতিমধ্যেই ইঙ্গিত দিয়েছে যে ম্যাক ভাইরাসের কোন ধরন PUA। ये হলো এমন অ্যাপ্লিকেশন যা ব্যবহারকারীর অনুমতি ছাড়া ম্যাক বা ইন্টারনেট ব্রাউজার প্রোগ্রামে ইনস্টল হয়ে যায়। এনহ্যান্সমেন্ট টুল, ফ্রি গেম এবং ব্রাউজার এক্সটেনশন যেগুলো ব্যবহারকারীর হস্তক্ষেপ ছাড়া চুড়ান্ত পদ্ধতিতে ইনস্টল হয়, সেগুলো PUA হিসেবে শ্রেণীবদ্ধ হয়। অ্যাডওয়্যারের মতোই, PUA একটি ম্যাক ভাইরাস যা প্রায়শই ইন্টারনেট ব্রাউজার প্রোগ্রামে আক্রমণ করে। একমাত্র পার্থক্য হলো অনিচ্ছাকৃত প্রোগ্রামগুলো রেভেনিউ জেনারেট করার লক্ষ্য রাখে না বরং অস্বাভাবিক বিতরণ কৌশল দিয়ে একটি অ্যাপ্লিকেশন প্রচার করে।
সংক্রামিত ম্যাক থেকে ভাইরাস সরানোর পদ্ধতিগুলো
পদ্ধতি ১ – ম্যাক থেকে সাধারণ ভাইরাস কীভাবে সরাব?
পদ্ধতি ২ – ম্যাক থেকে অ্যাডওয়্যার সরানো
পদ্ধতি ৩ – ম্যাককে সংক্রামিত করা রোগ সফ্টওয়্যার ভাইরাস সরানো
কুইক ফিক্স: তাৎক্ষণিক সরানো
Combo Cleaner হলো একটি বিশ্বস্ত ম্যাক ইউটিলিটি অ্যাপ্লিকেশন যার পূর্ণ অ্যান্টিভাইরাস এবং অপ্টিমাইজেশন ফিচার রয়েছে। এটি অ্যাডওয়্যার, ম্যালওয়্যার এবং PUP-র সাথে নিবটতে সহায়ক। 더불어, এটি দুর্নীতিপূর্ণ ব্রাউজার হাইজ্যাকার, অ্যাডওয়্যার বা ম্যালওয়্যার দূর করতে পারে। আপনার প্রিমিয়াম ফিচারগুলো ব্যবহার করতে হলে ফুল ভার্সন কেনতে হতে পারে।
- নিচের পেজ থেকে টুলটি ডাউনলোড করুন:
- ডাউনলোড করা ফাইলটি ডাবল-ক্লিক করে ইনস্টলেশন সম্পন্ন করুন।
- খোলা উইন্ডোতে, Combo Cleaner আইকনটি ড্র্যাগ অ্যান্ড ড্রপ করে আপনার Applications ফোল্ডার আইকনের ওপর ছেড়ে দিন।
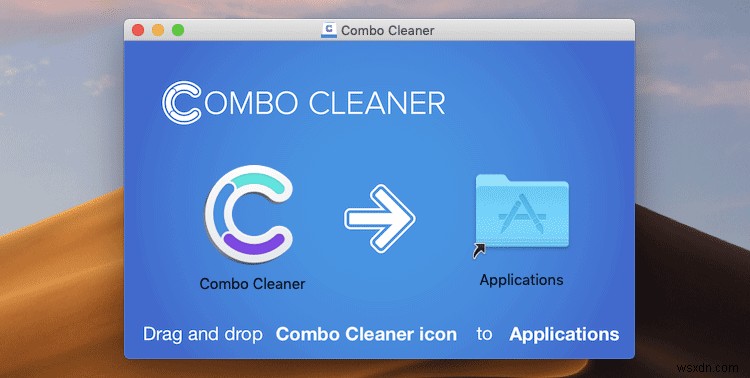
- আপনার Launchpad খুলুন এবং Combo Cleaner আইকনে ক্লিক করুন।
- অ্যান্টিভাইরাস তার সর্বশেষ ভাইরাস ডেফিনিশন আপডেট ডাউনলোড করার জন্য অপেক্ষা করুন এবং "Start Combo Scan"-এ ক্লিক করুন ম্যাক কম্পিউটার থেকে হুমকি সরাতে।
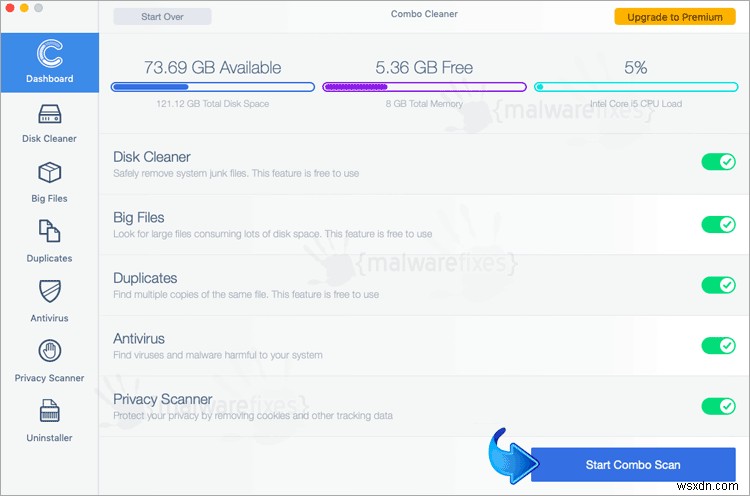
- Combo Cleaner-এর ফ্রি ফিচারগুলো شامل: Disk Cleaner, Big Files finder, Duplicate files finder, এবং Uninstaller। অ্যান্টিভাইরাস এবং প্রাইভেসি স্ক্যানার ব্যবহার করতে হলে প্রিমিয়াম ভার্সনে আপগ্রেড করতে হবে।
আপনি যদি ম্যানুয়ালি দুর্নীতিপূর্ণ অবজেক্টগুলো সরাতে পারেন তবে পরবর্তী সরানোর ধাপগুলো অনুসরণ করুন।
পদ্ধতি ১ – ম্যাক থেকে সাধারণ ভাইরাস কীভাবে সরাব?
কম্পিউটার ভাইরাসের কথা বললে, এগুলো সাধারণত বিপদজনক এবং প্রায়শই অদৃশ্য ম্যালওয়্যার যা ম্যাক সিস্টেমকে সংক্রামিত করে। এই হুমকিগুলো категориগতভাবে ট্রোজান, ওয়ার্ম, ভাইরাস ইত্যাদি হিসেবে চিহ্নিত হয়। যেহেতু কম্পিউটারে এই সংক্রামণ প্রায়শই লুকানো ফাইল এবং সিস্টেম অবজেক্ট জড়িত, ম্যাক ভাইরাস দূর করার সেরা উপায় হলো অ্যান্টি-ভাইরাস বা অ্যান্টি-ম্যালওয়্যার অ্যাপ্লিকেশন দিয়ে একটি পরিপূর্ণ স্ক্যান চালানো। এই উদাহরণে, আমরা আমাদের ইনস্টল করা অ্যান্টি-ম্যালওয়্যার টুল দিয়ে ম্যাক স্ক্যান করব। আপনি আপনার নিজস্ব সিকিউরিটি প্রোগ্রাম ব্যবহার করতে পারেন; শুধু নিশ্চিত করুন যে ডাটাবেস আপডেটেড এবং একটি সংपूर्ण স্ক্যান চালান।
- নিচের লিংক থেকে Malwarebytes for Mac ডাউনলোড করুন।
- ডাউনলোড করা Malwarebytes-Mac.pkg লোকেট করুন এবং ডিফল্ট সেটিংস দিয়ে ইনস্টল করুন।
- Malwarebytes for Mac চালান। এটি আপডেট চেক করবে এবং উপলব্ধ থাকলে সর্বশেষ ভার্সন ডাউনলোড করবে। সাম্প্রতিক ম্যালওয়্যার হুমকি খুঁজে বের করতে এটি প্রয়োজনীয়।
- Malwarebytes ড্যাশবোর্ডে হলে, Scan বাটনে ক্লিক করুন ম্যাক কম্পিউটার স্ক্যান শুরু করতে।
- স্ক্যান শেষে, Malwarebytes for Mac চিহ্নিত হুমকির একটি তালিকা দেখাবে, এবং ম্যালওয়্যার নিশ্চিতভাবেই সেখানে থাকবে। তালিকার সব আইটেম সিলেক্ট করুন। তারপর Remove বাটনে ক্লিক করুন কম্পিউটার পরিষ্কার করতে।
পদ্ধতি ২ – ইন্টারনেট ব্রাউজার থেকে অ্যাডওয়্যার সরানো
অ্যাডওয়্যার হলো এমন প্রোগ্রাম যা প্রায়শই ইন্টারনেট ব্রাউজার প্রোগ্রাম—সাফারি, ফায়ারফক্স এবং গুগল ক্রোম—কে আক্রমণ করে। অ্যাডওয়্যার শব্দটি এসে "Ad-supported Software" থেকে যা ইনফেক্টেড ব্রাউজার অ্যাপ্লিকেশন শোষণ করে অনলাইন প্রফিট জেনারেট করার উদ্দেশ্য প্রকাশ করে। ম্যাক-র জন্য অ্যাডওয়্যার ভাইরাস এর পিসি কাউন্টারপার্ট থেকে ভিন্ন নয়। সেগুলো শুধু আলাদা এনভায়রনমেন্টে কাজ করে, তাই ভাইরাসে ভিন্ন কোডিং করা হয়।
অধিকাংশ অ্যাডওয়্যার এবং অনিচ্ছাকৃত প্রোগ্রাম "browser extension" নামে একটি অ্যাপ্লিকেশন ব্যবহার করে ইন্টারনেট অ্যাপ্লিকেশনের সেটিংস হൈজ্যাক করতে। তাই আমরা পরামর্শ দিচ্ছি ম্যালওয়্যারের সাথে घনিষ্ঠভাবে জড়িত এক্সটেনশন চেক করে সরাতে। যদি সেটি না থাকে, তবে যেকোনো সন্দেহজনক ব্রাউজার এক্সটেনশন খুঁজে বের করে ডিলিট করুন।
গুগল ক্রোম থেকে ম্যালওয়্যার এক্সটেনশন সরানো
- আপনার ম্যাক ডিভাইসে গুগল ক্রোম ব্রাউজার খুলুন।
- নিচের স্ট্রিংটি অ্যাড্রেস বারে ইনপুট করে কীবোর্ডে Enter চাপুন:
chrome://extensions/
- ম্যালওয়্যার বা প্রাসঙ্গিক এন্ট্রি খুঁজে বের করে গুগল ক্রোম থেকে সরান।
সাফারি থেকে দুর্নীতিপূর্ণ এক্সটেনশন সরানো
- সাফারি ব্রাউজার খুলুন।
- টপ মেনুতে, Safari > Settings বা Preferences-এ ক্লিক করুন।
- সাফারি সেটিংস উইন্ডো খুলবে। দয়া করে Extensions ট্যাব সিলেক্ট করুন।
- সন্দেহজনক এক্সটেনশনটি লোকেট করুন এবং সাফারি থেকে সরাতে Uninstall বাটনে ক্লিক করুন।
- এখন উইন্ডো বন্ধ করুন এবং সাফারি রিস্টার্ট করুন।
ম্যাকের মাইক্রোসফ্ট এজ ব্রাউজার থেকে ম্যালওয়্যার সরানো
- আপনার ম্যাকে মাইক্রোসফ্ট এজ প্রোগ্রাম খুলুন।
- নিচের স্ট্রিংটি অ্যাড্রেস বারে ইনপুট বা কপি-পেস্ট করে Enter চাপুন:
edge://extensions/
- Installed Extensions এলিয়া থেকে ম্যালওয়্যারের জন্য এন্ট্রি খুঁজে বের করে Remove বা Disable করুন।
- এখন উইন্ডো বন্ধ করুন এবং মাইক্রোসফ্ট এজ ব্রাউজার রিস্টার্ট করুন।
মজিলা ফায়ারফক্স থেকে ম্যালওয়্যার এক্সটেনশন আনইনস্টল করা
- মজিলা ফায়ারফক্স ব্রাউজার খুলুন।
- নিচের স্ট্রিংটি অ্যাড্রেস বারে টাইপ বা কপি-পেস্ট করে Enter চাপুন:
about:addons
- সাইডবার মেনু থেকে Extensions-এ ক্লিক করুন।
- ম্যালওয়্যারের সাথে সম্পর্কিত এন্ট্রি খুঁজে বের করে অপশনস বাটন ব্যবহার করে ব্রাউজার থেকে Disable বা Remove করুন।
পদ্ধতি ৩ – ম্যাককে সংক্রামিত করে অনিচ্ছাকৃত অ্যাপস সরানো
- আপনার Finder-এ যান। মেনুবার থেকে, Go > Go to Folder সিলেক্ট করুন।
- নিচের স্ট্রিংটি ইনপুট করে কীবোর্ডে Enter চাপুন।
~/Library/LaunchAgents
- এখন আপনি "LaunchAgents" নামে একটি লুকানো ফোল্ডার দেখবেন। ফোল্ডারের ভিতরের নিচের ফাইলগুলো লক্ষ্য করুন:
- com.malware.plist
- unknown.service.plist
- unknown.system.plist
- unknown.download.plist
- unknown.update.plist
- unknown শব্দটি আসলে ম্যালওয়্যারের নামের প্রতিনিধিত্ব। আক্রমণকারীরা নিচের ফাইল নামগুলো ব্যবহার করতে পারে:
- Genieo. InstallMac, (র্যান্ডম ক্যারেক্টার).plist
- যদি নির্দিষ্ট ফাইলটি না পান, তবে যেকোনো অপরিচিত বা সন্দেহজনক এন্ট্রি খুঁজুন। এটি আপনার ম্যাকে ম্যালওয়্যারের উপস্থিতির কারণ হতে পারে। সব আইটেম ক্রনোলজিকাল অর্ডারে সাজাতে হবে ताकি gầnে ইনস্টল করা অপরিচিত ফাইলগুলো চেনা যায়।
- "Show items as..." এ ক্লিক করুন।
- ক্রনোলজিকাল অর্ডারে সাজাতে Date Modified-এ ক্লিক করুন।
- আপনি যা যা সন্দেহজনক ফাইল পাবেন, সেগুলো Trash-এ টেনে আনুন।
সব সন্দেহজনক ফাইল নোট করুন, কারণ পরবর্তী ফোল্ডারগুলোর মধ্যেও একই আইটেম থাকতে পারে।
- ম্যাক কম্পিউটার রিস্টার্ট করুন।
- উপরোক্ত পদ্ধতিতে অন্য একটি ফোল্ডার খুলুন। নিচের স্ট্রিংটি কপি-পেস্ট করুন:
~/Library/Application Support
- আপনি যে সন্দেহজনক আইটেমগুলো নোট করেছিলেন, সেগুলো সিলেক্ট করে Trash-এ টেনে আনুন।
- নিচের নন-হিডেন ফোল্ডারগুলোর (বिना ~) একই প্রক্রিয়া दुহরান:
/Library/LaunchAgents
/Library/LaunchDaemons
/Library/Application Support
- শেষে, আপনার Finder > Go এ যান এবং Applications ফোল্ডার খুলুন। নিচের নামগুলো সহ সাবফোল্ডার খুঁজে বের করে Trash-এ টেনে আনুন।
- Genieo. InstallMac, (র্যান্ডম ক্যারেক্টার)
অপশনাল: লক করা ফাইল যা সরানো যায় না, उनके জন্য:
- Launchpad > Other ফোল্ডারে যান, Activity Monitor খুলুন।
- আপনি যে প্রসেসটি বন্ধ করতে চান সেটি সিলেক্ট করুন।
- উইন্ডোর উপরের অংশে Stop বাটনে ক্লিক করুন।
- Force Quit বাটনে ক্লিক করুন।
- এখন আপনি ম্যালওয়্যার হোমপেজ হাইজ্যাকারের লক করা ফাইলটি ডিলিট বা সরাতে পারবেন।
পদ্ধতি ২ এবং ৩ থেকে ম্যাক ভাইরাস সরানোর পদ্ধতি এক্সিকিউট করার সময়, প্রতিটি প্রসিডিউর після পদ্ধতি ১-এর অ্যান্টি-ভাইরাস স্ক্যান চালানো জরুরি। এটি নিশ্চিত করার জন্য যে ম্যাক কম্পিউটারে ভাইরাসের কোনো অবশিষ্টাংশ নেই।
মূলভাবে প্রকাশিত: এপ্রিল ৩০, ২০২০, ১৩:২৯
