

লেখক: কনস্ট্যান্টিনোস সৌকলাস , শেষ আপডেট: এপ্রিল ২৪, ২০২৬
এই গাইডে আপনি শিখবেন কীভাবে আপনি অন-প্রিমাইস অ্যাক্টিভ ডিরেক্টরি (AD) ডোমেন-জয়েনড ডিভাইসগুল ইনটিউন-এ এনরোল করতে পারেন সেন্ট্রালাইজড ম্যানেজমেন্টের জন্য।
আপনার অন-প্রিমাইস অ্যাক্টিভ ডিরেক্টরি যদি Microsoft Entra ID-এর সাথে ইন্টিগ্রেটেড থাকে (Microsoft Entra Connect-এর মাধ্যমে), তবে একাধিক উইন্ডোজ ডিভাইস ম্যানেজ করা অনেক সহজ হয়ে যায় যখন সেগুলো স্বয়ংক্রিয়ভাবে Microsoft Intune-এ এনরোল হয়।
MDM Auto-Enrollment-এ, আপনার ডোমেনের ইউজাররা তাদের উইন্ডোজ PC-এ তাদের Microsoft 365 করপোরেট অ্যাকাউন্ট দিয়ে সাইন ইন করবে এবং তাদের ডিভাইসটি স্বয়ংক্রিয়ভাবে Intune-এ এনরোল হয়ে যাবে সেন্ট্রালাইজড ম্যানেজমেন্টের জন্য।
অ্যাক্টিভ ডিরেক্টরি (AD) উইন্ডোজ ডিভাইসগুল ইনটিউন-এ স্বয়ংক্রিয়ভাবে এনরোল করার পদ্ধতি।
প্রত্যাবশ্যকতা: আপনার অন-প্রিমাইস AD ইতিমধ্যে সিঙ্করোনাইজড আছে Microsoft Entra ID-র সাথে Microsoft Entra Connect (বা "Azure AD Connect") দিয়ে।
স্টেপ ১. গ্রুপ পলিসিতে ডিফল্ট Azure credentials ব্যবহার করে অটোমেটিক MDM এনরোলমেন্ট অন করুন।
১. Server Manager-এ, Tools-এ যান এবং Group Policy Management খুলুন।
২. একটি নতুন Group Policy Object (GPO) তৈরি করুন এবং আপনার ডোমেনে বা organisational unit (OU)-এ লিংক করুন যেটি ইউজার এবং/অথবা ডিভাইসগুল ধারণ করে যেগুলো আপনি Microsoft Entra ID-র সাথে সিঙ্করোনাইজ করতে চান।
৩. নতুন Group Policy Management Editor খুলুন (Edit করুন), এবং নেভিগেট করুন:
- Computer Configuration > Administrative Templates > Windows Components > MDM
৪. Enable automatic MDM enrolment using default Azure AD credentials পলিসি খুলুন।*
* দ্রষ্টব্য: যদি "Enable automatic MDM enrolment using default Azure credentials" পলিসি মিসিং থাকে, তবে নিচের নির্দেশাবলী দেখুন কীভাবে যোগ করবেন।
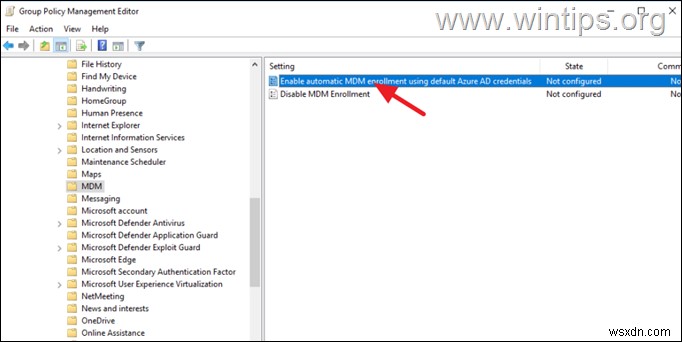
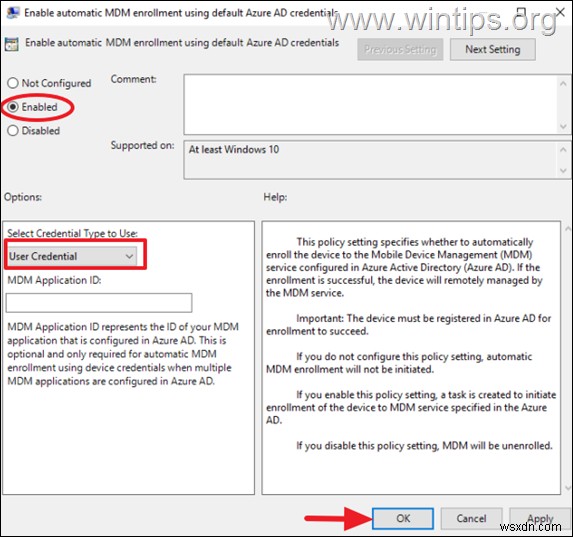
৫. পলিসিকে Enabled সেট করুন এবং নিচে User Credential সিলেক্ট করুন ক্রেডেনশিয়াল টাইপ হিসেবে এনরোলমেন্টের জন্য। Apply > OK ক্লিক করুন এবং তারপর গ্রুপ পলিসি এডিটর বন্ধ করুন।
৬. "gpupdate /force" কমান্ড রান করুন পলিসি প্রয়োগ করতে এবং স্টেপ-২-এ যান।
"Enable automatic MDM enrolment using default Azure AD credentials" পলিসি কীভাবে যোগ করবেন যদি এটি মিসিং থাকে।
১. ডোমেন ওয়ার্কস্টেশনে ইনস্টল করা লেটেস্ট উইন্ডোজ ভার্সন অনুযায়ী, Administrative Templates (.admx) প্যাকেজ ডাউনলোড করুন নিচের লিংকগুলো থেকে:
- Windows 11, version 25H2
- Windows 11, version 24H2
- Windows 11, version 23H2
- Windows 11, version 22H2
- Windows 10, version 22H2
২. তারপর ডাউনলোড করা প্যাকেজটি ডোমেন কন্ট্রোলারে ইনস্টল করুন।
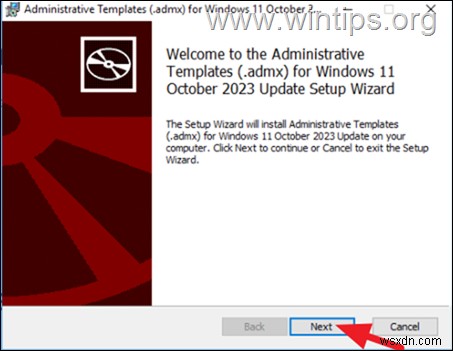
৩. ইনস্টলেশনের পর, ADMX টেমপ্লেটগুল ইনস্টল করা পথে নেভিগেট করুন।*
* উদাহরণ: আপনি যদি "Windows 11 (23H2)" admx টেমপ্লেট ইনস্টল করেন, তবে নেভিগেট করুন:
- C:\Program Files (x86)\Microsoft Group Policy\Windows 11 October 2023 Update (23H2)\
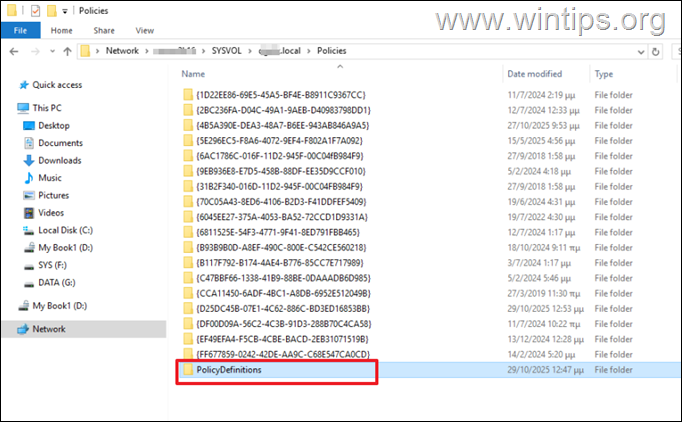
৪. Copy করুন "PolicyDefinitions" ফোল্ডারটি নিচের লোকেশন에:
- \\server-name\SYSVOL\domain-name.local\Policies\
৫. হলে, SYSVOL DFSR রিপ্লিকেশন কমপ্লিট হওয়ার জন্য অপেক্ষা করুন (এটি প্রায় ~১৫ সেকেন্ড লাগে ডোমেন কন্ট্রোলারগুলো যদি একই সাইটে থাকে) এবং তারপর স্টেপ-১-এর নির্দেশাবলী ফলো করুন অটোমেটিক MDM এনরোলমেন্ট অন করার জন্য।
স্টেপ ২. মাইক্রোসফট ইনটিউন অ্যাডমিন সেন্টারে অটোমেটিক এনরোলমেন্ট অন করুন।
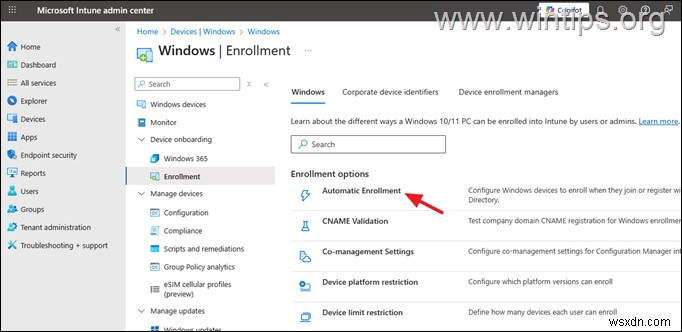
১. Intune Admin Center > Devices > Windows > Enrollment > Automatic Enrollment-এ নেভিগেট করুন।
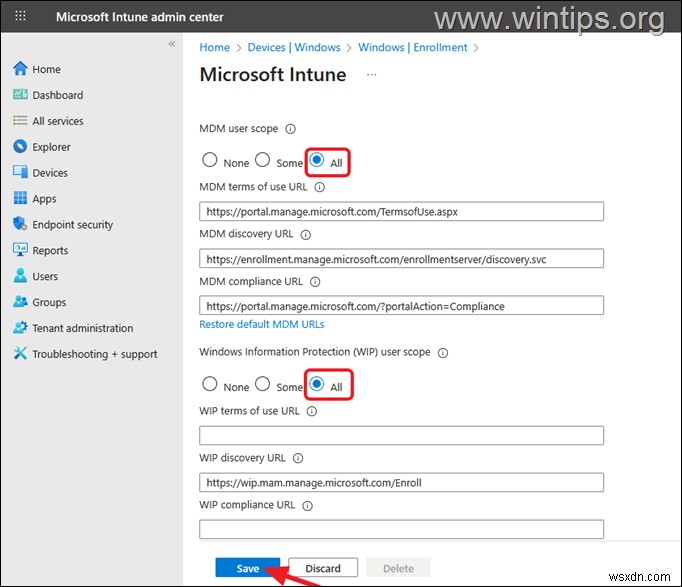
২. MDM user scope কে All এবং Windows information Protection (WIP) কে All* সেট করুন এবং Save*-এ ক্লিক করুন।
* দ্রষ্টব্য: যদি উইন্ডোজ ডিভাইস এনরোল করার সময় (স্টেপ-৩), আপনি এরর পান "Device Management could not be enabled" সাথে "Error code: -2145833241 or 80192EE7", তবে Windows information Protection (WIP) কে None সেট করুন এবং আবার ডিভাইস এনরোল করার চেষ্টা করুন।
স্টেপ ৩. ইনটিউনে ডিভাইস এনরোলমেন্ট ভেরিফাই করুন।
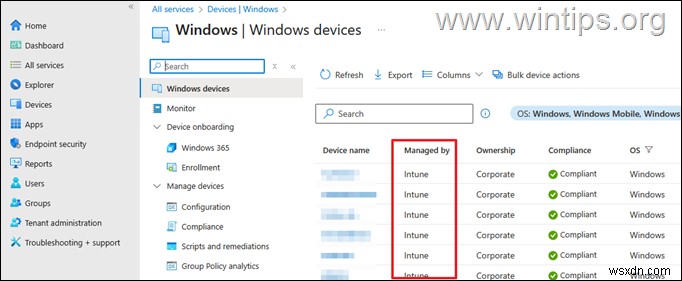
উপরের কাজগুলো করার পর, Microsoft Entra ID-র সাথে সিঙ্করোনাইজড যেকোনো উইন্ডোজ ডিভাইসে ("Azure AD Connect" টুল দিয়ে), ইউজাররা তাদের Microsoft 365 credentials দিয়ে তাদের ডিভাইস Microsoft Intune-এ এনরোল করার জন্য প্রম্পট পাবে।
তবে, Azure AD সিঙ্করোনাইজেশন সার্ভিস আবার চলার জন্য অপেক্ষা করুন, এবং সিঙ্করোনাইজেশনের পর, Intune Admin Center > Devices > Windows Devices-এ নেভিগেট করুন যেন ডিভাইসটি এনরোলড এবং Intune দ্বারা ম্যানেজড কিনা যাচাই করতে পারেন।
অতিরিক্ত সাহায্য:
১. উইন্ডোজ ১১/১০ ডিভাইস ম্যানুয়ালি ইনটিউন-এ এনরোল করতে:
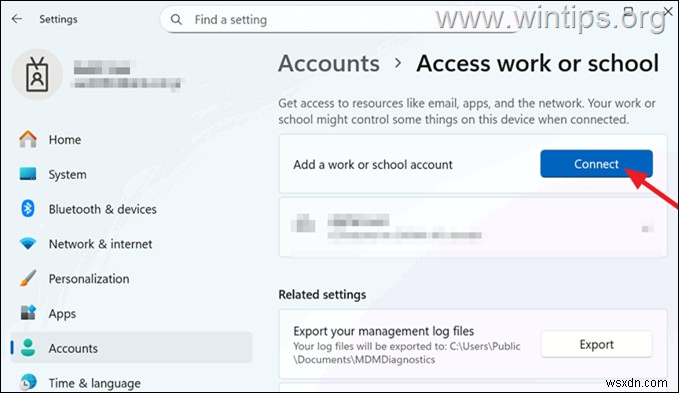
Settings > Accounts > Access work or School-এ যান এবং Add a work or school account-এর পাশে Connect-এ ক্লিক করুন। তারপর Microsoft 365 অ্যাকাউন্ট credentials দিয়ে ডিভাইসটি ইনটিউন-এ এনরোল করুন।
২. যদি একটি ডিভাইস ইতিমধ্যে সিঙ্করোনাইজেশনের আগে Microsoft Entra-এ রেজিস্টারড থাকে, সাধারণত সিঙ্করোনাইজেশনের পর এটি "Microsoft Entra hybrid joined" ডিভাইস হিসেবে দেখাবে।
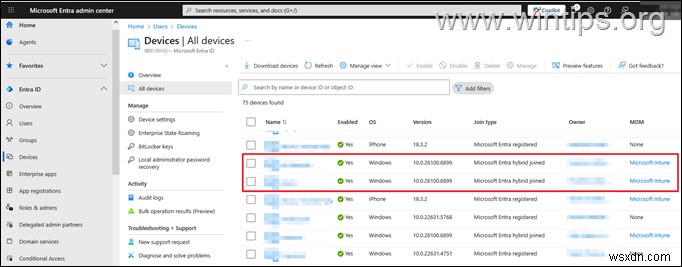
যদি এটি না হয়, এবং আপনি দেখেন ডিভাইসটি এখনও "Microsoft Entra registered" হিসেবে লিস্টেড বা Microsoft Entra ID-এ দুবার লিস্টেড (একবার "Registered" এবং একবার "Hybrid joined"), তবে প্রভাবিত ওয়ার্কস্টেশনে নিচের কাজগুলো করুন:
১. Command Prompt as Administrator খুলুন এবং নিচের কমান্ড দিন:
- dsregcmd.exe /leave
২. কম্পিউটার Restart করুন এবং তারপর আবার আপনার ওয়ার্ক অথবা স্কুল অ্যাকাউন্ট যোগ করুন।
এতটুকুই! এই গাইড আপনাকে সাহায্য করেছে কিনা আপনার অভিজ্ঞতায় কমেন্ট করে জানান। দয়া করে এই গাইড লাইক এবং শেয়ার করুন অন্যদের সাহায্য করার জন্য।
প্রশ্নোত্তর
অন-প্রিমাইস AD ডিভাইসগুল ইনটিউন-এ স্বয়ংক্রিয়ভাবে এনরোল করার জন্য প্রয়োজনীয়তা কী?
আপনার অন-প্রিমাইস Active Directory অবশ্যই Microsoft Entra ID-র সাথে সিঙ্করোনাইজড থাকতে হবে Microsoft Entra Connect (বা 'Azure AD Connect') ব্যবহার করে।
উইন্ডোজ ডিভাইসগুলোর জন্য অটোমেটিক MDM এনরোলমেন্ট কীভাবে অন করব?
Group Policy Management ব্যবহার করে একটি নতুন Group Policy Object তৈরি এবং কনফিগার করুন 'Enable automatic MDM enrolment using default Azure AD credentials' পলিসি দিয়ে, Enabled সেট করুন User Credential হিসেবে ক্রেডেনশিয়াল টাইপ এনরোলমেন্টের জন্য, তারপর পলিসি প্রয়োগ করুন।
'Enable automatic MDM enrolment using default Azure credentials' পলিসি যদি মিসিং থাকে, তবে কী করব?
ডোমেন ওয়ার্কস্টেশনের উইন্ডোজ ভার্সন অনুযায়ী লেটেস্ট Administrative Templates (.admx) প্যাকেজ ডাউনলোড এবং ইনস্টল করুন, তারপর 'PolicyDefinitions' ফোল্ডারটি আপনার ডোমেন কন্ট্রোলারের উপযুক্ত SYSVOL লোকেশনে কপি করুন।
কীভাবে যাচাই করব যে একটি উইন্ডোজ ডিভাইস ইনটিউন-এ এনরোলড হয়েছে?
অটোমেটিক এনরোলমেন্ট অন এবং Microsoft Entra ID-র সাথে সিঙ্ক করার পর, Intune Admin Center > Devices > Windows Devices-এ নেভিগেট করুন যেন কনফার্ম করতে পারেন যে ডিভাইসটি এনরোলড এবং Intune দ্বারা ম্যানেজড।
যদি এই আর্টিকেল আপনার জন্য উপযোগী হয়, তবে দয়া করে আমাদের সাপোর্ট করার জন্য ডোনেশন করার কথা ভাবুন। এক ডলারও আমাদের জন্য বড় পার্থক্য তৈরি করতে পারে অন্যদের সাহায্য করতে থাকার এবং এই সাইটটি ফ্রি রাখার প্রচেষ্টায়:
- লেখক
- সাম্প্রতিক পোস্টগুলো
কনস্ট্যান্টিনোস Wintips.org-এর ফাউন্ডার এবং অ্যাডমিনিস্ট্রেটর। ১৯৯৫ সাল থেকে তিনি আইটি সাপোর্ট প্রদান করছেন কম্পিউটার এবং নেটওয়ার্ক এক্সপার্ট হিসেবে ব্যক্তিগত এবং বড় কোম্পানিগুলোর জন্য। তিনি উইন্ডোজ বা অন্যান্য মাইক্রোসফট প্রোডাক্ট (উইন্ডোজ সার্ভার, অফিস, মাইক্রোসফট ৩৬৫, ইত্যাদি) সম্পর্কিত সমস্যা সমাধানে বিশেষজ্ঞ।
কনস্ট্যান্টিনোস সৌকলাসের সাম্প্রতিক পোস্টগুলো (সব দেখুন)
