

Microsoft একটি পরিচিত সমস্যা ফিক্স করেছে যেটি নতুন যোগ করা Windows সিকিউরিটি সতর্কতাগুলো Remote Desktop (.rdp) ফাইল খোলার সময় ভুলভাবে প্রদর্শন করতে পারত।
এই সমস্যা সমস্ত সমর্থিত Windows ভার্সনকে প্রভাবিত করে, Windows 11 (KB5083768 & KB5083769), Windows 10 (KB5082200), এবং Windows Server (KB5082063) সহ, একাধিক মনিটর এবং ভিন্ন ডিসপ্লে স্কেলিং সেটিংস वाले ডিভাইসগুলিতে।
Microsoft বাগটি সমাধান করেছে অপশনাল KB5083631 প্রিভিউ কিউমুলেটিভ আপডেটে Windows 11-এর জন্য, যা বৃহস্পতিবার রিলিজ করা হয়েছে, ৩৪ অন্যান্য পরিবর্তনের পাশাপাশি।
"এই আপডেটটি Remote Desktop Connection সিকিউরিটি সতর্কতা ডায়লগকে প্রভাবিত করে। ডায়লগটি মাল্টি-মনিটর পরিস্থিতিতে ভুলভাবে রেন্ডার হতে পারত যখন মনিটরগুলোর ভিন্ন স্কেলিং সেট থাকত," Microsoft জানায়। "এটি এপ্রিল ২০২৬ (KB5083769) সিকিউরিটি আপডেট ইনস্টল করার পর ঘটতে পারত।"
Microsoft বাগটি স্বীকৃতি দিলে বুঝিয়েছিল যে, RDP ফাইল খোলার সময় দেখা সিকিউরিটি সতর্কতাগুলো সঠিকভাবে প্রদর্শিত নাও হতে পারে। প্রভাবিত Windows সিস্টেমগুলিতে, সতর্কতা উইন্ডোর বাটনগুলো মিসঅ্যালাইন বা আংশিকভাবে লুকানো থাকে, এবং টেক্সট পড়তে কঠিন, যা সিকিউরিটি ডায়লগের সাথে ইন্টারঅ্যাক্ট করতে কঠিন, এবং কিছু ক্ষেত্রে অসম্ভব করে তোলে।
এই সতর্কতাগুলো এপ্রিল ২০২৬ কিউমুলেটিভ আপডেটের সাথে Windows সিস্টেমগুলিতে যোগ করা হয়েছিল রিস্কি শেয়ার্ড রিসোর্স ডিফল্টল ডিজেবল করার জন্য, ফিশিং আক্রমণ রক্ষা করার জন্য যা Remote Desktop কানেকশন (.rdp) ফাইল অপব্যবহার করে।
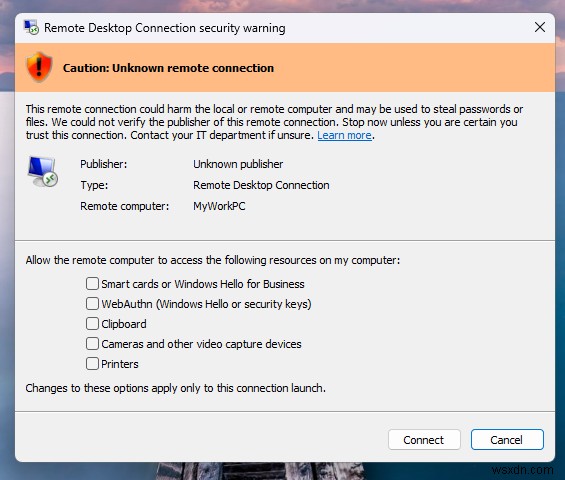 Remote Desktop Connection সিকিউরিটি সতর্কতা (Microsoft)
RDP ফাইল সাধারণত এন্টারপ্রাইজ পরিবেশে রিমোট সিস্টেমে কানেক্ট করতে ব্যবহৃত হয় কারণ এগুলো প্রিকনফিগারড হতে পারে লোকাল রিসোর্সগুলো রিমোট হোস্টে স্বয়ংক্রিয়ভাবে রিডাইরেক্ট করার জন্য। তবে হুমকি অভিনেতারা এগুলোকেও ফিশিং ক্যাম্পেইনে অপব্যবহার করছে, যার মধ্যে রাশিয়ান APT29 সাইবার-জাসুসি গ্রুপ রয়েছে, যেগুলো ভিক্টিমের ডিভাইস থেকে ডকুমেন্ট এবং শংসাপত্র দূর থেকে চুরি করতে এগুলো ব্যবহার করেছে।
এপ্রিল সিকিউরিটি আপডেট ইনস্টল করার পর, একটি এককালীন শিক্ষামূলক প্রম্পট দেখাবে RDP ফাইল প্রথমবার খোলার সময়, সংশ্লিষ্ট ঝুঁকি সম্পর্কে সতর্ক করে।
তারপর, RDP ফাইল খোলার সময় যেকোনো কানেকশন করার আগে একটি সিকিউরিটি ডায়লগ দেখাবে, যা দেখাবে ফাইলটি যাচাইকৃত পাবলিশার দ্বারা সাইন করা কিনা, রিমোট সিস্টেমের ঠিকানা, এবং সমস্ত লোকাল রিসোর্স রিডাইরেকশন (ড্রাইভ, ক্লিপবোর্ড, বা ডিভাইস সহ), সব অপশন ডিফল্টল ডিজেবল থাকবে।
যদি RDP ফাইল ডিজিটালি সাইন করা না থাকে, Windows "Caution: Unknown remote connection" সতর্কতা দেখাবে, পাবলিশার অজানা হিসেবে লেবেল করা থাকবে। কিন্তু যদি ডিজিটালি সাইন করা থাকে, Windows ব্যবহারকারীদের কানেক্ট করার আগে তার বৈধতা যাচাই করার জন্য সতর্ক করবে।
ব্যবহারকারীর রিপোর্ট অনুযায়ী, KB5083769 সিকিউরিটি আপডেট Windows 11 24H2 / 25H2 সিস্টেমে একাধিক ভেন্ডারের থার্ড-পার্টি ব্যাকআপ অ্যাপগুলোকেও ভাঙিয়ে দিয়েছে VSS (Volume Shadow Copy Service) টাইমআউটের কারণে।
গত মাসে Microsoft আউট-অফ-ব্যান্ড (OOB) আপডেটও রিলিজ করেছিল একাধিক Windows Server সমস্যা ফিক্স করার জন্য যা এপ্রিল ২০২৬ সিকিউরিটি আপডেট ইনস্টল করার পর রিস্টার্ট লুপ এবং আপডেট ইনস্টলেশন ব্যর্থতা সৃষ্টি করত।
Mythos যা খুঁজে পেয়েছে তার ৯৯% এখনও আনপ্যাচড।
AI চারটি জিরো-ডে একসাথে চেইন করে একটি এক্সপ্লয়িট তৈরি করেছে যা রেন্ডারার এবং OS স্যান্ডবক্স উভয়কেই বাইপাস করেছে। নতুন এক্সপ্লয়িটের একটি তরঙ্গ আসছে।
স্বয়ংক্রিয় বৈধীকরণ সমিটে (মে ১২ এবং ১৪), দেখুন কিভাবে প্রসঙ্গ-সমৃদ্ধ স্বয়ংক্রিয় বৈধীকরণ এক্সপ্লয়িটযোগ্য বিষয়গুলো খুঁজে বের করে, কন্ট্রোলগুলো প্রমাণ করে, এবং রিমিডিয়েশন লুপ বন্ধ করে।
আপনার স্লেট দাবি করুন
