

আজকাল অনেকের ব্রাউজারে পপ-আপ দেখা যাচ্ছে—বিজ্ঞাপন, ভাইরাস সতর্কতা, ফ্ল্যাশ প্লেয়ার আপডেট, ব্রাউজার আপডেট, জাভা প্লাগ-ইন পুরনো হওয়ার বার্তা ইত্যাদি। এগুলো বন্ধ করলেও বারবার আসে এবং খুব বিরক্তিকর। আমি বিশেষভাবে Zoomify ভাইরাস নিয়ে লিখছি। এটি সহজে যাবে না এবং কোনো সিকিউরিটি সফটওয়্যারই এটিকে ডিটেক্ট করতে পারেনি। আমি ADWCleaner, HitmanPro, Malwarebytes, ESET Online Scanner এবং আপডেটেড নর্টন অ্যান্টিভাইরাস দিয়ে স্ক্যান করলেও ব্রাউজার খোলার সাথে সাথে পপ-আপ আসত।
তারপর টাস্ক ম্যানেজারের প্রসেস তালিকা চেক করলে কিছু অজানা সার্ভিস চলমান দেখলাম। একটা বন্ধ করলেও আবার চালু হতো এবং ফাইল মুছে ফেলা যাচ্ছিল না। নিচে প্রসেসের স্ক্রিনশট দেওয়া হলো:
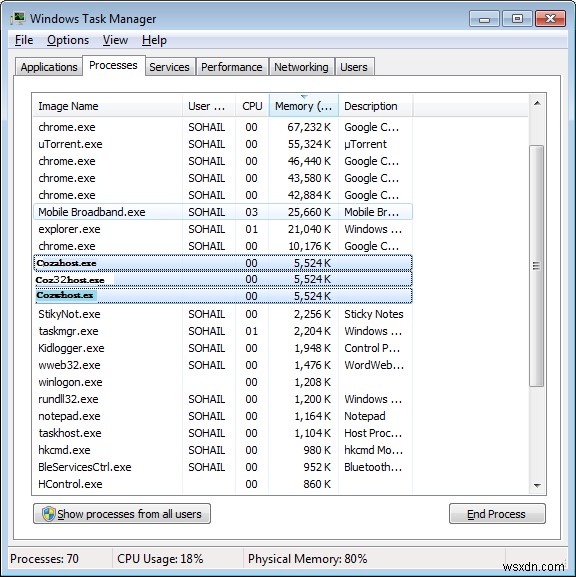 |
| Coz32host.exe ভাইরাস প্রসেস টাস্ক ম্যানেজারে |
ইন্টারনেটে সার্চ করলে পেলাম এটি ZoomifyApp ম্যালওয়্যার जिसके সাথে যুক্ত এবং পপ-আপ তৈরি করে ব্রাউজার রিডাইরেক্ট করে। এটি একটি ক্ষতিকর রিডাইরেক্ট ভাইরাস।
এটি কী করে?
- ব্রাউজার আটকিয়ে ডিফল্ট সেটিংস র্যান্ডমলি পরিবর্তন করে।
- হোমপেজ, স্টার্টআপ পেজ, সার্চ ইঞ্জিন পরিবর্তন করে, প্রতিটি ওয়েবসাইটে অতিরিক্ত লিংক যোগ করে।
- ম্যালওয়্যার, অ্যাডওয়্যার, নকল ব্রাউজার অ্যড-অন বা জাভা/ফ্ল্যাশ আপডেটের নকল বার্তা দিয়ে ফাঁসানোর চেষ্টা করে।
- অবিরত বিরক্তিকর বিজ্ঞাপন পপ-আপ করে।
- CPU ব্যবহার অত্যধিক বাড়ায়।
- PC পারফরম্যান্স তীব্রভাবে অবনত করে।
- ZoomifyApp আপনার অনলাইন কার্যক্রম নিরীক্ষণ করে এবং ব্যক্তিগত ডেটা সংগ্রহ করতে পারে।
কিভাবে দূর করবেন?
ট্রাবলশুটিং ধাপ (TS): নিচের ধাপগুলো শুরু করার আগে অনুমান করা হচ্ছে আপনি ইতিমধ্যে আপনার সিকিউরিটি/অ্যান্টিভাইরাস আপডেট করে স্ক্যান করেছেন।ধাপ ১. RKill চালান ম্যালিশাস প্রসেস বন্ধ করতে
RKill (BleepingComputer.com द्वारा विकसিত) কোনো ট্রাবলশুটিং করার আগে চালানো উচিত। এটি চলমান ম্যালিশাস প্রসেসগুলো বন্ধ করে দেয় যাতে পরবর্তী ধাপগুলো বাধা না পায়। কিছু ম্যালওয়্যার নির্দিষ্ট ফাইলনেম ছাড়া প্রোগ্রাম চালু করতে দেয় না, তাই RKill-এর রিনেমড ভার্সন (iExplore.exe) ব্যবহার করা হয়। এখানে ক্লিক করুন ডাউনলোড করতে।
iExplore.exe ডাবল ক্লিক করলে RKill শুরু হবে। এটি ম্যালওয়্যার প্রসেস বন্ধ করে, ভুল এক্সিকিউটেবল অ্যাসোসিয়েশন ठीक করে এবং কিছু পলিসি ঠিক করে। শেষে একটি লগ ফাইল দেখাবে কোন প্রসেসগুলো বন্ধ করা হয়েছে। RKill চালানোর পর কম্পিউটার রিবুট করবেন না, কারণ ম্যালওয়্যার প্রোগ্রামগুলো আবার চালু হয়ে যাবে।
 |
| RKill |
ধাপ ২. Zoomify ভাইরাসের সাথে যুক্ত প্রসেসগুলো বন্ধ করুন
ZoomifyApp কন্ট্রোল প্যানেল থেকে আনইনস্টল করা যায় না এবং অ্যান্টিভাইরাস এটিকে ধরতে পারেনা। তাই ম্যানুয়ালি মুছে ফেলতে হবে। শুরু করার আগে রেজিস্ট্রি ব্যাকআপ নিন এবং হিডেন ফাইল/ফোল্ডার দেখানোর সেটিং অন করুন (কন্ট্রোল প্যানেল → ফোল্ডার অপশন → ভিউ ট্যাব → Show hidden files, folders and drives → Hide protected operating system files আনচেক করুন)।
টাস্ক ম্যানেজার খুলুন এবং Zoomify App.exe প্রসেস বন্ধ করার চেষ্টা করুন।
ধাপ ৩. ZoomifyApp ভাইরাসের সাথে সম্পর্কিত সকল ফাইল ও ফোল্ডার মুছুন
নিচের লোকেশনগুলো থেকে ফাইল/ফোল্ডার মুছুন:
%program files%\Zoomify App

%documents and settings%\all users\application data\ZoomifyApp

%AllUsersProfile%\Application Data\ZoomifyApp.exe

%progran files%\Ads by Zoomify App.exe

%AllUsersProfile%\Application Data.exe

C:\WINDOWS\system32\drivers\serial.sys

C:\Users\Vishruth\AppData\Local\Temp\random.xml

C:\windows\system32\drivers\mrxsmb.sys(random)

C:\WINDOWS\system32\drivers\redbook.sys(random)
যদি প্রসেস বন্ধ না হয় (Cozhost.exe, Cozwhost.exe, Cozahost.exe, Cozadhost.exe, coz32host.exe, Cozad32host.exe, zoomifyL32.exe, zoomifyD32.exe, zoomify.exe, wzoomifyd.exe ইত্যাদি), তবে প্রসেসের ওপর রাইট ক্লিক করে Open File Location বেছে নিন। ওপেন হওয়া ফোল্ডার থেকে সকল ফাইল সিলেক্ট করে Shift+Delete দিন।
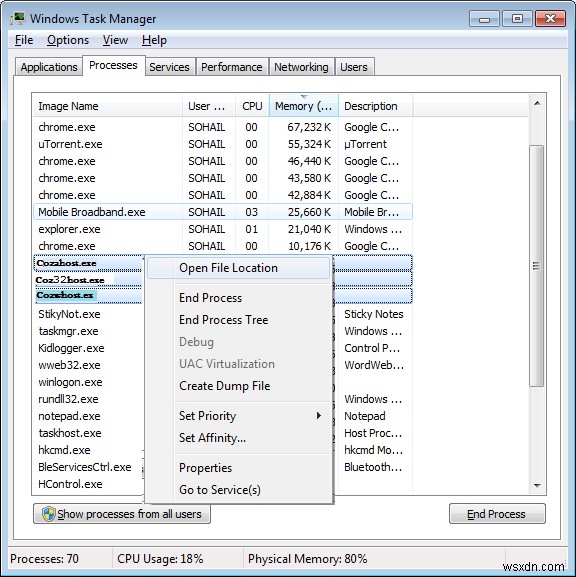 |
| চলমান প্রসেসের ফাইল লোকেশন খুলুন |
মুছে ফেলা না গেলে সব .exe এবং .dll ফাইল অন্য নাম (যেমন xyz) দিয়ে রিনেম করুন। নিচের লোকেশনগুলিও চেক করুন:
%program files%\ Zoomify App\

%documents and settings%\all users\ application data\ ZoomifyApp

%AllUsersProfile%\Application Data\ ZoomifyApp.exe

%progran files%\ Ads by Zoomify App.exe

%AllUsersProfile%\Application Data\.exe

C:\Program Data\Zoomify

C:\WINDOWS\system32\drivers\serial.sys

C:\Users\Vishruth\AppData\Local\Temp\random.xml

C:\windows\system32\drivers\mrxsmb.sys(random)

C:\WINDOWS\system32\drivers\redbook.sys(random)

%TEMP%\nsb3.tmp\StdUtils.dll

%TEMP%\nsb3.tmp\nsisos.dll

C:\Documents and Settings\LocalService\Local Settings\Temporary Internet Files\Content.IE5\CJCTQ25G\CAQ30L6F.php

%TEMP%\nsb3.tmp\UserInfo.dll

%WINDIR%\Tasks\Tempo Runner cozahost.job

%WINDIR%\Tasks\Tempo Runner coz32host.job

%TEMP%\nsb3.tmp\nsislog.dll

%TEMP%\nsb3.tmp\InstallerUtils.dll
ধাপ ৪. রেজিস্ট্রি থেকে Zoomify ভাইরাস মুছুন
রেজিস্ট্রি এডিটর (regedit) খুলুন এবং নিচের কীগুলো মুছুন:
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run "[ZoomifyApp]"

HKEY_CLASSES_ROOT\CLSID\[random numbers]

HKEY_CURRENT_USER\Software\AppDataLow\Software\ZoomifyApp

HKEY_CURRENT_USER\Software\ZoomifyApp

HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Zoomify App

HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\[random numbers]
এডভান্সড ইউজাররা রেজিস্ট্রিতে নিচের ফাইল নাম দিয়ে সার্চ করে সব এন্ট্রি মুছে ফেলতে পারেন (খুব সতর্ক থাকুন):
Cozhost.exe, Cozwhost.exe, Cozwdhost.exe, Cozahost.exe, coz32host.exe*32, Cozadhost.exe, coz32host.exe, Cozad32host.exe, zoomifyL32.exe, zoomifyD32.exe, zoomify.exe, wzoomifyd.exeধাপ ৪ (আরেকটি). Temp এবং %Temp% মুছে ব্রাউজারগুলো রিসেট করুন
ধাপ ৫. CCleaner ব্যবহার করুন
CCleaner ডাউনলোড করে চালান → Tools → Startup → Scheduled Tasks → অজানা/অপ্রয়োজনীয় টাস্ক মুছুন। এটি Zoomify ভাইরাসের সার্ভিস পুনরায় চালু হওয়া বন্ধ করবে। উইন্ডোজ স্টার্টআপ আইটেমও চেক করে অপ্রয়োজনীয় এন্ট্রি মুছুন।
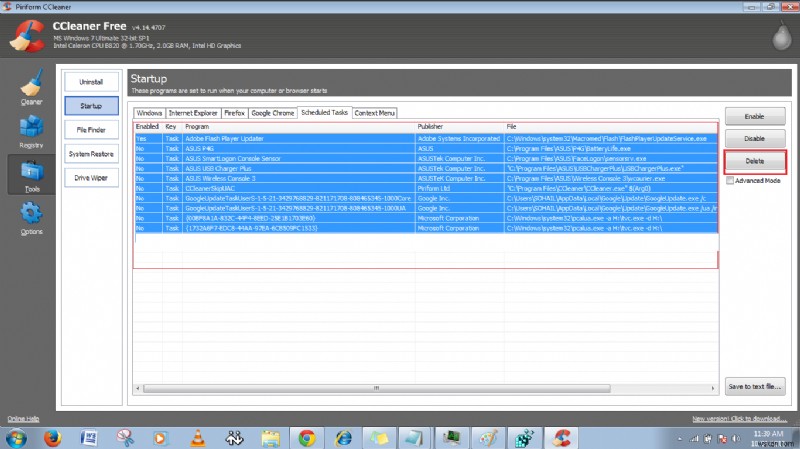 |
| CCleaner |
Registry ট্যাবে Scan for Issues → Fix selected issues।
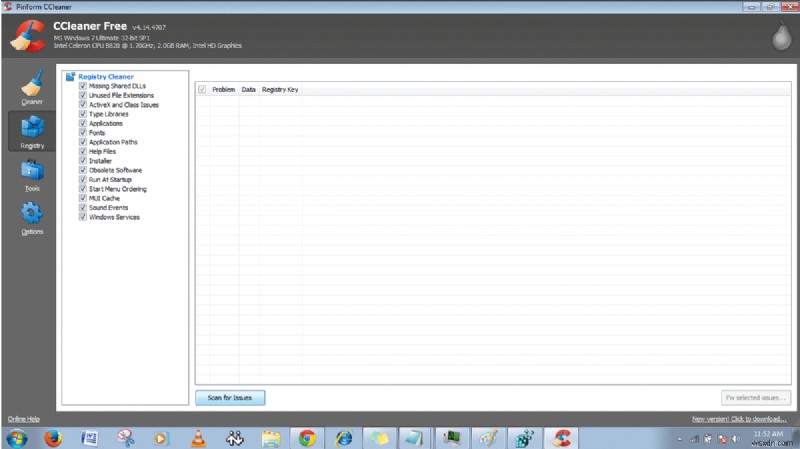 |
| CCleaner রেজিস্ট্রি ফিক্স |
ধাপ ৬. কম্পিউটার রিস্টার্ট করুন – এখন ঠিকমতো চলবে।
দ্রষ্টব্য: Zoomify ভাইরাসের অন্য একটি নাম Zoompic যার ফাইল ZoompicL64.dll এবং ফোল্ডার C:\Program Data\makulitsidwe। এই ফোল্ডারও খুঁজে মুছুন।
