

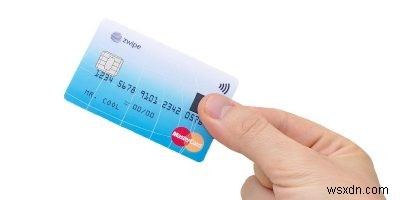
এপ্রিল ২০ তারিখে মাস্টারকার্ড দক্ষিণ আফ্রিকাতে তার নতুন বায়োমেট্রিক ডেবিট কার্ড রিলিজ করার ঘোষণা দিয়েছে। কার্ড ইস্যুয়ার দেশটি টেস্টিং গ্রাউন্ড হিসেবে ব্যবহার করতে চায় টেকনোলজি পরিপক্ব করার আগে অন্যান্য দেশে প্রসারিত করার জন্য।
সাধারণত পজিটিভ প্রতিক্রিয়া থাকা সত্ত্বেও লোকরা যারা অনুমান করছেন পেমেন্ট দ্রুত করার সুযোগ পাবেন, প্রশ্ন উঠে: কি ফিংগারপ্রিন্ট পুরনো পিন নম্বর চেয়ে বেশি সিকিউর?畢竟, আরও সুবিধাজনক এবং ফিউচারিস্টিক অথেন্টিকেশন মেথড আরও ইফেক্টিভ সিকিউরিটি দেবে সেটি নির্দিষ্ট নয়।
বায়োমেট্রিক অথেন্টিকেশন একটি স্ট্রং ট্রেন্ড
পাসওয়ার্ড দিয়ে প্রিভিলেজড ইনফরমেশন এক্সেস করার মেথড প্রাচীন যুগ থেকে আছে, যখন সেন্ট্রি অনুপ্রবেশকারীদের একটি ফ্রেজ রিপিট করতে বলে অ্যাক্সেস দেন বা দেন না। ডিজিটাল যুগে এটা ইউজার একাউন্ট সেফ রাখার একটি সস্তা এবং সহজ উপায় ছিল। ফিংগারপ্রিন্ট অথেন্টিকেশন সাধারণত বড় করপোরেশন এবং স্টেট ইনস্টিটিউশনের জন্য আকর্ষণীয় ছিল।
এপল এবং স্যামসাং ফোনে ফিংগারপ্রিন্ট স্ক্যানার দিয়ে একে অপরের সাথে প্রতিযোগিতা শুরু করার পর সবকিছু উল্টে পেল। সেটার পর হাই-এন্ড প্রোডাক্টে বায়োমেট্রিক অথেন্টিকেশন যোগ করা একটি ট্রেন্ড बनল। স্যামসাং-এর লেটেস্ট গ্যালাক্সি S8-এ আইরিস স্ক্যানারও আছে।
লোকরা এই অথেন্টিকেশন ফর্মে বিশ্বাস করে কারণ এটি ইউনিক। নিশ্চিন্তভাবে অনুমান করা যায় একজন হ্যাকারের একই ফিংগারপ্রিন্ট বা আইরিস প্যাটার্ন থাকবে না। আপনি "বায়োলজিক্যালি টাইড" আপনার ডিভাইস এবং একাউন্টের সাথে—এই নিশ্চিন্ততাই সম্ভবত মাস্টারকার্ডকে এই বিশ্বাস ব্যবহার করে কার্ডে ফিংগারপ্রিন্ট স্ক্যানার বসিয়ে সিকিউর, পিন-লেস পেমেন্ট সম্ভব করার প্ররোচনা দিয়েছে।
চিন্তার কারণ আছে
মাস্টারকার্ডের এই lép সवाल উঠায় যে কি আপনার ব্যাংক একাউন্ট জিনিসটিকে ফিংগারপ্রিন্টের সাথে বাঁধা উচিত কিনা পিন নম্বরের বদলে। প্রথমে এটি একটি সাউন্ড স্ট্র্যাটেজি লাগে। ফিংগারপ্রিন্ট চেয়ে সুরক্ষিত কী হতে পারে? ট্রেডিশনাল চার-ডিজিট পিন নম্বরের ১০,০০০ সম্ভাব্য ভেরিয়েশন আছে (০০০০ – ৯৯৯৯), যখন একটি ফিংগারপ্রিন্টের ਕਈ বিলিয়ন পারমিউটেশন। আপনি পরবর্তীটা অনুমান করতে অনেক কষ্ট পাবেন।
এখানে একটা ছোট সমস্যা আছে সেই লজিকের সাথে: চোর এবং হ্যাকাররা কখনো চুরি করা কার্ডের অথেন্টিকেশন ডিটেইল অনুমান করার চেষ্টা করে না। এতে খুব এনার্জি লাগে, এবং অনেক কার্ড নির্দিষ্ট সংখ্যক ব্যর্থ চেষ্টার পর লক হয়ে যায়। ক্রেডেনশিয়াল চুরি করলে অনুমানের ঝামেলা নেই। আপনি কোনো চালাকি দিয়ে (যেমন ATM-এ ফেক কিপ্যাড লাগিয়ে বা কাউকে শুল্ডার সার্ফিং করে) পিন নম্বর চুরি করতে পারেন।
প্রথম দৃষ্টিতে, পিন নম্বর বায়োমেট্রিক্স চেয়ে কম সিকিউর লাগে। ফিংগারপ্রিন্ট চুরি করা যায় না, ঠিক না?
ভুল।
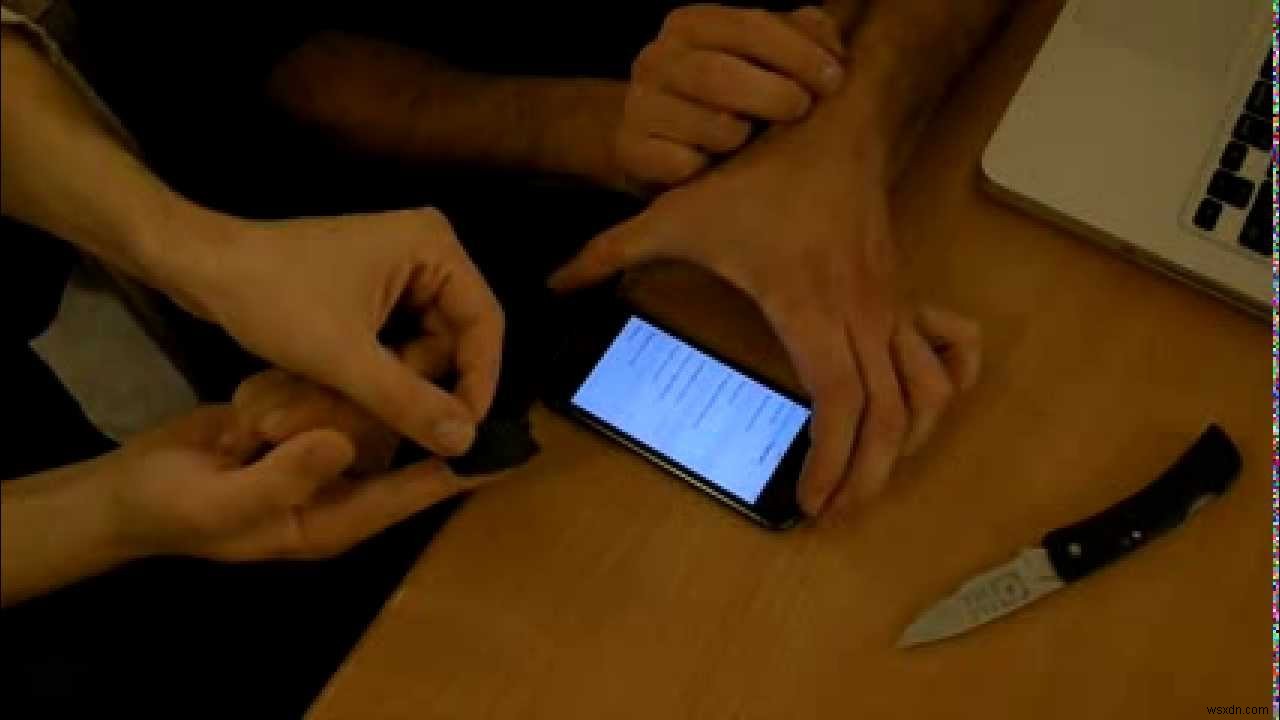
বাস্তবে, ফিংগারপ্রিন্ট চুরি করা খুব সহজ। বিখ্যাত হ্যাকার জান কিসলার (Jan Kissler) জার্মানির প্রতিরক্ষা মন্ত্রী উরসুলা ফন ডার লায়েনের হাই-রেজোলিউশন ফটো থেকে ফিংগারপ্রিন্ট ডেটা এক্সট্রাক্ট করে সেটি প্রতিলিপি করেছিল তার যেকোনো বায়োমেট্রিক্যালি-লকড ডেটা এক্সেস করার জন্য।
ফিংগারপ্রিন্ট স্ক্যানারকে আরো রোবাস্ট बनाने کے জন্য আঙ্গুলের ভেতরের ভেইন প্যাটার্ন ম্যাপ করার চেষ্টা করা হয়েছিল, কিন্তু সুইস রিসার্চাররা স্পেশাল ইমেজিং টেকনিক দিয়ে সেটিও ব্যাপাস করতে সক্ষম হয়েছিল। এবং আমরা জুলাই ২০১৫-এ ইউএস অফিস অফ পারসোনেল ম্যানেজমেন্টের ব্রিচ ভুলে যেতে পারি না, যখন হ্যাকাররা ২১.৫ মিলিয়ন সোশ্যাল সিকিউরিটি নম্বর চুরি করেছিল। সেই ডেটার সাথে সে ৫.৬ মিলিয়ন মানুষের ফিংগারপ্রিন্টও চুরি করেছিল।
এটি কেন গুরুত্বপূর্ণ
যখন একটি বড় ডেটাবেস ব্রিচ হয় এবং হ্যাকাররা পাসওয়ার্ড চুরি করে, তার প্রভাব ভয়াবহ, কিন্তু আপনি দ্রুত পাসওয়ার্ড চেঞ্জ করে ক্ষতি লিমিট করতে পারেন। কিন্তু আপনার ফিংগারপ্রিন্ট চুরি হলে? সেটি কীভাবে চেঞ্জ করবেন?
এখানেই মূল সমস্যাটি: আপনার ফিংগারপ্রিন্ট একটি অ irrévocable পিস অফ ডেটা। আপনি সেটি लेकर জন্মগ্রহণ করেছেন, এবং সেটি আপনার বাকি জীবনের জন্য থাকবে। আপনার আইরিস বা অন্য যেকোনো বায়োমেট্রিক আইডেন্টিফায়ারের জন্য একই কথা। আপনি সর্বোচ্চ আঙ্গুল বদলাতে পারেন, কিন্তু আপনার দশটি আঙ্গুলই আছে। আপনি যদি হাই-প্রোফাইল টার্গেট হন বা অনেক হাই-রেজোলিউশন ফটো ওয়েবে পাবলিশড থাকে, তবে আপনি এই বাস্তবতা থেকে পলায়ন করতে পারবেন না।
যে বায়োমেট্রিক অথেন্টিকেশন সবচেয়ে ইফেক্টিভ হয় যখন সেটি হাই-সেনসিটিভ এবং সিকিউর এনভাॅयरনমেন্টে ব্যবহার হয় যারা পাবলিক লাইফ না ছাড়েন (যেমন গভর্নমেন্ট এজেন্ট)। কনজিউমার টেকনোলজির অংশ হিসেবে, এটি একটি সুবিধা যা পটেনশিয়ালি সিকিউরিটি স্যাক্রিফাইস করে। বিরোধাভাসপূর্ণভাবে, আপনার ফিংগারপ্রিন্ট কম সিকিউর হয়ে যায় যত বেশি আপনি পাবলিক পারসোন হয়েন।
আজকের দাঁড়ি থেকে, বায়োমেট্রিক্সে সম্পূর্ণ আস্থা রাখা কিছু বছরের মধ্যে একটি টিকটিক করে টাইম বম সাবিত হতে পারে যখন হ্যাকাররা বড় ফিংগারপ্রিন্ট/আইরিস ডেটাবেস এক্সেস করার চেষ্টা করবে।
আপনি কি মনে করেন বায়োমেট্রিক অথেন্টিকেশন কনজিউমার টেকনোলজিতে সুরক্ষিত করার উপায় আছে? কমেন্টে সবকিছু বলুন!
