

সাম্প্রতিক সময়ে FBI-এর একটি চিন্তाजনক পাবলিক সার্ভিস ঘোষণায় সবাইকে তাদের রাউটার রিবুট করার পরামর্শ দেওয়া হয়েছে। এর পেছনে আছে একটি ভয়াবহ রাউটার ম্যালওয়্যার যা আপনার হার্ডওয়্যারে নিবাস করতে পারে। যেহেতু FBI নিজে এই ঘোষণা দিয়েছে, তাই আপনার রাউটারের ভেতরে কী লুকিয়ে আছে তা ভাবলেই মন খারাপ লাগতে পারে। আসুন এই নতুন হুমকিকে ভাঙে দেখা যাক: এটি কী, কীভাবে কাজ করে এবং আপনি কীভাবে নিজেকে রক্ষা করতে পারেন।
VPNFilter কী?
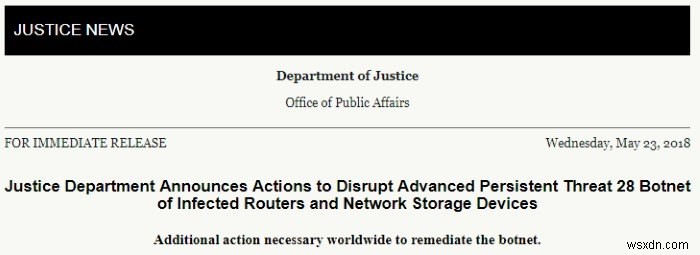
এই ম্যালওয়্যারের নাম "VPNFilter"। নামটা শুনতে ভালো লাগলেও, এটি কিন্তু কোনো ভালো জিনিস নয়! এর প্রধান আক্রমণ পথ হলো ঘরোয়া এবং ছোট ব্যবসায়িক রাউটারগুলোর মধ্যে প্রবেশ করা। রিবুট হওয়ার পরেও এটি রাউটারের ভেতরে টিকে থাকতে সক্ষম, যা এটিকে বিশেষভাবে জिद्दी ম্যালওয়্যার বানায়।
VPNFilter পরিচিত ত্রুটি ও দুর্বলতাযুক্ত রাউটারগুলকে টার্গেট করে ছড়িয়ে পড়ে। সবচেয়ে বেশি ইউক্রেন-ভিত্তিক ডিভাইসগুলো এর শিকার হয়েছে। VPNFilter-এর উৎস "Sofacy" নামে একটি গ্রুপকে নির্দেশ করে, যারা কোডটি তৈরি করে বিশ্বব্যাপী ছড়িয়ে দিয়েছে।
এটি কী করে?
এই ম্যালওয়্যার একবার রাউটারে घুসলে কী করে? VPNFilter কافی উন্নত এবং তিনটি পর্যায়ে তার পেলোড স্থাপন করে:
- প্রথম পর্যায়ে ম্যালওয়্যারটি একটি দুর্বল রাউটারে নিজেকে ইনস্টল করে এবং রাউটার বন্ধ হলে সেটা থেকে চলতে থাকে এমনভাবে সেটাপ করে।
- প্রথম পর্যায় সঠিকভাবে ইনস্টল হলে দ্বিতীয় পর্যায় শুরু হয়। এখানে VPNFilter কমান্ড চালানোর ক্ষমতা, ফাইল সংগ্রহ এবং রাউটার পরিচালনার ক্ষমতা যোগ করে। এটি রাউটারের ওপর এতটাই নিয়ন্ত্রণ পায় যে, চাইলে রাউটারের সিস্টেম ফাইলগুলো স্থায়ীভাবে ধ্বংস করতে পারে (যাকে "bricking" বলা হয়)।
- দ্বিতীয় পর্যায় সফল হলে তৃতীয় পর্যায় একটি প্লাগইন হিসেবে কাজ করে। এতে হ্যাকাররা রাউটারের মাধ্যমে যাওয়া ডেটা প্যাকেটের ভেতর ঝাঁকতে পারে। এটি দ্বিতীয় পর্যায়কে Tor নেটওয়ার্কের মাধ্যমে যোগাযোগ করার ক্ষমতাও দেয়।
রাউটার অফ-অন করলে দ্বিতীয় ও তৃতীয় পর্যায় মুছে যায়, কিন্তু প্রথম পর্যায়ে স্থাপিত "বীজ" টিকেই থাকে। তবুও, সবচেয়ে ক্ষতিকর অংশ রিসেট হয়ে যায়, তাই সবাইকে রাউটার রিস্টার্ট করার পরামর্শ দেওয়া হয়েছে।
সকল রাউটার কী প্রভাবিত হয়?
নहीं, সব রাউটার VPNFilter-এর আক্রমণে আসে না। Symantec ব্লগে আক্রান্ত রাউটারগুলোর বিস্তারিত তালিকা দিয়েছে।
আপটু নাও, VPNFilter নিচের এন্টারপ্রাইজ ও ছোট অফিস/হোম অফিস রাউটারগুলোকে সংক্রামিত করতে পারে: Linksys, MikroTik, Netgear, TP-Link, এবং QNAP NAS ডিভাইস। এগুলো হলো:
- Linksys E1200
- Linksys E2500
- Linksys WRVS4400N
- Mikrotik RouterOS for Cloud Core Routers: Versions 1016, 1036, and 1072
- Netgear DGN2200
- Netgear R6400
- Netgear R7000
- Netgear R8000
- Netgear WNR1000
- Netgear WNR2000
- QNAP TS251
- QNAP TS439 Pro
- QTS সফটওয়্যার চালিত অন্যান্য QNAP NAS ডিভাইস
- TP-Link R600VPN
আপনার এই ডিভাইসগুলো থাকলে, মैनুফ্যাকচারারের সাপোর্ট পেজে আপডেট ও পরামর্শ চেক করুন। অধিকাংশের ফার্মওয়্যার আপডেট আছে যা VPNFilter-এর আক্রমণ থেকে পুরোপুরি রক্ষা দেবে।
এটি কী ঠিক করা যাবে না?
শুভ সন্দেশ হলো, রাউটার বন্ধ-চালু করলে টিকে থাকা সত্ত্বেও VPNFilter ঠিক করা যায়। ফ্যাক্টরি রিসেটের সামনে এটি টিকতে পারে না। রাউটার ফ্যাক্টরি রিসেট করলে ম্যালওয়্যারটি মুছে যাবে।
তারপর নেটওয়ার্কের ক্রেডেনশিয়াল বদলান এবং রিমোট ম্যানেজমেন্ট বন্ধ করুন। আপনার ডেটা লিক হতে পারে, এবং রিমোট অ্যাক্সেস বন্ধ করলে ভবিষ্যতে আক্রমণ রোধ করা যাবে।
VPNFilter দূর করুন
FBI-এর লক্ষ্যে পড়া এই ভয়াবহ ম্যালওয়্যার অপরাজিত নয়! ফ্যাক্টরি রিসেট করে আপনার রাউটার ম্যালওয়্যার-মুক্ত করতে পারেন। সাথে ম্যানুফ্যাকচারারের আপডেট ইনস্টল করলে ভবিষ্যতে সংক্রামণ থেকে বাঁচা যাবে।
VPNFilter আপনাকে প্রভাবিত করেছে কি? নিচে কমেন্টে জানান।
