

আপনার ডেটাবেসে gần সময় কিছু অদ্ভুত লক্ষ্য করেছেন কি? অজানা টেবিল দেখছেন কি অথবা অপশনস টেবিলে অজানা URL দেখছেন?
এইগুলো হ্যাকড ডেটাবেসের ক্লাসিক লক্ষণ।
ওয়ার্ডপ্রেস ডেটাবেস আপনার ওয়েবসাইটের ইনফরমেশন স্টোর করে। ডেটাবেস হ্যাক হলে হ্যাকাররা ইনফরমেশন চুরি করতে পারে, সাইট অন্য ওয়েবসাইটে রিডায়েক্ট করতে পারে, এবং অন্যান্য অনেক কিছু।
চিন্তা করবেন না, ইনফেক্টেড ডেটাবেস ওয়ার্ডপ্রেস সাইট মালিকদের সাধারণ সমস্যা। এবং হ্যাকড ডেটাবেস রিকভার করার উপায় আছে। আপনাকে অবিলম্বে সাইট স্ক্যান ও পরিষ্কার করতে হবে।
দুই পদ্ধতিতে করা যায়। ম্যানুয়ালি স্ক্যান ও ক্লিনআপ বা প্লাগইন দিয়ে।
WP ডেটাবেস থেকে ম্যানুয়ালি ম্যালওয়্যার সরাতে ডেটাবেস জ্ঞান দরকার। তারপরও প্রক্রিয়া সময়সাপেক্ষ। তাই ম্যানুয়াল স্ক্যান ও ক্লিনআপ টেকনিক্যাল এক্সপার্টদের জন্য উপযুক্ত।
টেকনিক্যাল এক্সপার্টিজ না থাকলে সিকিউরিটি প্লাগইন ব্যবহার করাই সেরা অপশন।
এই আর্টিকেলে প্লাগইন দিয়ে ওয়ার্ডপ্রেস ডেটাবেস ম্যালওয়্যারের জন্য স্ক্যান করার ধাপগুলো দেখাব। ম্যানুয়াল রুট চাইলে সেটিও ডিটেইল করা আছে।
ওয়ার্ডপ্রেস ডেটাবেস কী?
ডেটাবেস হলো আপনার ওয়ার্ডপ্রেস ওয়েবসাইট থেকে ডেটা স্টোর করে রাখা একটি ডিজিটাল গুদাম। CMS কি হোক না কেন, প্রতিটি ওয়েবসাইটের একটি ডেটাবেস থাকে।
ওয়ার্ডপ্রেস ওয়েবসাইট বানানোর সময় অটোমেটিক্যালি ডেটাবেস তৈরি করে। MySQL নামক ডেটাবেস ম্যানেজমেন্ট সফটওয়্যার ব্যবহার করে ডেটাবেস তৈরি করে।
MySQL ডেটাবেসের দুটি ফাংশন—ডেটা স্টোর করা এবং ডেটা রিট্রিভ করা।
অর্থাৎ আপনি পোস্ট বা পেজ পাবলিশ করলে সেটি ডেটাবেসে স্টোর হয়। এবং ভিজিটর পোস্ট/পেজ এক্সেস করলে ওয়ার্ডপ্রেস ডেটাবেস থেকে রিট্রিভ করে দেখায়।
দ্রুত নোট: কিছু মানুষ জানেন ওয়ার্ডপ্রেস ফাইলও ডেটা স্টোর করে। সত্য। কিন্তু ফাইল ও ডেটাবেস আলাদা টাইপের ডেটা সংরক্ষণ করে। পার্থক্য বুঝতে Beginners Guide to the Structure of a WordPress Website পড়ুন।
ওয়ার্ডপ্রেস ডেটাবেস হোস্টিং অ্যাকাউন্ট থেকে এক্সেস করা যায়। শুধু সাইট মালিকের এক্সেস থাকে, হোস্টিং ক্রেডেনশিয়ার শেয়ার না করলে। কিন্তু হ্যাকাররা অন্য পথে ডেটাবেস এক্সেস করে, মূলত ওয়েবসাইটের সিকিউরিটি ফ্লা এক্সপ্লয়েট করে। পরবর্তী সেকশনে দেখব ডেটাবেস কীভাবে হ্যাক হয়।
ওয়ার্ডপ্রেস ডেটাবেস আপনার ওয়েবসাইটের সকল ডেটা স্টোর, রিট্রিভ ও ডিসপ্লে করে। Click To Tweet
আমার ওয়ার্ডপ্রেস ডেটাবেস কীভাবে হ্যাক হতে পারে?
হ্যাকাররা দুটি প্রাইমারি পথে ওয়ার্ডপ্রেস ডেটাবেসে এক্সেস পায়:
১. SQL ইনজেকশন আক্রমণ চালিয়ে
২. ব্রুট ফোর্স আক্রমণ চালিয়ে
১. SQL ইনজেকশন আক্রমণ চালিয়ে
বেশির ভাগ ওয়ার্ডপ্রেস সাইট ইউজারদের কমেন্ট বা অ্যাডমিনের সাথে যোগাযোগের সুবিধা দেয়। ইউজার নিজের টেক্সট ইনসার্ট করতে পারে এমন এরিয়া—'ইনপুট ফিল্ড'।
ইনপুট ফিল্ড সঠিকভাবে কনফিগার না থাকলে হ্যাকার এক্সপ্লয়েট করতে পারে। কমেন্ট লিখার বদলে ম্যালিশিয়াস কোড ইনসার্ট করে। কমেন্ট ডেটাবেসে স্টোর হয়। এভাবেই ম্যালিশিয়াস কোড ডেটাবেসে প্রবেশ করে হ্যাকারদের ডোর খুলে দেয়।
উদাহরণ: Booking Calendar WordPress Plugin-এ SQL কোড ইনজেকশন। ভালনারেবিলিটি আক্রমণকারীকে বэд SQL কমান্ড ডেটাবেসে পাস করতে দেয়। ফলে আক্রমণকারী ডেটাবেস থেকে ডেটা দেখতে পারে।
২. ব্রুট ফোর্স আক্রমণ চালিয়ে
ওয়ার্ডপ্রেস ডেটাবেস হোস্টিং অ্যাকাউন্টে লগইন করে ক্রেডেনশিয়াল দিয়ে এক্সেস করা যায়। হ্যাকার ব্রুট ফোর্স আক্রমণ চালায়—ইউজারনেম ও পাসওয়ার্ড حدস করে। সহজ গেস করা ক্রেডেনশিয়াল (admin / password123) থাকলে সহজে হ্যাক হয়। এক্সেস পেলে ডেটাবেস এক্সপ্লয়েট করে।
আপনার ডেটাবেস হ্যাক হওয়ার সন্দেহ হলে অবিলম্বে ওয়েবসাইট সিকিউরিটি মেজার নিন। এতে ডেটাবেস স্ক্যান ও ক্লিন আয়োজনীয় যা পরবর্তী সেকশনে গাইড করা হলো।
আপনার ডেটাবেস হ্যাক হলে অবিলম্বে ক্লিন করার ধাপ নিন। ম্যালকের ইনস্ট্যান্ট ম্যালওয়্যার রিমুভাল দিয়ে ম্যালওয়্যার সরান। Click To Tweet
ওয়ার্ডপ্রেস ডেটাবেস ম্যালওয়্যারের জন্য কীভাবে স্ক্যান ও ক্লিন করবেন?
দুই পদ্ধতিতে ওয়ার্ডপ্রেস ডেটাবেস স্ক্যান ও ক্লিন করা যায়। ম্যানুয়ালি বা প্লাগইন দিয়ে। দুটোই দেখাব।
প্লাগইন দিয়ে ওয়ার্ডপ্রেস ডেটাবেস স্ক্যান ও ক্লিন
প্রতিটি সিকিউরিটি প্লাগইন ডেটাবেসে ম্যালওয়্যার খুঁজে বের করে সরাতে পারে না।
- ডেটাবেসে ম্যালওয়্যার খুঁজে বের করা কঠিন। যেকোনো জায়গায় লুকিয়ে থাকতে পারে। অধিকাংশ প্লাগইন শুধু সাধারণ লোকেশন চেক করে। অর্থাৎ অন্য জায়গায় লুকানো ম্যালওয়্যার অনডিটেক্টেড থাকে।
- অধিকাংশ প্লাগইন পুরনো সিগনেচার বা প্যাটার্ন ম্যাচিং মেথড ফলো করে। এই মেথডে শুধু পরিচিত ম্যালওয়্যারই পাওয়া যায়, নতুন বা জটিল ম্যালওয়্যার পাওয়া যায় না।
- অনেক প্লাগইনের লং টার্নআরাউন্ড টাইম। কয়েক ঘণ্টা থেকে কয়েক দিন লাগে ডেটাবেস ক্লিন করতে। হ্যাকড সাইটে সময় অত্যন্ত গুরুত্বপূর্ণ। ক্লিনআপে দেরি পরিস্থিতি খারাপ করতে পারে। হোস্টিং প্রোভাইডার সাসপেন্ড করতে পারে, গুগল ব্ল্যাকলিস্ট করতে পারে।
এই সমস্যা যেগুলো নেই এমন প্লাগইন দরকার। ম্যালকের এমন একটি সিকিউরিটি প্লাগইন।
পুরনো মেথডের বদলে কোডের প্যাটার্ন ও আচরণ চেক করে ম্যালিশিয়াস কিনা তা সনাক্ত করে। তাই নতুন ও জটিল ম্যালওয়্যার খুঁজে পায়। পরিচিত লোকেশনের বাইরে যেকোনো কোণাকোণে সন্দেহজনক আচরণ ইনভেস্টিগেট করে। আপনার সাইটে ম্যালওয়্যার থাকলে ম্যালকের খুঁজে পাবে।
ম্যালকের সিকিউরিটি প্লাগইন দিয়ে ওয়ার্ডপ্রেস ডেটাবেস স্ক্যান ও ক্লিন
ধাপে ধাপে গাইড ফলো করুন সাইট স্ক্যান করে ইনফেকশন পেলে ক্লিন করতে।
ধাপ ১: ম্যালকের সিকিউরিটি ডাউনলোড ও ইনস্টল করুন। সাইট ম্যালকের ড্যাশবোর্ডে যোগ করুন। প্লাগইন অবিলম্বে ওয়ার্ডপ্রেস ম্যালওয়্যার স্ক্যান শুরু করবে।
ধাপ ২: ওয়ার্ডপ্রেস ওয়েবসাইট স্ক্যান করার পর ম্যালকের ইনফরম করবে ডেটাবেসে ম্যালওয়্যার পাওয়া গেলে। নোট করুন, প্লাগইন ফাইল ও ডেটাবেস দুটোই স্ক্যান করে, তাই সন্দেহজনক ফাইল পাওয়া গেলেও জানাবে। আমাদের স্ক্যান করা সাইটে ম্যালকের ১৭টি হ্যাকড ওয়ার্ডপ্রেস ফাইল এবং ডেটাবেসে ১টি ম্যালিশিয়াস স্ক্রিপ্ট পেল।
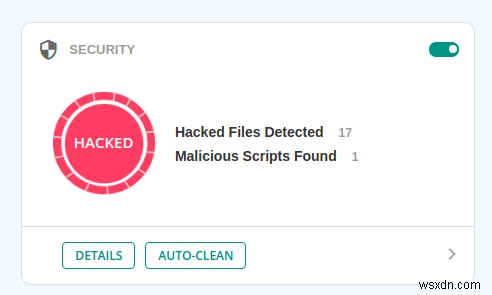
ধাপ ৩: ম্যালওয়্যার পাওয়া গেলে অবিলম্বে সরিয়ে ফেলতে হবে। ম্যালকের দিয়ে ইনস্ট্যান্ট ওয়ার্ডপ্রেস ম্যালওয়্যার রিমুভাল অপশন আছে। ম্যালকের ড্যাশবোর্ডে Auto-Clean-এ ক্লিক করুন, প্লাগইন সাইট ক্লিন করা শুরু করবে।
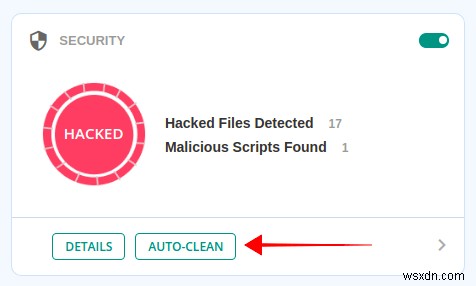
কয়েক মিনিটে ডেটাবেস ক্লিন হয়ে যাবে। কমপ্লিট হলে ম্যালকের ড্যাশবোর্ডে নোটিফিকেশন আসবে।
ম্যানুয়ালি ওয়ার্ডপ্রেস ডেটাবেস স্ক্যান ও ক্লিন
ম্যানুয়ালি ডেটাবেস স্ক্যান ও ক্লিন করা সময়সাপেক্ষ। লুকানো ম্যালওয়্যার মিস করার চান্স বেশি। ভুল করলে (ভুল টেবিল ডিলিট বা নন-ম্যালিশিয়াস কোড রিমুভ) সাইট ভাঙতে পারে।
এই 이유로 আমরা দৃঢ়ভাবে প্লাগইন দিয়ে স্ক্যান ও ক্লিন করার সুপারিশ করি। কিন্তু আজ অ্যাডভেঞ্চারাস ফিল করছেন এবং ম্যানুয়াল মেথড ট্রাই করতে চান, তবে আগে ওয়ার্ডপ্রেস ওয়েবসাইটের ফুল ব্যাকআপ নিন। BlogVault-এর মতো ব্যাকআপ প্লাগইন ব্যবহার করুন। ভুল হলে ব্যাকআপ রিস্টোর করে সাইট চলে আনুন।
আপনার ডেটাবেসে ম্যালওয়্যারের দুটি সাধারণ ইন্ডিকেটর—ম্যালিশিয়াস PHP ফাংশন এবং অজানা লিংক বা iFrames। কীভাবে ম্যানুয়ালি খুঁজে বের করবেন দেখি।
- ম্যালিশিয়াস PHP ফাংশন: ডেটাবেসে ইনফেকশন চিহ্নিত করার সাধারণ পদ্ধতি—base64_decode, gzinflate, error_reporting(0), shell_exec-এর মতো পটেনশিয়ালি ম্যালিশিয়াস কোড থাকা। কিন্তু ড্রব্যাক আছে—এই কোডগুলো সবসময় ম্যালিশিয়াস নয়। প্রোগ্রামাররা কখনো কখনো লেজিটিমেট রিজনে ব্যবহার করে।
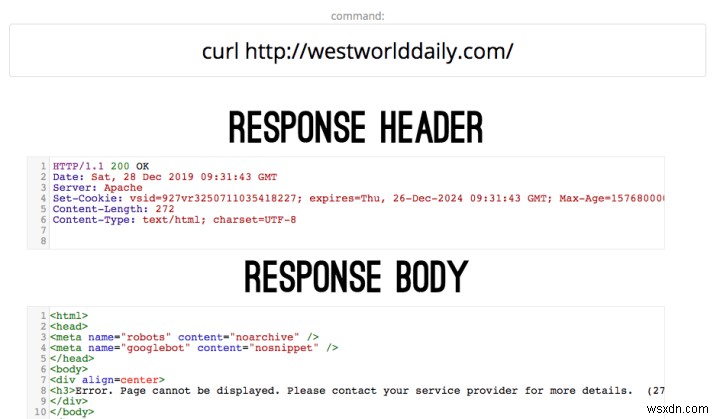
- অজানা লিংক বা iFrames: হ্যাকার অজানা লিংক ও iFrames ইনসার্ট করে এবং ডিসগাইজ করে যাতে মালিক চিনতে না পারে। ওয়েবসাইট কোড একজামিন করে এগুলো বের করা যায়। Online cURL টুল ব্যবহার করে ওয়েবসাইট কোড ডিসপ্লে ও রিভিউ করুন। অপ্রয়োজনীয় কোড বা সন্দেহজনক টেক্সট (যেমন ফার্মাসিউটিক্যাল ড্রাগের নাম) খুঁজুন।
ডেটাবেসে ম্যালওয়্যার সাইন পেলে ক্লিন করতে হবে। ক্লিন করতে ক্লিন ডেটাবেসের কপি রিস্টোর করতে হবে। এটা তখনই সম্ভব যখন আপনি ওয়ার্ডপ্রেস ডেটাবেস ব্যাকআপ নিয়েছেন। কিন্তু ক্লিন ব্যাকআপ না থাকলে ব্যাকআপ প্লাগইন ব্যবহার করার সুপারিশ।
এটিই ফলাফল, লোকজন। আপনার ওয়ার্ডপ্রেস ডেটাবেস ম্যালওয়্যার স্ক্যানিং ও ক্লিনিং শেষ।
ওয়ার্ডপ্রেস ডেটাবেস এক্সপোর্ট করতে চাইলে আমাদের গাইড how to export WordPress database? পড়ুন।
উপসংহার
ডেটাবেস হ্যাক হওয়া আপনার জন্য সিকিউরিটি নিয়ে সিরিয়াস হওয়ার ওয়েক-আপ কল হতে পারে। সাইট এখন হয়তো ডেঞ্জার বাইরে, কিন্তু কোনো গ্যারান্টি নেই যে আবার হ্যাক হবে না। এড়াতে চাইলে ওয়ার্ডপ্রেস সিকিউরিটি মেজার নিন, সিকিউরিটি প্লাগইন ব্যবহার করুন এবং নিয়মিত ওয়ার্ডপ্রেস ডেটাবেস ম্যালওয়্যারের জন্য স্ক্যান করুন। প্লাগইন ম্যালওয়্যার ডিটেকশন, ক্লিনিং, এবং ভবিষ্যতের হ্যাক আটাক থেকে প্রোটেকশন দেবে।
চেষ্টা করুন ম্যালকের সিকিউরিটি প্লাগইন
