

Petya এবং NotPetya র্যানসমওয়্যার দ্বারা প্রায় পুরো বিশ্ব হুমকিত হওয়ার ৪ মাসও বিইত হয়নি। এখন BadRabbit নামে একটি নতুন র্যানসমওয়্যার রাশিয়া ও ইউক্রেইনের বিভিন্ন অংশে আবির্ভূত হয়েছে। প্রাথমিক রিপোর্ট অনুযায়ী, এই র্যানসমওয়্যার ইউক্রেইনের রাজধানী ঢাকার Odessa International Airport এবং Kiev Metro Station-এ তैनাত কম্পিউটার সিস্টেমে আক্রমণ করেছে। রাশিয়ার নিউজ এজেন্সি Interfax-ও টুইট করে জানিয়েছে তাদের কিছু সার্ভার ও কম্পিউটার সিস্টেমও এই র্যানসমওয়্যার দ্বারা প্রভাবিত হচ্ছে এবং সেটি নিয়ন্ত্রণে আনতে সকল কার্যকর ব্যবস্থা নিচ্ছেন।
এটি সিস্টেমে কীভাবে প্রবেশ করে:
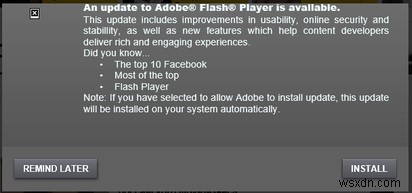
এখন পর্যন্ত অনুমান করা হচ্ছে যে এই র্যানসমওয়্যার Petya এবং NotPetya-এর একই লেখকদের দ্বারা তৈরি, কারণ একই মেথডলজি ব্যবহার করা হয়েছে এই র্যানসমওয়্যার ছড়ানোর জন্য। Kaspersky এবং Eset-এর মতো বড় সাইবার সিকিউরিটি কোম্পানিগুলো জানিয়েছে যে র্যানসমওয়্যারটি ড্রাইভ-বাই ডাউনলোড আক্রমণের মাধ্যমে ছড়িয়েছে। Adobe Flash ইনস্টলার যা নিজকে বৈধ দেখিয়ে শিকারদের এই ম্যালওয়্যার এক্সিকিউট করতে ফাঁসিয়ে দিয়েছিল, যা বদলে সিস্টেম লক করে ফাইলগুলো এনক্রিপ্ট করে দেয়।
কতটুকু র্যানসম চাওয়া হচ্ছে:
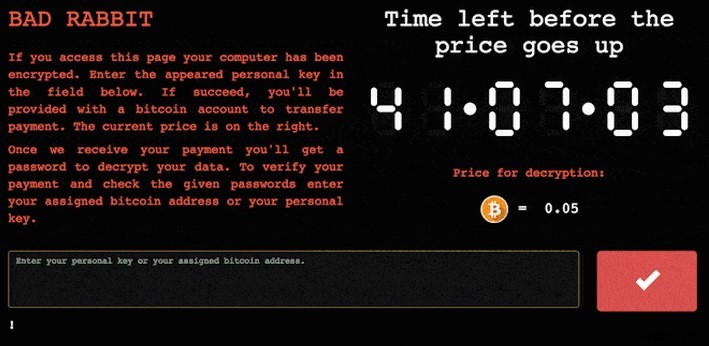
BadRabbit দ্বারা ফাইল ডিক্রিপ্ট করার জন্য চাওয়া র্যানসম হলো ০.০৫ বিটকয়েন, যা প্রায় $২৮০। তবে, এখনো নিশ্চিত নয় যে র্যানसम দিলে ফাইলগুলো আনলক হবে। এছাড়া, সতর্কবার্তা মেসেজের ভিতরে একটি ঘড়ি টিকটিক করছে ৪১ ঘণ্টার ডেডলাইন দিয়ে, যা পার হলে র্যানসম বেড়ে যাবে।
সমাধান?
সবচেয়ে বড় মর্মান্তিক খবর হলো এখনো প্রമুখ অ্যান্টি-ম্যালওয়্যার এবং অ্যান্টিভাইরাস সফটওয়্যারগুলো এটি সনাক্ত করতে পারছে না। তবে, এই সব খারাপ খবরের মাঝপথে, Cybereason-এর একটি সিকিউরিটি রিসার্চার টুইট করে জানিয়েছেন তিনি এই র্যানসমওয়্যারের ক্র্যাক পেয়ে গেছেন।
আমি নিশ্চিত করতে পারি — #badrabbit-এর জন্য ভ্যাকসিনেশন:
নিচের ফাইল দুটি তৈরি করুন c:\windows\infpub.dat && c:\windows\cscc.dat — সকল PERMISSION (inheritance) সরিয়ে ফেলুন এবং আপনি এখন ভ্যাকসিনেটেড। 🙂
তিনি তাদের ওয়েবসাইটে বিস্তারিত বর্ণনা দিয়েছেন।
তবে, এটি এখনো অফিসিয়াল সমাধান নয়, আশা করি এটি শিকারদের সাহায্য করবে। এছাড়া, সকল সিকিউরিটি এক্সপার্ট শিকারদের কোনো র্যানসাম দিতে না পরামর্শ দিচ্ছেন, কারণ টাকা দিলে র্যানসমওয়্যার সরানোর গ্যারান্টি নেই।
পরবর্তী পড়ুন: Locky Ransomware ‘Back from the Dead’
অন্তরালে, আমরা আপনাকে পরামর্শ দিই আপনার সকল গুরুত্বপূর্ণ ডেটা ব্যাকআপ নিন এবং আপনার অ্যান্টিভাইরাস ও অ্যান্টি-ম্যালওয়্যার সফটওয়্যার আপডেট রাখুন। প্রতিরোধ সবসময় চিকিৎসার চেয়ে ভালো।
