

কেমব্রিজ অ্যানালিটিকার ফেসবুক ব্যবহারকারীর ডেটা দুরুপযোগ বিশ্বব্যাপী লক্ষ লক্ষ মানুষের মনোযোগ আকর্ষণ করল। এটি মানুষকে ডেটা গোপনীয়তা ও ডেটা সুরক্ষার গুরুত্ব বুঝতে বাধ্য করল যেন কখনোই আগে। মানুষ ডেটা গোপনীয়তা ও নিরাপত্তা নিয়ে বৃদ্ধির চিন্তার সাথে উদ্বিগ্ন থাকার কারণে, ইউরোপীয় ইউনিয়নের বড় ধন্যবাদ যারা এই সমস্যাটি বুঝতে পারল কীভাবে সংগঠনরা গ্রাহকদের ব্যক্তিগত ডেটা সংরক্ষণ, প্রক্রিয়াকরণ, বিশ্লেষণ ও ব্যবহার করে এবং একটি শক্তিশালী রे귲ালেশন—GDPR—বनালো যা গ্রাহক ডেটা রক্ষা করার কঠোর নতুন নিয়ম নির্ধারণ করে।
তাহলে, এই রেগুলেশন কী বলে, এখানে জানি।
GDPR কী?
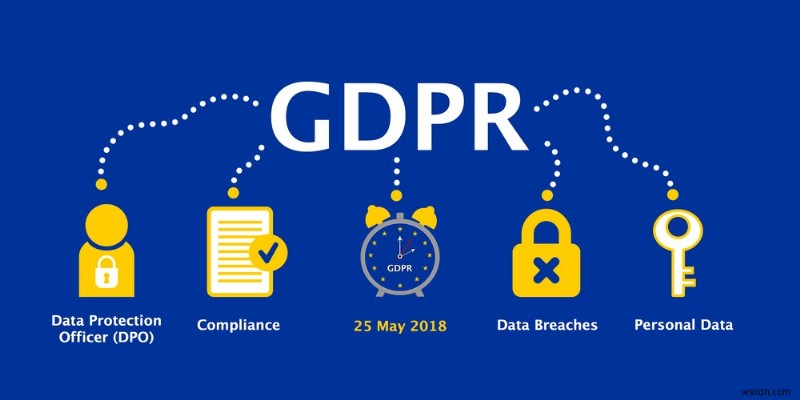
GDPR বা General Data Protection Regulation, একটি ইউরোপীয় ইউনিয়ন আইন যা যেকোনো কোম্পানিকে প্রভাবিত করতে পারে যারা EU নাগরিকদের ডেটা ধরে রাখে বা প্রক্রিয়া করে। এটি ব্যবসায়িক সংস্থাগুলোকে EU সদস্য রাজ্যগুলোর মধ্যে ট্রানজ্যাকশন চলাকালীন EU নাগরিকদের ব্যক্তিগত ডেটা রক্ষার বিধান করতে বানানো হয়েছে।
গত কয়েক মাস ধরে ডেটা संबंधিত সমস্যা বড় খবর হয়ে উঠেছে, বড় টেক দানবরা খারাপ ডেটা ম্যানেজমেন্ট এবং নিরাপত্তার জন্য আক্ষেপের শিকার हुए। GDPR কোম্পানিগুলোকে নাগরিকদের ব্যক্তিগত ডেটার যত্ন নেওয়া এবং যুক্তিসঙ্গতভাবে হ্যান্ডেল করার জন্য বাধ্য করে। অতএব, এটি নিশ্চিত করে যে তারা ডেটা কীভাবে ব্যবহার করছে সেটি জনমানের আশা এবং গোপনীয়তার সাথে সামঞ্জস্যপূর্ণ। এই আইনের অধীনে, সংগঠনগুলোকেও কেবল সেই ডেটা ধরে রাখতে এবং প্রক্রিয়া করতে হবে যা সম্পূর্ণরূপে অপরিহার্য।
GDPR ডেটা গোপনীয়তা রক্ষা করার লক্ষ্য রাখে যার মধ্যে অন্তর্ভুক্ত:
নাম, ঠিকানা, আইডি নম্বর, যোগাযোগের বিবরণ ইত্যাদি মৌলিক তথ্য।
- বায়োমেট্রিক ডেটা
- নৃতাত্ত্বিক/জাতিগত ডেটা
- রাজনৈতিক মতামত
- ওয়েব ডেটা যেমন লোকেশন, IP ঠিকানা, কুকি ডেটা ইত্যাদি।
যদিও GDPR ২৫ মে, ২০১৮-এ কার্যকর হবে, কিন্তু ধারণাটি দুই বছর আগে এপ্রিল ২০১৬-এ উদ্ভূত हुइল।
GDPR অনুযায়ী, ব্যক্তিগত ডেটা হওয়া উচিত:
- ন্যায্যভাবে এবং পারদর্শীভাবে প্রক্রিয়াকৃত, গ্রাহককে ভালোভাবে জানতে হবে তার ডেটা কীভাবে ব্যবহার হচ্ছে বা হবে।
- নির্দিষ্ট এবং বৈধ উদ্দেশ্যের জন্য রেকর্ড করা।
- সঠিকভাবে রক্ষণাবেক্ষণ, আপডেট করা এবং শুধু যেখানে প্রয়োজন সেখানে ব্যবহার করা।
- একটি solchen образом তৈরি ও হ্যান্ডেল করা যা ডেটা সুরক্ষা নিশ্চিত করে।
একাও পড়ুন: ৫টি ডকুমেন্টারি যা আপনাকে অনলাইনে আরও নিরাপদ হতে অনুপ্রাণিত করবে
GDPR কেন প্রয়োজন?
GDPR প্রণয়নের পেছনের কারণ হল ইউরোপীয় ইউনিয়নের ইচ্ছা ডেটা গোপনীয়তা ও ডেটা সুরক্ষা আইনকে এক লাইনে আনা। যেমন মানুষের ডেটা কীভাবে ব্যবহার হচ্ছে বিশেষ করে Amazon, Facebook, Google, Twitter-এর মত প্ল্যাটফর্ম যারা ব্যবহারকারীদের অ্যাডওয়্যার দিয়ে পেটเต করে যতক্ষণ না এই টেক দানবরা তাদের তথ্য বিজ্ঞাপনদাতাদের বিক্রি করে। এইতিব্র অনুমতি দেওয়ার বিপজ্জনক ফলাফল স্পষ্টভাবে কেমব্রিজ অ্যানালিটিকা কেসে চিত্রিত हुइল, যেখানে লক্ষ লক্ষ প্রোফাইল ফসল কাটা হলো ২০১৬ US প্রেসিডেনশিয়াল নির্বাচনে প্রভাব ফেলতে।
পরবর্তী কারণ হল ইন্টারনেট ও ক্লাউড যা এই প্ল্যাটফর্মগুলোকো জনগণের ব্যক্তিগত ডেটা ব্যবহার ও দুরুপযোগ করার অনুমতি দিচ্ছে, সেসব ডেটা সমস্যা সংশোধন করা।
কোন ধরনের কোম্পানি এই রেগুলেশনের আওতাভুক্ত?
- যেকোনো কোম্পানি যা EU সদস্য রাজ্যে EU নাগরিকের ডেটা সংরক্ষণ বা নিয়ন্ত্রণ করে।
- কোম্পানি EU-এর সীমানার বাইরে হোক না কেন, যদি কোম্পানির ইউরোপীয় ক্লায়েন্ট থাকে এবং সেগুলোর ডেটা যেকোনোভাবে সংরক্ষণ করে। সেটি GDPR-এর আওতাভুক্ত হবে।
- ২৫০+ কর্মচারীযুক্ত কোম্পানি।
- ২৫০ এর কম সদস্য, কিন্তু এর ডেটা প্রক্রিয়াকরণ সিস্টেম ডেটা সাবজেক্টকে প্রভাবিত করে, বা ইউরোপীয় বাসিন্দাদের সম্পর্কে সংবেদনশীল তথ্য অন্তর্ভুক্ত করে।
এই মূলত মানে, প্রায় সব কোম্পানিকে GDPR কে তাদের কর্পোরেট লক্ষ্য ও রেগুলেশনের মধ্যে সেরা অগ্রাধিকার বিবেচনা করতে হবে।
সংগঠনগুলোর জন্য GDPR কী বোঝায়?
যেকোনো সংগঠন যা EU নাগরিকদের ডেটা ধরে রাখে এবং ব্যবহার করে, সেটি এই আইনের অধীনে নতুন নিয়মগুলো মানতে বাধ্য, কোম্পানি কোথায় ভিত্তি করছে সেটা महত নয়। এখন পর্যন্ত কোম্পানিগুলো বিভিন্ন উপায়ে ডেটা জমা করে ডেটা মাইনিং করত। কিন্তু এখন এটি বন্ধ হবে। যেসব সংগঠন ব্যবহারকারীদের অনলাইন আচরণ ট্র্যাক করে তাদের ডেটা নিয়ন্ত্রণ করে, সেগুলোকে গ্রাহকদের সম্মতি ব্যবহারকারী বান্ধব ভাষায় নিতে হবে এবং সেটি সীমিত সময়ের জন্য ব্যবহার করতে পারবে।
সাধারণ মানুষের জন্য এটি কী বোঝায়?
যেহেতু সংগঠনগুলোর জন্য তাদের ব্যবহারকারীদের সম্মতি নেওয়া বাধ্যতামূলক তাদের ব্যক্তিগত তথ্যের জন্য। ব্যবহারকারীরা সতর্কতা এবং সম্মতির অনুরোধ বারবার মুখোমুখি হবে। এটি একটি সম্মিলিত প্রচেষ্টা, তাই ব্যবহারকারীদেরও পরামর্শ দেওয়া হয় তারা কমপক্ষে একবার শর্তাবলী পড়েন।
ব্যবসায়ের কী পরিবর্তন আনার প্রয়োজন?
General Data Protection Regulation-এর আগমনের কারণে, কোম্পানিগুলোকে ব্যক্তিগত ডেটা ব্যক্তির সম্মতির সাথে সংরক্ষণ ও প্রক্রিয়া করার জন্য বিভিন্ন পদ্ধতি গ্রহণ করতে হবে।
- নিশ্চিত করুন আপনার সব সংবেদনশীল ডেটা সংরক্ষণের জন্য একটি নিরাপদ জায়গা আছে। ডেটা সঠিক ও গোপন তা নিশ্চিত করুন। প্রয়োজন হলে উপলব্ধ, ভালো এনক্রিপ্টেড এবং ব্যাকআপ করা।
- মনে রাখুন আপনার সরবরাহকারাও GDPR কমপ্লায়েন্ট। আপনি যে সার্ভিস প্রোভাইডার ডেটা প্রক্রিয়া করতে ব্যবহার করেন সেটি GDPR স্ট্যান্ডার্ড মেনে চলতে হবে।
- Information Commissioner's Office (ISO)-এ রিপোর্ট করুন যদি কোনো ডেটা লঙ্ঘন ঘটে, ৭২ ঘণ্টার মধ্যে রিপোর্ট করা আবশ্যক। আপনাকে একটি দ্রুত প্রক্রিয়া দরকার যা দ্রুত ডেটা লঙ্ঘন শনাক্ত ও প্রতিক্রিয়া জানাতে পারে।
- আপডেট থাকুন, কারণ খুব সवाल উঠবে, কারণ মানুষ তাদের ডেটা গোপনীয়তার অধিকার সম্পর্কে আরও সচেতন হবে। তারা সম্ভবত জিজ্ঞেস করবে আপনি কী ডেটা ধরে রাখছেন এবং ব্যবহার করছেন, তাই আপনাকে সেসব অনুরোধে খুব প্রতিক্রিয়াশীল হতে হবে।
- আপনাকে একজন DPO নিয়োগ করতে হবে যিনি PII-এর সুরক্ষা নিশ্চিত করবেন আহ্বানিক স্বার্থের বিনিময় ছাড়া। সংগঠনের উপর নির্ভর করে, পূর্ণকালীন DPO নিয়োগ করা বাধ্যতামূলক নয়। আপনি একটি ভার্চুয়াল DPOও নিয়োগ করতে পারেন যিনি কনসাল্ট্যান্ট হিসেবে কাজ করবেন এবং আপনার প্রয়োজন হলে কাজ করবেন।
- আপনাকে একটি সংশোধিত ও আপডেট করা ডেটা প্রোটেকশন প্ল্যান তৈরি করতে হবে যা GDPR প্রয়োজনীয়তার সাথে সামঞ্জস্যপূর্ণ।
- ছোট কোম্পানিগুলো অন্যদের চেয়ে GDPR-র দ্বারা উল্লেখযোগ্যভাবে প্রভাবিত হতে পারে। তাদের কাছে GDPR প্রয়োজনীয়তা পূরণের উপযুক্ত রিসোর্স নাও থাকতে পারে—বাইরের রিসোর্স, উপদেষ্টা ও প্রযুক্তি বিশেষজ্ঞরা প্রক্রিয়ার মাধ্যমে তাদের জন্য বড় সহায়তা করতে পারে এবং ন্যূনতম অভ্যন্তরীণ ব্যাঘাত।
- GDPR সম্পূর্ণ পারদর্শিতা চায়। তাই ব্যবহারকারীরা যেকোনো সময় তাদের ডেটা মুছে ফেলার দাবি করতে পারেন, (অর্থাৎ ভুলে যাওয়ার অধিকার)। ডেটা সংশোধন করতে পারেন এবং একটি ফর্মাল কাঠামো অনুসরণ করে তাদের ডেটা নিয়ন্ত্রণ করতে পারেন। এবং ডেটা লঙ্ঘন হলে, তাদের যেন কমপক্ষে সময়ে জানানো হয়।
একাও পড়ুন: ৭টি ট্রেন্ড যা আরও সাইবার আক্রমণ আমন্ত্রণ দিতে পারে
প্রযুক্তি কীভাবে ব্যবসাকে GDPR কমপ্লায়েন্ট হতে সাহায্য করতে পারে?
GDPR-এর আগমনের সাথে, কোম্পানিগুলোকে ডেটা লঙ্ঘন থেকে রক্ষা, রিস্ক ম্যানেজমেন্ট ও কমপ্লায়েন্সের জন্য রিসোর্স ব্যয় করতে হবে। আপনার কোম্পানি EU-তে না থাকলেও, GDPR EU নাগরিকদের সকল ডেটা কভার করে যদি আপনার কোম্পানি সেটি হ্যান্ডেল করে, তবে এটিকে রেগুলেশনের সাথে কমপ্লায় করতে হবে। অতিরিক্ত পরিমাণে ডেটা প্রক্রিয়া ও হ্যান্ডেল করার কারণে, এই রেগুলেশনটিকে ইতিহাসের সবচেয়ে ব্যয়বহুল রেগুলেশন এক বলা হয়েছে। কোম্পানিগুলোর জন্য ক palacioে GDPR আইন অধীনে নীতিমালা ও প্রক্রিয়া স্পষ্টভাবে ডিফাইন ও মিট করা অত্যন্ত জরুরি যাতে তারা কমপ্লায়েন্ট হতে পারে। তাই সংগঠনগুলোর কোমর কসতে হবে এই আইন কার্যকর হওয়ার আগে অন্যথায় বিশ্বব্যাপি রাজস্বের ৪% জরিমানা বা €২০ মিলিয়ন (যে টাকাটা বেশি হবে সেটি) চার্জ করা হবে।
নিচে কিছু দুর্দান্ত প্রযুক্তি উল্লেখ করা হলো যা কোম্পানিগুলোকে GDPR-এর দাবি পূরণে সাহায্য করতে পারে।
ডেটা ম্যানেজমেন্ট এবং সিকিউরিটি
একটি কোম্পানির ডেটা রক্ষা মানে অননুমোদিত অ্যাক্সেস সীমাবদ্ধ করা। ডেটা লঙ্ঘনের হুমকি থাকে এমনকি যদি এর লোকেশন পাবলিক হয়, তাই পরিষ্কারকারীদের লঙ্ঘন থেকে রোধ করার প্রাথমিক ধাপ হল ডেটা যেখানে সংরক্ষিত সেটি রক্ষা করা। ডেটা সুরক্ষিত করতে, এটি নির্দিষ্ট অ্যালগরিদমের সাথে এনক্রিপ্ট করা জরুরি ডেটা লঙ্ঘনের खिलাফ একটি দেয়াল खাড়া করার জন্য। ক্লাউড কম্পিউটিং আডপশনের পর থেকে, সংগঠনরা এই চিন্তায় স্থির হতে পারে যে তাদের ডেটা ভালোভাবে সুরক্ষিত এবং যেকোনো фізиক্যাল ক্ষতির আশেপাশে নয়। এনক্রিপ্টেড ডেটা ডেটা প্রোটেকশন অফিসারকে এটিকে তাকিয়ে রাখার প্রয়োজনীয়তা বাদ দেয়, কারণ ডিক্রিপশন কী প্রদান না করলে ডেটা পড়া, এডিট ও ম্যানেজ করা সম্ভব নয়। সিকিউরিটি মিডিয়ামের পাশাপাশি, সংগঠনগুলোকেও ইনফরমেশন অডিট বজায় রাখতে হবে ডেটা ট্রানজ্যাকশন মনিটর করতে যেন যেন সেটি কোথা থেকে এসেছে, কতক্ষণ ডেটাবেসে অবস্থান করল এবং কীভাবে শেয়ার করা হয়েছে, এই সব হিসাব করে আরও ভালো ডেটা ম্যানেজমেন্ট।
ব্লকচেইন
গত кільেক বছরে এটি সবচেয়ে উदीয়মান প্রযুক্তির একটি, যাতে নিঃসন্দেহে অনেক শক্তি রয়েছে এবং সময়ের সাথে সাথে এর মূল্য প্রমাণ করেছে। ব্লকচেইন ডেটা স্টোরেজ সক্ষম করে ডিস্ট্রিবিউটেড লেজারে, যেখানে এটি ক্রিপ্টোগ্রাফি দ্বারা এনক্রিপ্টেড থাকে। ডিস্ট্রিবিউটেড লেজারে ডেটা সংরক্ষণ মানে ডেটাকে বিভিন্ন ভৌগোলিক লোকেশন এবং মানুষের মধ্যে ডিসেন্ট্রালাইজ করা যারা সাইবার আক্রমণের ক্ষেত্রে "গবাহ" হিসেবে কাজ করে। এই লেজারগুলোর সংরক্ষিত ডেটা ইমিউটেবল অর্থাৎ এটি এডিট বা ডিলিট করা যাবে না। এটি সফল আক্রমণের সম্ভাবনা প্রায় শূন্যের কাছে নামিয়ে আনেছে যেহেতু প্রতিটি ডিস্ট্রিবিউটেড কপিকে একসাথে আক্রমণ করা আবশ্যক।
API-সক্ষম প্ল্যাটফর্ম
প্রতিটি সংগঠনকে API ম্যানেজমেন্ট আর্কিটেকচার ফোকাস করতে হবে কন্টেন্ট অকুইজিশনের জন্য সম্মতি সংগ্রহ এবং ব্যবহারকারীদের ডেটা অ্যাক্সেসের রেগুলেশন সম্পর্কে জানাতে। এটি একটি দ্রুত এবং সাশ্রয়ী প্ল্যাটফর্ম, কারণ এটি ডেভেলপারের প্রযুক্তি সংগঠনের সাথে কানেক্ট করার জন্য প্রয়োজনীয় সময় কমিয়ে দেয়।
GDPR টেক ইন্ডাস্ট্রিকে কীভাবে প্রভাবিত করবে?
টেক ইন্ডাস্ট্রির মতে, GDPR "ইতিহাসের সবচেয়ে বিনাশকারী কমপ্লায়েন্স চ্যালেঞ্জ"। GDPR ব্যবহারকারীর ডেটা সংগ্রহ ও ব্যবহারের সিস্টেম পরিবর্তন করার জন্য সম্পূর্ণরূপে প্রস্তুত। বিভিন্ন টেক কোম্পানির GDPR কমপ্লায়েন্ট হতে চ্যালেঞ্জ ফেস করতে হবে। যেসব কোম্পানি gầnে ব্যবহারকারীর তথ্য ম্যানিপুলেট করছে তাদের জন্য বড় চ্যালেঞ্জ হলো ব্যবহারকারীর সকল "পারসোনাল ডেটা" ডকুমেন্ট করা। নির্দিষ্ট নির্দেশিকা রয়েছে কী কী "পারসোনাল ডেটা" আওতাভুক্ত হবে। কোম্পানিগুলোকে ডেটা ডাউনলোডযোগ্য ফরম্যাটে দিতে হবে বা অনুরোধে ডিলিট করতে হবে। এই পুরো প্রক্রিয়ার জন্য কোম্পানিগুলোক আরও কর্মচারী নিয়োগ করতে হবে যা সস্তা হবে না। ক্লাউড কম্পিউটিং কোম্পানিগুলো সবচেয়ে খারাপভাবে আঘাতিত হবে যেহেতু ব্যবহারকারীরা তাদের সম্পূর্ণ ডেটা ডিলিট করার অনুরোধ করতে পারে, যা ক্লাউড স্টোরেজ প্রোভাইডারের জন্য সমস্যা যারা অন্য কোম্পানির বেhalf ডেটা হোস্ট ও সংরক্ষণ করে।
কএক কোম্পানিই ডেটা গোপনীয়তা কমপ্লায়েন্সের জন্য প্রস্তুতির রিপোর্ট দিয়েছে, বাকিদেরকে একটু ফরচুন খরচ করতে হবে এক হওয়ার জন্য।
GDPR এবং সোশ্যাল মিডিয়া
ফটো শেয়ারিং প্ল্যাটফর্ম "Instagram"-এর মালিক Facebook শীঘ্রই একটি টুল লঞ্চ করবে যা ব্যবহারকারীদের তাদের ব্যক্তিগত ডেটা ডাউনলোড করতে সাহায্য করবে যার মধ্যে থাকবে ফটো, ভিডিও ও মেসেজ। EU GDPR-এর জন্য প্রস্তুতির 일환, এই টুল ব্যবহারকারীদের জানতে সাহায্য করবে তারা Instagram-এ কী তথ্য শেয়ার করেছে। রিপোর্ট অনুযায়ী, Instagram স্পোকesperson বললেন, "আমরা একটি নতুন ডেটা পোর্টেবিলিটি টুল তৈরি করছি। আপনি শীঘ্রই Instagram-এ শেয়ার করা কপি ডাউনলোড করতে পারবেন, আপনার ফটো, ভিডিও এবং মেসেজসহ।"
যেহেতু GDPR গ্রাহকদের অধিকার দেয় যে—তারা ডেটা ডিলিটের দাবি করতে পারেন, অথবা ভবিষ্যতে ডেটা সংগ্রহ থেকে অপ্ট-আউট করতে পারেন, অথবা তারা যে ডেটা ব্যবহার করছে তার কপি অনুরোধ করতে পারেন অন্য প্ল্যাটফর্মে ফরওয়ার্ড করার জন্য। টুল, এর ফিচার সম্পর্কে শীঘ্রই আরো বিবরণ জানাবে। কিন্তু এখন তৎক্ষণাৎ এটি আপনাকে ডাউনলোড ও এক্সপোর্ট করতে দেবে যা আপনি Instagram-এ শেয়ার করেছেন।

একাও পড়ুন: সাইবার নিরাপত্তা উন্নত হচ্ছে কি খারাপ হচ্ছে?
আগামী দিক:
সংগঠনগুলোর জন্য বার্তা হল আপনার ডেটাবেস সম্পর্কে সচেতন থাকুন যেন আপনার সংবেদনশীল তথ্য বা ডেটা কোথায় সংরক্ষিত, কে এটিকে অ্যাক্সেস করতে পারে, এবং কে অ্যাক্সেস করতে পারবেন—এটি যাইহোক একটি গুরুত্বপূর্ণ বিষয় হয়ে যাবে।
সব মাঝারি ও বড় আকারের সংগঠনকে মে, ২০১৮ তারিখে GDPR কমপ্লায়েন্সের জন্য প্রস্তুত থাকতে হবে। আরও, GDPR সংগঠনগুলোর নিরাপত্তা ক্ষমতা আপগ্রেড করার একটি সুযোগ দেয়। যদিও এটি বিভিন্ন ব্যবসায়িক সংগঠনের মনোভাব পরিবর্তন করতে পারে যেহেতু এখন পর্যন্ত তারা তাদের ডেটাকে একটি সম্পদ হিসেবে বিবেচিত করত এবং কোনো রেগুলেশন ছাড়া সেটি মাইনিং করত, কিন্তু এখন থেকে এই সংগঠনগুলোর তাদের জমা ডেটা এবং ডেটা ফ্লো সম্পর্কে অনেক বেশি গ্রানুলার হতে হবে।
