

ফিশিং এখনও বিশ্বে সবচেয়ে বড় সাইবার সিকিউরিটি হুমকির একটি।
বস্তুত, সাইবার সিকিউরিটি ফার্ম বারাকুডা (Barracuda) এর গবেষণা অনুযায়ী, ফিশিং এত ব্যাপক হয়ে উঠেছে যে কোরোনাভাইরাস-সম্পর্কিত ফিশিং আক্রমণ জানুয়ারি থেকে মার্চ পর্যন্ত ৬৬৭ শতাংশ বৃদ্ধি পেয়েছে। আরও আতঙ্কজনক বিষয় হলো, ইন্টেল (Intel) এর একটি অধ্যয়ন অনুযায়ী, ৯৭ শতাংশ মানুষ একটি ফিশিং ইমেইল চিহ্নিত করতে পারে না।
শিকার হয়ে যাওয়া থেকে বাঁচতে, আপনাকে ফিশাররা আপনাকে আক্রমণ করার বিভিন্ন উপায় জানতে হবে। আপনি যেসব ফিশিং আটেম্প্টের সাক্ষাত করতে পারেন সেসব ৮টি ধরন এখানে দেওয়া হলো।
১. ইমেইল ফিশিং
এটি একটি টিপিক্যাল ফিশিং ইমেইল যা একটি বৈধ কোম্পানির অনুকরণ করার জন্য ডিজাইন করা হয়েছে। এটি "স্প্রে অ্যান্ড প্রে" (spray and pray) মেথড ব্যবহার করে সবচেয়ে কম সফিস্টিকেটেড আক্রমণের ধরন।
তারা কোনো নির্দিষ্ট ব্যক্তিকে টার্গেট করে না এবং সাধারণত জেনেরিক ইমেইল লাখ লাখ ব্যবহারকারীর কাছে পাঠায় আশা করছে কিছু অননিভেজ्ञ শিকার লিংকে ক্লিক করবে, ফাইল ডাউনলোড করবে, বা ইমেইলে দেওয়া নির্দেশনা মেনে চলবে।
তারা প্রায়শই ব্যক্তিগত হয় না তাই "প্রিয় অ্যাকাউন্ট হোল্ডার" বা "প্রিয় মূল্যবান সদস্য" এর মত সাধারণ স্যালুটেশন ব্যবহার করে। তারা এছাড়া প্যানিক বা ভয় ব্যবহার করে 'URGENT' এর মত শব্দ দিয়ে ব্যবহারকারীদের লিংকে ক্লিক করতে বাধা দেয়।
২. স্পিয়ার ফিশিং
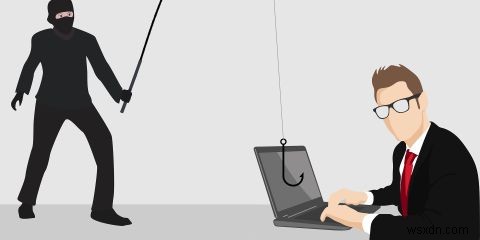
এটি একটি আরও সফিস্টিকেটেড এবং অ্যাডভান্সড টাইপের ফিশিং যা একটি নির্দিষ্ট গ্রুপ বা এমনকি নির্দিষ্ট ব্যক্তিদের টার্গেট করে। এটি প্রায়শই হাই-প্রোফাইল হ্যাকাররা অর্গানাইজেশনে ইনফিলট্রেট করতে ব্যবহার করে।
স্ক্যামাররা মানুষ, তাদের ব্যাকগ্রাউন্ড, বা যেসব মানুষের সাথে তারা নিয়মিত ইন্টারঅ্যাক্ট করে সেগুলো সম্পর্কে বিস্তারিত গবেষণা করে যাতে তারা আরও পারসোনালাইজড মেসেজ তৈরি করতে পারে। এবং কারণ এটি আরও পারসোনাল, ব্যবহারকারীরা প্রায়শই সন্দেহ করে না কিছুই ভুল আছে।
সদা ইমেইল অ্যাড্রেস এবং চিঠির ফরম্যাট চেক করুন যা আপনি সেটি কন্ট্যাক্ট থেকে সাধারণত পান। এছাড়া কল করুন প্রেরককে এবং সব কিছু ভেরিফাই করুন ফাইল আট্যাচমেন্ট ডাউনলোড বা লিংক ক্লিক করার আগে এমনকি যদি কেউ আপনি যেনেন তার থেকে আসছে বলে মনে হয়।
৩. হুইলিং (Whaling)
এটি আরেকটি সফিস্টিকেটেড এবং অ্যাডভান্সড টাইপের ফিশিং, শুধু এই একটা একটি নির্দিষ্ট গ্রুপের মানুষকে টার্গেট করে—হাই-প্রোফাইল বিজনেস এক্সিকিউটিভস যেনে ম্যানেজার বা সিইও।
তারা কখনো কখনো স্যালুটেশনে টার্গেটকে সরাসরি অ্যাড্রেস করে এবং মেসেজটি একটি সাবপোনা, একটি লিগ্যাল কমপ্লেইন, বা এমন কিছু আকারে থাকতে পারে যা তাত্ক্ষণিক কর্মের দাবি করে ব্যাংক্রাপ্টসি, জব হারানো, বা লিগ্যাল ফি থেকে বাঁচতে।
আক্রমণকারী ব্যক্তি সম্পর্কে বিস্তারিত গবেষণা করার এবং একটি সংস্থার কি লোকদের টার্গেট করার জন্য স্পেশালাইজড মেসেজ তৈরি করার 데 অনেক সময় ব্যয় করে যারা সাধারণত ফান্ড বা সংবেদনশীল ইনফরমেশনের অ্যাক্সেস রাখে।
টার্গেটকে একটি কনভিন্সিং লগইন পেজের লিংক পাঠানো হয় যেখানে অ্যাক্সেস কোড বা লগইন ইনফরমেশন হ্যাকাররা হারভেস্ট করে। কিছু সাইবার ক্রিমিনাল শিকারদের একটি আট্যাচমেন্ট ডাউনলোড করতে বলে সাবপোনা বা চিঠির বাকি অংশ দেখার জন্য বলেই। এই আট্যাচমেন্টগুলো ম্যালওয়্যারসহ আসে যা কম্পিউটারে অ্যাক্সেস পেতে পারে।
৪. ভিশিং (Vishing)
ভিশিং বা ভয়েস ফিশিং হলো ফিশিংর একটি ধরন কিন্তু ইমেইল পাঠানোর বদলে আক্রমণকারী ফোনে লগইন ইনফরমেশন বা ব্যাংকিং ডিটেইলস পাওয়ার চেষ্টা করে।
আক্রমণকারী একটি অর্গানাইজেশন থেকে স্টাফ বা একটি সার্ভিস কোম্পানি থেকে সাপোর্ট পার্সনেল হোন ভেস ধরে আবেগের ওপর খেলে শিকারদের ব্যাংক বা ক্রেডিট কার্ড ডিটেইলস হস্তান্তর করতে বলে।
মেসেজটি কখনো কখনো বকেয়া অমাউন্টের বিষয়ে হতে পারে যেন ট্যাক্স, কন্টেস্ট উইনিং, বা একটি নকল টেক সাপোর্ট পার্সনেল হতে পারে যিনি কম্পিউটারের রিমোট অ্যাক্সেস চাইছেন। তারা কখনো কখনো প্রি-রেকর্ডেড মেসেজ এবং ফোন নম্বর স্পুফিং ব্যবহার করে, একটি ওভারসিজ কলকে লোকাল করার মত দেখিয়ে দেয়। এটি আক্রমণকে বিশ্বাসযোগ্যতা দেয় এবং শিকারদের বিশ্বাস করাতে সাহায্য করে যে কলটি বৈধ।
এক্সপার্টরা লোকজনের পরামর্শ দেন কখনো ফোনে সংবেদনশীল ইনফরমেশন যেন লগইন ডিটেইলস, সোশ্যাল সিকিউরিটি নম্বর, বা ব্যাংক এবং ক্রেডিট কার্ড ডিটেইলস দিবেন না। ফোন কেটে দিন এবং আপনার ব্যাংক বা সার্ভিস প্রোভাইডারকে অবিলম্বে কল করুন।
৫. স্মিশিং (Smishing)
স্মিশিং হলো ফিশিংর যেকোনো ফর্ম যেটি টেক্সট বা এসএমএস মেসেজ ব্যবহার করে। ফিশাররা আপনাকে টেক্সটে পাঠানো একটি লিংকে ক্লিক করতে ফাঁসিয়ে আনবে যা আপনাকে একটি নকল সাইটে নিয়ে যাবে। আপনাকে আপনার ক্রেডিট কার্ড ডিটেইলস এর মত সংবেদনশীল ইনফরমেশন টাইপ করতে বলা হবে। হ্যাকাররা সাইট থেকে এই ইনফরমেশন হারভেস্ট করবে।
তারা কখনো কখনো আপনাকে বলবে আপনি একটি প্রাইজ জিতেছেন বা আপনি আপনার ইনফরমেশন টাইপ না করলে আপনি একটি নির্দিষ্ট সার্ভিসের জন্য প্রতি ঘণ্টা চার্জ করা হবে। সাধারণ নিয়ম হিসেবে, আপনি যেসব নম্বর চিনেন না সেসব থেকে আये টেক্সটের জবাব দিবেন না। এছাড়া, টেক্সট মেসেজ থেকে পাওয়া লিংকে ক্লিক করবেন না বিশেষ করে আপনি যদি সোর্স না জানেন।
৬. এংলার ফিশিং (Angler Phishing)
এই আপেক্ষিক নতুন ফিশিং ট্যাক্টিক সোশ্যাল মিডিয়া ব্যবহার করে লোকজনের সংবেদনশীল ইনফরমেশন শেয়ার করাতে ফাঁসিয়ে আনে। স্ক্যামাররা যেসব লোক সোশ্যাল মিডিয়ায় ব্যাংকিং এবং অন্যান্য সার্ভিস সম্পর্কে পোস্ট করে সেগুলো মনিটর করে। তারপর তারা সেই কোম্পানির একটি কাস্টমার সার্ভিস রিপ্রেজেন্টেটিভ হোন ভেস ধরে।
মান লিন আপনি একটি বিলম্বিত ডিপোজিট বা কিছু খারাপ ব্যাংক সার্ভিস সম্পর্কে র্যান্ট পোস্ট করেন এবং পোস্টে আপনার ব্যাংকের নাম থাকে। একটি সাইবার ক্রিমিনাল এই ইনফরমেশন ব্যবহার করবে যেন সে ব্যাংক থেকে আসছে এবং তারপর আপনার কাছে পৌঁছাবে।
তারপর আপনাকে একটি লিংকে ক্লিক করতে বলা হবে যাতে আপনি একটি কাস্টমার সার্ভিস রিপ্রেজেন্টেটিভের সাথে কথা বলতে পারেন এবং তারপর তারা আপনার 'আইডেন্টিটি ভেরিফাই' করার জন্য ইনফরমেশন চাইবে।
আপনি যখন এই টাইপের মেসেজ পাবেন, সবসময় সেফ চ্যানেলের মাধ্যমে কাস্টমার সার্ভিসের সাথে যোগাযোগ করা ভালো যেন অফিসিয়াল টুইটার বা ইনস্টাগ্রাম পেজ। এগুলো সাধারণত একটি ভেরিফাইড অ্যাকাউন্ট সাইন থাকে।
৭. সিইও ফ্রড ফিশিং (CEO Fraud Phishing)
এটি প্রায় হুইলিং (whaling)-এর মত। এটি সিইও এবং ম্যানেজারদের টার্গেট করে কিন্তু এটি আরও ভয়ংকর যেহেতু লক্ষ্য শুধু সিইও থেকে ইনফরমেশন পাওয়া নয়, বরং তাকে অনুকরণ করা। আক্রমণকারী, সিইও বা অনুরূপ কেউ হোন ভেস ধরে তারপর সহকর্মীদের ইমেইল করবে ব্যাংক ট্রান্সফারের মাধ্যমে টাকা চাইতে বা গোপনীয় ইনফরমেশন অবিলম্বে পাঠাতে।
আক্রমণটি সাধারণত কোম্পানির আন্দর যেকোনো কেওকে টার্গেট করে যিনি ব্যাংক ট্রান্সফার করতে অথরাইজড, যেন বাজেট হোল্ডার, ফাইন্যান্স ডিপার্টমেন্টের লোক, বা সংবেদনশীল ইনফরমেশনের অ্যাক্সেস থাকা লোক। মেসেজটি প্রায়শই খুব আর্জেন্ট 들려াতে ডিজাইন করা হয়, যাতে শিকার চিন্তা করার সময় না পায়।
৮. সার্চ ইঞ্জিন ফিশিং (Search Engine Phishing)
এটি নতুন ফিশিং আক্রমণের ধরনগুলির একটি যা লেজিটিমেট সার্চ ইঞ্জিন ব্যবহার করে। ফিশাররা একটি বোগাস ওয়েবসাইট তৈরি করবে ডিল, ফ্রি আইটেম এবং প্রোডাক্টে ডিসকাউন্ট অফার করে, এবং এমনকি নকল জব অফারও। তারপর তারা এসইও (SEO) টেকনিক ব্যবহার করে তাদের সাইটগুলো লেজিটিমেট সাইটের দ্বারা ইনডেক্স করানো।
তো যখন আপনি কিছু সার্চ করবেন, সার্চ ইঞ্জিন আপনাকে রেজাল্ট দেখাবে যাতে এই নকল সাইটগুলো থাকে। আপনি তারপর লগইন করতে বা সংবেদনশীল ইনফরমেশন দিতে ফাঁসিয়ে পড়বেন যা সাইবার ক্রিমিনালরা হারভেস্ট করবে।
এই ফিশারদের কিছু এডভান্সড টেকনিক ব্যবহার করে সার্চ ইঞ্জিনকে ম্যানিপুলেট করে তাদের ওয়েবসাইটে ট্রাফিক চালাতে পারছে।
জানকার থাকুন এবং সতর্ক থাকুন
প্রতিটি টাইপের নাম জানা সেটি যত গুরুত্বপূর্ণ নয়, প্রতিটি আক্রমণের এমও (MO), মোড, এবং চ্যানেল বুঝতে হবে। আপনাকে সবগুলোর নাম দিয়ে বিভ্রান্ত হওয়া উচিত নয়, কিন্তু তাদের মেসেজ কীভাবে তৈরি হয় এবং আক্রমণকারী কোন চ্যানেল ব্যবহার করে আপনার কাছে পৌঁছায় সেটি জানা গুরুত্বপূর্ণ।
এটি খুব গুরুত্বপূর্ণ যে আপনি সবসময় সতর্ক থাকুন, এবং জানুন যে বহুত কিছু লোক আউট সেখানে আপনাকে আপনার ডিটেইলস দিতে ফাঁসিয়ে আনার চেষ্টা করছে। বুঝুন যে আপনার কোম্পানি আক্রমণের টার্গেট হতে পারে এবং অপরাধীরা আপনার অর্গানাইজেশনে যাওয়ার একটি পথ খুঁজছে।
এমন হুমকি আছে সেটি জানা আপনার কম্পিউটারকে একটি আক্রমণকারীর এন্ট্রি পয়েন্ট হওয়া থেকে বাঁচাতে প্রথম ধাপ। এটি খুব গুরুত্বপূর্ণ যে আপনি মেসেজের সোর্স ডাবল চেক করুন কোনো অ্যাকশন নেওয়ার আগে।
আপনাকে এটাও বুঝতে হবে যে আক্রমণকারী কখনো কখনো মানুষের ভয় এবং পানিক ব্যবহার করে ব্যবহারকারীদের তাদের ইচ্ছামতো করাতে। তাই হুমকি সম্মুখীন হলে শান্ত থাকা গুরুত্বপূর্ণ যাতে আপনি চিন্তা করতে পারেন। এবং প্রোমো এবং ফ্রিবি স্ক্যাম চিহ্নিত করার ক্ষেত্রে, পুরনো উক্তিটি এখনও প্রযোজ্য: যদি কিছু সত্য হওয়ার চেয়ে বেশি ভালো লাগে, সেটি সম্ভবত সত্য নয়।
