

টু-ফ্যাক্টর অথেন্টিকেশন (২এফএ) এখন বাংকিং, পেমেন্ট প্রসেসিং, সোশ্যাল মিডিয়া এবং অন্যান্য প্ল্যাটফর্মে সাধারণ হয়ে উঠেছে যেখানে আপনি ব্যাপক ব্যক্তিগত তথ্য শেয়ার করেন যা আপনি কখনো অন্যের হাতে পড়তে চান না। এটি নিশ্চিত করার একটি শক্তিশালী উপায় ছিল যে আপনি একমাত্র ব্যক্তি যার আপনার ডেটাতে অ্যাক্সেস আছে। কিন্তু খারাপ খবর হলো: এটি ত্রুটিপূর্ণ। যাইহোক, সবকিছু খারাপ নেই। কিছু কোম্পানি এই ত্রুটিগুলোকে সমাধান করে একটি নতুন প্রমাণীকরণ পদ্ধতি তৈরি করতে কাজ করছে।
টু-ফ্যাক্টর অথেন্টিকেশন সংক্ষিপ্ত পরিচিতি
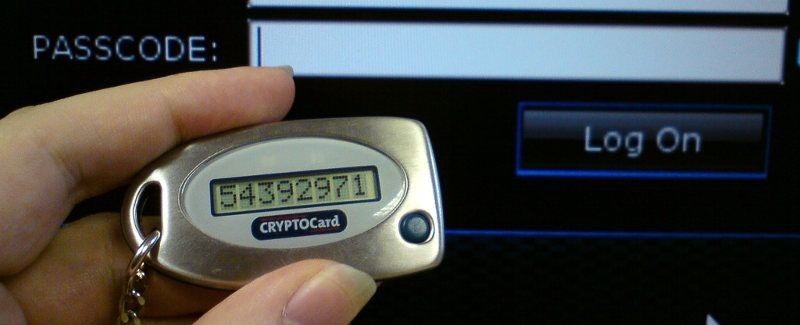
সারসংক্ষেপ হলো: যদি আপনাকে ইউজারনেম ও পাসওয়ার্ড ছাড়া অন্য কিছু ব্যবহার করতে হয় একাউন্টে লগইন করার জন্য, তবে আপনি সম্ভবত টু-ফ্যাক্টর অথেন্টিকেশন ব্যবহার করছেন।
সর্বাধিক সাধারণত এটি দেখা যায় যখন আপনি একটি ব্যাংকিং অ্যাপে লগইন করেন বা প্রথমবার Uber-এর মতো অ্যাপ ব্যবহার করেন। এটি সাধারণত এসএমএস কনফার্মেশন আকারে আসে যাতে নিশ্চিত করা যায় আপনি সেই ফোন নম্বরের মালিক যেটি একাউন্টের সাথে নিবন্ধিত ছিল।
কিছু বैंक আপনাকে একটি ডিজিটাল টোকেন জেনারেটর দেয় (Google Authenticator অ্যাপের মতো) যা প্রতি মিনিটে নম্বর সিরিজ তৈরি করে যা আপনাকে একাউন্টে লগইন করতে ব্যবহার করতে হয়।
অন্যান্য অ্যাপ্লিকেশন একটি চতুর অটোমেটিক ডিটেকশন সিস্টেম ব্যবহার করে যা আপনার ফোন নম্বরে কল করে এবং কল রিসিভ হলে বুঝতে পারে যে আপনি আপনার ফোনের মালিক।
কিছু ক্ষেত্রে, টু-ফ্যাক্টর অথেন্টিকেশন বায়োমেট্রিক্সও জড়িত থাকতে পারে, যেমন ফিঙ্গারপ্রিন্ট বা চেহারা। এই পদ্ধতিগুলো কখনও কখনও পাসওয়ার্ডের পরিবর্তে ব্যবহার করা হয় ফোন আনলক করার মতো কাজের জন্য।
এই সব পদ্ধতির উদ্দেশ্য ছিল সঠিকভাবে প্রমাণ করা যে আপনি আপনিই আপনি।
সমস্যাটি কোথায়?
আধুনিক প্রমাণীকরণ পদ্ধতির সবচেয়ে বড় ত্রুটি হলো এগুলো মানুষ ব্যবহার করছে এই সত্যটি বিবেচনা করে না। আমরা সবসময় আমাদের ডেটা দুরুপযোগের নতুন এবং সৃজনশীল উপায় খুঁজে বের করি, এবং আজকের কোনো সিকিউরিটি মেজার সেটিকে পুরোপুরি প্রতিকার করতে পারে না।
অনেক ক্ষেত্রে আমরা সোশ্যাল ইঞ্জিনিয়ারিং স্কিমের শিকার হয়ি যেকোনো গুরুত্বপূর্ণ তথ্য দিতে দেওয়া দিই যারা আমাদের একাউন্ট অ্যাক্সেস করার চেষ্টা করছে।
চুরির ঝুঁকিও আছে। কেউ আপনার ফোন চুরি করলে, এখন সে কনফার্মেশন এসএমএস পাওয়ার উপায় পেয়েছে। কেউ আপনার টোকেন চুরি করলে, সে আপনার ব্যাংক একাউন্ট প্রমাণীকরণ করতে পারবে।
ফিঙ্গারপ্রিন্ট? সেটিও আক্রান্ত হতে পারে। চেহারা স্বীকৃতিতাও 마찬가지।
নতুন возможনা এবং তার নিজস্ব সতর্কতা
২০১৭ সালের শরতে যুক্তরাষ্ট্রের মোবাইল ক্যারিয়ারদের একটি গোষ্ঠী ঘোষণা করে যে তারা একটি নতুন প্রমাণীকরণ পদ্ধতি প্রকাশ করবে যা উপরের সব ত্রুটি সমাধান করবে। যাইহোক, এই নতুন পদ্ধতি কীভাবে কাজ করবে সেটি নিয়ে খুব বিশদ জানা নেই।
এই গোষ্ঠী, যাকে Mobile Authentication Taskforce (MAT) বলা হয়, জানিয়েছে তাদের নতুন পদ্ধতিটি "মোবাইল নেটওয়ার্কের ডেটা ও অ্যাক্টিভিটি প্যাটার্ন বিশ্লেষণ করে মোবাইল আইডেন্টিটি রিস্ক কমাবে, যাতে উচ্চ মাত্রায় নিশ্চিততা পাওয়া যায় ব্যবহারকারী কি সত্যিই তিনি যিনি বলে দাবি করছেন।"
এটি একটু এমন লাগছে যেন তারা মোবাইল ব্যবহারকারীদের মুভমেন্ট ও ডেটা প্যাটার্ন ট্র্যাক করবে এবং তার মাধ্যমে তাদের পরিচয়ের একটি "ফিঙ্গারপ্রিন্ট" তৈরি করবে। যদি এই প্যাটার্ন থেকে বড় विचলন হয় (যেমন: আপনার ফোন হঠাৎ লন্ডনে দেখাচ্ছে এবং আপনি যে ওয়েবসাইটগুলোতে সাধারণত লগইন করেন সেখানে লগইন করছে না), তবে ধরে নেওয়া যাবে ব্যবহারকারীর পরিচয় সন্ধ-भঙ্গ হয়েছে।
এটি কেউ কেউর জন্য উত্তেজনাদায়ক হতে পারে, তবে অন্যদের জন্য গোপনীয়তা এবং তাদের ডেটার ওপর নিয়ন্ত্রণ নিয়ে চিন্তা জনক। অনেক মানুষ তাদের মোবাইল ক্যারিয়ার তাদের প্রতিটি মুভমেন্ট এবং ওয়েব ব্রাউজিং ডেটা ট্র্যাক করতে দেখে খুব আনন্দিত হবেন না। আর যদি কোনো সরকার এই ডেটার রেকর্ড চাইতে সাবপোনা করে তখন কী হবে?
আপনি কোন পক্ষে? MAT-এর নতুন প্রমাণীকরণ পদ্ধতিটি কি হ্যাকারদের রোধে একটি এগিয়ে যাওয়া ধাপ, নয়ত গোপনীয়তা উদ্বেগই আপনাকে এই ধারণা থেকে বিরত রাখবে? কমেন্টে আপনার মতামত জানান!
