

পাসওয়ার্ডের "শক্তি" সাধারণত ক্যারেক্টার টাইপের বৈচিত্র্য দ্বারা নির্ধারিত হয় বলে অধিকাংশ মানুষ মনে করে। কিন্তু সাইন-আপ ফর্ম যদি কমপ্লেক্সিটিকে সিকিউরিটি বলে মाने, হ্যাকাররা সেটা মেনে নেয় না। আধুনিক হুমকি মডেলের מולে কমপ্লেক্সিটি আর রক্ষা দেয় না। তো কী করেই পাসওয়ার্ড শক্তিশালী হয়? সাধারণ মানুষ যে হুমকি মডেলের সম্মুখীন হয়, সেটা প্রথমে বুঝতে হবে।
পাসওয়ার্ড কমপ্লেক্সিটি 핵심이 মিস করে
পাসওয়ার্ড "শক্তি" اکثر সময় কমপ্লেক্সিটির বা র্যান্ডামনেসের ফাংশন মাত্র, যা সিম্বল, নম্বর, আপারকেস এবং লোয়ারকেস লেটারের ব্যবহার দ্বারা পরিমাপ করা হয়। কিন্তু আপনার পাসওয়ার্ডে কিছু ভিন্ন ক্যারেক্টার যোগ করলেও এর "শক্তি" অর্থপূর্ণভাবে বাড়ে না, পাসওয়ার্ডের পাশে সেই ছলনামূলক সবুজ "শক্তি" বার যা বোঝাতে চায় সেটা मानলেও। কমপ্লেক্সিটি ব্রুট-ফোর্স আটকের কঠিনতা বাড়ায়, কিন্তু সেরকম আটকই বিরল।
বদলে, ক্রেডেনশিয়াল চুরি হয় বড় বড় ডেটা হাইস্ট বা বড় সংস্থা থেকে লিক হয়ে। আপনার পাসওয়ার্ড যদি আটকারাদের কাছে প্লেইন টেক্সটে পাওয়া যায়, তবে পাসওয়ার্ডের শক্তি আপনাকে বাঁচাতে পারবে না।
ইউনিক পাসওয়ার্ড ব্যবহার করুন
বেশির ভাগ মানুষ "ক্রেডেনশিয়াল স্টাফিং" নামে একটা ভয়াবহ হুমকির শিকার: চুরি করা ক্রেডেনশিয়াল পপুলার প্ল্যাটফর্মে ট্রাই করা হয় মানুষের পাসওয়ার্ড রিয়ুজ করার প্রবণতাকে এক্সপ্লয়িট করার জন্য। সেটা একটা "বিকল" পাসওয়ার্ডের চেয়ে বড় হুমকি। কারণ, একটি "সুপার স্ট্রং", সম্পূর্ণ র্যান্ডাম পাসওয়ার্ড যদি সব প্ল্যাটফর্মে রিয়ুজ করা হয়, তবে একটা লিকের পর সেটা ভয়াবহ পরিস্থিতি সৃষ্টি করবে।
পাসওয়ার্ড শক্তিকে একক প্রোপার্টি না মনে করে, আমাদের অথেনটিকেশন সিস্টেমের শক্তি ভাবতে হবে। আধুনিক পাসওয়ার্ড সে সিস্টেম তৈরি করে এবং সেটাকে তেমনই বিবেচনা করতে হবে। পাসওয়ার্ড ম্যানেজার ব্যবহার করে ইউনিক পাসওয়ার্ড রাখা অনেক সহজ, তাই আজই একটি পাসওয়ার্ড ম্যানেজার ব্যবহার শুরু করুন যদি ইতিমধ্যে শুরু نکরেছেন।
দৈর্ঘ্য কমপ্লেক্সিটির চেয়ে বেশি গুরুত্বপূর্ণ
বছর ধরে আমাদের শিখিয়া দেওয়া হয়েছে যে কমপ্লেক্সিটি পাসওয়ার্ডের সবচেয়ে গুরুত্বপূর্ণ ফ্যাক্টর। এবং যদিও আমরা জানি ব্রুট-ফোর্স আটক বিরল, কমপ্লেক্সিটি ব্রুট-ফোর্স ক্র্যাকিং-এর বিরুদ্ধে সেরা প্রতিরক্ষাও নয়: দৈর্ঘ্য আসলে অনেক বেশি গুরুত্বপূর্ণ।
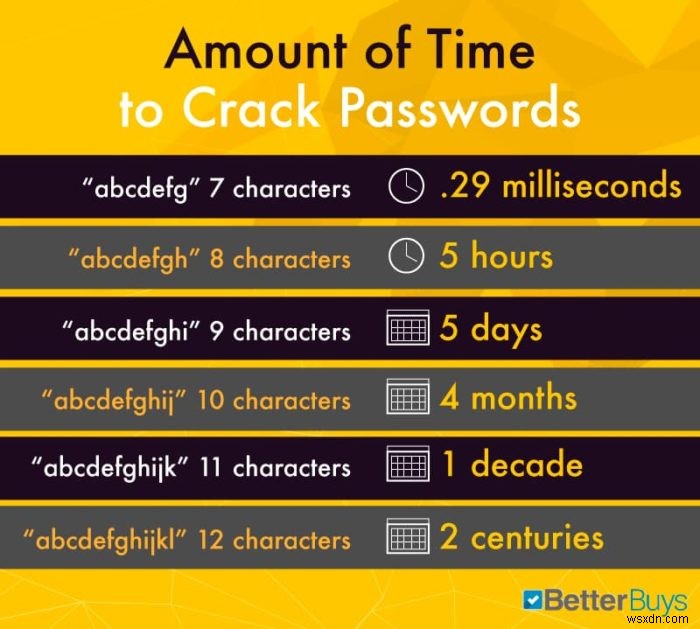
পাসওয়ার্ড দৈর্ঘ্যের সাথে ক্র্যাকিং টাইমের এক্সপোনেনশিয়াল রিলেশনশিপ রয়েছে, তাই দৈর্ঘ্যে মাঝপথে বৃদ্ধি করলেও ক্র্যাকিং টাইমে বিশাল বৃদ্ধি হয়। কমপ্লেক্সিটির সাথে ক্র্যাকিং টাইমের সম্পর্ক আরও লিনিয়ার।
উদাহরণস্বরূপ: একটি হাই-পারফরম্যান্স ক্র্যাকিং মেশিন `*nRyU86)` এর মতো কমপ্লেক্স দেখানোর পাসওয়ার্ড মাত্র ৮০ মিনিটে ভাঙতে পারে। দৈর্ঘ্য একটা আপারকেস লেটার দিয়ে বাড়ালে সেটা প্রায় ৩৬ ঘন্টা দাঁড়ায়, কিন্তু একটি লেটার সিম্বলে বদলালে ক্র্যাকিং টাইমে কোনো অর্থপূর্ণ পরিবর্তন হয় না।
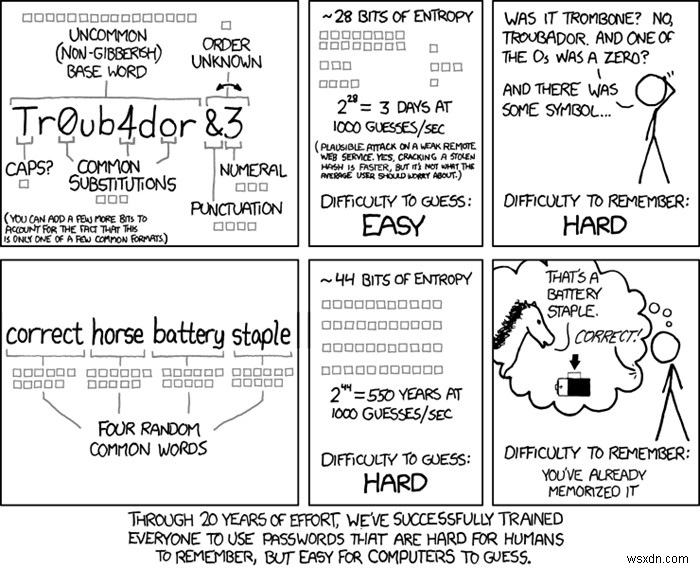
দৈর্ঘ্যের এক্সপোনেনশিয়াল ক্ষমতা পুরোপুরি ব্যবহার করা যাক। চারটি শব্দের পাসফ্রেজ, যেটা জানা ডিকশনারি শব্দ থেকে বানানো এবং মোট ১৬ ক্যারেক্টার দৈর্ঘ্যের? ডিকশনারি আটক (যে আটকে জানা শব্দের ডেটাবেস ব্যবহার করে পাসওয়ার্ড অনুমান করা হয়, র্যান্ডাম জেনারেট করার বদলে) কনসিডার করলেও, সেটা ক্র্যাক করতে ৯০ বিলিয়ন বছর লাগবে।
কমপ্লেক্সিটি ভুলে যান। সেরা পাসওয়ার্ড আসলে পাস-ফ্রেজ। একই শক্তিশালী কমপ্লেক্স পাসওয়ার্ড মনে রাখা সম্ভব নয়। কিন্তু মস্তিষ্ক মজার গল্প এবং বিস্ময়কর ছবি পছন্দ করে। আপনি যদি র্যান্ডামলি জেনারেট করা ফ্রেজের জন্য একটা অবসardı মেমরেবল গল্প বানান, তবে আপনি সেটা ভুলে যাবেন না।
সত্যিকারের র্যান্ডাম পাস-ফ্রেজ জেনারেশন অত্যন্ত গুরুত্বপূর্ণ। নিজের সাথে সম্পর্কিত শব্দ বেছে নিলে (যেমন জন্ম মাস), পাসফ্রেজ অনুমান করা সহজ হয়। EFF-এর পাসওয়ার্ড ডাইস ব্যবহার করে নিরাপদে এবং সিকিউরলি র্যান্ডাম পাস-ফ্রেজ জেনারেট করুন।
সকল টু-ফ্যাক্টর অথেনটিকেশন সিস্টেম অন করুন
সকল সিস্টেম লিক হয়। পাসওয়ার্ড শক্তি আপনাকে বাঁচাতে পারবে না। তাহলে কীভাবে নিজের রক্ষা করবেন? টু-ফ্যাক্টর অথেনটিকেশন (২FA) সিস্টেম একটা এক্সট্রা সিকিউরিটি লেয়ার যোগ করে। ২FA দুটি ধরণের ক্রেডেনশিয়াল চায়: কিছু যা আপনি জানেন (যেমন আপনার পাসওয়ার্ড) এবং কিছু যা আপনার পাসে আছে (যেমন আপনার ফোন)। অধিকাংশ ২FA সিস্টেমে, এই কোডগুলো রিমোট সার্ভার থেকে জেনারেট হয়। লগইন করার সময় সার্ভার একটিভ কোড ইউজারকে পাঠায়।
দুর্ভাগ্যবশত, আটকারারা সিম-কার্ড ক্লোনিং দিয়ে বড় সহজে SMS কোড ইন্টারসেপ্ট করতে পারে। এই ইভসড্রপিং রোধ করতে, মোবাইল ডিভাইসে ২FA অ্যাপ দিয়ে কোড জেনারেট করুন যেমন Authy, Google Authenticator, বা ২FA সাপোর্টসহ পাসওয়ার্ড ম্যানেজার যেমন 1Password।
উপসংহার
একক পাসওয়ার্ডের "শক্তি" একটা রেড হেরিং। একটি শক্তিশালী অথেনটিকেশন সিস্টেম বেশি গুরুত্বপূর্ণ। লিক এবং ডেটা চুরি অবশ্যই হবে। ইউনিক পাসওয়ার্ড ক্ষতিটি সীমাবদ্ধ রাখে। টু-ফ্যাক্টর অথেনটিকেশন চুরি হওয়া ক্রেডেনশিয়ালের ক্ষতিকে শূন্যের ক docteur্তে নামিয়ে আনে।
