

এই মুহূর্তে যদি খবরটি যে আপনার ফোন কোম্পানি কাস্টমার লোকেশন ডেটা বাউন্টি হান্টারদের বিক্রি করছে আপনাকে আশ্চর্য করে, তবে আপনাকে গত কয়েক বছরের গোপনীয়তা প্রকাশনায় আপডেট হতে হবে। আপনি যদি সাধারণত আপনার ডেটা সংগ্রহকারী জায়গাগুলোর প্রতি সন্দেহশীল হন, তবে সঠিক হওয়ার জন্য অভিনন্দন (আরেকবার)। AT&T, Sprint, T-Mobile, এবং Verizon বর্তমানে চার বড় US মোবাইল প্রোভাইডার কাস্টমার লোকেশন ডেটা থার্ড পার্টি যাদের ডেটা ব্রোকার বলা হয় তাদের কাছে বিক্রি করার জন্য মামলায় উলঝা। তারা আবার ডেটা অন্য লোকদের কাছে বিক্রি করে যারা আপনাকে খুঁজে পেতে আগ্রহী—বিশেষ করে "কিন্ডা-সর্টা" অফিসিয়ালরা যেন বেইল বন্ডসম্যান এবং বাউন্টি হান্টার।
সংক্ষিপ্ত গল্প
মেরিল্যান্ড-ভিত্তিক ZLaw Firm ২ মে, ২০১৯ को চার বড় US মোবাইল প্রোভাইডারের বিরুদ্ধে একটি ক্লাস অ্যাকশন মামলা দায়ের করলো। তারা কোম্পানির প্রভাবিত কাস্টমারদের নামে মামলা করছে। মূলত, তাদের মামলা এই কোম্পানিগুলোকে রিয়েল-টাইম লোকেশন ডেটা এমন কোম্পানিগুলোর কাছে দেয়ার অভিযোগ করছে যারা অ্যাক্সেস পাওয়া উচিত নয়। মামলাটি প্রায় চার বছরের সময় কভার করে ২০১৫ থেকে ২০১৯ পর্যন্ত, যদিও এটা মানে নয় যে কার্যকলাপ এই বছরের মধ্যে সীমাবদ্ধ ছিল।
আপনি NSA আপনাকে যেকোনো সময় ট্র্যাক করতে পারে জানতে শান্ত থাকতে পারেন, কিন্তু আরও ভয়ঙ্কর হলো যখন আপনি জানবেন যে একটি টেজার এবং ল্যাপটপ ধরে এক জন লোকও সেটি করতে পারে। সেটিই Vice-এর Motherboard করলো, যারা এই খবর ব্রেক করলো: একটি বাউন্টি হান্টারকে $৩০০ দিয়ে তাদের ফোন লোকেট করতে বললো, যা সে ডেটা সার্ভিস এবং ব্রোকারের একটি চেইন ব্যবহারের মাধ্যমে ফোন কোম্পানি থেকে ডেটা পেয়ে সফল হয়েছিল।
যেহেতু এটি একটি ক্লাস অ্যাকশন লসুট, প্রভাবিত ব্যক্তিদের ক্ষতিপূরণ পাওয়া যেতে পারে, যদিও এর বিস্তারিত আসবে। আসল লক্ষ্য হলো বড় ফোন কোম্পানিগুলোকে সংবেদনশীল কাস্টমার ইনফরমেশন বিক্রি বন্ধ করতে বাধ্য করা—অথবা কমপক্ষে সেটির সাথে আরও সতর্ক থাকতে বাধ্য করা।
আসলে কী ঘটছিল?
২০১৮ সালে আরেকটি স্ক্যান্ডালে জানা গেলো যে, Securus নামক একটি প্রিজন টেকনোলজি কোম্পানি, নিম্নস্তরের আইন বাস্তবায়নকারী অফিসারদের প্রায় সব ফোনের লোকেশন দিয়ে দিচ্ছিলো সব বড় ক্যারিয়ারগুলোর। সেই স্তরের নজরদারি সাধারণত যুক্তরাষ্ট্রে وارেন্টের প্রয়োজন হয়, কিন্তু Securus একটি ইন্টারমিডিয়েট কোম্পানি LocationSmart ব্যবহার করছিল, যা প্রায় কেউ সাইন আপ করতে পারতো, এমনকি ফ্রি ট্রায়াল একাউন্ট দিয়েও, যুক্তরাষ্ট্রে ব্যবহৃত অধিকাংশ সেল ফোনের লোকেশন পাওয়ার জন্য।
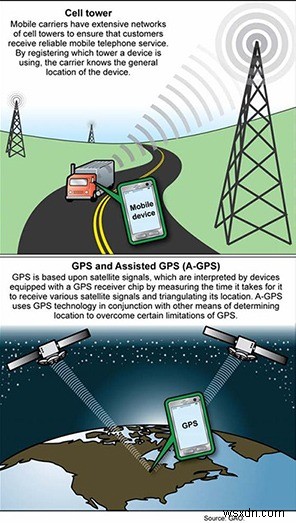
সাধারণত, এখানে প্রশ্নানুসারী ডেটা আপনার GPS ডেটা নয়—এটি সেল টাওয়ার সিগন্যালের শক্তির দ্বারা নির্ধারিত আপনার আনুমানিক লোকেশন, যা ফোন কোম্পানিগুলো সার্ভিস দিতে সত্যিকারের প্রয়োজন। তবে, বাউন্টি হান্টারদের কাছে উপলব্ধ কিছু ডেটা কখনো কখনো GPS থেকে আসতো, অর্থাৎ তারা আপনার লোকেশন কয়েক মিটারের মধ্যে নিচুড়ে আনতে পারতো।
২০১৮ সালের লোকেশন ইস্যুর চारों ओर আরও অনেক কিছু ঘটেছিল (Securus হ্যাক হওয়া সহ, অর্থাৎ তাদের রিয়েল-টাইম ট্র্যাকিং টুলস কিছুক্ষণ কেউ হাতেই থাকতে পারে), কিন্তু এটি এই গল্পের জন্য গুরুত্বপূর্ণ কারণ জড়িত সব ক্যারিয়ার এই ধরনের লুপহোল বন্ধ করবে এবং সন্দেহজনক থার্ড পার্টির কাছে সংবেদনশীল ডেটা দেয়া বন্ধ করবে বলে প্রতিশ্রুতি দিয়েছিল। সেটি ঠিকমতো হয়নি বলে মনে হয়, কারণ Motherboard আসলে ডেটার যেনে পথটি শনাক্ত করতে সক্ষম হয়েছিল।
প্রক্রিয়াটি কীভাবে কাজ করতো সেটি এখানে:
- একটি ডেটা অ্যাগ্রিগেটর (এই কেসে Zumigo) একটি টেলিকম কোম্পানি থেকে কাস্টমার ডেটা কিনে। তারা এই ডেটা বিভিন্ন কাজে ব্যবহার করে, ফ্রড প্রিভেনশন এবং সম্ভবত মার্কেটিং সহ।
- Zumigo তারপর আপনার ডেটা অন্য সার্ভিসগুলোর কাছে বিক্রি করে, যার মধ্যে এই কেসে Microbilt নামে একটি কোম্পানি, যা Zumigo-র থেকে কিনা অ্যাক্সেস ব্যবহার করে সার্ভিস বিক্রি করে, যেমন ব্যাকগ্রাউন্ড বা ক্রেডিট চেক, বা বেইল ভাঙে যাওয়া লোকদের ট্র্যাক করা। Microbilt আসলে এই সার্ভিসের জন্য প্রাইস লিস্ট মেইনটেইন করে।
- যে কেউ সার্ভিস ব্যবহার করছে, যেনে বাউন্টি হান্টার বা জমিদার, আপনার সেল ফোন ডেটার টাকা দিয়ে সেটি ব্যবহার করতে পারছে।
এটা যদি একটু জটিল লাগে, তবে সেটি হলেও, যদিও আপনার ডেটা অনেক কোম্পানির মধ্য দিয়ে বাউন্স করছে, সবকিছু ফোন প্রোভাইডারের কেন্দ্র থেকে আসছে। যদি তারা সন্দেহজনক থার্ড পার্টিগুলোর অ্যাক্সেস বন্ধ করে দেয় যারা এই ডেটা মিসইউজ করছে, তবে আর কোনো সমস্যা থাকবে না—তবে মনে হয় তারা সেটি করছে না।
বাউন্টি হান্টাররা আমাকে পেতে আসছে না, আমি কেন চিন্তা করব?
ঠিক আছে, আপনি হ্যান সোলো নন, এবং আপনার লোকেশন ডেটা কেউ নির্দিষ্টভাবে পুল করছে না, এমনকি আপনি প্রথমে গুলি চালালেও। কিন্তু এই টুলস ব্যবহার করে অফ-দ্য-ক্লক এক্টিভিটির জন্য লোকদের ট্র্যাক করার ঘটনাও হয়েছে, যেনে গার্লফ্রেন্ড ট্র্যাক করা। এটি সাধারণ জনগণকে প্রভাবিত করার মতো কিছু নয়, কিন্তু সত্যি আছে যে এখন আমাদের কাছে এমন টুলস আছে যা নির্দিষ্ট লোকদের আপনাকে প্রায় যেকোনো জায়গা থেকে খুঁজে বের করতে দেয়, যেনে একটি পটেনশিয়াল এমপ্লোয়ার চেক করছে আপনি কতবার সাইকিয়াট্রিস্টের কাছে যান নাকি একটি মার্কেটিং কোম্পানি আপনার একটি बेटার প্রোফাইল বানাতে চাচ্ছে।
এটি শুধু আন্দোলন ট্র্যাক করাই নয়: বাল্কে সংগ্রহ এবং বিশ্লেষণ করা লোকেশন ডেটা মানুষ কীভাবে ঘুরে ফিরে সেটির ট্রেন্ড শনাক্ত করতে সাহায্য করতে পারে। যখন বেনামে সংগ্রহ করা হয় এবং সঠিকভাবে ব্যবহার করা হয়, এই ধরনের ডেটা बेटার সিস্টেম ডিজাইন করতে খুব সাহায্যকারী হতে পারে, কিন্তু যখন এটিকে খুব কম বিবেচনা দিয়ে ফায়ারহোসের মতো ছড়িয়ে দেওয়া হয় কেউ কে হাতে যাবে সেটি বিবেচনা না করে, তবে এটি আস্থা ভঙ্গ এবং সাধারণত একটা খারাপ আইডিয়া।
