

একটি লোকাল এরিয়া নেটওয়ার্ক (LAN) আসলে একটি একক বাসা বা অফিসে চলমান সকল ডিভাইসের নেটওয়ার্ক কমিউনিকেশন সংগঠিত ও সুরক্ষিত করার একটি স্ট্রাকচার ছাড়া কিছু নয়।
এটাকে কিছুটা ভাঙে ব্যাখ্যা করি। আমি যখন বলি, একটি একক বাসা বা অফিসের মধ্যে, আমি সকল ডিভাইসকে বোঝাচ্ছি যেগুলো একটি নেটওয়ার্ক রাউটারের মাধ্যমে ফিজিক্যাল বা ওয়ায়ারলেস কানেকশন দিয়ে কানেক্টেড। সেই রাউটার হতে পারে একটি WiFi এক্সেস পয়েন্ট বা আপনার ইন্টারনেট সার্ভিস প্রোভাইডার (ISP) দেওয়া মডেম।
সংগঠিত করার দিয়ে আমি বোঝাচ্ছি প্রতিটি ডিভাইসকে একটি আইডেন্টিফাইং অ্যাড্রেস দেওয়া হয়, এবং আপনার লোকাল নেটওয়ার্কের বাইরে ইন্টারনেটে এর অ্যাক্সেস ডিফাইন করা হয়।
এবং সুরক্ষিত করার দিয়ে আমি বোঝাচ্ছি যে, সাধারণত, এক্সternal নেটওয়ার্ক থেকে আপনার ডিভাইসের দিকে ডাইরেক্টেড ট্রাফিক রিকোয়েস্ট স্ক্যান ও ফিল্টার হয় অনঅথরাইজড এবং সম্ভাব্য বিপজ্জনক অ্যাক্সেস প্রতিরোধ করার জন্য।
আমার Linux in Action বইর কন্টেন্টের অংশের ভিত্তিতে, আমি চেষ্টা করব কীভাবে সেটি কাজ করে তা ব্যাখ্যা করার।
IPv4 অ্যাড্রেসিং
এটি কীভাবে দেখতে পারে সেটি নিচে। এই ছবিতে রাউটারের একটি পাবলিক IP ঠিকানা ১৮৩.২৩.১০০.৩৪ যা সকল ইনকামিং এবং আউটগোइং ট্রাফিকের সাথে asoshiated।
একই সময়, রাউटर একটি Dynamic Host Configuration Protocol (DHCP) সার্ভার হিসেবে কাজ করে, ঘরের সকল PC, ল্যাপটপ, স্মার্টফোন, এবং সার্ভারকে প্রাইভেট IP ঠিকানা অ্যাসাইন করে। ডিভাইসগুলো একে অপরের সাথে কথা বলার সময় সেই ঠিকানা ব্যবহার করে।
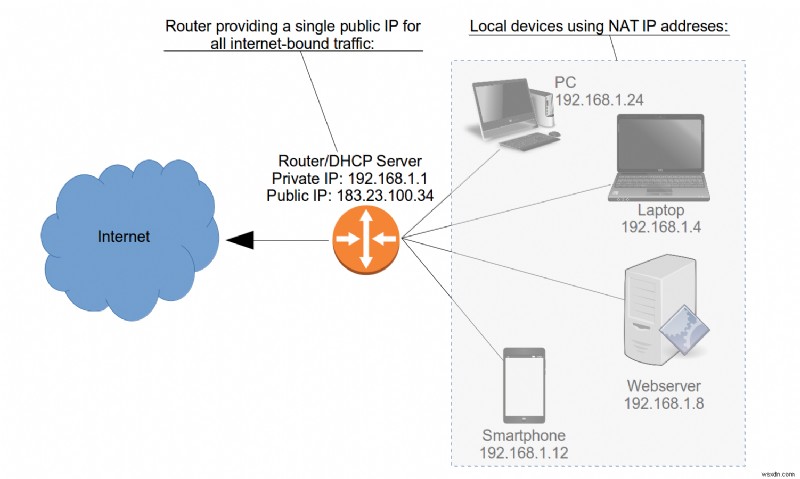
লক্ষ্য করুন কীভাবে সকল লোকাল ডিভাইসকে "NAT IP ঠিকানা" ব্যবহার করে বর্ণনা করা হয়েছে। NAT হলো Network Address Translation, এবং এটি একটি প্রাইভেট LAN-এ ডিভাইস সংগঠিত করার পদ্ধতি।
কেন? রাউটারের মতো একই ধরনের পাবলিক IP ঠিকানা সকল ডিভাইসকে দিলে কী সমস্যা?
শুরুতে ছিল IPv4। IPv4 ঠিকানা ৩২-বিট নাম্বার যা চারটি ৮-বিট অক্টেট দিয়ে তৈরি হয় ডট দিয়ে আলাদা করা। এটা কীভাবে দেখতে পারে:
192.168.1.10সাবনেট নোটেশন
কারণ সিস্টেমগুলোর জানা অত্যন্ত গুরুত্বপূর্ণ যে একটি নেটওয়ার্ক অ্যাড্রেস কোন ধরনের সাবনেটে আছে, আমাদের একটি স্ট্যান্ডার্ড নোটেশন প্রয়োজন যা সঠিকভাবে যোগাযোগ করতে পারে কোন অক্টেটগুলো নেটওয়ার্কের অংশ এবং কোনগুলো ডিভাইসের জন্য উপলব্ধ।
দুটি সাধারণত ব্যবহৃত স্ট্যান্ডার্ড আছে: Classless Inter-Domain Routing (CIDR) নোটেশন এবং নেটমাস্ক।
CIDR ব্যবহার করে, একটি নেটওয়ার্ক রিপ্রেজেন্ট করা যেতে পারে ১৯২.১৬৮.১.০/২৪ হিসেবে। /২৪ বলে দেয় যে প্রথম তিনটি অক্টেট (৮×৩=২৪) নেটওয়ার্ক পোর্শন তৈরি করে, শুধু চতুর্থ অক্টেট ডিভাইস ঠিকানার জন্য রেখে দেয়। দ্বিতীয় নেটওয়ার্ক (অথবা সাবনেট), CIDR-এ, ১৯২.১৬৮.২.০/২৪ হিসেবে বর্ণনা করা হবে।
এই দুটি নেটওয়ার্ক নেটমাস্ক ২৫৫.২৫৫.২৫৫.০ দিয়েও বর্ণনা করা যায়। এটার মানে প্রথম তিনটি অক্টেটের সকল ৮ বিট নেটওয়ার্ক দ্বারা ব্যবহৃত, কিন্তু চতুর্থটির একটুও নয়।
প্রাইভেট নেটওয়ার্ক বোঝা
সiddhান্তত, IPv4 প্রোটোকল প্রায় চার বিলিয়ন ইউনিক ঠিকানা অনুমতি দেয়, ১.০.০.০ থেকে ২৫৫.২৫৫.২৫৫.২৫৫ পর্যন্ত।
কিন্তু যদি সেই চার বিলিয়ন ঠিকানাও প্র্যাক্টিক্যালি উপলব্ধ হত, তবুও সেটি মিলিয়ন মিলিয়ন সেল ফোন, মিলিয়ন মিলিয়ন ল্যাপটপ ও ডেস্কটপ কম্পিউটার, এবং মিলিয়ন মিলিয়ন নেটওয়ার্ক-কানেক্টেড কার, এপ্লায়েন্স, এবং Internet of Things ডিভাইস যা ইতিমধ্যে বাইরে আছে সেগুলো কভার করতে পারত না। যেসব আসছে সেগুলো কি বলবে।
তাই নেটওয়ার্ক ইঞ্জিনিয়েররা IPv4 ঠিকানার তিনটি রেঞ্জ আলাদা করে রেখেছে যেগুলো এক্সক্লूसিভলি প্রাইভেট নেটওয়ার্কে ব্যবহার হবে। সেই রেঞ্জের যেকোনো ঠিকানা ব্যবহারকারী ডিভাইস পাবলিক ইন্টারনেট থেকে সরাসরি রিচable হবে না এবং ইন্টারনেট রিসোর্স অ্যাক্সেস করতে পারবে না। এগুলো তিনটি রেঞ্জ:
১০.০.০.০ এবং ১০.২৫৫.২৫৫.২৫৫-এর মধ্যে ১৭২.১৬.০.০ এবং ১৭২.৩১.২৫৫.২৫৫-এর মধ্যে ১৯২.১৬৮.০.০ এবং ১৯২.১৬৮.২৫৫.২৫৫-এর মধ্যেNAT-এ "T" টি কী ছিল মনে আছে? সেটি "Translation"। এর মানে হলো একটি NAT-ইনাবলড রাউটার LAN এবং ইন্টারনেটের মধ্যে ট্রাফিক রিকোয়েস্টে ব্যবহৃত প্রাইভেট IP ঠিকানাগুলো নেবে এবং সেগুলো রাউটারের নিজস্ব পাবলিক অ্যাড্রেসে ট্রান্সলেট করবে। রাউটার, তার নামানুসারে, সেসব রিকোয়েস্টকে তাদের উপযুক্ত ডেস্টিনেশনে রাউট করবে।
নেটওয়ার্ক অ্যাড্রেসিং-এর এই সহজ রিডিজাইন কয়েকটি বিলিয়ন ঠিকানা বাঁচিয়ে দিয়েছিল সেসব ডিভাইসের জন্য — যেমন সেল ফোন — যেগুলো প্রাইভেট নেটওয়ার্কের অংশ নয়। সেই সকল ল্যাপটপ, PC, এবং অন্যান্য যেগুলো সকল বাসা ও অফিসে চলছে সেগুলো সুবিধাজনকভাবে (এবং সিমলেসলি) তাদের রাউটারদের পাবলিক IP শেয়ার করবে।
সমস্যা সমাধান? খুব, নয়। আপনি দেখুন, সেই সব ইফিশিয়েন্ট ইউজের সত্ত্বেও, পাবলিক-ফেসিং ডিভাইসের বিস্ফোরণ যেসব آنলাইন আসছে সেগুলো ম্যানেজ করার জন্য এখনও পর্যাপ্ত ঠিকানা নেই। সেই সমস্যা ম্যানেজ করতে, আরও নেটওয়ার্ক ইঞ্জিনিয়েররা IPv6 প্রোটোকল বানাল। এখানে একটি IPv6 ঠিকানা কীভাবে দেখতে পারে:
2002:0df6:0001:004b:0100:6c2e:0370:7234এটা খারাপ দেখে, ঠিক নয়? এবং এটি ওই ফেরiwimpy IPv4 উদাহরণের চেয়ে অনেক বড় নাম্বারের মতো লাগে।
হ্যাঁ এবং হ্যাঁ। আমি কিছু ধরণের IPv4 ঠিকানা মনে রাখতে পারি, কিন্তু এই রাক্ষসগুলোর একটাও "ডাউনলোড" করার চেষ্টা করিনি।
একটা জন্য, এটি হেক্সাডেসিমেল, অর্থাৎ এটা ০ থেকে ৯ পর্যন্ত নাম্বার এবং অ্যালফাবেটের প্রথম ছয় অক্ষর (a-f) ব্যবহার করে! এর পাশাপাশি, এটিতে আটটি অক্টেট আছে চারটির বদলে, এবং অ্যাড্রেস ১২৮-বিট ৩২-বিটের বদলে।
এই সব মানে, একবার প্রোটোকল ফুলি ইমপ্লিমেন্ট হলে, আমরা খুব ওভাবের জন্য (অর্থাৎ: চিরকাল) ঠিকানার অভাব ঝুঁকিতে পরব না। এবং সেটি মানে, অ্যাড্রেস অ্যালোকেশনের দৃষ্টিকোণ থেকে, প্রাইভেট NAT নেটওয়ার্কের আর কোনো প্রয়োজন নেই।
যদিও, সিকিউরিটি বিবেচনায়, আপনি আপনার LAN-এ আপনার ডিভাইসগুলোর কিছু সুরক্ষা দিতে চাইবেন।
বই, কোর্স, এবং আর্টিকেল আকারে আরও অনেক অ্যাডমিনিস্ট্রেশন গুডনেস উপলব্ধ আমার bootstrap-it.com-এ।
