

একটা সময় আসতে পারে যখন আপনাকে একটি স্ক্রিপ্ট লিখতে হবে বা রিমোটলি একটি PC-এ সংযোগ করে কমান্ড চালাতে হবে উইন্ডোজ ফায়ারওয়াল ইনেবল বা ডিজেবল করার জন্য। অধিকাংশ IT এনভায়রনমেন্টে, গ্রুপ পলিসি ব্যবহার করা উইন্ডোজ ফায়ারওয়াল ক্লায়েন্ট কম্পিউটারগুলোর ওপর কনফিগার করার সবচেয়ে সহজ পদ্ধতি।
এটি HTTP, ফাইল শেয়ারিং, সফ্টওয়্যার অ্যাপ্লিকেশন, এবং আরও অনেক কিছুর মতো সার্ভিসের জন্য পোর্ট এক্সেপশন যোগ করার সবচেয়ে সহজ পদ্ধতিও। তবে, কমান্ড প্রম্পট থেকে উইন্ডোজ ফায়ারওয়াল কনফিগার করা জানা ভালো যাতে আপনার আন্ডার এক্টিভ ডিরেক্টরিতে না থাকা কম্পিউটার এবং সার্ভার থাকলে কাজ আসে।
কমান্ড প্রম্পট থেকে উইন্ডোজ ফায়ারওয়াল ম্যানেজ করা
প্রথমে, একটি সার্ভার বা কম্পিউটারে উইন্ডোজ ফায়ারওয়াল ইনেবলড আছে কিনা দেখতে, কমান্ড প্রম্পটে এই কমান্ডটি টাইপ করুন:
netsh advfirewall show allprofiles
নিশ্চিত করুন আপনি একটি অ্যাডমিনিস্ট্রেটর কমান্ড প্রম্পট খুলেছেন (Start-এ ক্লিক করুন, CMD টাইপ করুন এবং Command Prompt-এ রাইট-ক্লিক করে Run as Administrator বেছে নিন)। আপনি নিচের কচুর মতো কিছু দেখতে পাবেন:
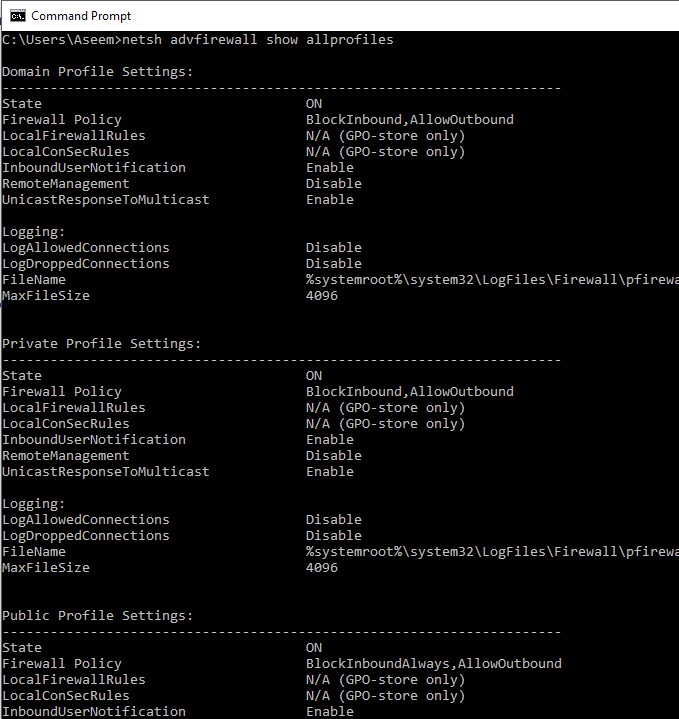
ডিফল্টভাবে, আপনাকে এখানে তিনটি আলাদা লিস্টিং দেখতে হবে: ডোমেন প্রোফাইল সেটিংস, প্রাইভেট প্রোফাইল সেটিংস এবং পাবলিক প্রোফাইল সেটিংস। এই তিনটি আপনার কম্পিউটারের প্রতিটি নেটওয়ার্ক কানেকশনে আপনি যে তিনটি স্টেট রাখতে পারেন সেগুলোর সাথে মিলে যায়। আপনি যদি আপনার হোম নেটওয়ার্কে সংযুক্ত থাকেন এবং Home Network অপশন বেছে নেন, তবে প্রাইভেট প্রোফাইল সেটিংস প্রয়োগ হবে।
State মানে ফায়ারওয়াল অন বা অফ আছে কিনা। Firewall Policy আপনাকে বলে ইনবাউন্ড এবং আউটবাউন্ড পলিসি কী প্রয়োগ হচ্ছে প্রতিটি প্রোফাইলের জন্য।
এক নির্দিষ্ট প্রোফাইলের জন্য ফায়ারওয়াল ডিজেবল করতে, আপনি নিচের কমান্ডটি ব্যবহার করবেন:
netsh advfirewall set privateprofile state off
অন্য অপশনগুলো হলো currentprofile, publicprofile, domainprofile, এবং allprofiles। তাই আপনি যদি সম্পূর্ণ ফায়ারওয়াল ডিজেবল করতে চান, তবে privateprofile-এর বদলে allprofiles ব্যবহার করবেন। আবার ইনেবল করতে, শেষে off-র বদলে on দিন।
কমান্ড লাইন ব্যবহার করে ফায়ারওয়ালে পোর্ট খোলা
এখন যদি আপনি কমান্ড লাইন ব্যবহার করে ফায়ারওয়ালে একটি পোর্ট খোলতে চান? সেটিও সহজ!
ধরুন, আপনি পোর্ট ৩৩৮৯ খোলতে চান, যা উইন্ডোজে রিমোট ডেস্কটপের জন্য। আপনি শুধু এই কমান্ডটি চালাবেন:
netsh advfirewall firewall add rule name="Open Remote Desktop" protocol=TCP dir=in localport=3389 action=allow
কমান্ডটি কফি লম্বা, কিন্তু এটি ভাঙতে সহজ। আপনি একটি রুল যোগ করেন, এটিকে একটি নাম দেন, প্রোটোকল বেছে নেন (TCP বা UDP), ডিরেকশন বেছে নেন (In বা Out), পোর্ট নম্বর দেন এবং অ্যাকশন বেছে নেন (Allow বা Deny)।
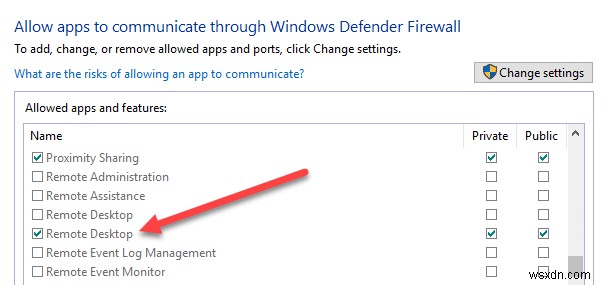
আপনি যদি এই কমান্ডটি চালান, তারপর উইন্ডোজ ফায়ারওয়ালে আলাউড অ্যাপস দেখুন, তবে আপনি দেখবেন যে Remote Desktop আইটেমটি এখন চেকড আছে:
আপনি যদি একটি পোর্ট রেঞ্জ খোলতে চান, তবে শুধু একটি ড্যাশ ব্যবহার করুন। উদাহরণস্বরূপ, এখানে আমি ৬০০০ থেকে ৭০০০ পোর্ট UDP আউটবাউন্ড ট্রাফিকের জন্য খুলছি:
netsh advfirewall firewall add rule name="UDP ports" protocol=UDP dir=out localport=6000-7000 action=allow
আপনি উইন্ডোজ ফায়ারওয়ালের সব দিক ম্যানেজ করতে আরও অনেক এডভান্সড কমান্ড ব্যবহার করতে পারেন, তাই যেকোনো কমান্ডের শেষে /? ক্যারেক্টার ব্যবহার করে সকল অপশন এবং উদাহরণ দেখতে নিশ্চিত হন।
