

শক্তিশালী পাসওয়ার্ড অনলাইনে আপনার গোপনীয়তা রক্ষার একটি উপায়। এখানে শিখবেন কীভাবে একটি শক্তিশালী পাসওয়ার্ড বা পাসফ्रेज তৈরি করবেন যা আপনি মনে রাখতে পারবেন কিন্তু অন্য কেউ অনুমান করতে পারবে না।
শক্তিশালী পাসওয়ার্ড কী?
আপনার অনলাইন একাউন্টের জন্য একটি শক্তিশালী পাসওয়ার্ড হওয়া উচিত:
- আসল র্যান্ডম (Truly random)
- ১৭ ক্যারেক্টার থেকে ছোট না হয়
- প্রতিটি অনলাইন একাউন্টের জন্য আলাদা
- প্রতি ৯০ দিনে পরিবর্তন করা
কিছু পাসওয়ার্ড অভ্যাস আপনার এড়িয়ে চলা উচিত:
- চলিত "শব্দ + নম্বর" ফরম্যাট ব্যবহার করবেন না।
- সার্বজনীনভাবে উপলব্ধ ব্যক্তিগত তথ্য (যেমন জন্মদিন) ব্যবহার করবেন না।
- সাধারণ শর্টহ্যান্ড ও সাবস্টিটিউশন ব্যবহার করবেন না (যেমন "a"-র জন্য "@")।
পাসফ्रेज (Passphrase) কী?
যদি অধিকাংশ পাসওয়ার্ড সংখ্যা, অক্ষর, এবং সিম্বলের কম্বিনেশন হয়, তবে একটি পাসফ्रेज হলো র্যান্ডমলি কম্বাইন করা শব্দগুলো। উদাহরণস্বরূপ:
StingrayCobaltLyingStimulusLiquid
পাসফ्रेजগুলো স্ট্যান্ডার্ড পাসওয়ার্ডের চেয়ে মনে রাখা সহজ এবং অনুমান করা কঠিন। প্রতিটি শব্দের প্রথম অক্ষর মনে রাখার চেষ্টা করুন, বা মনে মনে একটি গান বানান। ডিকশনারি আট্যাকের বিরুদ্ধে প্রতিরক্ষার জন্য, কমপক্ষে পাঁচটি শব্দ ব্যবহার করুন, যেগুলো আসল র্যান্ডম হয়। আপনি চাইবেন না ফ্রেজটি একটি বাক্যের মতো শোনায়।
পাসফ्रेज এবং পাসওয়ার্ড জেনারেটর
আপনার বেছে নেওয়া শব্দগুলো সত্যিকারের র্যান্ডম কিনা নিশ্চিত করতে Diceware বা Secure Passphrase Generator-এর মতো ফ্রি পাসফ्रेज জেনারেটর ব্যবহার করুন। র্যান্ডম অক্ষর ও নম্বরের কম্বিনেশনের জন্য Norton Password Generator বা Avast Random Password Generator ব্যবহার করুন। অনেক অনলাইন একাউন্টের নির্দিষ্ট পাসওয়ার্ড আবশ্যকতা থাকে, তাই আপনাকে নম্বর, স্পেশাল ক্যারেক্টার, বা বড়/ছোট হাতের অক্ষরের মিশ্রণ যোগ করতে হতে পারে।
পাসওয়ার্ড মনে রাখার উপায়
জন্মদিন বা হাই স্কুল পাসের বছরের মত সহজে মনে থাকা তথ্য ব্যবহার করা দরুৎসাহিত করা হয় না। আপনি যদি পাসফ्रेज মনে রাখতে সমস্যায় পড়েন, তবে একটি বাক্য থেকে অ্যাক্রোনিম বানানোর কৌশল अपनाুন। উদাহরণস্বরূপ, "A gallon of milk used to cost 32 cents back in 1950" অনুবাদ করা যায়:
Agomutc$.32bi1950
পাসওয়ার্ড লিখে রাখা সাধারণত ভালো আইডিয়া নয়; তবে, আপনি ফ্রেজটি লিখে রাখতে পারেন রিমাইন্ডার হিসেবে, কেউ সেটি পেলে তার অর্থ বুঝতে পারবে না।
পাসওয়ার্ড ম্যানেজার সেট আপ করুন
যেমন লালচ ভালো লাগতে পারে, আপনাকে সব অনলাইন একাউন্টের জন্য একই ইউজারনেম এবং পাসওয়ার্ড কম্বিনেশন ব্যবহার করা উচিত নয়। প্রতিটি একাউন্টের নিজস্ব অনন্য, জটিল পাসওয়ার্ড থাকা উচিত। সৌভাগ্যয়, আপনাকে সেগুলো সব এককভাবে মনে রাখতে হবে না।
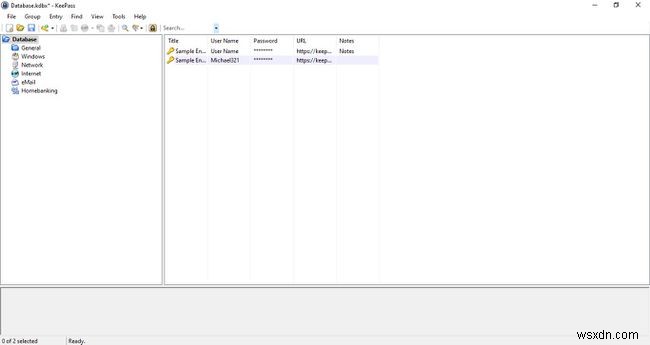
আপনার একাধিক অনলাইন একাউন্ট থাকলে, আপনার লগইন শংসাপত্র ট্র্যাক রাখতে একটি পাসওয়ার্ড ম্যানেজার ব্যবহার করা উচিত।
এভাবে, আপনি যেকোনো একাউন্টে লগইন করতে পারবেন পাসওয়ার্ড ম্যানেজারের প্রাইমারি পাসওয়ার্ড দিয়ে। সেরা পাসওয়ার্ড ম্যানেজার প্রোগ্রামগুলো বিল্ট-ইন পাসওয়ার্ড জেনারেটরও সাথে দিয়ে থাকে।
মাল্টি-ফ্যাক্টর অথেন্টিকেশন (MFA)
আপনার পাসওয়ার্ডের শক্তি যেকোনো হোক, আপনার অনলাইন একাউন্টগুলো টু-ফ্যাক্টর অথেন্টিকেশন (2FA) দিয়ে রক্ষা করা সবসময় একটি ভালো আইডিয়া। আপনি যখন Gmail এবং অন্যান্য সার্ভিসের জন্য 2FA অন করবেন, তখন আপনি লগইন করার 때마다 একটি ভেরিফিকেশন কোড টেক্সট মেসেজ বা ইমেইলের মাধ্যমে পাবেন। অধিকাংশ ব্যাংকিং সার্ভিস এবং সোশ্যাল মিডিয়া ওয়েবসাইট ২FA-এর কিছু ফর্ম সাপোর্ট করে।
আপনার অনলাইন একাউন্টগুলোর পাশাপাশি, আপনার সব ডিভাইসের জন্যও শক্তিশালী পাসওয়ার্ড দরকার, বিশেষ করে যদি আপনি সেগুলো পাবলিক প্লেসে নিয়ে যান। পাসওয়ার্ড ছাড়াও, অধিকাংশ অপারেটিং সিস্টেম কিছু ফর্মের বায়োমেট্রিক ভেরিফিকেশন সাপোর্ট করে। উদাহরণস্বরূপ, Windows Hello ফেসিয়াল রিকগনিশন টেকনোলজি ব্যবহার করে, এবং Apple Touch ID ফিঙ্গারপ্রিন্ট স্ক্যানার ব্যবহার করে কে আপনার একাউন্ট অ্যাক্সেস করার চেষ্টা করছে সেটি শনাক্ত করতে।
শক্তিশালী পাসওয়ার্ড কেন গুরুত্বপূর্ণ?
পাসওয়ার্ড আপনার অনলাইন একাউন্টগুলো একই কম্পিউটার ব্যবহারকারী অন্য লোকদের হাত থেকে রক্ষা করে।更重要的是, এটি হ্যাকারদের থেকে আপনাকে রক্ষা করে যারা আপনার ব্যক্তিগত তথ্য চুরি করতে চায়। উদাহরণস্বরূপ, কেউ আপনার ইমেইল পাসওয়ার্ড জানলে, সে আপনার সম্পর্কে অনেক কিছু জানতে পারবে, যার মধ্যে আপনি কোথায় ব্যাংকিং করেন, কোথায় কাজ করেন, এবং কোথায় বাস করেন। হ্যাকাররা চুরি করা পাসওয়ার্ড কালো বাজারে নisecond purposes-এ বিক্রি করে।
হ্যাকাররা পাসওয়ার্ড চুরি করতে چندین পদ্ধতি ব্যবহার করে, যার মধ্যে:
- брут ফোর্স আট্যাক (Brute force attacks): একটি ব্রুট ফোর্স আট্যাক অটোমেটেড সফটওয়্যার ব্যবহার করে র্যান্ডম ক্যারেক্টার কম্বিনেশন দিয়ে পাসওয়ার্ড অনুমান করে।
- ডিকশনারি আট্যাক (Dictionary attacks): ব্রুট ফোর্স আট্যাকের মতো, র্যান্ডম শব্দ কম্বিনেশন ব্যবহার করে পাসওয়ার্ড অনুমান করা।
- ফিশিং (Phishing): হ্যাকাররা ফিশিং ইমেইল, রোবোকল, বা বিভ্রান্তিকর লিংক ব্যবহার করে ব্যবহারকারীদের কাছ থেকে প্রাইভেট তথ্য ও পাসওয়ার্ড প্রাপ্য করে।
- ক্রেডেনশিয়াল রিসাইক্লিং (Credential recycling): যদি একজন হ্যাকারের কাছে আপনার এক একাউন্টের ইউজারনেম এবং পাসওয়ার্ড থাকে, তবে সে সম্ভবত আপনার অন্যান্য একাউন্টেও একই শংসাপত্র ব্যবহার করার চেষ্টা করবে।
কেউ আপনার পাসওয়ার্ড পেলে কী করবেন
আপনি যদি অনুমান করেন আপনার পাসওয়ার্ডগুলির একটি কমপ্রোমাইজড হয়েছে:
- একটি নতুন, শক্তিশালী পাসওয়ার্ড তৈরি করুন।
- সংশ্লিষ্ট একাউন্টগুলোর পাসওয়ার্ড পরিবর্তন করুন।
- আপনার একাউন্ট রিকভারি ইনফরমেশন আপডেট করুন।
- অনধিকারী কেনার জন্য আপনার ব্যাংক একাউন্টে নজর রাখুন।
আমার পাসওয়ার্ড কমপ্রোমাইজড হয়েছে কিনা কীভাবে জানব?
আপনার ইউজারনেম এবং পাসওয়ার্ড আপনার কোনো ফল্ট ছাড়াই কমপ্রোমাইজড হতে পারে। ফেসবুক এবং সোনির মতো অনেক হাই-প্রোফাইল কোম্পানি ডেটা ব্রিচের শিকার হয়েছে যেন ব্যবহারকারীদের লগইন শংসাপত্র এক্সপোজ হয়েছে। আপনি Avast Hack Check ওয়েবসাইটে যেতে পারেন এবং আপনার ইমেইল অ্যাড্রেস দিয়ে চেক করতে পারেন আপনার গোপনীয়তা কমপ্রোমাইজড হয়েছে কিনা। যদি হয়, তবে সেই ইমেইলের সাথে জড়িত সব একাউন্টের পাসওয়ার্ড পরিবর্তন করুন।
