

নতুন ওয়ার্কফাই সেটআপ করছেন? পাসওয়ার্ডের ধরন বেছে নেওয়া যেন কিছুটা tùy ý লাগে।畢竟, WEP, WPA, WPA2, এবং WPA3—এদের সবার অক্ষর pròায় একই।
পাসওয়ার্ড মানে পাসওয়ার্ড, তাই পার্থক্য কী? জানুন যেন ৬০ সেকেন্ড থেকে কোটি কোটি বছরের পার্থক্য! সকল ওয়ার্কফাই এনক্রিপশন সমান নয়। চলুন এই চারটি সংক্ষিপ্ত রূপের পার্থক্য এবং আপনার ঘর ও অফিসের ওয়ার্কফাই সর্বোত্তমভাবে সুরক্ষিত করার উপায় জানি।
ওয়ায়ারড ইকুইভ্যালেন্ট প্রাইভেসি (WEP)
WEP হলো ১৯৯৭ সালের একটি বাজেয়াফত নিরাপত্তা অ্যালগরিদম যা ভালোবাসা সংযোগের সমান নিরাপত্তা দিতে উদ্দেশ্য ছিল। "Deprecated" বা বাজেয়াফত মানে—"আর এটা করবো না।"
প্রবর্তনের সময় থেকেই এটি उतনা শক্তিশালী নয়নি, এর দুটি কারণ ছিল:
- এর অন্তর্নিহিত এনক্রিপশন মেকানিজম, এবং
- দ্বিতীয় বিশ্বযুদ্ধ।
দ্বিতীয় বিশ্বযুদ্ধে কোড ভাঙা (ক্রিপ্টান্যালসিস) এর প্রভাব অপরিমিত ছিল। সরকারেরা নিজেদের সেরা গোপন রেসিপি দেশের ভিতরে রাখতে চাইল। WEP-এর সময়ে আমেরিকায় ক্রিপ্টোগ্রাফিক প্রযুক্তি রপ্তানির সীমাবদ্ধতার কারণে অ্যাক্সেস পয়েন্ট ম্যানুফ্যাকচারাররা ৬৪-বিট এনক্রিপশনে সীমাবদ্ধ ছিল। পরবর্তীতে এটি ১২৮-বিট করলেও, এটিও খুব সীমিত কী সাইজ দিয়ে আসে।
ছোট কী সাইজের কারণে WEP ব্রুট-ফোর্স আক্রমণের কাছে ঝুঁকিপূর্ণ হয়ে পড়ে, বিশেষ করে কী Регуляр পরিবর্তন না হলে। WEP-এর এনক্রিপশন মেকানিজম হলো RC4 স্ট্রিম সাইফার। এটি গতির ও সহজতার জন্য জনপ্রিয় হলো, কিন্তু সেটা খুব রবাস্ট নয়। WEP একক শেয়ার্ড কী ব্যবহার করতো যা ম্যানুয়ালি অ্যাক্সেস পয়েন্টে দিতে হতো। (শেষবারের কবে আপনি ওয়ার্কফাই পাসওয়ার্ড বদলিয়েছিলেন? ঠিক আছে।) WEP কী এবং ইনিশিয়ালাইজেশন ভেক্টর (IV) কেবল ক্যাটেনেট বা মিলিয়ে দিয়ে আশা করতো ভালো হবে।
ইনিশিয়ালাইজেশন ভেক্টর (IV): নিম্নস্তরের ক্রিপ্টোগ্রাফিক অ্যালগরিদমের জন্য নির্দিষ্ট আকারের ইনপुट, সাধারণত র্যান্ডম।
RC4 এর সাথে মিলে এটি WEP কে রিলেটেড-কী আক্রমণের fronte খুব বেশি ঝুঁকিপূর্ণ করে দিয়েছে। ১২৮-বিট WEP-এর ক্ষেত্রে, পাবলিক টুলস দিয়ে আপনার ওয়ার্কফাই পাসওয়ার্ড প্রায় ৬০ সেকেন্ড থেকে তিন মিনিটে ভাঙা যায়। কিছু ডিভাইস ১৫২-বিট বা ২৫৬-বিট WEP অফার করলেও, এটা WEP-এর মৌলিক সমস্যা সমাধান করলো না। তাই, হ্যাঁ—এটা আর করবো না।
ওয়ার্কফাই প্রোটেক্টেড অ্যাক্সেস (WPA)
WEP-এর নিরাপত্তা সমস্যা সাময়িকভাবে "প্যাচ" করার জন্য একটি নতুন অন্তরিম স্ট্যান্ডার্ড এসেছে—Wi-Fi Protected Access (WPA)। নাম শোনতে নিরাপদ লাগে, ভালো শুরু। কিন্তু WPA প্রথমে আরেকটি অধিক বর্ণনামূলক নাম দিয়ে শুরু করেছিল।
২০০৪ সালের IEEE স্ট্যান্ডার্ডে অনুমোদিত টেম্পোরাল কী ইন্টিগ্রিটি প্রোটোকল (TKIP) ডাইনামিক্যালি জেনারেটেড, পার-প্যাকেট কী ব্যবহার করতো। প্রতিটি প্যাকেটের জন্য একটি ইউনিক টেম্পোরাল ১২৮-বিট কী रहता—(দেখলেন? বর্ণনামূলক!) যা WEP-এর শেয়ার্ড কী মেশানোর কারণে তৈরি রিলেটেড-কী আক্রমণের ঝুঁকি দূর করতো।
TKIP আরও কিছু ব্যবস্থা বাস্তবায়ন করতো, যেমন মেসেজ অথেন্টিকেশন কোড (MAC)। иногда চেকসাম নামেও পরিচিত, MAC একটি ক্রিপ্টোগ্রাফিক উপায় যা যাচাই করে যে মেসেজগুলো পরিবর্তন হয়নি। TKIP-এ, একটি ইনভ্যালিড MAC সেশন কী রিকีย করতে পারে। যদি অ্যাক্সেস পয়েন্ট এক মিনিটের মধ্যে দুবার ইনভ্যালিড MAC পায়, তবে আক্রমণকারী যে কী ভাঙতে চাইছেন তা বদলিয়ে আক্রমণ প্রতিকার করা যায়।
দুর্ভাগ্যবশত, WPA যে হার্ডওয়্যারকে "প্যাচ" করার জন্য তৈরি 됐다고 সেটার সাথে কম্প্যাটিবিলিটি রাখতে TKIP WEP-এর মতো একই RC4 স্ট্রিম সাইফার রাখতে বাধ্য হয়েছিল। WPA অবশ্যই WEP-এর দুর্বলতা উন্নত করলো, কিন্তু TKIP последে নতুন আক্রমণেগুলোর সামনে ঝুঁকিপূর্ণ সাবিত হয়েছে যা WEP-এর পূর্বের আক্রমণগুলোকে এক্সটেন্ড করতো। এই আক্রমণগুলো এক্সিকিউট করতে কিছু বেশি সময় লাগতো: একটি ক্ষেত্রে ১২ মিনিট, আরেকটি ক্ষেত্রে ৫২ ঘন্টা। তবে এটি TKIP কে আর নিরাপদ বলতে নায় তা জানাতে যথেষ্ট। WPA বা TKIP বাজেয়াফত হয়েছে। তাই এটাও আর করবো না।
যা আমাকে নিয়ে এসেছে—
ওয়ার্কফাই প্রোটেক্টেড অ্যাক্সেস II (WPA2)
পুরোপুরি নতুন নাম খুঁজে বের করার বজায়, উন্নত WPA2 স্ট্যান্ডার্ড একটি নতুন অন্তর্নিহিত সাইফার ব্যবহার করার ওপর ফোকাস করলো। RC4 স্ট্রিম সাইফারের বদলে, WPA2 এডভান্সড এনক্রিপশন স্ট্যান্ডার্ড (AES) ব্লক সাইফার ব্যবহার করে তার এনক্রিপশন প্রোটোকলের ভিত্তি তৈরি করলো।
প্রোটোকলটি, সংক্ষেপে CCMP, এর নিরাপত্তা এর দীর্ঘ নাম থেকে আসে (মজাক করছি): কাউন্টার মোড সাইফার ব্লক চেইনিং মেসেজ অথেন্টিকেশন কোড প্রোটোকল, যা সংক্ষেপে কাউন্টার মোড CBC-MAC প্রোটোকল, বা CCM মোড প্রোটোকল, বা CCMP। CCM মোড মূলত কিছু ভালো আইডিয়ার সমন্বয়। এটি CTR মোড বা কাউন্টার মোডের মাধ্যমে ডেটা কনফিডেনশিয়ালিটি দেয়। সহজ ভাষায়, এটি একটি নন-রিপিটিং কাউন্ট সিকোয়েন্সের সেকসেসিভ ভ্যালু এনক্রিপ্ট করে প্লেইনটেক্সট ডেটায় জটিলতা যোগ করে। CCMP CBC-MACও ইন্টিগ্রেট করে, একটি ব্লক সাইফার মেথড MAC কনস্ট্রাক্ট করার জন্য।
AES নিজে ভালো অবস্থায় আছে। AES স্পেসিফিকেশন ২০০১ সালে আমেরিকান NIST দ্বারা প্রতিষ্ঠিত হয়। তারা পাঁচ বছরের একটি প্রতিযোগিতামূলক নির্বাচন প্রক্রিয়ার পর এটিকে বেছে নিয়েছিল যেখানে পনেরো প্রপোজাল মূল্যায়ন করা হয়েছিল। এই প্রক্রিয়ার ফলাফল হিসেবে, রিজন্ডেল (Rijndael) নামক সাইফার পরিবার বেছে নেওয়া হয়েছিল, এবং এর একটি উপসেট AES হয়ে উঠলো। প্রায় দুই দশক ধরে AES প্রতিদিনের ইন্টারনেট ট্রাফিক এবং আমেরিকান সরকারের নির্দিষ্ট শ্রেণিবদ্ধ তথ্য রক্ষা করছে। AES-এ সম্ভাব্য আক্রমণ বর্ণনা করা হয়েছে, কিন্তু বাস্তব ব্যবহারে কোনোটিই প্র্যাকটিক্যালি প্রমাণিত হয়নি। AES-এ সর্বোচ্চ দ্রুত আক্রমণ হলো একটি কী-রিকভারি আক্রমণ যা ব্রুট-ফোর্স থেকে প্রায় চার গুণ উন্নতি করলো। কতক্ষণ লাগবে? কোটি কোটি বছর।
ওয়ার্কফাই প্রোটেক্টেড অ্যাক্সেস III (WPA3)
WPA ট্রিলজির পরবর্তী কিস্তি ১ জুলাই ২০২০ থেকে নতুন ডিভাইসের জন্য বাধ্যতামূলক করা হয়েছে। WPA2-এর নিরাপত্তা আরও বাড়াতে উদ্দেশ্যে, WPA3 পাসওয়ার্ড নিরাপত্তা উন্নত করতে চায় যাতে ডিকশনারি বা ওয়ার্ড লিস্ট আক্রমণের सामने এটি বেশি প্রতিরোধী হয়।
পূর্ববর্তী প্রোটোকলগুলোরóligious, WPA3 ফরওয়ার্ড সিক্রেসি অফার করবে। এটি পুরনো এক্সচেঞ্জড তথ্য রক্ষা করে এমনকি যদি লং-টার্ম সিক্রেট কী কমপ্রোমাইজ হয়। ফরওয়ার্ড সিক্রেসি ইতিমধ্যে TLS-এর মতো প্রোটোকল দ্বারা এসিমেট্রিক কী ব্যবহার করে শেয়ার্ড কী স্থাপন করে দেওয়া হয়। TLS সম্পর্কে আরো জানতে এই পোস্টটি দেখুন।
WPA2 বাজেয়াফত হয়নি, তাই WPA2 এবং WPA3 উভয়ই আপনার ওয়ার্কফাই নিরাপত্তার জন্য সেরা পছন্দ।
যদি বাকিগুলো খারাপ, তো এগুলো কেন এখনও আছে?
আপনি চিনতে পারেন আপনার অ্যাক্সেস পয়েন্ট কেন WPA2 বা WPA3 ছাড়া অন্য অপশন দেয়। সম্ভবত কারণ আপনি লিগ্যাসি হার্ডওয়্যার ব্যবহার করছেন—যা টেক মানুষ আপনার মায়ের রাউটার বলে।
WEP এবং WPA-এর বাজেয়াফত হওয়া সম্প্রতি ঘটেছে, তাই বড় প্রতিষ্ঠান থেকে लेकर আপনার বাবা-মার বাড়ি পর্যন্ত পুরনো হার্ডওয়্যার এই প্রোটোকলগুলো ব্যবহার করছে। নতুন হার্ডওয়্যারেরও বিজনেসের দরকারে পুরনো প্রোটোকল সাপোর্ট করতে হতে পারে। আমি আপনাকে চমৎকার নতুন রাউটার কেনার জন্য বাধ্য করতাম, কিন্তু অধিকাংশ প্রতিষ্ঠান আরো আলাদা গল্প। দুর্ভাগ্যবশত, অনেকেই এখনও সাইবার নিরাপত্তার গুরুত্ব বুঝতে পারেনি যা কাস্টমার চাহিদা পূরণ এবং নীচের লাইন বাড়াতে সাহায্য করে। এছাড়া নতুন প্রোটোকলে স্যুইচ করতে নতুন ইন্টারন্যাল হার্ডওয়্যার বা ফার্মওয়্যার আপগ্রেড দরকার হতে পারে। বড় প্রতিষ্ঠানগুলোর জটিল সিস্টেমে ডিভাইস আপগ্রেড করা আর্থিক ও কৌশলগতভাবে কঠিন হতে পারে।
আপনার ওয়ার্কফাই নিরাপত্তা বাড়ান
যদি সম্ভব হয়, WPA2 বা WPA3 বেছে নিন। সাইবার নিরাপত্তা একটি দিন দিন উন্নত হয়ে যাওয়া ক্ষেত্র, এবং অতীতে আটকে থাকলে ভয়াবহ ফলাফল হতে পারে।
যদি আপনি WPA2 বা WPA3 ব্যবহার না कर পান, তবে সর্বোত্তম সম্ভাব্য অতিরিক্ত নিরাপত্তা ব্যবস্থা নিন। আপনার টাকার বিনিময়ে সেরা ফলাফল পেতে ভার্চুয়াল প্রাইভেট নেটওয়ার্ক (VPN) ব্যবহার করুন। VPN ব্যবহার করা যেকোনো টাইপের ওয়ার্কফাই এনক্রিপশনের জন্য ভালো অভ্যাস। ওপেন ওয়ার্কফাই (কফি শপ) এবং WEP-এ VPN ছাড়া যাওয়া সম্বुद्धভাবে দায়িত্বহীনতা। এটি তেমন যেন আপনার বैंक ডিটেল চিৎকার করে দিয়ে দ্বিতীয় কাপুচিনো অর্ডার করছেন।
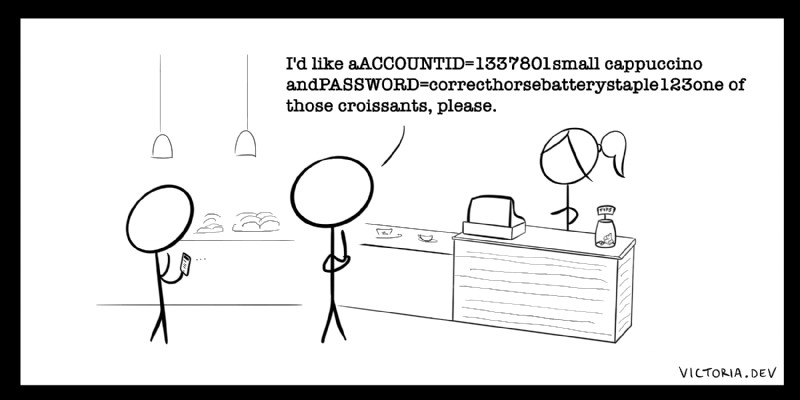
একটি এমন VPN প্রোভাইডার বেছে নিন যার কিল সুইচ ফিচার থাকে—যা VPN ডিসকানেক্ট হলে আপনার নেটওয়ার্ক ট্রাফিক ব্লক করবে। এটি আপনাকে অপ্রত্যাশিতভাবে অনসিকিউর সংযোগে (ওপেন ওয়ার্কফাই বা WEP) তথ্য ট্রান্সমিট করতে থেকে বাঁচাবে। আমি আমার টপ ৩ VPN বিবেচনা সম্পর্কে আরো লিখেছি।
যখন সম্ভব, শুধু পরিচিত নেটওয়ার্কে কানেক্ট হন जिन्हें আপনি বা আপনার প্রতিষ্ঠান নিয়ন্ত্রণ করেন। অনেক সাইবার আক্রমণ তখন ঘটে когда শিকাররা নকল পাবলিক ওয়ার্কফাই অ্যাক্সেস পয়েন্টে কানেক্ট হন, যাকে ইভিল টвин আক্রমণ বা ওয়ার্কফাই ফিশিং বলা হয়। এই নকল হটস্পটগুলো পাবলিক টুলস দিয়ে সহজে তৈরি করা যায়। VPN এখানেও ক্ষতি কমানোতে সাহায্য করতে পারে, কিন্তু ঝুঁকি নেওয়া না যেই ভালো।
যদি আপনি ঘুরে বেড়ান, তবে সেলুলার ডেটা প্ল্যান ব্যবহার করে পোর্টেবল হটস্পট কেনা বা সব ডিভাইসের জন্য ডেটা সিম কার্ড ব্যবহার করা ভালো।
শুধু সংক্ষিপ্ত রূপ নয়, এর চেয়েও অনেক বেশি
WEP, WPA, WPA2, এবং WPA3 মানে অনেক বেশি কিছু—কিছু ক্ষেত্রে এটা প্রায় ৬০ সেকেন্ড এবং কোটি কোটি বছরের পার্থক্য। বর্তমান টাইমস্কেলে, আশা করি আমি আপনাকে আপনার ওয়ার্কফাই নিরাপত্তা এবং কিভাবে উন্নত করবেন সে সম্পর্কে কিছু নতুন শিখাতে পারেছি!
এই পোস্টটি পছন্দ হলে জানাতে ভুলবেন না। victoria.dev-এ হাজার হাজার মানুষের সাথে শিখতে যোগ দিন! RSS-এ ভিজিট বা সাবস্ক্রাইব করুন প্রোগ্রামিং, সাইবার নিরাপত্তা এবং কার্টুন ড্যাড জোকসের জন্য।
