

ওয়ার্কফাই ছাড়া একটি বিশ্ব কল্পনা করুন। আমরা এখনও ইন্টারনেটে কানেক্ট হওয়ার জন্য লম্বা ইথারনেট ক্যাবল ব্যবহার করতাম।
ওয়ার্কফাই কতটুকু আমাদের জীবন সহজ করেছে সেটা নিয়ে কোনো বিতর্ক নেই। এখন আমরা কফি শপ, মেট্রো স্টেশন এবং প্রায় সব জায়গায় ইন্টারনেট ব্যবহার করতে পারি।
তবে, ইথারনেটের তুলনায় ওয়ার্কফাই একটি ঝুঁকিপূর্ণ নেটওয়ার্ক। যদি সঠিকভাবে সুরক্ষিত না করা হয়, তবে Wireshark-এর মতো টুলস ব্যবহার করে ম্যান-ইন-দ-মিডল আক্রমণ করা খুব সহজ।
উদাহরণস্বরূপ, আপনি যদি স্টারবাক্সের নেটওয়ার্কে কানেক্ট থাকেন, তবে সেই নেটওয়ার্কে কানেক্ট করা কেউ অন্য সবার নেটওয়ার্ক ট্রাফিক দেখতে পারবে। VPN বা HTTPS ব্যবহার না করলে, আপনার ডেটা (পাসওয়ার্ড এবং ক্রেডিট কার্ডের বিবরণ সহ) পুরো নেটওয়ার্কে দৃশ্যমান থাকবে।
আপনি যদি কোনো কোম্পানির জন্য কাজ করেন, তো সম্ভবত তারা ও ওয়ার্কফাই নেটওয়ার্ক ব্যবহার করে। কখনো চিন্তা করেছেন কতটুকু নিরাপদ সেটা? পার্কিং লটে কেউ আপনার নেটওয়ার্কে কানেক্ট হয়ে আপনার কোম্পানির গোপন ডেটা ক্যাপচার করছে কিনা?
Wireshark এবং Aircrack-এর মতো টুলস দিয়ে আপনি আপনার ওয়ার্কফাই নেটওয়ার্কের সিকিউরিটি অডিট করতে পারেন। Wireshark আপনার নেটওয়ার্কে কী হচ্ছে তা পর্যবেক্ষণে সাহায্য করে, কিন্তু Aircrack একটি আক্রামক টুল যা আপনাকে ওয়ার্কফাই নেটওয়ার্কে আক্রমণ ও অ্যাক্সেস পাওয়ার সুযোগ দেয়।
একজন আক্রমণকারীর মত চিন্তা করা সবসময় নেটওয়ার্ক রক্ষার সেরা উপায়। Aircrack-এর সাথে কাজ শিখলে আপনি বুঝতে পারবেন একজন আক্রমণকারী আপনার নেটওয়ার্কে অ্যাক্সেস পাওয়ার জন্য কী কী ধাপ নেবে। তারপর আপনি নিজের নেটওয়ার্কের সিকিউরিটি অডিট করে নিশ্চিত করতে পারবেন যে সেটা ঝুঁকিপূর্ণ নয়।
দ্রুত একটি মন্তব্য: আমি কোনো পথে অবৈধ আক্রামক টুলস ব্যবহারের উৎসাহনা করছি না। এই টিউটোরিয়াল শুধু শিক্ষামূলক এবং আপনার নেটওয়ার্ক ভালোভাবে রক্ষা করার জন্য।
Aircrack-এর বিস্তারিত জানার আগে, কিছু টার্ম জানা দরকার।
- অ্যাক্সেস পয়েন্ট — যে ওয়ার্কফাই নেটওয়ার্কে আপনি কানেক্ট হতে চান।
- SSID — অ্যাক্সেস পয়েন্টের নাম। যেমন, "Starbucks"।
- Pcap ফাইল — প্যাকেট ক্যাপচার ফাইল। নেটওয়ার্কে ক্যাপচারকৃত প্যাকেটগুলো ধারণ করে। Wireshark এবং Nessus-এর মতো টুলসের জন্য সাধারণ ফরম্যাট।
- Wired Equivalent Privacy (WEP) — বেতার নেটওয়ার্কের জন্য নিরাপত্তা অ্যালগরিদম।
- Wi-Fi Protected Access (WPA & WPA2) — WEP-এর চেয়ে শক্তিশালী নিরাপত্তা অ্যালগরিদম।
- IEEE 802.11 — বেতার লোকাল এরিয়া নেটওয়ার্ক (LAN) প্রোটোকল।
- মনিটর মোড — রাউটার বা অ্যাক্সেস পয়েন্টে কানেক্ট না করেই হাওয়ায় প্যাকেট ক্যাপচার করা।
আমি সম্প্রতি পেনিট্রেশন টেস্টার হিসেবে জানা দরকার টপ ১০০ টার্ম নিয়ে একটি পোস্ট লিখেছি। আগ্রহ থাকলে দেখতে পারেন।
Aircrack-NG কী?
Aircrack একটি সফটওয়্যার স্যুইট যা বেতার নেটওয়ার্ক আক্রমণ ও প্রতিরক্ষা উভয়ে সাহায্য করে। Aircrack একক টুল নয়, বরং টুলসের একটি সমাহার যেখানে প্রতিটি নির্দিষ্ট ফাংশন করে। এই টুলসের মধ্যে আছে ডিটেক্টর, প্যাকেট স্নিফার, WEP/WPA ক্র্যাকার, ইত্যাদি।
Aircrack-এর মূল উদ্দেশ্য হলো প্যাকেট ক্যাপচার করে সেখান থেকে হ্যাশ বের করে পাসওয়ার্ড ক্র্যাক করা। Aircrack প্রায় সকল লেটেস্ট বেতার ইন্টারফেস সাপোর্ট করে।
Aircrack ওপেন-সোর্স, এবং লিনাক্স, FreeBSD, macOS, OpenBSD, এবং উইন্ডোজ প্ল্যাটফর্মে চলে। 'NG' মানে "নিউ জেনারেশন"। Aircrack-ng পুরনো Aircrack টুলের আপডেটেড ভার্সন। Kali Linux-এ Aircrack প্রি-ইনস্টলড থাকে।
ওয়ার্কফাই অ্যাডাপ্টার
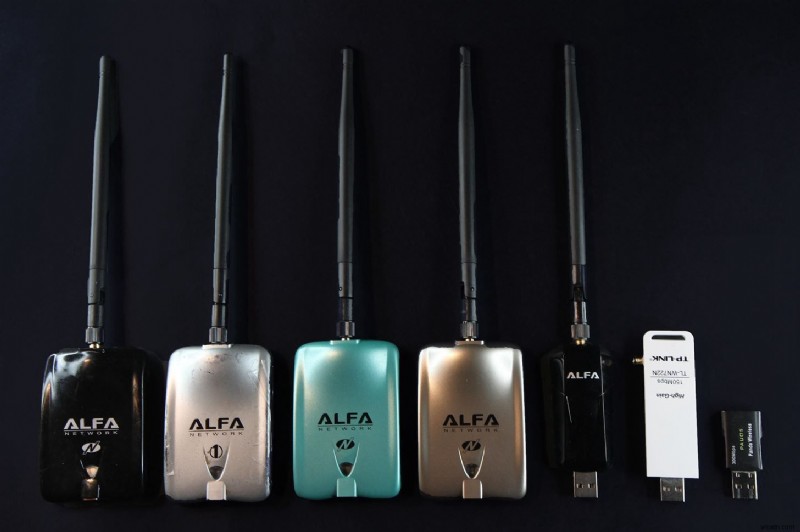
Aircrack-এ কাজ শুরু করার আগে আপনার কাছে একটি ওয়ার্কফাই অ্যাডাপ্টার থাকতে হবে। Aircrack শুধু সেই ওয়ার্কফাই নেটওয়ার্ক ইন্টারফেস কন্ট্রোলারের সাথে কাজ করে যার ড্রাইভার র্যাঞ্চ মনিটরিং মোড সাপোর্ট করে এবং 802.11a, 802.11b, এবং 802.11g ট্রাফিক স্নিফ করতে পারে।
সাধারণ ওয়ার্কফাই অ্যাডাপ্টার (সাধারণত কম্পিউটারের সাথে বিল্ট-ইন) অন্য নেটওয়ার্কের ট্রাফিক মনিটর করতে পারে না। এগুলো শুধু অ্যাক্সেস পয়েন্টে কানেক্ট করতে ব্যবহৃত হয়। Aircrack-কম্প্যাটিবল অ্যাডাপ্টারের সাথে আপনি 'মনিটর মোড' অন করতে পারবেন, যার মাধ্যমে আপনি কানেক্ট না থাকা নেটওয়ার্কের ট্রাফিক স্নিফ করতে পারবেন। সেই ক্যাপচারকৃত ডেটা ব্যবহার করে আপনি সেই নেটওয়ার্কের পাসওয়ার্ড ক্র্যাক করতে পারবেন।
Kali Linux-এ কম্প্যাটিবল ওয়ার্কফাই অ্যাডাপ্টারের তালিকা এখানে দেখুন।
Aircrack টুলস
এখন যেহেতু আপনি জানেন Aircrack-এ কী করা যায়, চলুন প্রতিটি টুল দেখি।
Airmon-ng
Airmon-ng একটি স্ক্রিপ্ট যা আপনার নেটওয়ার্ক ইন্টারফেস কার্ডকে মনিটর মোডে নেয়। একবার এনাবল হলে, আপনি অ্যাক্সেস পয়েন্টে কানেক্ট বা অথেন্টিকেট হয়ে না ক্যাপচার করতে পারবেন।
airmon-ng কমান্ড দিয়ে নেটওয়ার্ক ইন্টারফেস লিস্ট করতে পারেন এবং airmon-ng start <interface name> দিয়ে মনিটর মোডে শুরু করতে পারেন।
# airmon-ng start wlan0
PID Name
718 NetworkManager
870 dhclient
1104 avahi-daemon
1105 avahi-daemon
1115 wpa_supplicant
PHY Interface Driver Chipset
phy0 wlan0 ath9k_htc Atheros Communications, Inc. AR9271 802.11n
(mac80211 monitor mode vif enabled for [phy0]wlan0 on [phy0]wlan0mon)
(mac80211 station mode vif disabled for [phy0]wlan0
উপরের উদাহরণে দেখা যাচ্ছে wlan0 ইন্টারফেস wlan0mon-এ রূপান্তরিত হয়েছে—অর্থাৎ মনিটর মোড এনাবল হয়েছে।
Airodump-ng
Airodump-ng একটি প্যাকেট ক্যাপচার ইউটিলিটি যা র্যাঞ্চ ডেটা প্যাকেট ক্যাপচার করে সেভ করে další বিশ্লেষণের জন্য। আপনার কম্পিউটারের সাথে GPS রিসিভার থাকলে, airodump-ng অ্যাক্সেস পয়েন্টের কোঅর্ডিনেটও বের করতে পারে।
airmon-ng দিয়ে মনিটর মোড অন করার পর, airodump-ng কমান্ড দিয়ে প্যাকেট ক্যাপচার শুরু করতে পারেন। airodump-ng রান করলে উপলব্ধ অ্যাক্সেস পয়েন্টগুলো লিস্ট করবে। ESSID (বা SSID) হলো বেতার নেটওয়ার্কের নাম।
# airodump-ng
CH 9 ][ Elapsed: 1 min ][ 2007-04-26 17:41 ][ WPA handshake: 00:14:6C:7E:40:80
BSSID PWR RXQ Beacons #Data, #/s CH MB ENC CIPHER AUTH ESSID
00:09:5B:1C:AA:1D 11 16 10 0 0 11 54. OPN NETGEAR
00:14:6C:7A:41:81 34 100 57 14 1 9 11e WEP WEP bigbear
00:14:6C:7E:40:80 32 100 752 73 2 9 54 WPA TKIP PSK teddy
BSSID STATION PWR Rate Lost Packets Notes Probes
00:14:6C:7A:41:81 00:0F:B5:32:31:31 51 36-24 2 14 (not associated)
00:14:A4:3F:8D:13 19 0-0 0 4 mossy
00:14:6C:7A:41:81 00:0C:41:52:D1:D1 -1 36-36 0 5
00:14:6C:7E:40:80 00:0F:B5:FD:FB:C2 35 54-54 0 99 teddy
Aircrack-ng
airodump-ng দিয়ে পর্যাপ্ত প্যাকেট ক্যাপচার করার পর, aircrack-ng দিয়ে কী ক্র্যাক করতে পারেন। Aircrack স্ট্যাটিস্টিক্যাল, ব্রুট ফোর্স, এবং ডিকশনারি আক্রমণ ব্যবহার করে WEP/WPA কী ভাঙে।
Aircrack-ng 1.4 [00:00:03] 230 keys tested (73.41 k/s)
KEY FOUND! [ biscotte ]
Master Key : CD D7 9A 5A CF B0 70 C7 E9 D1 02 3B 87 02 85 D6 39 E4 30 B3 2F 31 AA 37 AC 82 5A 55 B5 55 24 EE
Transcient Key : 33 55 0B FC 4F 24 84 F4 9A 38 B3 D0 89 83 D2 49 73 F9 DE 89 67 A6 6D 2B 8E 46 2C 07 47 6A CE 08 AD FB 65 D6 13 A9 9F 2C 65 E4 A6 08 F2 5A 67 97 D9 6F 76 5B 8C D3 DF 13 2F BC DA 6A 6E D9 62 CD
EAPOL HMAC : 52 27 B8 3F 73 7C 45 A0 05 97 69 5C 30 78 60 BD
মনে রাখবেন, কী ক্র্যাক করতে পর্যাপ্ত প্যাকেট দরকার। Aircrack-ng নেটওয়ার্ক প্যাকেট থেকে কী বের করার জন্য সোফিস্টিকেটেড অ্যালগরিদম ব্যবহার করে। এই সম্পর্কে আরো জানতে চাইলে এটি একটি ভালো শুরু পয়েন্ট।
Aireplay-ng
Aireplay-ng বেতার নেটওয়ার্কে কৃত্রিম ট্রাফিক তৈরি করতে ব্যবহৃত হয়। এটি লাইভ নেটওয়ার্ক থেকে ট্রাফিক ক্যাপচার করতে পারে বা বিদ্যমান Pcap ফাইল থেকে প্যাকেট ইনজেক্ট করতে পারে।
Aireplay-ng দিয়ে ফেক অথেন্টিকেশন, প্যাকেট ইনজেকশন, কাফে-ল্যাটে আক্রমণ ইত্যাদি করা যায়। কাফে ল্যাটে আক্রমণ দিয়ে আপনি ক্লায়েন্ট ডিভাইস থেকে WEP কী পেতে পারেন। এজন্য ক্লায়েন্ট থেকে একটি ARP প্যাকেট ক্যাপচার করে, সেটাকে ম্যানিপুলেট করে, আবার ক্লায়েন্টকে পাঠিয়ে দিতে হয়। ক্লায়েন্ট তখন একটি প্যাকেট জেনারেট করবে যা airodump-ng ক্যাপচার করবে। শেষে aircrack-ng দিয়ে সেই মডিফাইড প্যাকেট থেকে WEP কী ক্র্যাক করা যায়।
Airbase-ng
Airbase-ng আক্রমণকারীর কম্পিউটারকে একটি রগ অ্যাক্সেস পয়েন্টে রূপান্তর করে যাতে অন্যরা কানেক্ট করতে পারে।
Airbase ব্যবহার করে আপনি একটি বৈধ অ্যাক্সেস পয়েন্ট হলে নকল করতে পারেন এবং আপনার সিস্টেমে কানেক্ট হওয়া ডিভাইসগুলোর ওপর ম্যান-ইন-দ-মিডল আক্রমণ চালাতে পারেন।
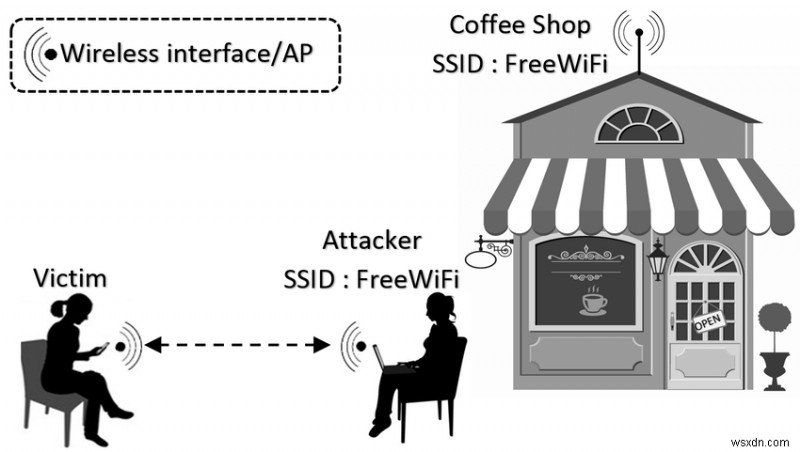
এই আক্রমণকে "ইভিল টвин আক্রমণ" বলা হয়। ধরে নিন আপনি স্টারবাক্সে তাদের ওয়ার্কফাইতে কানেক্ট होने চাচ্ছেন। একজন আক্রমণকারী একই নামে অন্য একটি অ্যাক্সেস পয়েন্ট তৈরি করতে পারে (সাধারণত আরও ভালো সিগন্যাল স্ট্রেথ সহ) যাতে আপনি মনে করুন সেটা স্টারবাক্সের। সাধারণ ইউজারের জন্য বৈধ ও রগ অ্যাক্সেস পয়েন্টে পার্থক্য করা কঠিন। তাই ইভিল টвин আক্রমণ আজকাল সবচেয়ে খুঁকিপূর্ণ বেতার আক্রমণের এক।
এছাড়া Aircrack আর্সেনালে আরো কিছু টুল রয়েছে:
- Packetforge-ng — ইনজেকশনের জন্য এনক্রিপ্টেড প্যাকেট তৈরি করতে ব্যবহৃত হয়।
- Airdecap-ng — aircrack-ng দিয়ে কী ক্র্যাক করার পর WEP/WPA এনক্রিপ্টেড ক্যাপচার ফাইল ডিক্রিপ্ট করে। এটি ইউজারনেম, পাসওয়ার্ড এবং অন্যান্য সংবেদনশীল ডেটা এক্সেস দেয়।
- Airolib-ng — প্রি-কম্পিউটেড WPA/WPA2 পাসফ्रेज ডাটাবেসে স্টোর করে। পাসওয়ার্ড ক্র্যাক করার সময় aircrack-ng-এর সাথে ব্যবহৃত হয়।
- Airtun-ng — ভার্চুয়াল টানেল ইন্টারফেস তৈরি করে।
সারসংক্ষেপ
ওয়ার্কফাই بحق বিশ্বকে আরও সংযুক্ত স্থান করে দিয়েছে। আমরা প্রায় প্রতিদিন ওয়ার্কফাইর সুবিধা উপভোগ করি। সব সুবিধার পাশাপাশি, এটি একটি ঝুঁকিপূর্ণ নেটওয়ার্ক যা সাবধান না হলে আমাদের ব্যক্তিগত তথ্য এক্সপোজ করতে পারে।
আশা করি এই নিবন্ধটি আপনাকে ওয়ার্কফাই নিরাপত্তা এবং Aircrack সম্পর্কে বিস্তারিত বুঝতে সাহায্য করলো। Aircrack সম্পর্কে আরো জানতে তাদের অফিসিয়াল উইকি দেখুন।
লেখাটি পছন্দ হলে আমার নিউজলেটার জয়েন করুন এবং প্রতিটি সোমবার আমার আর্টিকেল ও ভিডিওর সারসংক্ষেপ আপনার ইমেইলে পান। আমার ব্লগও এখানে পাবেন।
