

এই আর্টিকেলটি আমার নতুন Pluralsight কোর্স, "Connecting On-prem Resources to your AWS Infrastructure"-এর একটি অংশ থেকে অনুপ্রাণিত।
আপনি কি কখনো Amazon Web Services-এ চলমান আপনার রিসোর্সগুলোতে কানেক্ট করার প্রয়োজন পড়েছেন? আপনার পাবলিক EC2 ইনস্ট্যান্সগুলো SSH দিয়ে অ্যাক্সেস করা এবং আপনার S3 ডেটা এনক্রিপ্ট করা, সব উদ্দেশ্যে, đủ নিরাপদ। কিন্তু ব্যাক-এন্ড RDS ডাটাবেস ইনস্ট্যান্স বা AWS-ভিত্তিক ডেটা যা পাবলিক নয় সেগুলোর সাথে কাজ করার কী? এডমিনরা সেসব রিসোর্সকে সাধারণ পাবলিকের আশ্রয় থেকে বাদে রাখার প্রকার কারণে আছে। কিন্তু আপনি যদি প্রয়োজনে সেগুলোতে পৌঁছাতে না পারেন, সেগুলো আপনার কী ভালো করবে?
তাই আপনাকে আপনার স্টাফকে রক্ষা করা ACL এবং সিকিউরিটি গ্রুপের চारों ओर একটি নিরাপদ এবং বিশ্বস্ত পথ খুঁজে বের করতে হবে। আমার Pluralsight-এ "Connecting On-prem Resources to your AWS Infrastructure" কোর্সে আমি যা একটি সমাধান কভার করেছি সেটি হলো Direct Connect। কিন্তু যদি Direct Connect-এর প্রাইস ট্যাগ আপনার কোম্পানির বাজেটের জন্য ব্যয়বহুল হয়, তবে কোনো VPN টানেল কাজে লাগতে পারে।
ভার্চুয়াল প্রাইভেট নেটওয়ার্ক কী?
ভার্চুয়াল প্রাইভেট নেটওয়ার্ক (VPN) প্রায়শই সীমাবদ্ধ নেটওয়ার্ক অ্যাক্টিভিটি বা বেনাম ব্রাউজিং অনুমতি দেওয়ার জন্য ব্যবহৃত হয়। কিন্তু এই আর্টিকেলটি সেটি সম্পর্কে নয়।
একটি VPN হলো একটি পয়েন্ট-টু-পয়েন্ট কানেকশন যা আপনাকে দুটি সাইটের মাঝপথে একটি পাবলিক নেটওয়ার্কের মাধ্যমে সুরক্ষিতভাবে ডেটা সরানোর অনুমতি দেয়। কার্যকরভাবে, একটি টানেল ডিজাইন করা যেতে পারে দুটি ভৌগোলিকভাবে পৃথক প্রাইভেট সাইটকে একটি একক প্রাইভেট নেটওয়ার্কে একত্রিত করতে। আমাদের প্রসঙ্গে, এটা মানে আপনার লোকাল অফিস নেটওয়ার্ককে AWS VPC-এর সাথে সংযুক্ত করা যেটি আপনার প্রাইভেট রিসোর্স হোস্ট করছে।
এটি করার দুটি পদ্ধতি আছে:
- AWS ভার্চুয়াল প্রাইভেট গেটওয়ে উপরে তৈরি একটি ম্যানেজড VPN কানেকশন
- আপনার নিজস্ব VPN ব্যবহার করে।
এই আর্টিকেলটি DIY পদ্ধতির ওপর ফোকাস করবে।
OpenVPN Access Server
নামটিতে ইঙ্গিত করা আছে, OpenVPN একটি ওপেন সোর্স প্রজেক্ট, এবং আপনি সবসময় ফ্রি কমিউনিটি এডিশন ডাউনলোড করে আপনার নিজস্ব VPN সার্ভারে সেটআপ করতে পারেন। কিন্তু OpenVPN কোম্পানিও একটি উদ্দেশ্য-নির্মিত OpenVPN Access Server প্রদান করে একটি EC2 AMI হিসেবে যা AWS-বান্ধব ইন্টিগ্রেশন এবং অটোমেটেড কনফিগারেশন টুলসহ বক্সের বাইরে থেকে আসে।
যেখানে तक আমি দেখতে পাচ্ছি, আপনার AWS VPC-এ AMI লঞ্চ করে এবং কন্ট্রোলড রিমোট কানেকশনের জন্য খোলা রাখা এখন এই কাজটি করার "সঠিক" পদ্ধতি হয়ে দাঁড়িয়েছে।
খরচ কত? আপনি যদি শুধু টেস্ট করতে চান এবং একবারে দুটির বেশি কানেকশন ব্যবহার করে VPN অ্যাক্সেস করার প্ল্যান না করেন, তবে AMI-টিই ফ্রি। আপনি এখনো একটি EC2 ইনস্ট্যান্সের রेగুলার খরচের জন্য দায়বদ্ধ থাকবেন, কিন্তু আপনার অ্যাকাউন্ট যদি এখনো Free Tier-এ eligible থাকে, তবে সেটিও ফ্রি পেতে পারেন।
একবার আপনি আপনার VPN কে এক্টিভ প্রোডাকশনে দিলে, আপনি কতগুলো কাঙ্কারেন্ট কানেকশন দরকার সেটার ওপর ভিত্তি করে লাইসেন্স কেনতে হবে। এই পৃষ্ঠায় আপনার প্রয়োজনীয় ডিটেইলস আছে।
এই গাইডে আমরা যা করব:
- OpenVPN Access Server প্রি-ইনস্টলড একটি Ubuntu AMI সিলেক্ট, প্রোভিশন, এবং লঞ্চ করব আমার VPC-এ
- SSH দিয়ে সার্ভার অ্যাক্সেস করব এবং VPN কনফিগার করব
- একটি অ্যাডমিন ইউজার সেট আপ করব
- একটি লোকাল মেশিনকে OpenVPN ক্লায়েন্ট হিসেবে সেট আপ করব এবং আমার AWS VPC-এ একটি প্রাইভেট ইনস্ট্যান্সে কানেক্ট করব
প্রস্তুত?
OpenVPN Access Server লঞ্চ করা
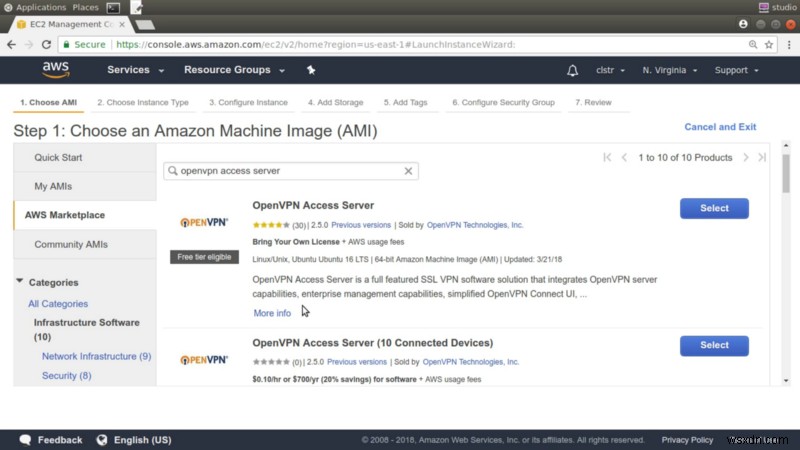
EC2 ড্যাশবোর্ড থেকে — এবং নিশ্চিত করুন আমরা সঠিক AWS রিজনে আছি — একটি ইনস্ট্যান্স লঞ্চ করব আমাদের VPN সার্ভার হিসেবে। কুইক স্টার্ট AMIs ব্যবহার করার বদলে, আমি AWS Marketplace ট্যাবে ক্লিক করব এবং "openvpn access server" সার্চ করব। OpenVPN অনেক অফিশিয়াল ইমেজ প্রদান করে যা কানেক্টেড ক্লায়েন্টের সংখ্যা বাড়ানো লাইসেন্সের সাথে বাঁধা।
আমি এই Ubuntu ইমেজের সাথে যাব যা "Bring Your Own License" ব্যবস্থা দিয়ে কাজ করে। যেনে আমি আগে লিখেছি, আমরা যা করব সেটির জন্য আমাদের আসলে কোনো লাইসেন্স দরকার নেই।
AMI সিলেক্ট করলে একটি পপআপ খুলবে যা বলবে বিভিন্ন ইনস্ট্যান্স টাইপ এবং EBS স্টোরেজ চয়েস ব্যবহার করে এই ইমেজটি ঘণ্টায় কত খরচ করবে। সেগুলো কেবল রেগুলার AWS ইনফ্রাস্ট্রাকচার খরচ, যাই হোক, এবং লাইসেন্স ফি অন্তর্ভুক্ত নয়।
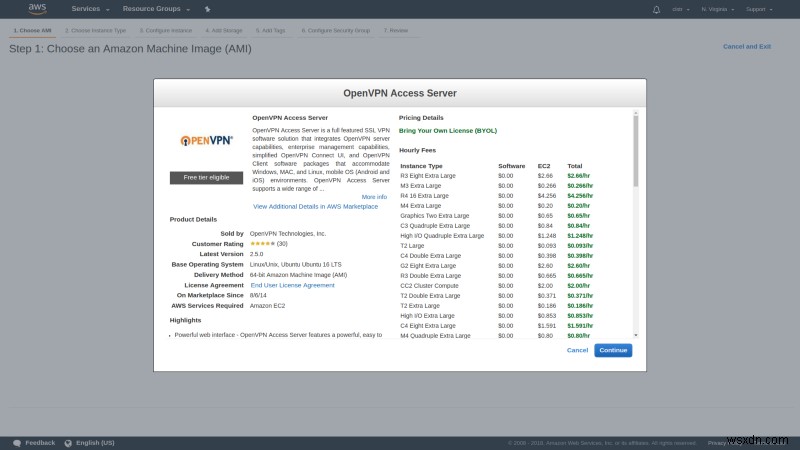
ইনস্ট্যান্স টাইপের জন্য, আমি t2.micro-এ ডাউনগ্রেড করব ফ্রি টিয়ারের মধ্যে রাখতে। একটি ব্যস্ত প্রোডাকশন সার্ভারের আরও পাওয়ার দরকার হতে পারে।
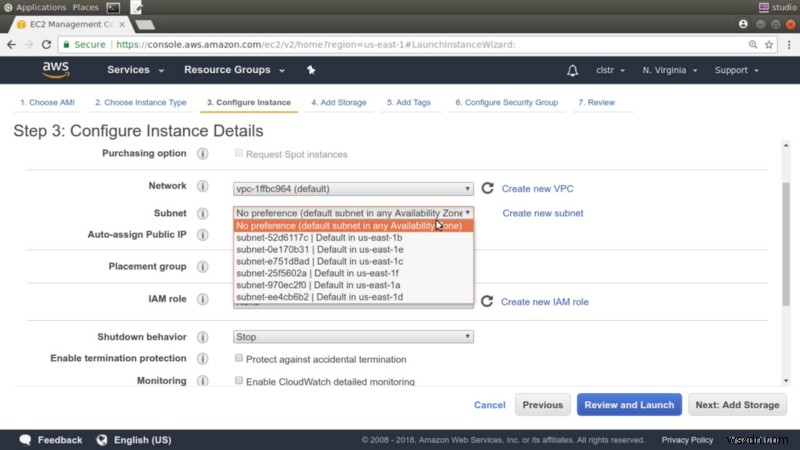
যেহেতু আমি কয়েক মিনিটে একই সাবনেটে একটি দ্বিতীয় ইনস্ট্যান্স চালু করতে চাই, আমি "us-east-1b" সিলেক্ট করব Configure Instance Details পেজ থেকে, এবং পরে জন্য নোট করব।
এখন Security Group পেজটি হলো যেখানে OpenVPN AMI সেটিংস আসলে চমক পায়। আমাদের একটি সিকিউরিটি গ্রুপ দেওয়া হয় যা আমাদের প্রয়োজন সব কিছু খোলা করে। পোর্ট ২২ SSH ট্রাফিকের জন্য সার্ভারে, ৯৪৩ অ্যাডমিন GUI অ্যাক্সেস করার পোর্ট, ৪৪৩ TLS-এনক্রিপ্টেড HTTP ট্রাফিক, এবং OpenVPN ইনকামিং ক্লায়েন্ট কানেকশনের জন্য পোর্ট ১১৯৪-এ লিসেন করবে।
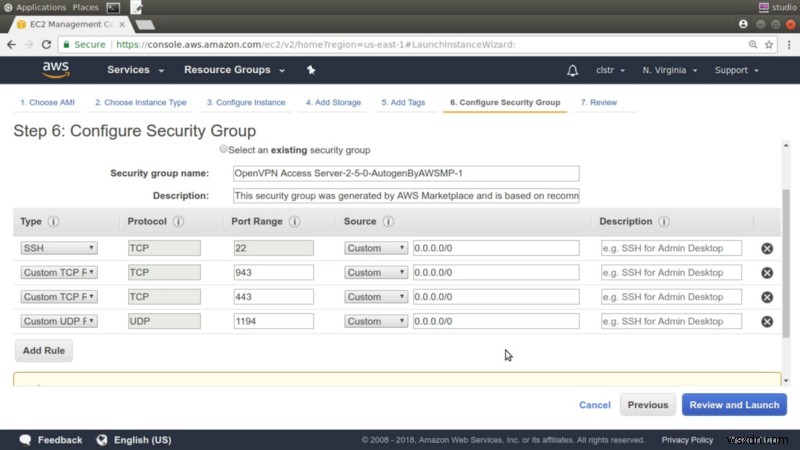
নোট: যদি প্র্যাকটিক্যাল হয়, সেগুলো কসিয়ে শুধু বৈধ কোম্পানি IP অ্যাড্রেস রেঞ্জ থেকে রিকোয়েস্ট এক্সেপ্ট করতে পারে, কিন্তু শর্ট-টার্ম টেস্টিংয়ের জন্য এটা ঠিক আছে।
এখান থেকে, আমি আমার সেটিংস রিভিউ করব, নিশ্চিত করব যে আমার লিস্ট করা SSH এনক্রিপশন কি আছে, এবং ট্রিগার টেনে দেব।
ইনস্ট্যান্স লঞ্চ হলে, আমাকে গুরুত্বপূর্ণ লগইন ইনফরমেশন দেখানো হবে — যার মধ্যে রয়েছে যে ইউজার অ্যাকাউন্টটি যেটি আমরা সার্ভারে SSH করার জন্য ব্যবহার করব সেটি openvpnas নামে — এবং একটি কুইক স্টার্ট গাইড। আমি একই ইনফরমেশন সহ একটি ইমেইলও পাব।
EC2 ইনস্ট্যান্স কনসোলে ফিরে, নতুন মেশিন বুট হওয়ার সময়, আমাদের পাবলিক IP অ্যাড্রেস দেখানো হচ্ছে। আমরা যদি কখনো ইনস্ট্যান্স রিবুট করতে হয়, সেটি আমাদের সে IP আবার দেবে এমন কোনো গ্যারান্টি নেই, যা একটি যুক্তিসঙ্গত পরিমাণ মেহেম সৃষ্টি করতে পারে। তাই ইনস্ট্যান্সটিকে একটি ইলাস্টিক IP অ্যাসাইন করা ভালো আইডিয়া।
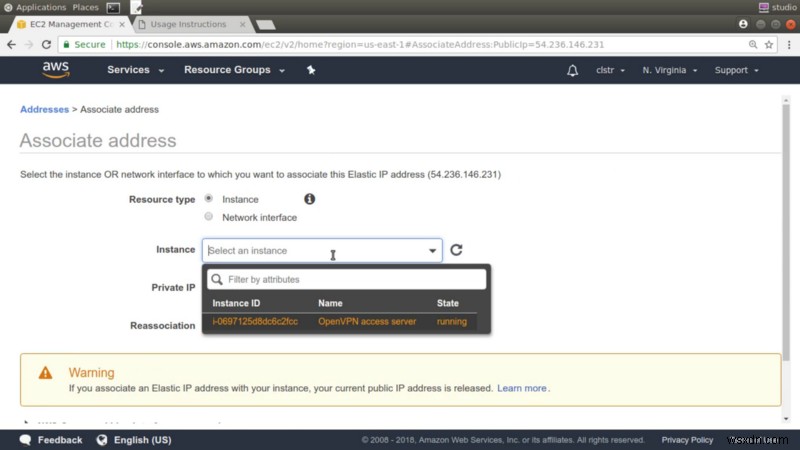
এটা করতে, আমি Elastic IPs-এ ক্লিক করব এবং Allocate new address। নতুন অ্যাড্রেস নোট করুন এবং পেজ বন্ধ করুন। এখন, সেই অ্যাড্রেস সিলেক্ট করে, Actions-এ ক্লিক করুন, এবং "Associate Address"। আমি Instance বাক্সে একবার ক্লিক করব এবং আমার OpenVPN ইনস্ট্যান্স — এর সহায়ক ট্যাগসহ — লিস্টেড। আমি শুধু সেটি সিলেক্ট করব, "Associate" ক্লিক করব এবং হয়ে গেল। এখন থেকে, সেটি আমাদের সার্ভার অ্যাক্সেস করার জন্য পারমানেন্ট পাবলিক IP হবে।
সার্ভার অ্যাক্সেস করা
আমি আমার SSH কমান্ডের অংশ হিসেবে পাবলিক IP অ্যাড্রেস টার্মিনালে পেস্ট করব যা আমি এই ইনস্ট্যান্সের জন্য সেট করা কি পেয়ার কল করবে।
ssh -i KeyPairName.pem openvpnas@<PublicIPAddress>আপনি যদি Windows বা macOS মেশিন থেকে অ্যাক্সেস করেন, কিছুটা আলাদাভাবে কাজ করতে পারে, কিন্তু ডকুমেন্টেশন আপনাকে সকল সাহায্য দেবে।
Instances কনসোল ছাড়ার আগে, আমি আরেকটি গুরুত্বপূর্ণ ফাংশন করব। OpenVPN ইনস্ট্যান্স সিলেক্ট করে, আমি Actions-এ ক্লিক করব এবং তারপর Networking এবং তারপর "Change Source/Dest checking"। আমি নিশ্চিত করব চেকিং ডিজেবল করা আছে। আমি যদি এটা না করি তাহলে অনেক কিছু সম্ভব নয়।
এখন আমার SSH সেশনের দিকে। শুরু হলে, আমি OpenVPN EULA লাইসেন্স অগ্ৰিমেন্ট এবং তারপর সেটআপ উইজার্ডের সম্মুখীন হই। আপনি যদি পরে কোনো সেটিং পরিবর্তন করতে চান তবে আপনি সর্বদা উইজার্ডটি আবার রান করতে পারেন এই কমান্ড ব্যবহার করে:
sudo ovpn-init — ec2.উইজার্ডের অধিকাংশ ডিফল্ট কাজ করবে, কিন্তু কী হচ্ছে সেটি দ্রুত ব্যাখ্যা করার արժে। এখানে প্রশ্নগুলো এবং কিছু রঙিন মন্তব্য যেখানে প্রয়োজন:
primary Access Server node? yes [আপনি no বলতেন যদি আপনি একটি ব্যাকআপ বা ফেইলওভার নোড সেট আপ করতেন।] specify the network interface and IP address to be used by the Admin Web UI [1 — সব ইন্টারফেসের জন্য; পরে স্ট্যাটিকেও পরিবর্তন করা যায়।] specify the port number for the Admin Web UI [ডিফল্ট] specify the TCP port number for the OpenVPN Daemon [ডিফল্ট] Should client traffic be routed by default through the VPN? [no--এটি সেই ধরনের VPN নয় যা আমরা বানাচ্ছি। আমরা যা করছি সেটি শুধু রিমোট ক্লায়েন্টদের নিরাপদে এবং সুরক্ষিতভাবে আমাদের VPC-এ আনা। ক্লায়েন্ট DNS ট্রাফিকের জন্যও একই কথা।] Should client DNS traffic be routed by default through the VPN? [no] Use local authentication via internal DB? [no — উপকারী হতে পারে, কিন্তু আমরা সিম্পলিসিটির জন্য Linux/AWS অথেন্টিকেশন ব্যবহার করব।] Should private subnets be accessible to clients by default? [yes — সেটিই পুরো VPN-এর পয়েন্ট,畢竟。] login to the Admin UI as "openvpn"? [yes] Provide OpenVPN Access Server license key [টেস্টিং-এর জন্য অপ্রয়োজনীয়।]উইজার্ড পুরো হলে, আমাকে কিছু কানেকশন ইনফরমেশন দেখানো হবে এবং নেটওয়ার্ক টাইম ডেমন NTP ইনস্টল করার পরামর্শ দেওয়া হবে। এই Ubuntu বক্সে সেটি প্রয়োজন নয়, কারণ এটি ডিফল্টরূপে ইতিমধ্যে ইনস্টলড এবং রানিং।
যেনে আমি আগে বললাম, আমাকে openvpn ইউজারকে একটি পাসওয়ার্ড দিতে হবে যাতে আমি সেটি ব্যবহার করে ওয়েব GUI-এ লগইন করতে পারি। আমি sudo দিয়ে passwd কমান্ড দিয়ে এটা করব।
sudo passwd openvpnসার্ভার-সাইডে আমাদের যা দরকার সেটাই হলো। এখন আমি একটি ব্রাউজার ব্যবহার করে ওয়েব GUI-এ লগইন করব। আমি আমাদের সার্ভারের পাবলিক IP অ্যাড্রেস সিকিউর https প্রিফিক্সের সাথে ব্যবহার করব, এরপর স্ল্যাশ এবং admin।
https://<PublicIPAddress>/adminআপনি একটি "Your connection is not private" ওয়ার্নিং পাবেন কারণ আমরা একটি সেলফ-সাইনড সার্টিফিকেট ব্যবহার করছি একটি সার্টিফিকেট অথরিটি দ্বারা প্রদত্ত সার্টিফিকেটের বদলে।
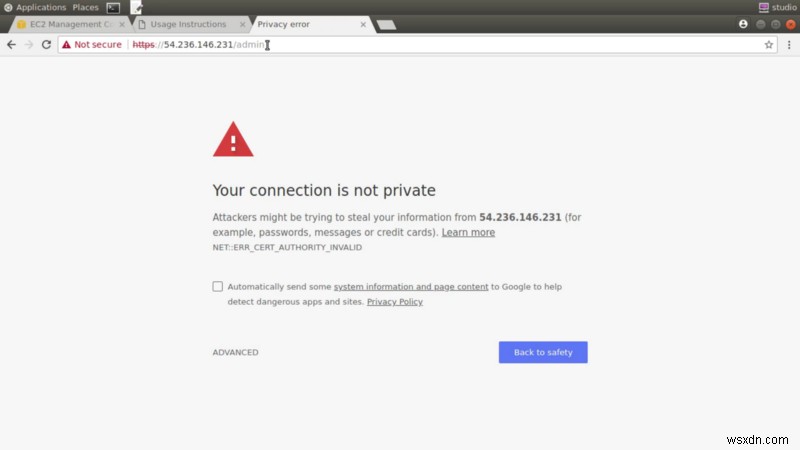
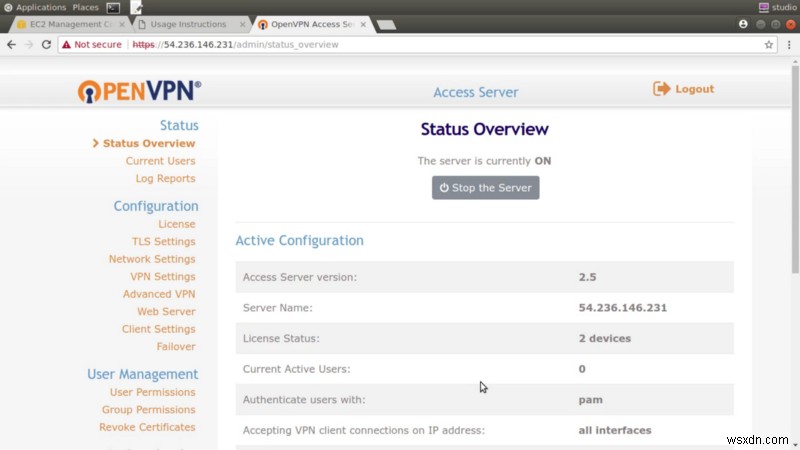
আমাদের জন্য সেটি সমস্যা নয়, যেহেতু আমরা শুধু আমাদের কোম্পানির বয়ে সিলেক্টেড ইউজারদের কাছে আমাদের VPN এক্সপোজ করছি, এবং তারা আমাদের সার্টিফিকেটে আস্থা রাখতে সক্ষম হওয়া উচিত। তাই আমি ওয়ার্নিং-এর মাধ্যমে ক্লিক করব, সাইন ইন করব, এবং EULA-এ একমত হব।
OpenVPN অ্যাডমিন কনসোলে প্রদত্ত ফিচারগুলো নিজে এক্সপ্লোর করতে ফিল ফ্রি।
একটি VPN ক্লায়েন্ট সেট আপ করা
এখন, আমি ক্লায়েন্ট UI পেজ খুলব যেটি আমাদের আগে দেখানো ওয়েব অ্যাক্সেস অ্যাড্রেস ব্যবহার করে, কিন্তু এইবার /admin ছাড়া। এটি কিছুই নয় শুধু একটি লগইন স্ক্রিন যেখানে আপনি আগের মতো openvpnas ইউজার দিয়ে অথেন্টিকেট করতে পারেন। (আপনি সবসময় অ্যাডমিন কনসোলে ফিরে নতুন ইউজার তৈরি করতে পারেন।)
লগইন স্ক্রিনের পেছনে, শুধু এই লিংক সেট থাকে যার সাথে যেকোনো প্ল্যাটফর্মে OpenVPN ক্লায়েন্ট অ্যাপ ইনস্টল করার ডিরেকশনস আছে। শেষ লিংকটি, যাই হোক, "Yourself" নামে।
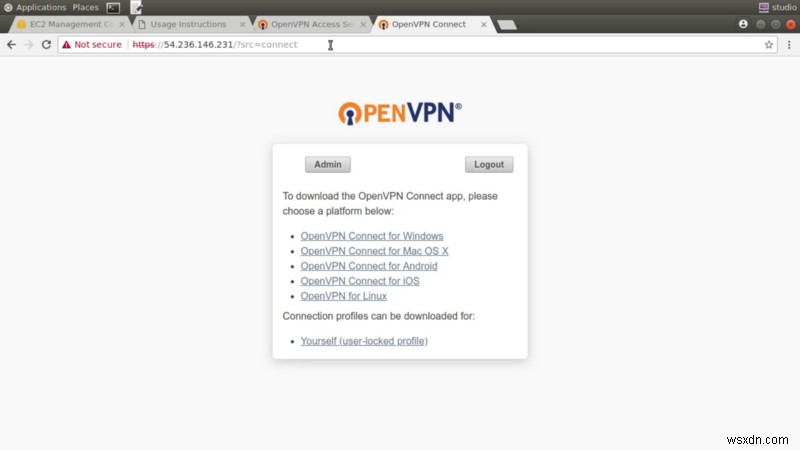
এটিতে ক্লিক করলে আপনাকে client.ovpn নামে একটি ফাইল ডাউনলোড এবং সেভ করার প্রম্পট করবে। এই ফাইলটিতে সার্ভারের সাথে মেলানো কনফিগারেশন সেটিংস এবং আসল কিগুলো থাকে যা আমরা অথেন্টিকেশনের জন্য ব্যবহার করব। আপনি অবশ্যই এই ফাইলটি যত্নের সাথে ট리트 করবেন যাতে এটি ভুল হাতে না পড়ে। সেটি شامل প্লেইন ইমেইল দিয়ে আনএনক্রিপ্টেড কানেকশনের মাধ্যমে পাঠানো না।
আমি লোকালি ফাইলটি খুলব এবং কন্টেন্ট কপি করব। তারপর, আমার লোকাল নেটওয়ার্কে রান করা একটি লিনাক্স ভার্চুয়াল মেশিনের শেলে, আমি client.ovpn নামে একটি নতুন ফাইল তৈরি করব এবং কন্টেন্ট পেস্ট করব। আপনি যদি আগে ক্লায়েন্ট UI-এ "OpenVPN for Linux" লিংকে ক্লিক করে থাকতেন, তবে আপনি দেখতেন যে единমাত্র অতিরিক্ত ধাপটি ছিল Apt প্যাকেজ ম্যানেজার ব্যবহার করে OpenVPN ইনস্টল করা — অথবা Yum আপনি CentOS বা Red Hat মেশিনে থাকলে। এটা শুধু এক কমান্ড লাগবে। সেটি अपना কাজ করলে, আমরা সেট থাকব।
nano client.ovpnsudo apt updatesudo apt install openvpnপরবর্তী, আমরা VPN কানেকশন খুলব। রুট হিসেবে — sudo ব্যবহার করে — আমি openvpn টাইপ করব কনফিগ ফ্ল্যাগসহ যেটি ক্লায়েন্ট.ovpn কনফিগারেশন ফাইলটিকে পয়েন্ট করে যা আমি এখন তৈরি করলাম।
sudo openvpn — config client.ovpnঅথেন্টিকেশনের জন্য প্রম্পট হলে, সার্ভারে পেছনে তৈরি করা পাসওয়ার্ডসহ openvpn অ্যাকাউন্ট ব্যবহার করুন।
এখন আমি আমার লোকাল ক্লায়েন্টে একটি দ্বিতীয় শেল সেশন খুলব যাতে আমি OpenVPN সার্ভারের লোকাল IP অ্যাড্রেস ব্যবহার করে SSH করতে পারি — কিছু যা একটি কাজ করা VPN কানেকশন ছাড়া অসম্ভব।
প্রথম, ip a রান করুন এই মেশিনে এক্টিভ সকল নেটওয়ার্ক ইন্টারফেস লিস্ট করতে।
ip aআপনার লোকাল নেটওয়ার্কের পাশাপাশি, আপনাকে tun0 নামে একটি দেখতে পাবেন। এই ইন্টারফেসটি OpenVPN দ্বারা তৈরি করা হয়েছে এবং সাধারণত 172.16.x.x রেঞ্জে থাকে।
আমি রিমোট সার্ভারে আমার প্রাইভেট কি — যা, অবশ্যই, লোকালি অস্তিত্ব থাকতে হবে — এবং সার্ভারের প্রাইভেট IP অ্যাড্রেস ব্যবহার করে SSH করব। যদি কাজ করে, আপনার একটি VPN হবে!
ssh -i KeyPairName.pem openvpnas@<PrivateIPAddress>শেষে, আমি দেখাব যে VPN, যেন এটি বর্তমানে কনফিগার করা আছে, আমাদের Amazon VPC-এ অন্যান্য প্রাইভেট রিসোর্সগুলোর অ্যাক্সেস দেবে। এটি উপকারী হতে পারে যদি, উদাহরণস্বরূপ, আপনার VPC-এ একটি ডাটাবেস ইনস্ট্যান্স থাকে যেটি আপনি পাবলিক নেটওয়ার্কে এক্সপোজ করতে পারেন না।
আমি একটি স্ট্যান্ডার্ড Ubuntu EC2 ইনস্ট্যান্স লঞ্চ করব কিন্তু এটিকে একটি পাবলিক IP দেব না। আমি OpenVPN সার্ভারের জন্য আমরা যে us-east-1b সাবনেটটি ব্যবহার করলাম সেটি স্পেসিফাই করব সহজ রাখতে। সিকিউরিটি গ্রুপটি আমি ব্যবহার করব SSH অ্যাক্সেস পোর্ট ২২-এর মাধ্যমে পারমিট করবে কিন্তু অন্য কিছু নয়।
এটা রান হলে, আমি এর প্রাইভেট IP অ্যাড্রেস নোট করব এবং আমার লোকাল ক্লায়েন্টে ফিরে যাব। একবার ইনস্ট্যান্সটি ফুলি লঞ্চ হয়ে যাওয়া নিশ্চিত হলে, আমি একই প্রাইভেট কি, "ubuntu" ইউজারনেম — যেহেতু এটি সাধারণ Ubuntu EC2 ইনস্ট্যান্সের জন্য ডিফল্ট — এবং আমি যা কপি করলাম সেই প্রাইভেট অ্যাড্রেস ব্যবহার করে SSH করব।
আবার। যদি কাজ করে, আপনার আপনার AWS প্রাইভেট রিসোর্সগুলোর মধ্যে একটি ফুলি কনফিগারড VPN কানেকশন হবে। মুহূর্তটি উপভোগ করুন।
সমস্ত সার্ভার শাট ডাউন করুন এবং আপনার ইলাস্টিক IP অ্যাড্রেস রিলিজ করুন আপনি সেগুলো ব্যবহার না করলে। আপনি অপ্রয়োজনীয় খরচ করবেন না।
এই আর্টিকেলটি আমার নতুন Pluralsight কোর্স, "Connecting On-prem Resources to your AWS Infrastructure."-এর একটি অংশ থেকে অনুপ্রাণিত। সেটির চেয়েও আরও অনেক কিছু আছে আমার Bootstrap IT সাইটে, যার মধ্যে আমার বই, Linux in Action, এবং একটি হাইব্রিড কোর্স Linux in Motion-এর লিংক আছে যা দুই ঘণ্টার বেশি ভিডিও এবং Linux in Action-এর প্রায় ৪০% টেক্স্ট নিয়ে গঠিত।
