

AD ডোমেনে একটি রিমোট সার্ভারের সাথে RDP経由で কানেক্ট করার চেষ্টা করার সময় আমি নিচের এরর সম্মুখীন হয়েছি। RDP ব্যবহারকারীর সঠিক ডোমেন ক্রেডেনশিয়াল নির্দিষ্ট করার পর, এরর মেসেজটি (নিচে দেখানো হয়েছে) আসে এবং RDP ক্লায়েন্ট উইন্ডো বন্ধ হয়ে যায়।
Remote Desktop cannot verify the identity of the remote computer because there is a time or date difference between your computer and the remote computer. Make sure your computer’s clock is set to the correct time, and then try connecting again. If the problem occurs again, contact your network administrator or the owner of the remote computer.
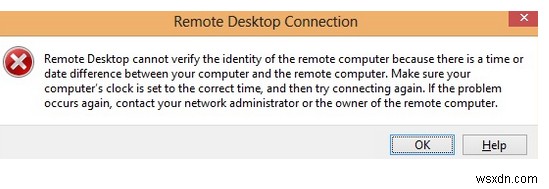
এররটিতে বলা আছে, লোকাল এবং রিমোট কম্পিউটারের মধ্যে টাইম পার্থক্য ৫ মিনিটের বেশি হওয়ায় RDP ক্লায়েন্ট Kerberos ব্যবহার করে অথেনটিকেট করতে পারেনি। কিন্তু আমার ক্ষেত্রে এটি সত্য ছিল না: রিমোট সার্ভার কনসোল ILO-তে খুলে আমি নিশ্চিত করলাম যে দুই কম্পিউটারেই টাইম এবং টাইম জোন একই (এবং একই NTP সোর্স থেকে প্রাপ্ত)।
আপনি রিমোট কম্পিউটারের টাইম এই কমান্ড দিয়ে চেক করতে পারেন:
net time \\remote-computer-IP-address
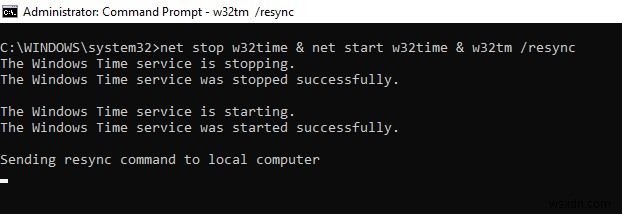
যে কোনো কারণবশত টাইম ম্যানুয়ালি সিঙ্ক করুন এবং w32time সার্ভিস রিস্টার্ট করুন:
w32tm /config /manualpeerlist:your_ntp_server_ip NTP,0x8 /syncfromflags:manual
net stop w32time & net start w32time & w32tm /resync
এই আর্টিকেলে কম্পিউটারে টাইম ভুল হয়ে যাওয়ার অন্যান্য কিছু কারণ বর্ণনা করা আছে।
টিপ. যদি রিমোট সার্ভার ভার্চুয়াল মেশিন হয়, তবে VM সেটিং-এ হোস্ট হাইপারভাইজারের সাথে টাইম সিঙ্ক্রোনাইজেশন ডিসেবল করা আছে কিনা চেক করুন।
যদি আপনার রিমোট কম্পিউটারে ফিজিক্যাল অ্যাক্সেস থাকে (আমার কাছে HPE ILO কনসোলের মাধ্যমে অ্যাক্সেস ছিল), তবে নেটওয়ার্ক অ্যাডাপ্টার সেটিং-এ DNS সার্ভার চেক করুন। এছাড়া নিশ্চিত করুন যে আপনি আপনার রিমোট সার্ভার থেকে এই DNS সার্ভার অ্যাক্সেস করতে পারছেন। এটি করা সহজ এই কমান্ড দিয়ে:
nslookup some_server_name DNSServername
যদি DNS সার্ভার রেসপন্স না দেয়, তবে নিশ্চিত করুন যে এটি সঠিকভাবে কাজ করছে অথবা অন্য একটি DNS সার্ভার ঠিকানা 지정 করার চেষ্টা করুন।
যদি রিমোট কম্পিউটারে একাধিক নেটওয়ার্ক অ্যাডাপ্টার ব্যবহার করা হয়, তবে DNS সার্ভার অ্যাক্সেস করার সময় রাউটিং টেবিল সঠিক আছে কিনা চেক করুন। কম্পিউটারটি অন্য একটি নেটওয়ার্ক অ্যাডাপ্টার এবং ভিন্ন IP সাবনেট ব্যবহার করে DNS সার্ভার অ্যাক্সেস করার চেষ্টা করতে পারে।
RDP ক্লায়েন্ট কানেকশন উইন্ডোতে পুরো FQDN DNS নামের বদলে IP ঠিকানা ব্যবহার করে রিমোট কম্পিউটারের সাথে কানেক্ট করার চেষ্টা করুন। এই ক্ষেত্রে, অথেনটিকেশনের জন্য Kerberos ব্যবহার করা হবে না।
AD ডোমেনের সাথে ট্রাস্ট রিলেশনশিপ আছে কিনা নিশ্চিত করুন। এজন্য এই PowerShell কমান্ডটি চালান:
Test-ComputerSecureChannel
যদি ট্রাস্ট রিলেশনশিপ থাকে, তবে এটি True ফেরত দেবে।

Active Directory ডোমেনের সাথে ট্রাস্ট রিলেশনশিপ রিপেয়ার করতে এই কমান্ডটি ব্যবহার করতে পারেন:
Test-ComputerSecureChannel -Repair -Credential contoso\your_admin_account_name
যদি এরর "Test-ComputerSecureChannel : Cannot reset the secure channel password for the computer account in the domain. Operation failed with the following exception: The server is not operational" আসে, তবে আপনার সার্ভার থেকে ডোমেন কন্ট্রোলারের ਉপলব্ধতা চেক করুন এবং portqry টুল ব্যবহার করে "Domain and Trusts" সার্ভিসের জন্য TCP/UDP পোর্ট খুলুন।
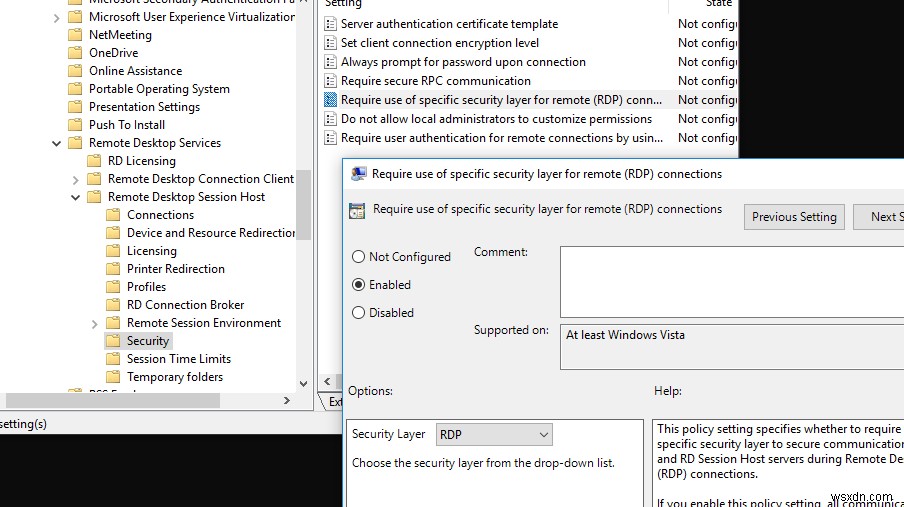
নিশ্চিত করুন যে লোকাল এবং রিমোট কম্পিউটার দুটোই একই "RDP Security Layer" সিলেক্ট করা আছে। এই প্যারামিটার GPO-তে "Require use of specific security layer for remote (RDP) connections" পলিসি ব্যবহার করে সেট করা যাবে Computer Configuration -> Administrative Templates -> Windows Components -> Remote Desktop Services -> Remote Desktop Session Host -> Security বিভাগে কম সিকিউর RDP লেভেল সিলেক্ট করে (এই আর্টিকেলে বর্ণনা করা আছে)। অথবা এই রেজিস্ট্রি কী ব্যবহার করে: HKLM\System\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp\SecurityLayer।
এছাড়া নিশ্চিত করুন যে সমস্যাটি CredSSP প্রোটোকলের সাম্প্রতিক পরিবর্তনসমূহের সাথে সম্পর্কিত নয়।
