

সকল উইন্ডোজ ১১ শেনানিগ্যানের মাঝপথে, মাইক্রোসফট শেয়ার করলো মিনিমাম হার্ডওয়ার রিকোয়ারমেন্ট উইন্ডোজ ১১-র জন্য। স্পেসিফিকেশন শিটে আশ্চর্যিক এক উল্লেখ ছিল Trusted Platform Module (TPM)-র রিকোয়ারমেন্ট। আগে, TPMs ছিল ডিসক্রিট চিপস সোল্ডার্ড একটি কম্পিউটারের মাদারবোর্ডে এবং অধিকাংশল ব্যবহারকারীদের জন্য উপলব্ধ হতো। যাইহোক, নতুন TPM ইমপ্লিমেন্টেশন AMD, কোয়ালকম, এবং ইন্টেল থেকে TPM ফাংশনালিটি সরাসরি CPU-তে ইন্টিগ্রেট করে।
যাইহোক, অধিকাংশ মানুষ সচেতন নही TPM কী এবং আপনার পিসিতে একটা আছে কিনা। কেউ, পাওয়ার ইউজার বা IT অ্যাডমিনিস্ট্রেটর ছাড়া, চেক করে না TPM লিস্টিং স্পেসিফিকেশন শিটে। কম্পিউটার ব্র্যান্ড হাইলাইট করে না সেটি প্রসেসর, স্টোরেজ, RAM, ইত্যাদির মতো তাদের মার্কেটিং কল্যাণে। তাহলে, TPM আসলে কী?
Trusted Platform Module (TPM) কী?
TPM টেকনোলজি ডিজাইন করা হয়েছে হার্ডওয়্যার-বেসড, সিকিউরিটি-রিলেটেড ফাংশন প্রদান করতে। একটি TPM চিপ একটি সিকিউর ক্রিপ্টো-প্রসেসর যা সাহায্য করে জেনারেট, স্টোর, এবং লিমিট করার কryptographic keys-র ব্যবহার।
উইন্ডোজ ১০ অফার করে无数 সিকিউরিটি ফিচার যেন ডিভাইস গার্ড, উইন্ডোজ হ্যালো ফর বিজনেস, বিটলকার ড্রাইভ এনক্রিপশন, ইত্যাদি এবং এই অনেক সিকিউরিটি এনহ্যান্সমেন্ট অর্জন করতে, উইন্ডোজ ১০ ব্যাপকভাবে ব্যবহার করে TPM। উইন্ডোজ ১১ এক্সপেক্টেড আরও নেওয়া সিকিউরিটি ইমপ্যাক্ট নতুন বিল্ট-ইন সিকিউরিটি ফিচার এবং TPM-র সাথে।
TPM ম্যানেজমেন্ট কনসোল চেক করুন
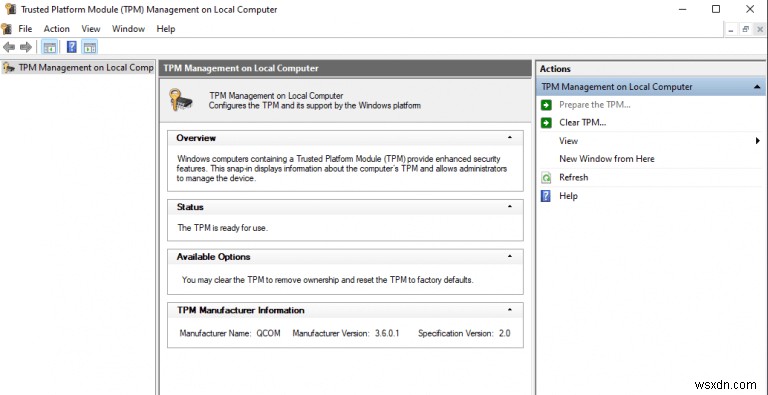
খুলুন Run কমান্ড (Windows + R), টাইপ করুন tpm.msc, এবং ক্লিক করুন OK অথবা চাপুন Enter। একবার Trusted Platform Module Management কনসোল খুললে, স্ট্যাটাস চেক করুন।
"The TPM is ready for use." হ্যা!
"Compatible TPM cannot be found on this computer." ওহ-ও।
TPM চিপের ম্যানুফ্যাকচারার ইনফরমেশনও থাকবে। স্ক্রিনশটটি সারফেস প্রো X-র থেকে, তাই কোয়ালকম স্পেসিফাইড ম্যানুফ্যাকচারার হিসেবে।
যদি আপনার TPM কনফার্মড হয়, আপনি ভালো আছেন। PC Health Check অ্যাপ চেক করুন, এবং ধরে নিই অন্যান্য রিকোয়ারমেন্ট মিট হয়, আপনি একটি গ্রিন সিগন্যাল পাবেন ফ্রি আপগ্রেড উইন্ডোজ ১১-এ যখন রোল আউট হবে। যাইহোক, এমনকি আপনি দ্বিতীয়টা পাওয়া যাক, এটা শেষ নয়। পড়তে থাকুন।
BIOS বা UEFI ব্যবহার করে
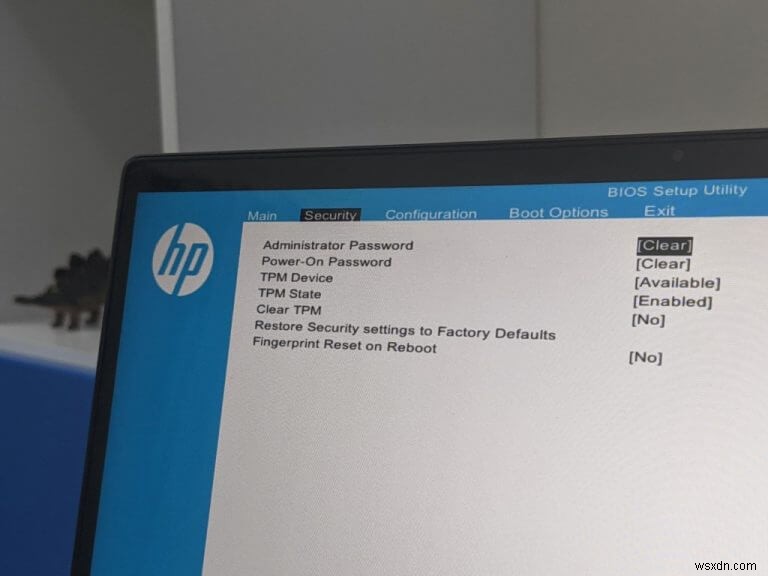
একটা চান্স আছে যে আপনাকে TPM ইনেবল করতে হবে BIOS বা UEFI-তে। এই স্টেপগুলো স্ট্রেটফরওয়ার্ড নয় যেহেতু BIOS ইন্টারফেস ভিন্ন ভিন্ন OEM-র জন্য। এটি করতে, আপনি কন্ট্যাক্ট করতে পারেন আপনার ম্যানুফ্যাকচারারের সাপোর্ট চ্যানেল, অন্যথায় এই স্টেপগুলো ফলো করুন অ্যাপ্রক্সিমেশন দিয়ে।
আপনার কম্পিউটার রিস্টার্ট করুন, এবং এন্টার করুন BIOS বা UEFI ইউটিলিটিতে। Security সেকশনে যান, এবং আপনি একটা অপশন পাবেন TPM ইনেবল করার জন্য যদি থাকে। Save, এবং Exit BIO ইউটিলিটি।
আপনি TPM চিপ কিনতে পারেন। এটি কাফি হাসল যেহেতু আপনাকে বের করতে হবে কোনটি আপনার হার্ডওয়্যার সাপোর্ট করে এবং ইনস্টলেশনটিও কিছু এক্সপার্টাইজ রিকোয়ার করে। তাই, এই রুট যান শুধু যদি আপনি আপনার জিনিস জানেন এবং আপনার পুরনো সিস্টেম রিডিম করতে চান। এবং, অবশ্যই, আমাদের যুগের সত্য অনুযায়ী, স্ক্যালপাররা ইতিমধ্যে TPM চিপস পিক আপ করছে শর্টেজ তৈরি করতে মার্কেটে।
মাইক্রোসফট শেয়ার করলো যে সেটি আপডেট করবে PC Health Check অ্যাপ এবং অফার করবে গাইডেন্স TPM ইনেবল করার জন্য BIOS-এ vía সবার কাছে যাতে চিন্তা দূর হয়। আপনি এই অ্যাল্টারনেট মেথডও ট্রাই করতে পারেন TPM স্ট্যাটাস চেক করতে নিশ্চিত হওয়ার জন্য।
Device Manager ব্যবহার করে
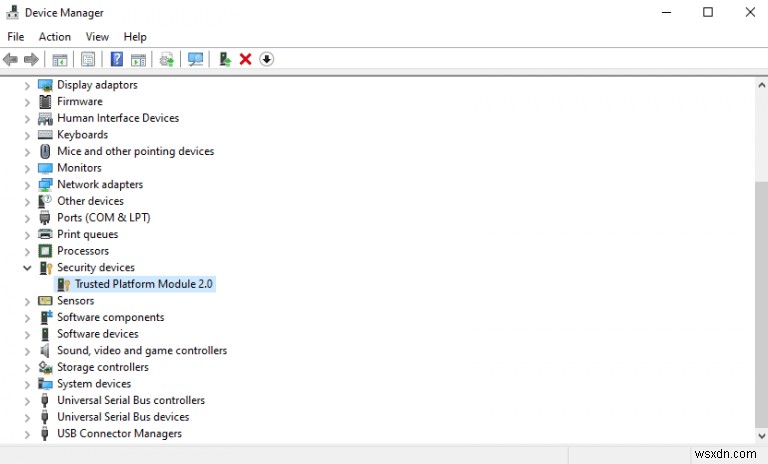
খুলুন Run কমান্ড (Windows + R), টাইপ করুন devmgmt.msc, এবং ক্লিক করুন OK অথবা চাপুন Enter। একবার Device Manager কনসোল খুললে, যান Security devices-এ, এবং এক্সপ্যান্ড করুন।
আপনার TPM থাকলে, এখানে লিস্টেড থাকবে।
Command Prompt ব্যবহার করে
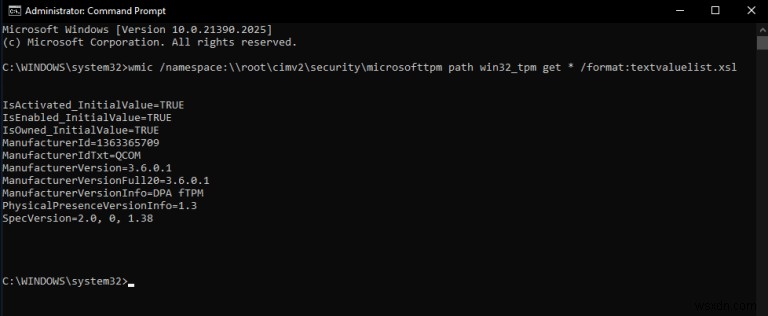
Windows বাটন চাপুন আপনার কিবোর্ডে বা ক্লিক করুন Start, এবং টাইপ করুন cmd। আপনি Command Prompt পাবেন, তাই ক্লিক করুন Run as administrator খোলার জন্য Command Prompt এলিভেটেড মোডে। নিচের কমান্ডটি কপি করুন, প্রম্পটে পেস্ট করুন, এবং চাপুন Enter।
Command Prompt তিনটি ভ্যালু রিটার্ন করবে TPM-র জন্য – IsActivated, ISEnabled, এবং IsOwned। যদি তিনটিই TRUE, আপনি ভালো আছেন। যদি যেকোনোটি রিটার্ন করে No instance available, আপনাকে স্পেসিফিক ইস্যু অ্যাড্রেস করতে হবে।
