

উইন্ডোজ ১০-এর নিরাপত্তা এক্সপ্লয়েন্টের অংশ কাফি বেশি। Spectre এবং Meltdown থেকে недавীতে প্রিন্ট স্পুলার বাগ পর্যন্ত, উইন্ডোজ ১০-এর আক্রান্ত এবং হ্যাকের তালিকা বিশাল। তাই মাইক্রোসফট উইন্ডোজ ১১-এ নিরাপত্তায় ডাবল ডাউন করছে সেটি দেখে খুশি হয়।
আউট অফ দ্য বক্স উইন্ডোজ ১১ উইন্ডোজ ১০-র চেয়ে আরও নিরাপদ অপারেটিং সিস্টেম হবে, পূর্ণবিরাম। মাইক্রোসফট উইন্ডোজ ১১-এ নিরাপত্তায় নবায়ন ফোকাস কিছু কী ফিচারের চারপাশে ঘুরবে। তাহলে চলে আসি উইন্ডোজ ১১-এর প্রতিরক্ষা ক্ষমতা বাড়ানোর অত্যাবশ্যক নিরাপত্তা ফিচারগুলো দেখতে।
১. ট্রাস্টেড প্ল্যাটফর্ম মডিউল (TPM)
মাইক্রোসফট ঘোষণা করলেই যে উইন্ডোজ ১১-তে Trusted Platform Module (TPM) 2.0 সাপোর্ট প্রয়োজন, এই টপিকটি একটু বিবাদিত হয়ে ওঠে। যদিও TPM চিপ এক দশকധিক ধরে আছে, ডিভাইস ম্যানুফ্যাকচারার এবং ইউজাররা এটিকে সিরিয়াসলি নেননি এখন পর্যন্ত।
একটি TPM চিপ হলো একটি ক্রিপ্টোগ্রাফিক স্টোর যা এনক্রিপশন কী, পাসওয়ার্ড, এবং সার্টিফিকেট সংরক্ষণ করে। TPM চিপ সংরক্ষিত আইটেমগুলো ব্যবহার করে ডিভাইস, সফটওয়্যার, এবং ইউজারকে আইডেন্টিফাই এবং অথেনটিকেট করে।
উদাহরণস্বরূপ, উইন্ডোজ ১১-এ Windows Hello TPM 2.0 চিপের সাথে মিলে কাজ করে লগ-ইন প্রক্রিয়া সিকিউর করতে। TPM 2.0 চিপ Windows Hello-র সাথে সম্পর্কিত একটি সিক্রেট সংরক্ষণ করে এবং সেই সিক্রেটটি ব্যবহার করে ইউজারকে অথেনটিকেট করে।
Microsoft Windows Blogs-এ বলেছে, পুরনো TPM 1.2-এর পরিবর্তে নতুন TPM 2.0 বেছে নেওয়ার কারণ হলো TPM 2.0 बेटার ক্রিপ্টোগ্রাফিক অ্যালগরিদম সাপোর্ট করে।
অন্য কথায়, TPM 2.0 চিপ নিশ্চিত করবে যে উইন্ডোজ ১১-এর পিসিগুলো আথেন্টিক এবং অনব্রিচড।
২. ভার্চুয়ালাইজেশন-বেজড সিকিউরিটি (VBS)
মাইক্রোসফট উইন্ডোজ ১১-এ Virtualization-based Security (VBS) অন্তর্ভুক্ত করেছে। এই ফিচারের লক্ষ্য হলো নিরাপত্তা সমাধানগুলিকে এক্সপ্লয়েন্ট থেকে রক্ষা করা, সেগুলো সিস্টেম মেমোরির একটি আইসোলেটেড এবং সিকিউরড সেগমেন্টে হোস্ট করে।
সহজ কথায়, VBS সিস্টেম মেমোরির একটি অংশ নিয়ে, সেটিকে বাকি OS থেকে আলাদা করে, এবং সেটিকে নিরাপত্তা সমাধান সংরক্ষণের জন্য ব্যবহার করে। এই কাজে, মাইক্রোসফট সাইবার অট্যাকের প্রধান টার্গেট হওয়া নিরাপত্তা সমাধানগুলো রক্ষা করছে।
VBS-সাপোর্ট উইন্ডোজ ১০-এ উপলব্ধ, কিন্তু এই ফিচার ডিফল্টভাবে ব্যবহার হয় না। মাইক্রোসফট উইন্ডোজ ১১-এ এটিকে পরিবর্তন করছে। কোম্পানিটি ঘোষণা করেছে যে আগামী বছর অধিকাংশ উইন্ডোজ ১১-এ VBS ডিফল্টভাবে ইনেবল করা হবে।
৩. হাইপারভাইজার-প্রোটেক্টেড কোড ইন্টিগ্রিটি (HVCI)
Hypervisor-protected Code Integrity হলো VBS-এর একটি ফিচার যা VBS তৈরি করা আইসোলেটেড সিস্টেম মেমোরি এনভায়রনমেন্টকে রক্ষা করে। HVCI নিশ্চিত করে যে উইন্ডোজ কার্নেল, অর্থাৎ OS-এর মস্তিষ্ক, কমপ্রোমাইজড নয়।
যেহেতু অনেক এক্সপ্লয়েন্ট কার্নেল মোড ব্যবহার করে সিস্টেমে অ্যাক্সেস পাওয়ার জন্য, HVCI কার্নেল নিরাপদ এবং এক্সপ্লয়েন্টের জন্য ব্যবহার করা যাবে না সেটি নিশ্চিত করে একটি গুরুত্বপূর্ণ কাজ করে।
সহজ ভাষায়, HVCI নিশ্চিত করে উইন্ডোজের মস্তিষ্ক (কার্নেল) এমন কিছু করছে না যা সিস্টেমের নিরাপত্তা কমপ্রোমাইজ করতে পারে।
Window 10 HVCI আউট অফ দ্য বক্স দিয়ে আসে। কিন্তু এটি পুরনো CPU-এর পারফরম্যান্স kháরাপ করে খুব বেশি। এই এক কারণ যেন মাইক্রোসফট ৮ম জেন বা তার উপরের Intel এবং Zen 2 বা তার উপরের AMD CPU চাইছে, কারণ এদের HVCI-এর জন্য ডেডিকেটেড হার্ডওয়্যার আছে।
সংক্ষেপে, HVCI এবং VBS-এর ডিফল্ট ব্যবহার দিয়ে উইন্ডোজ ১১ ডিফল্টভাবে উইন্ডোজ ১০-র চেয়ে rất বেশি নিরাপদ হবে।
৫. UEFI সিকিউর বুট
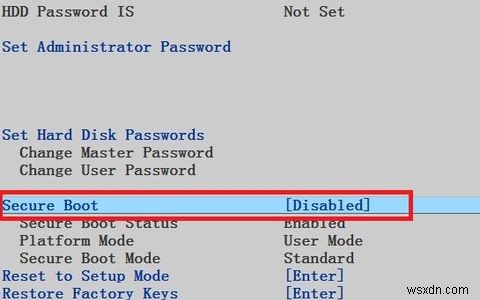
UEFI সিকিউর বুট নিয়ে কথা বলার আগে, একটা জিনিস স্পষ্ট করি: আপনার সিস্টেম বুট করার আগে কমপ্রোমাইজড হলে উইন্ডোজের সকল নিরাপত্তা টুল এবং প্রোটোকল কিছুই করতে পারবে না।
সহজ কথায়, যদি উইন্ডোজ ব্যাড কোডের সাথে বুট হয়, তবে এক্সপ্লয়েন্ট সকল নিরাপত্তা মেজার বাইপাস করে যাবে। UEFI সিকিউর বুট এটি রোকা দেয় যাচাই করে যে আপনার কম্পিউটার শুধু ট্রাস্টেড সোর্স থেকে আসা কোড দিয়ে শুরু হয়। এই সোর্স হতে পারে আপনার পিসির ম্যানুফ্যাকচারার, চিপ মейকার, বা মাইক্রোসফট।
সকল উইন্ডোজ ১১ মেশিন UEFI সিকিউর বুট সহ আসবে প্রথম দিন থেকে। এটি উইন্ডোজ ১১ মেশিনগুলকে উইন্ডোজ ১০ ডিভাইসের চেয়ে উল্লেখযোগ্য নিরাপত্তা সুবিধা দেবে।
উইন্ডোজ ১১ উইন্ডোজ ১০-র চেয়ে সব কোণ থেকে নিরাপদ হবে
মাইক্রোসফট নিশ্চিত করছে যে তাদের নতুন OS শুরু থেকে নিরাপদ। TPM 2.0 এবং নতুন CPU-এর মতো নিরাপত্তা-ফোকাসড হার্ডওয়্যার VBS এবং UEFI সিকিউর বুটের মতো ফিচার ইনেবল করবে যাতে ইউজাররা এক্সপ্লয়েন্ট থেকে রক্ষা পান।
そう言うと, অধিকাংশ উইন্ডোজ ইউজার এখনও পুরনো মেশিন ব্যবহার করছেন। তাই মাইক্রোসফটকে লোকমনকে নতুন পিসি কেনতে অনুপ্রাণিত করতে হবে। এবং তা সহজ হবে না।
