

উইন্ডোজ ১১-এ আপগ্রেড করার কথা ভাবছেন? কিছু জিনিস আপনাকে প্রথমেই থামিয়ে দিতে পারে।
প্রথম, আপনার ফিজিক্যাল হার্ডওয়্যার। আপনি যদি AMD Ryzen 3000 সিরিজ বা Intel 7th Gen CPU বা তার চেয়ে বেটার ব্যবহার না করেন, তবে অটোমেটিক আপগ্রেড পাথ কাজ করবে না।
দ্বিতীয়, আপনার কম্পিউটার যদি Secure Boot এবং TPM সাপোর্ট না করে, তবে আপনি প্রথম বাধাতেই পড়ে যাবেন। তবে, সব কিছু হারানো নয় কারণ আপনি আপনার BIOS/UEFI মেনু থেকে Secure Boot এবং TPM অন করতে পারেন।
তাহলে, পড়তে থাকুন Secure Boot এবং TPM অন করে উইন্ডোজ ১১ আপগ্রেড সক্ষম করার পদ্ধতি শিখতে।
Secure Boot এবং TPM কী?
Trusted Module Platform (TPM) হলো একটি হার্ডওয়্যার-লেভেল সিকিউরিটি সমাধান যা আপনার ডেটাকে হ্যাকিং এবং অন্যান্য ডেটা ব্রিচ থেকে রক্ষা করে। TPM уникал এনক্রিপশন কী সংরক্ষণ করে এমনভাবে যা হ্যাকারের জন্য অ্যাক্সেস করা প্রায় অসম্ভব। কেউ আপনার কম্পিউটার ব্রিচ করলে এবং আপনার ডেটা এনক্রিপ্টেড থাকলে, তা সুরক্ষিত থাকবে।
উইন্ডোজ ১১-র জন্য মাইক্রোসফটের সুপারিশ করা রিকোয়ারমেন্টে TPM 2.0 রয়েছে, যদিও আপনি পূর্বের সংস্করণ TPM 1.2 ব্যবহার করেও আপগ্রেড করতে পারেন, যা ন্যূনতম প্রয়োজনীয়তা।
TPM 2.0-এর পাশাপাশি, মাইক্রোসফট আপনাকে Secure Boot সক্রিয় করারও প্রয়োজন। Secure Boot হলো একটি UEFI-লেভেল সিকিউরিটি সেটিং যা অননুমোদিত অপারেটিং সিস্টেম বুট হওয়া থেকে রোকে। Secure Boot কার্যকরভাবে একটি গেটকিপার, যা ম্যালিশিয়াস কোড আপনার সিস্টেম বুট হওয়ার আগে বুট হতে দেয় না এবং এর প্রাথমিক লক্ষ্য হলো রুটকিট, বুটকিট এবং অন্যান্য ম্যালিশিয়াস কোডের বিরুদ্ধে রক্ষা।
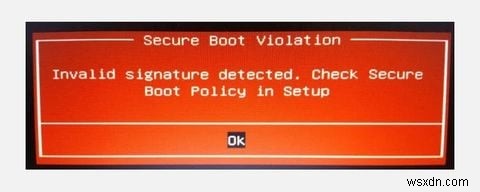
তবে এর কিছু পার্শ্বপ্রতিক্রিয়াও আছে। উদাহরণস্বরূপ, Secure Boot আপনাকে பல লিনাক্স ডিস্ট্রিবিউশন ডুয়াল-বুট করতে দেয় না, ফলে অনেক ব্যবহারকারী Secure Boot ডিজেবল করে রাখেন।
উপরোক্ত দুটি ভিতাল ফিচারের পাশাপাশি, উইন্ডোজ ১১-তে নির্দিষ্ট হার্ডওয়্যার রিকোয়ারমেন্ট আছে, মাইক্রোসফট মিলিয়ন মিলিয়ন ব্যবহারকারীর জন্য অটোমেটিক আপগ্রেড পাথ ব্লক করেছে। আপনি যদি AMD Ryzen 3000 সিরিজ বা পরবর্তী, বা Intel 7th Gen CPU বা পরবর্তীতে উইন্ডোজ ১০ ব্যবহার করেন, তবে আপনি সরাসরি উইন্ডোজ ১১-এ আপগ্রেড করতে পারেন।
তবে, যদি না হন, তবে আপনাকে উইন্ডোজ ১১ ক্লিন ইনস্টল নির্বাচন করতে হবে। উইন্ডোজ ১১-এর একটি ক্লিন ইনস্টলেশন অধিকাংশ হার্ডওয়্যারে কাজ করবে, তবে এর কিছু সতর্কতা আছে। উল্লেখযোগ্যভাবে, মাইক্রোসফট বারবার বলেছে যে সে "অসমর্থিত" হার্ডওয়্যারে উইন্ডোজ ১১ ইনস্টলেশনে আপডেট প্রদান করবে না, তাই আপনি নিজের দায়িত্বে ইনস্টল করুন।
TPM এবং Secure Boot সক্ষম করার পদ্ধতি
Trusted Module Platform এবং Secure Boot আপনার UEFI সেটিংসে থাকে। উইন্ডোজ ১১-এ আপগ্রেড করার চেষ্টা করার আগে আপনাকে সিস্টেম UEFI-তে প্রবেশ করে সেগুলো সক্রিয় করতে হবে। দুটি সেটিং примерно একই এলাকায় থাকে, তবে পড়ার সুবিধার্থে আমরা ধাপগুলো তিনটি অংশে ভাগ করব।
আপনার BIOS/UEFI-তে কীভাবে প্রবেশ করবেন
আপনার সিস্টেম BIOS/UEFI-তে প্রবেশ করার কয়েকটি উপায় আছে। পুরানো পরীক্ষা করা পদ্ধতি, বুট-аপ време কিবোর্ড কী ট্যাপ করা এখনও কাজ করে, কিন্তু আপনি সেটি মিস করতে পারেন যদি ফাস্ট বুট সক্রিয় থাকে। বুট স্ক্রিনগুলো যেন চলে যান এবং আপনি উইন্ডোজ ১০-এ চলে আসেন, তবে BIOS অ্যাক্সেস করার আরেকটি উপায় আছে।
- Settings > Update & Security > Recovery > Restart now-এ যান।
- আপনার কম্পিউটার রিস্টার্ট হলে, আপনি কিছু অপশনসহ একটি বড় নীল স্ক্রিন দেখবেন। Troubleshoot > Advanced Options > UEFI Firmware Settings > Restart নির্বাচন করুন।
কম্পিউটার আবার রিস্টার্ট হলে, আপনার BIOS/UEFI সেটিংস মেনুতে থাকা উচিত।
আপনার BIOS/UEFI-তে TPM সক্ষম করার পদ্ধতি
আপনার BIOS-এ TPM সেটিংসের লোকেশন আপনার মাদারবোর্ড ম্যানুফ্যাকচারারের উপর নির্ভর করে ভিন্ন হবে। নিচের ছবিগুলো একটি X570 MSI মাদারবোর্ড থেকে নেওয়া, যদিও আপনি TPM অপশনটি খুঁজে পাবেন সেটি অনুরূপ নাও হতে পারে।
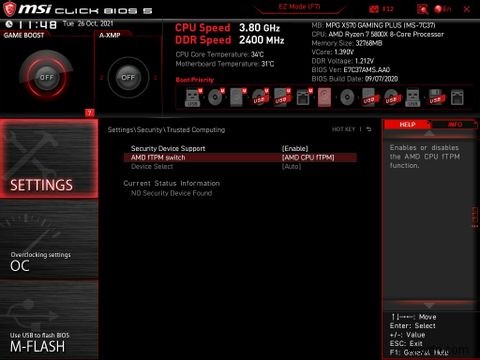
একটি বিষয় মনে রাখবেন যে TPM কিছু মাদারবোর্ডে আপনার CPU ম্যানুফ্যাকচারারের উপর নির্ভর করে ভিন্ন নামের অধীনে লিস্টেড থাকতে পারে:
- Intel Platform Trust Technology (PTT)
- AMD fTMP
তাই, আমার মাদারবোর্ডে, TPM অপশনগুলো পাওয়া যায় Settings > Security > Trusted Computing > TPM Device Selection-এ, যেখানে আমি AMD fTMP অন করব।
অন করার পর, সেটিংস সংরক্ষণ করুন এবং উইন্ডোজ ১০-এ ফিরে আসুন। উইন্ডোজ বুট হলে, আপনার TPM স্ট্যাটাস চেক করুন সব কিছু চলে যাচ্ছে কিনা।
Windows key + R চাপুন Run ডায়ালগ খোলার জন্য, তারপর tpm.msc ইনপুট করুন এবং Enter চাপুন। TPM ম্যানেজমেন্ট কনসোল লোড হবে, যা নির্দেশ করবে TPM সক্রিয় আছে কিনা এবং সক্রিয় থাকলে আপনি কোন সংস্করণ ব্যবহার করছেন।
Secure Boot সক্ষম করার পদ্ধতি
আপনি আপনার সিস্টেম সেটিংসগুরোঁতে ডুবে থাকার الوقتে, Secure Boot সক্রিয় আছে কিনা একটু চেক করুন।
TPM অপশনগুলোর মতো, আপনি Secure Boot অপশনটি কোথায় পাবেন সেটি কিছুটা ভিন্ন হতে পারে, তবে এটি সাধারণত Boot ট্যাবে থাকে। আপনার Boot ট্যাব খুঁজে বের করুন এবং নিচে স্ক্রোল করুন Secure Boot অপশনটি খুঁজে পেতে এবং নিশ্চিত করুন যে এটি সক্রিয়।
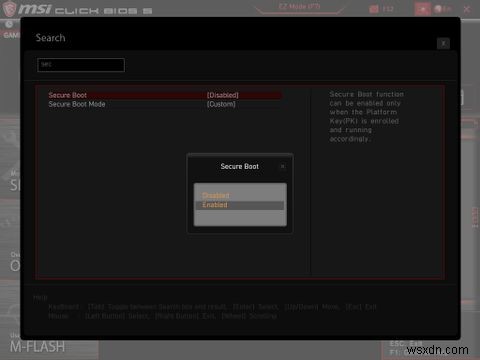
Secure Boot-র সম্পর্কে একটি বিষয় মনে রাখবেন যে এটি আপনার ড্রাইভগুলোকে GUID Partition Table (GPT) ব্যবহার করতে বাধ্য করে, পুরনো master boot record (MBR) এর পরিবর্তে। নতুন পার্টিশন টেবিল হিসেবে, GPT MBR-র চেয়ে অনেক এনহ্যান্সমেন্ট সহ আসে। যদি Secure Boot সক্রিয় না হয়, তবে আপনাকে আপনার MBR ড্রাইভ GPT-তে কনভার্ট করতে হতে পারে।
বা, আপনার কম্পিউটার বা হার্ডওয়্যার খুব পুরনো হতে পারে Secure Boot সক্রিয় করার জন্য।
মাইক্রোসফটের PC Health Check অ্যাপ ব্যবহার করে আপনার হার্ডওয়্যার কম্প্যাটিবিলিটি চেক করুন
মাইক্রোসফট তার PC Health Check App ব্যবহার করে হার্ডওয়্যার কম্প্যাটিবিলিটি চেক করার সুপারিশ করে। PC Health Check App লিংক করা পেজের নিচে পাওয়া যায়। এটা ডাউনলোড করুন এবং চালু করুন উইন্ডোজ ১১-এর সাথে আপনার কম্প্যাটিবিলিটি চেক করতে।
বিকল্পভাবে, আপনি WhyNotWin11 চেক আউট করতে পারেন, একটি ওপেন-সোর্স বিকল্প যা আপনার উইন্ডোজ ১১ কম্প্যাটিবিলিটির সম্পর্কে আরও বিস্তারিত অন্তর্দৃষ্টি দিতে পারে।
তাহলে, এটাই ছিল। আপনি আপনার উইন্ডোজ ১১ আপগ্রেড পাথ ব্লক করার দুটি সবচেয়ে গুরুত্বপূর্ণ সেটিং সক্রিয় করেছেন। একবার সক্রিয় হলে এবং অনুমান করা যাক আপনি কম্প্যাটিবল হার্ডওয়্যার চালাচ্ছেন, মাইক্রোসফট আপনাকে উইন্ডোজ ১১ আপগ্রেড অফার করবে। আপনার উইন্ডোজ ১১ আপগ্রেড প্রস্তুত আছে কিনা চেক করতে, Settings > Update & Security > Windows Update-এ যান, যেখানে আপনি বড় আপডেট বাটনটি পাবেন।
