

“একটি একক স্পিয়ার-ফিশিং ইমেইল যেটি কিছুটা পরিবর্তিত ম্যালওয়্যার বহন করে, সেটি কোটি টাকার এন্টারপ্রাইজ সিকিউরিটি সমাধানকে বাইপাস করতে পারে যদি একজন শত্রু একজন সাইবার-হাইজিনিকভাবে উদাসীন কর্মীকে অ্যাট্যাচমেন্ট খোলা বা একটি ম্যালিশিয়াস লিঙ্কে ক্লিক করার জন্য প্রতারিত করে, ফলে পুরো নেটওয়ার্ক আক্রান্ত হয়।”
জেমস স্কট, সিনিয়র ফেলো, ইনস্টিটিউট ফর ক্রিটিক্যাল ইনফ্রাস্ট্রাকচার টেকনোলজি
গত সপ্তাহে, ডিফ্রে নামে একটি র্যানসমওয়্যার নির্বাচিত পেশাদার সংস্থাগুলকে লক্ষ্য করে প্রতি ইনফেকশনের জন্য ৫,০০০ ডলার চাইল। এটি একটি ফাইল এনকোডার ট্রোজান যা সি++-এ লেখা এবং উন্নত ক্রিপ্টোগ্রাফিক অ্যালগরিদম ব্যবহার করে।
‘ডিফ্রে’ নামটি প্রথম ট্রেস করা আক্রমণে কমান্ড-অ্যান্ড-কন্ট্রোল সার্ভার হোস্ট ‘ডিফ্রে-এবল-লিস্টিংস’-এর উপর ভিত্তি করে দেওয়া হয়েছে।
এটিকে একটি অন্য নাম দিয়ে ডাকাও হয় – গ্লুশকোভ র্যানসমওয়্যার। এই নামটি সম্ভবত ‘admin@wsxdn.com’, ‘glushkov@tutanota.de’, এবং ‘admin@wsxdn.com’ ইমেইল একাউন্টগুলোর রেফারেন্স হিসেবে ব্যবহৃত হয়েছে যা হমলা ছড়িয়ে দিতে এবং হ্যাকারের সাথে যোগাযোগ করতে ব্যবহৃত হয়েছিল।
এটি দুটি ছোট এবং নির্বাচিত আক্রমণ ছড়িয়েছিল এবং এটি একটি দুর্দান্ত ক্রিপ্টো হুমলা হিসেবে স্বীকৃত। এই হুমলাটিকে পেটিয়া এবং ওয়ানাক্রাই স্ট্রেইনের সাথে তুলনা করা হচ্ছে।
রিপোর্ট অনুযায়ী, হুমলাটি প্রধানত হাসপাতাল ও শিক্ষা প্রতিষ্ঠানের নেটওয়ার্ককে লক্ষ্য করছে এবং ডেটা এনক্রিপ্ট করছে।
প্রথম আক্রমণগুলো স্বাস্থ্যসেবা ও শিক্ষা সংস্থার ওপর lanç করা হয়েছিল, অন্যটি ম্যানুফ্যাকচারিং ও প্রযুক্তি প্রতিষ্ঠানগুলোর ওপর।
এটি কীভাবে ছড়াচ্ছে?
ছবির উত্স: gbhackers
ম্যালওয়্যার ছড়ানোর জন্য ব্যবহার করা ইনস্টলার একটি ওয়ার্ড ডকুমেন্ট ব্যবহার করে যাতে একটি এম্বেডেড এক্সিকিউটেবল ভিডিও ক্লিপ (OLE প্যাকেজার শেল অবজেক্ট) থাকে।
যখন প্রাপক এম্বেডেড ভিডিওটি চালানোর চেষ্টা করে, যা আসলে একটি ছবি, তখন ডিফ্রে র্যানসমওয়্যার ইনস্টল ও এক্টিভেট হয়। ইনস্টলেশনের পর এটি ডেটা এনক্রিপ্ট করা শুরু করে এবং তারপর একটি র্যানসাম নোট প্রদর্শন করে, যেখানে ঘোষণা করা থাকে যে অ্যাক্সেস ফিরে পেতে হলে র্যানসাম প্রদান করতে হবে।
ফিশিং ইমেইল এবং টার্গেটেড স্পিয়ার ফিশিং ইমেইল ব্যবহার করে অফিস কর্মীদের আকৃষ্ট করা হয় এবং তাদের ইনফেক্টেড ডকুমেন্ট পড়তে বাধ্য করা হয়। ইমেইলগুলো ব্যক্তি বা গোষ্ঠীর কাছে পাঠানো হয় এবং সেগুলো বিশেষভাবে ডিজাইন করা থাকে লক্ষ্যগুলোকে ফাঁসিয়ে আনতে।
প্রথম ক্যাম্পেইন ১৫ আগস্ট অনুষ্ঠিত হয়েছিল ম্যানুফ্যাকচারিং ও প্রযুক্তি পেশাদারদের লক্ষ্য করে। এর পর ২২ আগস্টে অন্য একটি ক্যাম্পেইন চালু করা হয় এবং হেলথকেয়ার ও শিক্ষা সংস্থাগুলোর কাছে নকল ইমেইল পাঠানো হয়। এই ইমেইলে একটি হাসপাতালের তত্ত্বাবধানী সপosed ডিরেক্টর অফ ইনফরমেশন ম্যানেজমেন্ট অ্যান্ড টেকনোলজির পেশেন্ট রিপোর্ট থাকে।
ছবির উত্স: Proofpoint
এই নকল ইমেইলগুলো ম্যালওয়্যারকে খোলাক 문을 দেয় এবং সেটি মেশিনে ইনস্টল হয়। এটা ऐसा 마치 আপনি আপনার বাড়িতে একটি ভ্যাম্পায়ারকে স্বাগত জানালেন এবং তারপর তাকে আপনার রক্ত পান করার অনুমতি দিলেন।
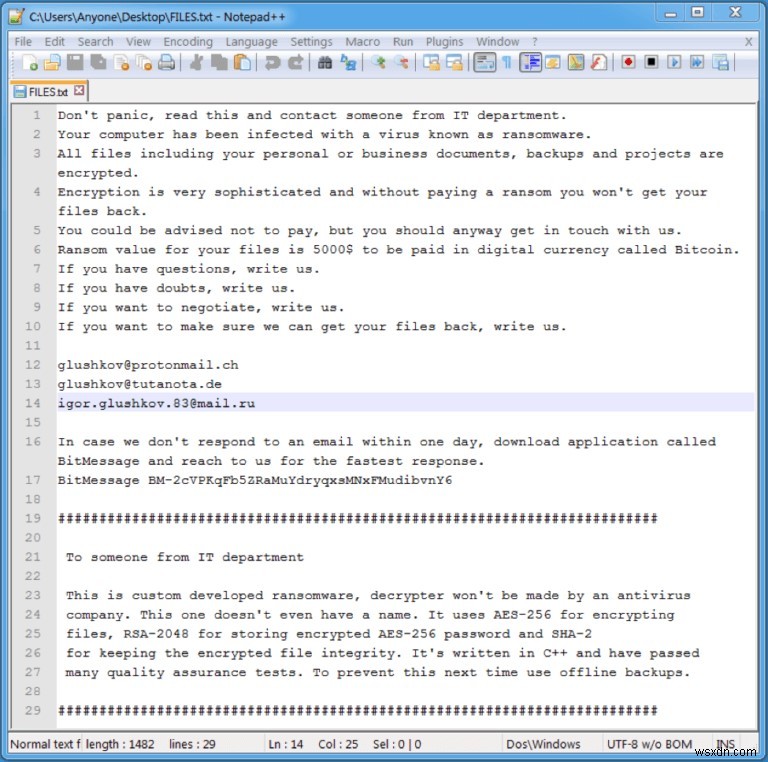
এই সবের পর আপনার ডেস্কটপে একটি র্যানসাম নোট দেখায়, শিকারকে ৫,০০০ ডলার বিটকয়িনের মাধ্যমে দিতে বলা হয়।
র্যানসাম নোট দুটি ফাইলে পাওয়া যায় – ‘Files.TXT’ এবং ‘HELP.TXXR’ – এবং এর শেষে লেখা থাকে:
“এটি কাস্টম ডেভেলপড র্যানসমওয়্যার, কোনো অ্যান্টিভাইরাস কোম্পানি ডিক্রিপ্টার তৈরি করবে না। এর নামটাও নেই। এটি ফাইল এনক্রিপ্ট করতে AES-256 ব্যবহার করে, এনক্রিপ্টেড AES-256 পাসওয়ার্ড স্টোর করতে RSA-2048 এবং এনক্রিপ্টেড ফাইলের ইন্টিগ্রিটি রক্ষা করতে SHA-2। এটি C++-এ লেখা এবং অনেক কোয়ালিটি অ্যাসুরেন্স টেস্ট পাস করেছে। এরকম পরিস্থিতি এড়াতে অফলাইন ব্যাকআপ ব্যবহার করুন।”
উৎস: tripwire
ডিফ্রে র্যানসমওয়্যার নিম্নলিখিত এক্সটেনশনযুক্ত ফাইলগুলো এনক্রিপ্ট করে:
.001, .3ds, .7zip, .MDF, .NRG, .PBF, .SQLITE, .SQLITE2, .SQLITE3, .SQLITEDB, .SVG, .UIF, .WMF, .abr, .accdb, .afi, .arw, .asm, .bkf, .c4d, .cab, .cbm, .cbu, .class, .cls, .cpp, .cr2, .crw, .csh, .csv, .dat, .dbx, .dcr, .dgn, .djvu, .dng, .doc, .docm, .docx, .dwfx, .dwg, .dxf, .exe, .fla, .fpx, .gdb, .gho, .ghs, .hdd, .html, .iso, .iv2i, .java, .key, .lcf, .lnk, .matlab, .max, .mdb, .mdi, .mrbak, .mrimg, .mrw, .nef, .odg, .ofx, .orf, .ova, .ovf, .pbd, .pcd, .pdf, .php, .pps, .ppsx, .ppt, .pptx, .pqi, .prn, .psb, .psd, .pst, .ptx, .pvm, .pzl, .qfx, .qif, .r00, .raf, .rar, .raw, .reg, .rw2, .s3db, .skp, .spf, .spi, .sql, .sqlite-journal, .stl, .sup, .swift, .tib, .txf, .u3d, .v2i, .vcd, .vcf, .vdi, .vhd, .vmdk, .vmem, .vmwarevm, .vmx, .vsdx, .wallet, .win, .xls, .xlsm, .xlsx, .zip.
উৎস: enigmasoftware
এই সব র্যানসমওয়্যার আক্রমণ আমাদের সতর্ক ও সচেতন থাকার একটি সিগন্যাল। আমাদের অজানা উৎস থেকে প্রাপ্ত ইমেইল এবং যেগুলোর নিয়ে আমরা নিশ্চিত নই সেগুলো খোলা উচিত নয়। ইমেইলে প্রাপ্ত সকল অ্যাট্যাচমেন্ট খোলা উচিত নয়। সিকিউরিটি দৃষ্টিকোণ থেকে আপডেটেড অ্যান্টিভাইরাস আপনার মেশিনে ইনস্টল করা থাকা উচিত।
