

সাইবার ক্রাইম এবং সিকিউরিটি ব্রিচের এই যুগে, আপনার ওয়াই-ফাই কেউ মাসuracy সवार হচ্ছে সেটি আপনাকে আশ্চর্য করাতে পারে না। এটা বিবেচনা করলে, আপনি যদি এখনও আপনার ওয়াই-ফাই নেটওয়ার্কে কোনো সিকিউরিটি সেটআপ করেননি, তবে এটিকে সার্বোচ্চ অগ্রাধিকার ধরুন।
Image Source: null-byte.wonderhowto.com
আপনার বেতার নেটওয়ার্ক যদি এনক্রিপ্টেড না থাকে, তবে সেটি সব ফ্রিলোডারকে আকর্ষণ করবে যারা আপনার ইন্টারনেট চুরি করতে চায়। এখানে আপনার বেতার নেটওয়ার্ক সুরক্ষিত করার কিছু টিপস দেওয়া হলো:
আরও পড়ুন: Mac-এ সেভ করা Wi-Fi পাসওয়ার্ড খুঁজে বের করার উপায়
আপনার বেতার নেটওয়ার্ক সুরক্ষিত করার পদ্ধতি
১. আপনার বেতার রাউটারে WPA2 এনক্রিপশন ইনএবল করুন:
আপনি যদি পুরনো একটি ওয়াই-ফাই নেটওয়ার্ক ব্যবহার করছেন যেটি কখনো মেইনটেনেন্স থেকে যেনি, সম্ভবত আপনি আউটডেটেড Wireless Equivalent Privacy (WEP) এনক্রিপশন ব্যবহার করছেন। WEP হ্যাক হয়ে যাওয়ারต่อভাবে থাকে এবং আর সিকিউর মाना হয় না।
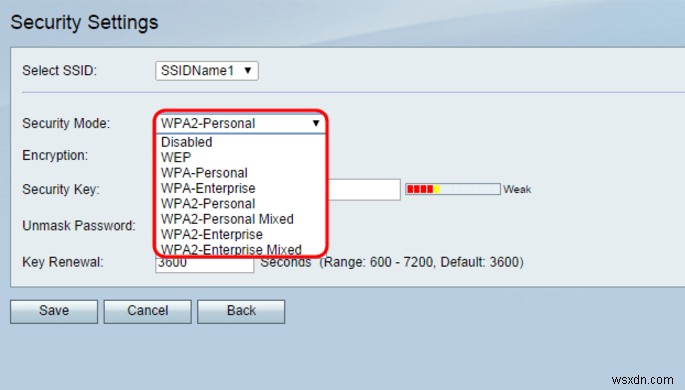
Image Source: https://sbkb.cisco.com
আপনার রাউটারে WPA2 সিকিউরিটি ফিচার না থাকলে, আপনি এর ফার্মওয়্যার আপগ্রেড করতে পারেন। যদি রাউটার টি অনেক পুরনো হয়ে যায় যাতে ফার্মওয়্যার আপগ্রেড করা সম্ভব না, তবে আপনি সম্ভবত একটি নতুন Wi-Fi রাউটার কেনতে চাবেন। WPS ইনএবল থাকলে, যদি কেউ নেটওয়ার্কের রেঞ্জের ভিতর ট্রাফিক দেখতে পারে, তবে সেটি সব স্ক্র্যাম্বলড এবং এনক্রিপ্টেড থাকবে।
আরও পড়ুন: WiMAX – মোবাইল টেকনোলজির ভবিষ্যত
২. শক্তিশালী এবং ইউনিক পাসওয়ার্ড নির্বাচন করুন:
সিকিউরিটি কতটুকু কনসোলিডেটেড হোক না কেন, পাসফ्रेजটি যদি নো-ব্রেইনার হয়, তাহলে আপনি ভুল করছেন। পাসওয়ার্ড শুধু আপনার কাছে জানা উচিত এবং অন্যদের জন্য অনুমান করা সহজ নয়। আপনার পাসওয়ার্ড অবশ্যই অ্যালফানিউমেরিক্যাল এবং স্পেশাল ক্যারেক্টারের কম্বিনেশন হবে। আপনাকে লেটার কন্টিনিউএশনে বने পাসওয়ার্ড এড়াতে হবে। উদাহরণস্বরূপ, 12345678910, password, 00000, pa55word, 1111, ইত্যাদি 상대적으로 সুরক্ষিত নয়।
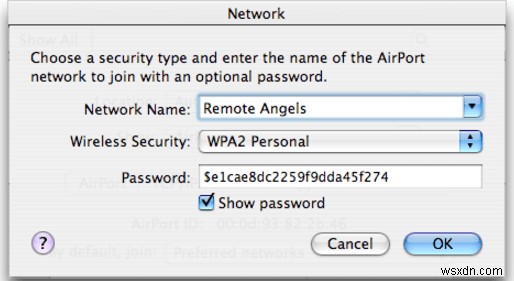
Image Source: https://www.askdavetaylor.com
৩. বেতার ফায়ারওয়อล ইনএবল করুন:
প্রতিটি রাউটারের সাথে বিল্ট-ইন ফায়ারওয়োল থাকে। আপনাকে আপনার রাউটারে লগইন করে সেটি ইনএবল করতে হবে (ডিটেইলস ম্যানুফ্যাকচারারের সাপোর্ট ওয়েবসাইটে পাওয়া যাবে)। ডিজেবল্ড ফায়ারওয়োল এবং ওয়াই-ফাইর পাবলিক মোড আপনার জন্য পান্ডোরার বক্স খুলে দিতে পারে। সিকিউরিটি ডাবল করতে, এক্সপার্টরা কম্পিউটারে ফায়ারওয়োল ইনএবল করা এবং স্টেলথ মোড অন করার পরামর্শ দেন যাতে আপনার নেটওয়ার্কের видиবিলিটি কমে।
Image Source: https://www.youtube.com
আরও পড়ুন: LiFi – আলো যোগাযোগের নতুন পথ
৪. Admin via Wireless-কে না বলুন:
'Admin via Wireless' ফিচারটি অফ করে দিলে আপনি হ্যাকারদের অক্ষম করে দিবেন, কারণ তারা আর অ্যাডমিন লেভেলের কোনো পরিবর্তন করতে পারবে না যদি কখনো ওয়াই-ফাই নেটওয়ার্কে কানেক্ট করলেও। এই ফিচারের মাধ্যমে, আপনি অ্যাডমিনিস্ট্রেটর অ্যাক্সেস পাবেন শুধু তখনই যখন আপনি ইথারনেট কেবল দিয়ে নেটওয়ার্কে কানেক্ট করবেন। এটি অনধিকারীদের দ্বারা সিকিউরিটি সাথে ছেড়ছাড এবং এনক্রিপশন ডিজেবল করা রোধ করে।
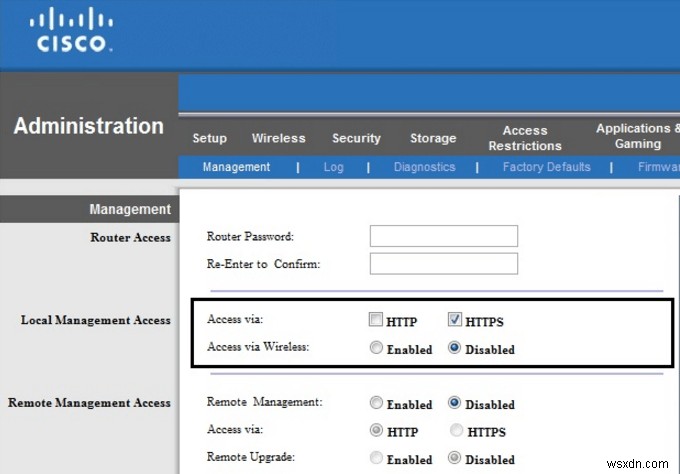
Image Source: https://community.linksys.com
৫. আপনার SSID সতর্কতার সাথে বেছে নিন:
আপনার ওয়াই-ফাইর নাম নির্বাচন করার সময়, ফ্যান্সি এবং উদ্দেশ্যহীন নাম দিতে এড়ান। একটি SSID অবশ্যই সিম্পল এবং নন-প্রোভোকিং হতে হবে। 'Can't Hack', 'Father of Hackers' ইত্যাদি নাম রিয়েল হ্যাকারদের উস্কে দেয় এবং আপনার ওয়াই-ফাইকে সফট টার্গেট বানায়।
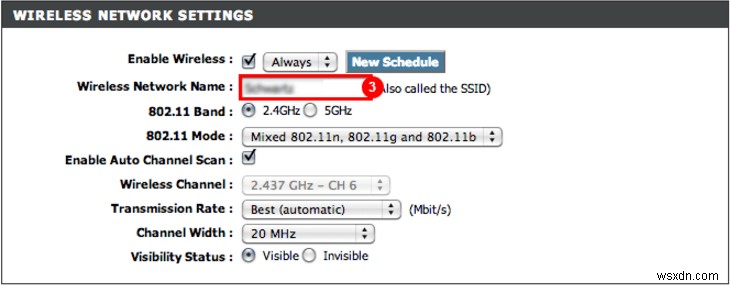
Image Source: https://www.shayatik.com
আরও পড়ুন: VPN কি ISP নিরীক্ষণ থেকে আপনাকে রক্ষা করতে পারে?
আশ্চর্য, হ্যাকাররা একটি লিস্ট তৈরি করেছে যাতে টপ ১০০০ কমন SSID (ওয়াই-ফাই নেটওয়ার্কের নাম) রয়েছে। আপনার নেটওয়ার্কের নাম যদি সে লিস্টে থাকে, হ্যাকাররা সম্ভবত আপনার পাসওয়ার্ড ক্র্যাক করে ফেলেছে একটি রেইনবো টেবিল (aka Password Hash Table) ব্যবহার করে, যা নেটওয়ার্কের পাসওয়ার্ড ব্রিচ করতে ব্যবহার করা যায়। দুর্ভাগ্যবশত, WPA2-এর বিভিন্ন ইমপ্লিমেন্টেশন এই ধরনের আক্রমণে আটকানো হতে পারে। আপনার ওয়াই-ফাইর জন্য একটি দীর্ঘ এবং শক্তিশালী পাসওয়ার্ড এতে সাহায্য করতে পারে।
মোটামুটি, একটি ওয়াই-ফাই নেটওয়ার্ককে আপনার নিজের পরিচয় হিসেবে বিবেচনা করতে হবে। আপনাকে আবশ্যক সিকিউরিটি ক্লোক অ্যান্ড ড্যাগার দিয়ে ইনএবল করতে হবে। ওপেন ওয়াই-ফাই অপরিবর্তনীয় ক্ষতি সৃষ্টি করতে পারে। তাই, সবসময় আপনার পাসওয়ার্ড পরিবর্তন করুন যদি আপনি অতিথিদের ডেটা দিয়ে হোস্ট করতেন। প্রয়োজনে, আপনার নেটওয়ার্ক প্রোভাইডার থেকে মাসিক মেইনটেনেন্স ভিজিট শিডিউল করুন।
