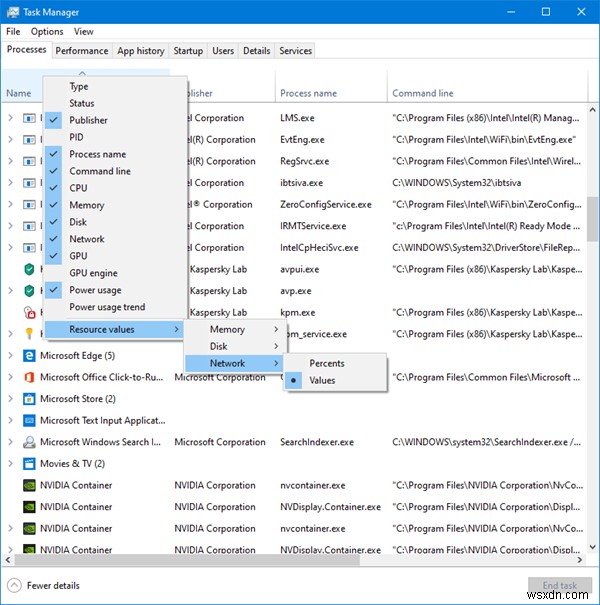
Task Manager-এর প্রধান কাজ Windows OS-এ চলমান অ্যাপ্লিকেশন, প্রসেস, এবং সার্ভিস মনিটর করা। এছাড়া কম্পিউটার হার্ডওয়ার পারফরম্যান্স এবং নেটওয়ার্ক סט্যাটিস্টিক্স মনিটর করাও এর কাজ।
ডিফল্টভাবে Processes ট্যাবে শুধু পাঁচটি ইনফরমেশন কলাম থাকে। আপনি যদি আরও গভীর তথ্য চান, তবে Processes ট্যাবে কলাম যোগ করে পেতে পারেন।
এই কলামগুলো প্রতিটি প্রসেস সম্পর্কে তথ্য দেখায়, যেমন প্রসেসটি কতটুকু CPU এবং মেমোরি রিসোর্স ব্যবহার করছে।
এই আর্টিকেলে Windows Task Manager-এ উপলব্ধ সব ইনফরমেশন কলাম ব্যাখ্যা করা হলো।
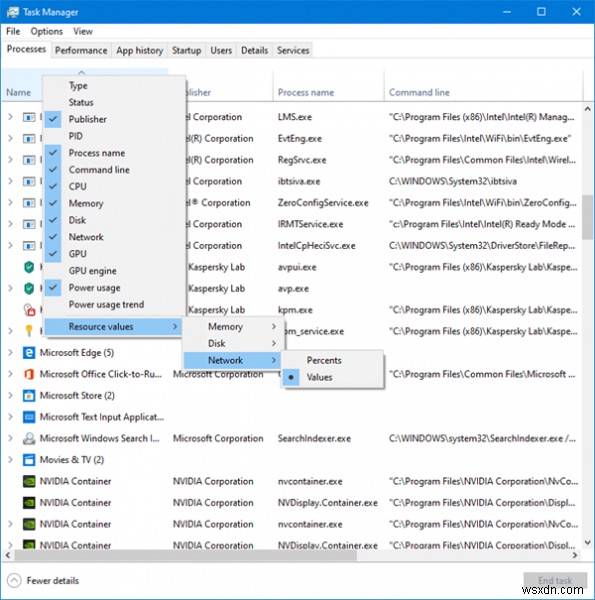
Name, CPU দেখানোর রোতে রাইট-ক্লিক করুন মেনু পাওয়ার জন্য। এখান থেকে আপনি যেসব কলাম দেখতে চান সিলেক্ট করুন।
- PID (Process Identifier): উইন্ডোজ দ্বারা প্রতিটি প্রসেসের জন্য বরাদ্দ করা একটি уникаল ID নম্বর যা প্রসেসরকে প্রতিটি প্রসেস আলাদা আলাদা সনাক্ত করতে সাহায্য করে।
- Publisher: ডেভেলপার বা সফটওয়্যার কোম্পানির নাম।
- User Name: প্রসেস চলাচল করছে যে ইউজার একাউন্টের অধীনে।
- Session ID: একাধিক ব্যবহারকারী লগইন থাকলে প্রসেসের মালিক সনাক্ত করতে ব্যবহৃত হয়, প্রতিটি ইউজারের উникаল সেশন ID থাকে।
- CPU Usage: প্রসেসটি CPU ব্যবহার করার সময়ের শতাংশ।
- CPU Time: প্রসেস শুরু হওয়ার পর থেকে মোট প্রসেসর টাইম, সেকেন্ডে।
- GPU: GPU ব্যবহার মনিটর করতে সাহায্য করে।
- GPU engine: কোনো অ্যাপ্লিকেশন কোন GPU এবং কোন ইঞ্জিন ব্যবহার করছে তা দেখায়।
- I/O Reads: প্রসেস দ্বারা জেনারেট করা Read I/O অপারেশন সংখ্যা (ফাইল, নেটওয়ার্ক, ডিভাইস I/O সহ)। CONSOLE হ্যান্ডল থাকে বাদ।
- I/O Writes: প্রসেস দ্বারা জেনারেট করা Write I/O অপারেশন সংখ্যা। CONSOLE হ্যান্ডল বাদ।
- I/O Other: Read বা Write নয় এমন I/O অপারেশন (যেমন কন্ট্রোল ফাংশন)। CONSOLE হ্যান্ডল বাদ।
- I/O Read Bytes: I/O অপারেশনে রিড করা বাইট সংখ্যা। CONSOLE হ্যান্ডল বাদ।
- I/O Write Bytes: I/O অপারেশনে রাইট করা বাইট সংখ্যা। CONSOLE হ্যান্ডল বাদ।
- I/O Other Bytes: Read/Write বাদে I/O-এ ট্রান্সফার করা বাইট। CONSOLE হ্যান্ডল বাদ।
- Memory – Working Set: প্রাইভেট ওয়ার্কিং সেট এবং অন্যান্য প্রসেসের সাথে শেয়ার্ড মেমোরির পরিমাণ।
- Memory – Peak Working Set: প্রসেস দ্বারা ব্যবহৃত সর্বোচ্চ ওয়ার্কিং সেট মেমোরি।
- Memory – Working Set Delta: ওয়ার্কিং সেট মেমোরি ব্যবহারের পরিবর্তন।
- Memory – Private Working Set: ওয়ার্কিং সেটের সাবসেট যা নির্দিষ্ট করে প্রসেস কত মেমোরি ব্যবহার করছে যা অন্য প্রসেসের সাথে শেয়ার করা যায় না।
- Memory – Commit Size: প্রসেসের জন্য রিজার্ভড ভার্চুয়াল মেমোরির পরিমাণ।
- Memory – Paged Pool: প্রসেসের বাহে কernel বা ড্রাইভার দ্বারা alokated পেজেবল কার্নেল মেমোরি। পেজেবল মেমোরি হার্ড ডিস্কে লেখা যায়।
- Memory – Non-paged Pool: নন-পেজেবল কার্নেল মেমোরি যা অন্য স্টোরেজ মিডিয়ায় লেখা যায় না।
- Page Faults: প্রসেস শুরু হওয়ার পর থেকে জেনারেট করা পেজ ফল্ট সংখ্যা। পেজ ফল্ট হয় যখন প্রসেস ওয়ার্কিং সেটে নাও থাকা মেমোরি পেজ এক্সেস করে।
- Page Fault Delta: লাস্ট আপডেট থেকে পেজ ফল্ট সংখ্যার পরিবর্তন।
- Base Priority: প্রসেসের থ্রেডগুলো শিডিউল হওয়ার অর্ডার নির্ধারণ করে একটি precedence ranking।
- Handles: প্রসেসের অবজেক্ট টেবিলে অবজেক্ট হ্যান্ডল সংখ্যা।
- Threads: প্রসেসে চলমান থ্রেড সংখ্যা।
- USER Objects: প্রসেস দ্বারা ব্যবহৃত USER অবজেক্ট সংখ্যা (Window Manager অবজেক্ট: উইন্ডো, মেনু, কার্সর, আইকন, হুক, অ্যাক্সিলেরেটর, মনিটর, কিবোর্ড লেআউট ইত্যাদি)।
- GDI Objects: Graphics Device Interface (GDI) লাইব্রেরির অবজেক্ট সংখ্যা।
- Image Path Name: হার্ড ডিস্কে প্রসেসের লোকেশন।
- Command Line: প্রসেস তৈরি করার জন্য ফুল কমান্ড লাইন।
- User Account Control (UAC) Virtualization: UAC ভার্চুয়ালাইজেশন এই প্রসেসের জন্য এনেবলড, ডিসেবলড, বা অ্যালাওড নয় কিনা সনাক্ত করে। UAC ভার্চুয়ালাইজেশন ফাইল ও রেজিস্ট্রি রাইট ফেইলসকে পার-ইউজার লোকেশনে রিডাইরেক্ট করে।
- Description: প্রসেসের বর্ণনা। নতুনদের প্রসেস সহজে সনাক্ত করতে সাহায্য করে।
- Data Execution Prevention: এই প্রসেসের জন্য ডেটা এক্সিকিউশন প্রিভেনশন এনেবলড বা ডিসেবলড কিনা।
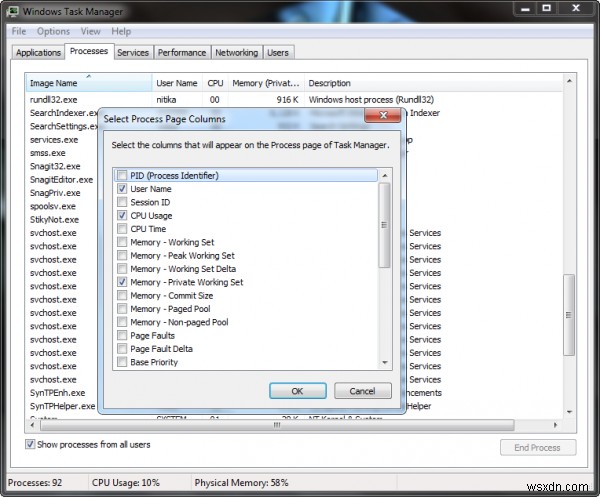
- Taskbar-এ রাইট-ক্লিক করে Task Manager খুলুন।
- Processes ট্যাবে ক্লিক করুন এবং Show processes from all users বক্স চেক করুন।
- আরও কলাম যোগ করতে View > Select Columns ক্লিক করুন। চেকবক্স সিলেক্ট করে OK চাপুন।
নতুন উইন্ডোজ ১০ Task Manager অনেক নতুন ও উন্নত ফাংশনালিটি এবং বেশি ইনফরমেশন কলামের সাথে আসে যা টাস্ক হ্যান্ডলিং সহজ করে। আরও ফিচার চাইলে Task Manager alternative software দেখুন।