

LDAP সাইনিং উইন্ডোজ সার্ভারে একটি অথেন্টিকেশন মেথড যা ডিরেক্টরি সার্ভারের নিরাপত্তা উন্নত করতে পারে। একবার সক্রিয় হলে, এটি যেকোনো রিকোয়েস্টকে রিজেক্ট করবে যেটি সাইনিং এর জন্য অনুরোধ করে না অথবা যেটি নন-SSL/TLS-এনক্রিপ্টেড ব্যবহার করছে। এই পোস্টে, আমরা শেয়ার করব কিভাবে আপনি উইন্ডোজ সার্ভার এবং ক্লায়েন্ট মেশিনে LDAP সাইনিং সক্রিয় করতে পারেন। LDAP অর্থ Lightweight Directory Access Protocol (LDAP)।
উইন্ডোজ কম্পিউটারে LDAP সাইনিং সক্রিয় করুন
আক্রমণকারী জালিয়াত করা LDAP ক্লায়েন্ট ব্যবহার করে সার্ভার কনফিগারেশন ও ডেটা পরিবর্তন করতে না পারে তা নিশ্চিত করার জন্য LDAP সাইনিং সক্রিয় করা অপরিহার্য। এটি ক্লায়েন্ট মেশিনগুলোতে সক্রিয় করা সমানভাবে গুরুত্বপূর্ণ।
- সার্ভার LDAP সাইনিং প্রয়োজনীয়তা সেট করুন
- লোকাল কম্পিউটার পলিসি ব্যবহার করে ক্লায়েন্ট LDAP সাইনিং প্রয়োজনীয়তা সেট করুন
- ডোমেন গ্রুপ পলিসি অবজেক্ট ব্যবহার করে ক্লায়েন্ট LDAP সাইনিং প্রয়োজনীয়তা সেট করুন
- রেজিস্ট্রি কী ব্যবহার করে ক্লায়েন্ট LDAP সাইনিং প্রয়োজনীয়তা সেট করুন
- কনফিগারেশন পরিবর্তন যাচাই কীভাবে করবেন
- "Require signing" অপশন ব্যবহার না করা ক্লায়েন্টগুলো খুঁজে বের কীভাবে করবেন
শেষ সেকশনটি আপনাকে সেই কম্পিউটারগুলো চিহ্নিত করতে সাহায্য করবে যেগুলোতে Require signing সক্রিয় নয়। এটি আইটি অ্যাডমিনদের জন্য একটি উপকারী টুল যাতে সেগুলো আলাদা করে সিকিউরিটি সেটিংস কম্পিউটারগুলোতে সক্রিয় করতে পারেন।
১] সার্ভার LDAP সাইনিং প্রয়োজনীয়তা সেট করুন
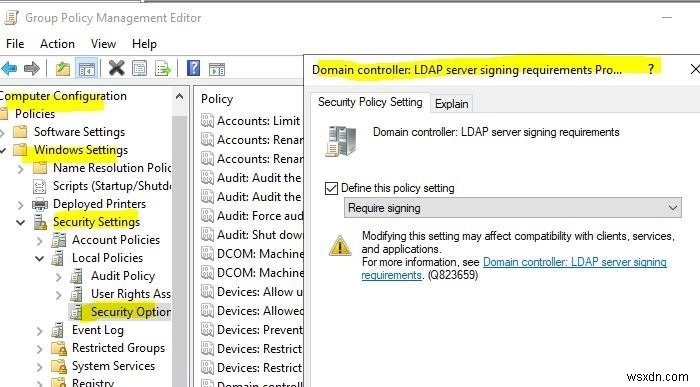
- Microsoft Management Console (mmc.exe) খুলুন
- File > Add/Remove Snap-in > Group Policy Object Editor সিলেক্ট করুন, এবং তারপর Add সিলেক্ট করুন।
- Group Policy Wizard খুলবে। Browse বাটনে ক্লিক করুন, এবং Local Computer-এর বদলে Default Domain Policy সিলেক্ট করুন
- OK বাটনে ক্লিক করুন, এবং তারপর Finish বাটনে ক্লিক করুন, এবং এটি বন্ধ করুন।
- Default Domain Policy > Computer Configuration > Windows Settings > Security Settings > Local Policies-এ যান, এবং তারপর Security Options সিলেক্ট করুন।
- Domain controller: LDAP server signing requirements-এ রাইট-ক্লিক করুন, এবং তারপর Properties সিলেক্ট করুন।
- Domain controller: LDAP server signing requirements Properties ডায়লগ বক্সে, Define this policy setting সক্রিয় করুন, Require signing in the Define this policy setting list, সিলেক্ট করুন, এবং তারপর OK সিলেক্ট করুন।
- সেটিংস রিচেক করুন এবং প্রয়োগ করুন।
২] লোকাল কম্পিউটার পলিসি ব্যবহার করে ক্লায়েন্ট LDAP সাইনিং প্রয়োজনীয়তা সেট করুন
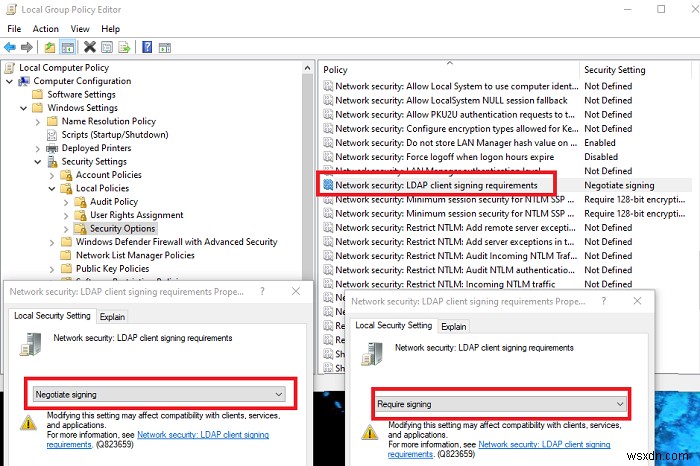
- Run প্রম্পট খুলুন, এবং gpedit.msc টাইপ করে Enter কী চাপুন।
- গ্রুপ পলিসি এডিটরে, নেভিগেট করুন Local Computer Policy > Computer Configuration > Policies > Windows Settings > Security Settings > Local Policies, এবং তারপর Security Options সিলেক্ট করুন।
- Network security: LDAP client signing requirements-এ রাইট-ক্লিক করুন, এবং তারপর Properties সিলেক্ট করুন।
- Network security: LDAP client signing requirements Properties ডায়লগ বক্সে, লিস্টে Require signing সিলেক্ট করুন এবং তারপর OK বেছে নিন।
- পরিবর্তনগুলো কনফার্ম করুন এবং প্রয়োগ করুন।
৩] ডোমেন গ্রুপ পলিসি অবজেক্ট ব্যবহার করে ক্লায়েন্ট LDAP সাইনিং প্রয়োজনীয়তা সেট করুন
- Microsoft Management Console (mmc.exe) খুলুন
- File > Add/Remove Snap-in > Group Policy Object Editor সিলেক্ট করুন, এবং তারপর Add সিলেক্ট করুন।
- Group Policy Wizard খুলবে। Browse বাটনে ক্লিক করুন, এবং Local Computer-এর বদলে Default Domain Policy সিলেক্ট করুন
- OK বাটনে ক্লিক করুন, এবং তারপর Finish বাটনে ক্লিক করুন, এবং এটি বন্ধ করুন।
- Default Domain Policy > Computer Configuration > Windows Settings > Security Settings > Local Policies-এ যান, এবং তারপর Security Options সিলেক্ট করুন।
- Network security: LDAP client signing requirements Properties ডায়লগ বক্সে, লিস্টে Require signing সিলেক্ট করুন এবং তারপর OK বেছে নিন।
- পরিবর্তনগুলো কনফার্ম করুন এবং সেটিংস প্রয়োগ করুন।
৪] রেজিস্ট্রি কী ব্যবহার করে ক্লায়েন্ট LDAP সাইনিং প্রয়োজনীয়তা সেট করুন
সর্বপ্রথম এবং সবচেয়ে গুরুত্বপূর্ণ জিনিস হলো আপনার রেজিস্ট্রির ব্যাকআপ নেওয়া
- রেজিস্ট্রি এডিটর খুলুন
- HKEY_LOCAL_MACHINE \ SYSTEM \ CurrentControlSet \ Services \ <InstanceName> \Parameters-এ নেভিগেট করুন
- ডান প্যানে রাইট-ক্লিক করুন, এবং LDAPServerIntegrity নামে একটি নতুন DWORD তৈরি করুন
- এটিকে এর ডিফল্ট ভ্যালুতে রেখে দিন।
<InstanceName>: আপনি যে AD LDS ইনস্ট্যান্সটি পরিবর্তন করতে চান তার নাম।
৫] কনফিগারেশন পরিবর্তন এখন সাইন-ইন প্রয়োজন করছে কিনা যাচাই করুন
সিকিউরিটি পলিসি কাজ করছে কিনা তার אינ্টিগ্রিটি চেক করার পদ্ধতি এখানে দেওয়া হলো।
- AD DS Admin Tools ইনস্টল করা একটি কম্পিউটারে সাইন ইন করুন।
- Run প্রম্পট খুলুন, এবং ldp.exe টাইপ করে Enter কী চাপুন। এটি একটি UI যা এক্টিভ ডিরেক্টরি নেমস্পেস নেভিগেট করতে ব্যবহৃত হয়
- Connection > Connect সিলেক্ট করুন।
- Server and Port-এ, আপনার ডিরেক্টরি সার্ভারের নাম এবং নন-SSL/TLS পোর্ট টাইপ করুন, এবং তারপর OK সিলেক্ট করুন।
- একটি কানেকশন স্থাপন হওয়ার পর, Connection > Bind সিলেক্ট করুন।
- Bind type-এ, Simple bind সিলেক্ট করুন।
- ইউজারনেম এবং পাসওয়ার্ড টাইপ করুন, এবং তারপর OK সিলেক্ট করুন।
আপনি যদি একটি এরর মেসেজ পান যা বলে Ldap_simple_bind_s() failed: Strong Authentication Required, তবে আপনি সফলভাবে আপনার ডিরেক্টরি সার্ভার কনফিগার করেছেন।
৬] "Require signing" অপশন ব্যবহার না করা ক্লায়েন্টগুলো খুঁজে বের করুন
প্রতিবার একটি ক্লায়েন্ট মেশিন সার্ভারের সাথে একটি ইনসিকিউয়ার কানেকশন প্রোটোকল ব্যবহার করে কানেক্ট করলে, এটি Event ID 2889 জেনারেট করে। লগ এন্ট্রিটিতে ক্লায়েন্টদের IP ঠিকানাও থাকবে। আপনাকে এটি সক্রিয় করতে হবে 16 LDAP Interface Events ডায়াগনস্টিক সেটিংকে 2 (Basic). -এ সেট করে। AD এবং LDS ডায়াগনস্টিক ইভেন্ট লগিং কনফিগার করার পদ্ধতি মাইক্রোসফটের এই লিংকে পাবেন।
LDAP সাইনিং অত্যন্ত গুরুত্বপূর্ণ, এবং আশা করি আমি স্পষ্টভাবে বুঝাতে পেরেছি কিভাবে আপনি উইন্ডোজ সার্ভারে এবং ক্লায়েন্ট মেশিনগুলোতে LDAP সাইনিং সক্রিয় করতে পারেন।
